
在画布上编排红队基础设施和 Active Directory 靶场,然后编译为完整的 Terraform 和 Ansible 工作目录,由你自己运行。在生产运维级别验证 TTP 和工具。支持 GCP、AWS 和 Azure。


一个用于红队基础设施与网络靶场的可视化画布。编排拓扑, 导出完整、可运行的 Terraform 与 Ansible 工作目录,并从你自己的机器上部署。 redStackPRO 从不持有你的云凭据。
redStackPRO 是一个面向生产运维级别的 TTP 与工具验证靶场, 而非培训或 CTF 产品。
[!IMPORTANT] redStackPRO 处于预发布(beta)阶段。 在 1.0 之前功能仍在变动。 GCP、AWS 和 Azure 已通过端到端测试;Proxmox 和 ESXi 在路线图中。 请预期会有粗糙之处,如需稳定性请固定使用已发布版本。
遇到问题或有反馈? 请在 Issues 提交 issue。如果问题出在 部署环节,请附上本次运行写出的已脱敏
logs/deploy-*.log(其中记录了版本、 提供商以及停止的位置,并已移除机密),以便快速分析。你的报告将影响发布。
redStackPRO 将攻击基础设施与目标靶场放在同一画布上。两种
画布模式分别是 Offense(攻击基础设施)和 Defense(防御性 AD 靶场);
导出时会相应地将其交接文档命名为 OFFENSE-BRIEFING.md 或 DEFENSE-BRIEFING.md。
分裂地平线 C2,攻击基础设施:两个不共享命运的前门, Apache 前置 Sliver,Nginx 前置 Mythic 和 Adaptix,每个重定向器位于 各自的对等网络上,teamserver、收集器和操作员位于跳板机之后。
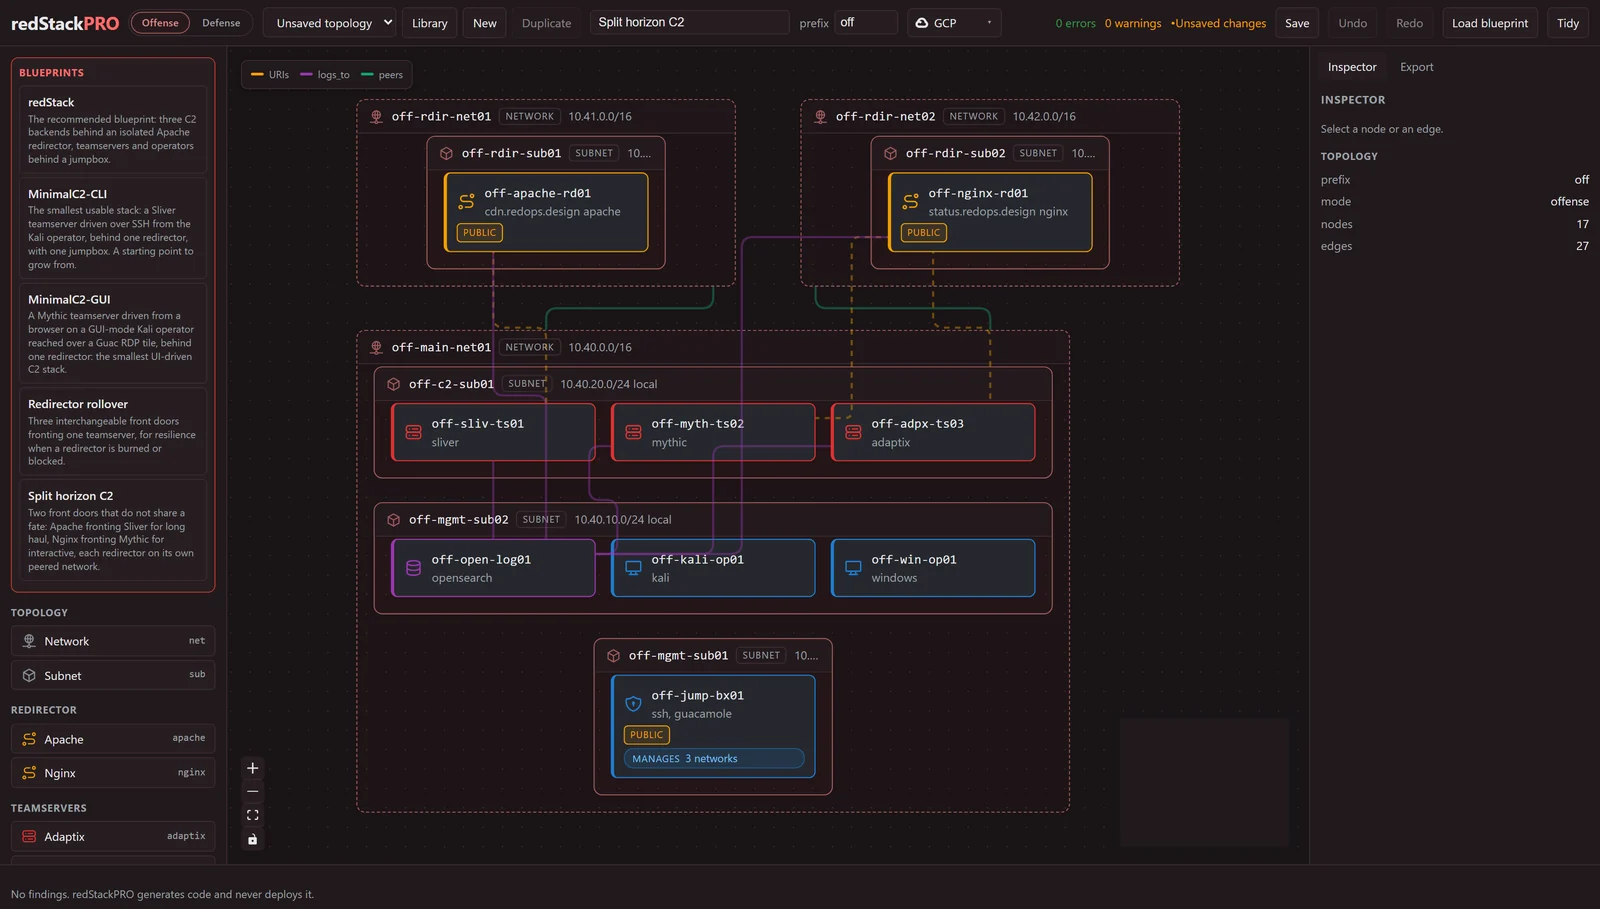
顶栏中的两个错误是画布在你构建时进行的校验:重定向器 尚无域名,你需要在部署前将其设置为你控制的域名。它在这里 被捕获,而不是在 apply 时。
多操作员,单一栈。 攻击基础设施跳板机可以指定一个
operators 列表(handle 加角色),每个操作员都会获得一个基于共享实验密码的
Guacamole 门户登录。将跳板机的 access_mode 设为 wireguard 或
openvpn(默认为公共门户),每个操作员还会获得一份个人
VPN 凭据,在配置期间于跳板机上生成:密钥永远不会
进入导出内容,每个操作员的客户端配置(其中包含其私钥)
留在跳板机上等待你取走并转交。拓扑中指定的操作员的
门户登录共享同一个实验密码,因此按操作员
隔离来自每个操作员自己的 VPN 凭据,而非门户登录;
为它们提供独立门户密码已在路线图中。在 VPN 访问模式下,
门户对互联网关闭并移至隧道之后,而 SSH 保持开放,
以便管理员继续部署和管理该机器,并且
sudo rsp-operator add <handle>(以及 remove 和 list)可将队友添加到
运行中的跳板机,打印其 VPN 凭据及其自己的门户密码。参见
wiki Deploying a Range。
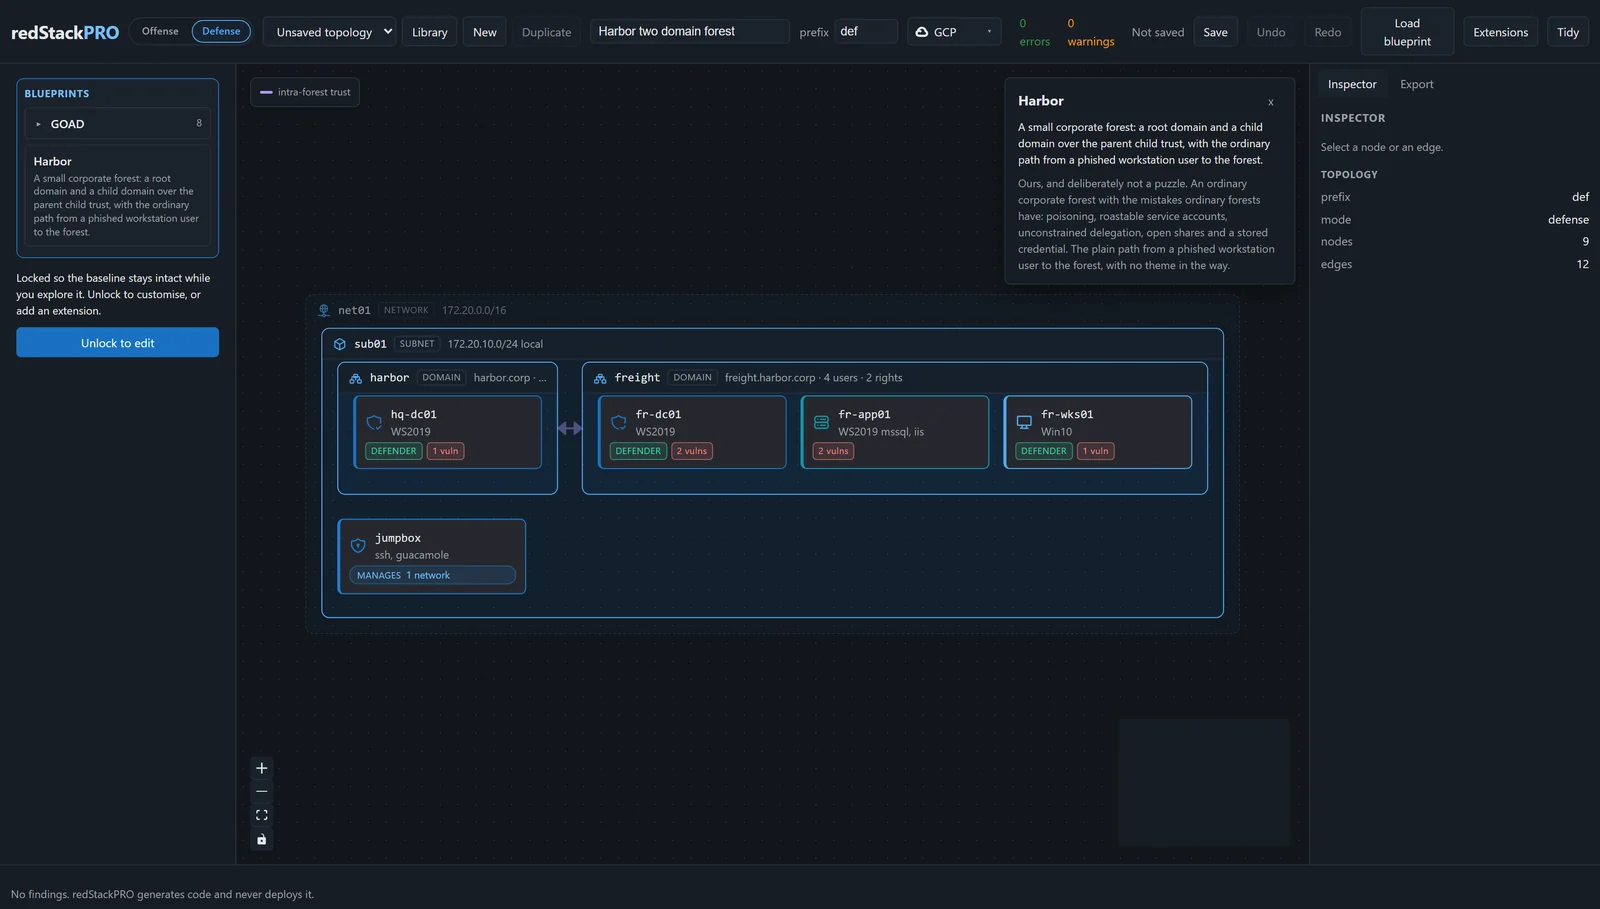
Harbor,一个目标靶场:一个小型企业林,一个根域和一个通过 父子信任关联的子域,以及从被钓鱼攻陷的工作站到林域的常规路径。
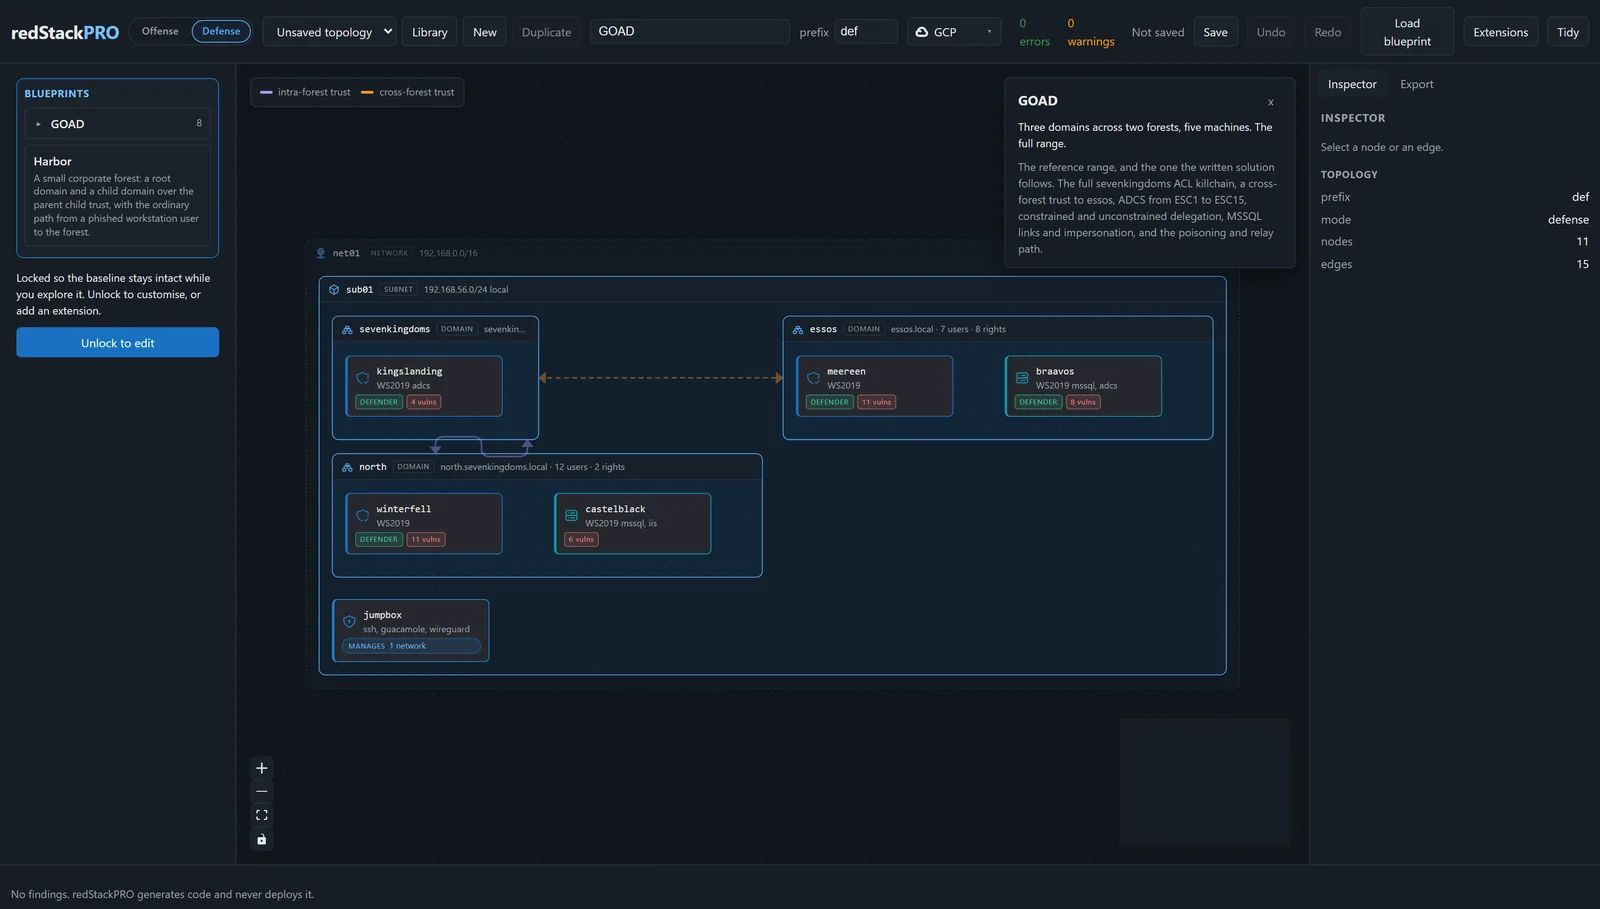
GOAD,完整实验环境:两个林中的三个域、五台机器及其信任关系, 书面解决方案所遵循的参考靶场。
[!IMPORTANT] 导出即边界。 画布生成文件;你使用自己的凭据运行它们。redStackPRO 从不部署任何内容,也从不持有你的云凭据或密钥。
[!CAUTION] 仅限授权使用。 redStackPRO 构建攻击性基础设施和故意存在漏洞的靶场。 仅在你拥有或获得明确授权测试的实验环境中使用,切勿针对你未获得书面许可的系统使用。
预发布版本,1.0 之前还会有更多内容。流水线本身已可端到端运行: 拓扑可编译为 Terraform 和 Ansible,导出内容可部署。
| 提供商 | 状态 |
|---|---|
| GCP、AWS | 已支持并经过端到端测试,适用于目标靶场和攻击基础设施。 |
| Azure | 已支持并经过端到端测试,适用于目标靶场和攻击基础设施(0.10.0 新增)。 |
| Proxmox、ESXi | 在路线图中,尚未支持。 |
整个画布在一个容器中,API 和 Web 应用共用一个端口:
docker compose up                    # http://127.0.0.1:8000
docker compose up --build            # 改为从当前检出构建镜像
Compose 运行其固定的镜像 ghcr.io/devzero-security/redstackpro:0.10.0,
从 GHCR 拉取,仅在拉取失败时才从当前检出构建。或者不使用 compose 直接运行已发布的镜像
(:latest 和 :0.10.0 是同一构建):
docker run -p 8000:8000 -v redstackpro-data:/data \
  ghcr.io/devzero-security/redstackpro:latest
画布在容器内监听 8000 端口。要在不同的主机端口上提供服务,请更改映射的左半部分
(-p 8787:8000),或为 compose 设置 REDSTACKPRO_PORT
(bash 中 REDSTACKPRO_PORT=8787 docker compose up,
PowerShell 中 $env:REDSTACKPRO_PORT=8787; docker compose up)。
Compose 还包含一个可选的 Postgres 后端,用于共享部署:
REDSTACKPRO_DATABASE_URL=postgresql+psycopg://redstackpro:redstackpro@db:5432/redstackpro \
  docker compose --profile postgres up
该镜像仅为编排层。它不包含 Terraform 或 Ansible, 也从不持有你的云凭据:你从自己的机器上运行它生成的导出内容, 与下面从源码运行的流程完全一致。
需要 Python 3.11 或更高版本,以及用于画布的 Node 24。
git clone https://github.com/devZero-Security/redStackPRO.git
cd redStackPRO
python -m venv .venv
. .venv/bin/activate            # bash (Linux, macOS)
.venv\Scripts\Activate.ps1      # PowerShell (Windows)
pip install -e ".[dev]"
画布由两个进程组成:API 和 Web 应用。启动 API:
redstackpro serve # the API, http://127.0.0.1:8000
它会占用该终端。在第二个终端中,从仓库根目录执行:
cd frontend
npm install
npm run dev                          # the canvas, http://localhost:5173
redstackpro serve --port 8787 可将 API 移到其他端口。通过设置变量启动画布开发服务器,
使其指向该端口:
REDSTACKPRO_API=http://127.0.0.1:8787 npm run dev               # bash
$env:REDSTACKPRO_API = 'http://127.0.0.1:8787'; npm run dev     # PowerShell
打开 http://localhost:5173,使用 Load blueprint(按钮或模式面板)打开一个内置的起始模板,在工具栏的云服务提供商选择器中选择你的云(GCP、AWS 或 Azure),打开 Export 标签页(它会随操作实时编译),然后点击 Download。你会得到一个包含下文所述工作目录的 zip 压缩包。将其解压到独立文件夹,并在该文件夹中执行每一步操作;Export 标签页会列出针对你的云以及你部署所用机器(Windows,或 macOS 与 Linux)的步骤。
或者完全跳过画布,从命令行编译一个内置蓝图,使用相同的编译器、相同的输出:
redstackpro compile frontend/public/goad/goad-light.json -o export
命令行默认使用 GCP。传入 --provider aws 使用 AWS,或传入 --provider azure 使用 Azure。-o 会替换其写入的文件夹,但会拒绝包含已部署靶场的 Terraform 状态(terraform/terraform.tfstate)或 keys/ 中密钥的文件夹,因为删除其中任何一项都会导致正在运行的靶场无法被拆除:请选择新文件夹,或传入 --force 强制替换。
这会写出约 200 个文件:用于云的 Terraform、用于机器上所有操作的 Ansible、一个 deploy.sh、一个包含本次导出步骤的 DEPLOYMENT-GUIDE.md,以及一个说明凭据和植入位置的 DEFENSE-BRIEFING.md。goad-light 是一个双域 Active Directory 靶场:sevenkingdoms 及其子域 north,同一林中的父子信任关系,两个域控制器和一个成员服务器,外加一个跳板机。








