

PIIHunter
 owasp/piihunter
使用正则表达式、NER/ML 以及可选的自托管 LLM 检测,扫描 PostgreSQL 数据库和 Jira 问题中的 PII,并提供脱敏报告和审计日志。
defensive-toolsvulnerability-analysisdata-exfiltration+6
 dev-sec/chef-mysql-hardening
这个 Chef cookbook 为 mysql 提供安全配置。
 moisei-dev/go-dbmigrate
Go 库和 CLI,用于管理数据库 schema 迁移,支持 PostgreSQL、MySQL、SQLite 和 Cassandra,包括 up/down 迁移工作流。
 trailofbits/cvedb
CVE 查询库和实用工具,利用本地存储直接与美国国家漏洞数据库(NVD)同步。
 kyos-public/keycloak-cve-2026-18963-hunt
Hunt for CVE-2026-18963 exploitation traces (Keycloak unauthenticated account takeover) in the Keycloak database
 trailofbits/not-going-anywhere
故意存在漏洞的 Golang 程序,暴露 web、gRPC 和 database/sql 缺陷,用于安全培训、漏洞发现和修复实践。
 cossacklabs/themis
易于使用的数据保护加密框架:具有前向保密性的安全消息传递和安全数据存储。在 14 个平台上提供统一 API。
 wapiti-scanner/wapiti
使用 Python3 编写的 Web 漏洞扫描器
 wattocyber/custom-oscp-tooling
OSCP-focused toolkit for read-only network, SMB, AD, DNS, web, and database enumeration; privesc scanning, hash identification, and…
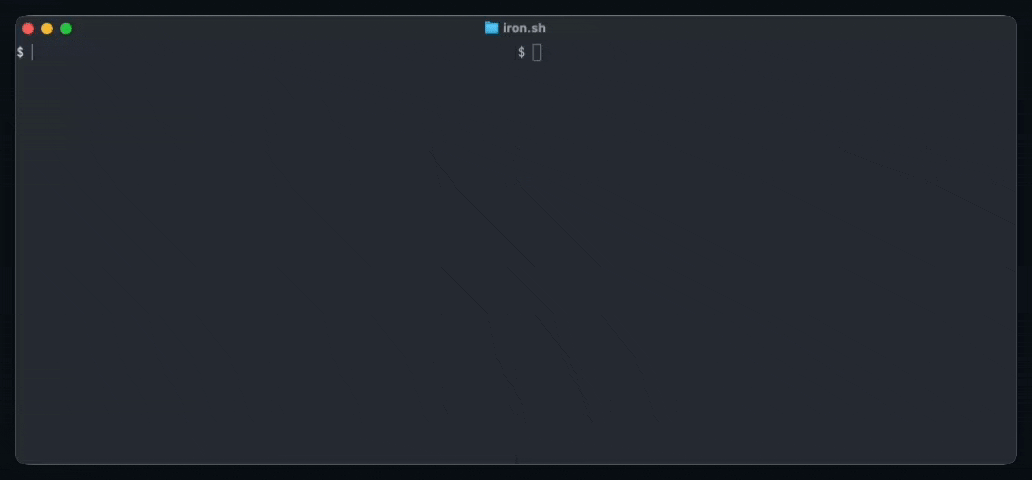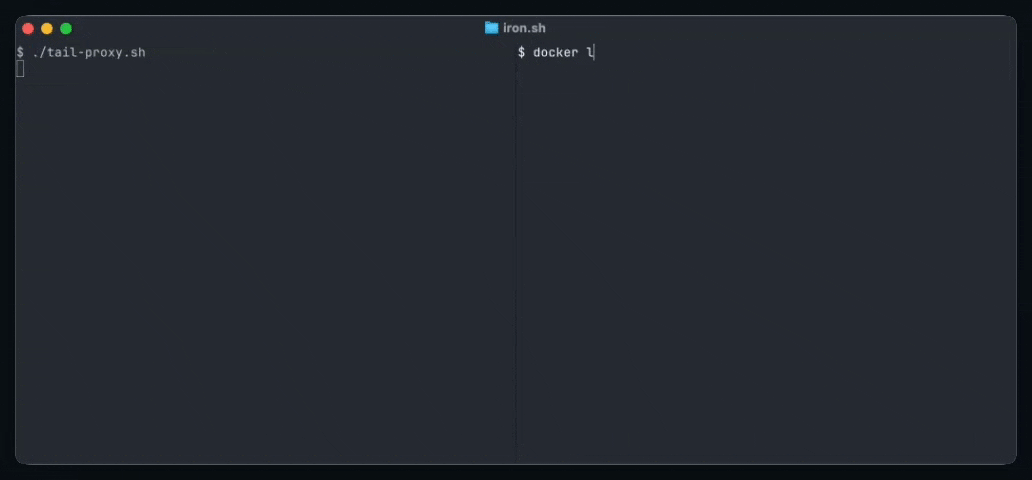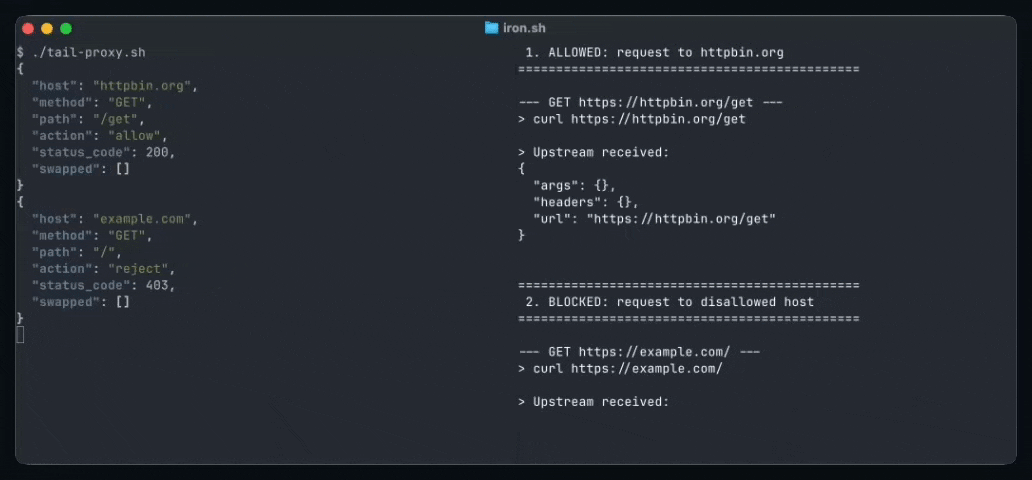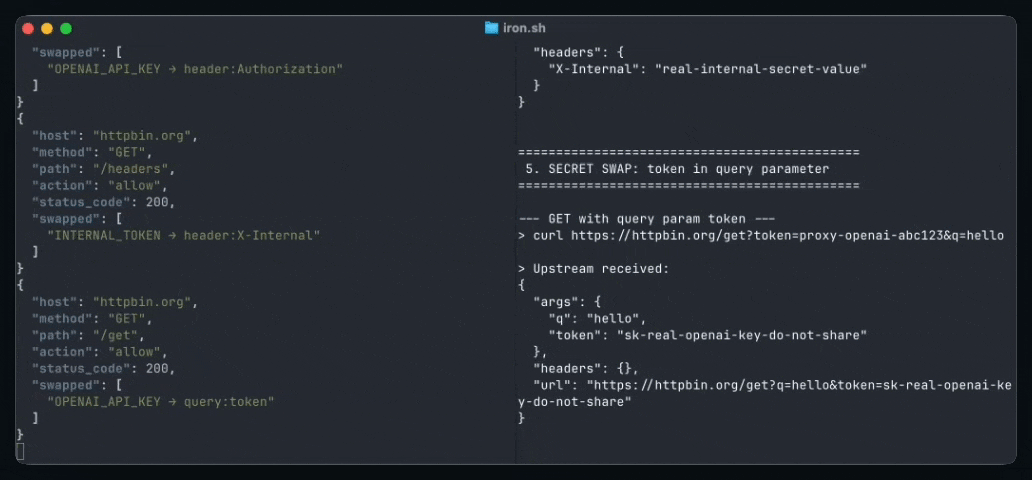 paradigmxyz/iron-proxy
An egress firewall for untrusted workloads.
 mthamil107/db_audit_research
Self-Defeating Audits:可复现的实验室环境,展示低权限 PostgreSQL 角色如何可逆地致盲基于触发器的审计器并污染归因(PG14/16),附带防御对策。使用合成数据;引用了 CVE-2018-1058 原语。
 0xblackash/cve-2026-72898
CVE-2026-72898
 boxed-dev/vibe-coding-security
面向 AI 生成应用(Lovable、v0、Bolt、Cursor)的上线前安全检查清单。涵盖 Supabase RLS、暴露密钥和提示注入的 69 项检查。与 CVE-2025-48757(170 个应用)和 Moltbook 泄露事件(150 万 API 令牌)背后的模式相同。
 ignitetechnologies/mssql-pentest-cheatsheet
实用的 MSSQL 渗透测试速查表,涵盖枚举、链接服务器横向移动、权限提升、持久化,以及通过 xp_cmdshell、CLR 和 OLE 自动化执行命令。
 decalage2/awesome-security-hardening
一系列出色的安全加固指南、工具及其他资源合集
 otterhacker/labs4u2self
可部署的 AWS 托管的 Active Directory 渗透测试实验室,包含域控制器和存在漏洞的 MSSQL;练习 S4U2Self 滥用、SQL 暴力破解和 RCE。
 xforcered/sqlrecon
一个专为攻击性侦察和后渗透设计的 C# MS SQL 工具包。
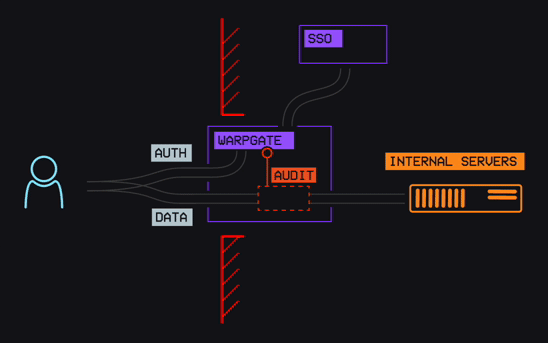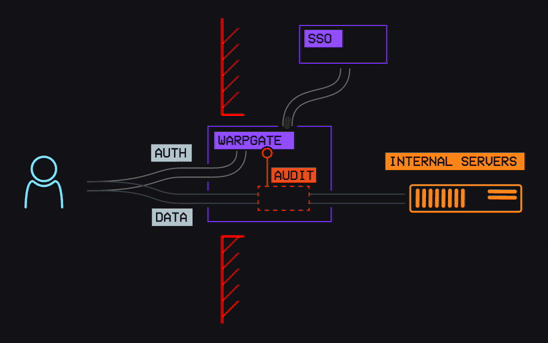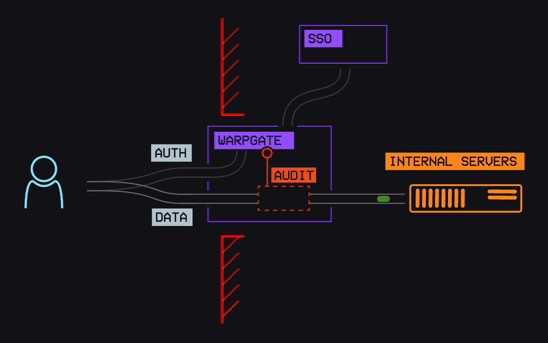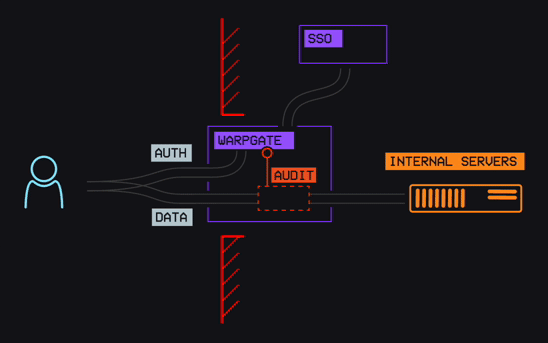 warp-tech/warpgate
全透明的 SSH、HTTPS、Kubernetes、数据库及 RDP/VNC 堡垒机/PAM,无需额外客户端软件