漏洞与利用情报工具 | Nebula Forge 检测套件 v2
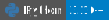


VulnForge 从 ExploitDB、NVD 和 Metasploit 聚合利用情报,将发现结果映射到 MITRE ATT&CK 技术,并将结果直接输入 Nebula Forge 紫队流水线——通过一次搜索即可生成狩猎剧本、LogNorm 就绪导出以及 AtomicLoop 模拟触发器。
VulnForge 弥合了漏洞发现与检测工程之间的差距。搜索 CVE 或关键词,获取映射到 ATT&CK 技术的利用数据,然后将该上下文向下游推送——直接送入 HuntForge 生成剧本,或送入 AtomicLoop 进行模拟。
流水线位置:
VulnForge → HuntForge (hunt playbook) → AtomicLoop (simulation) → Wazuh (detection)
mitreattack-python 实现 CVE/CWE → CAPEC → ATT&CK 技术链式映射
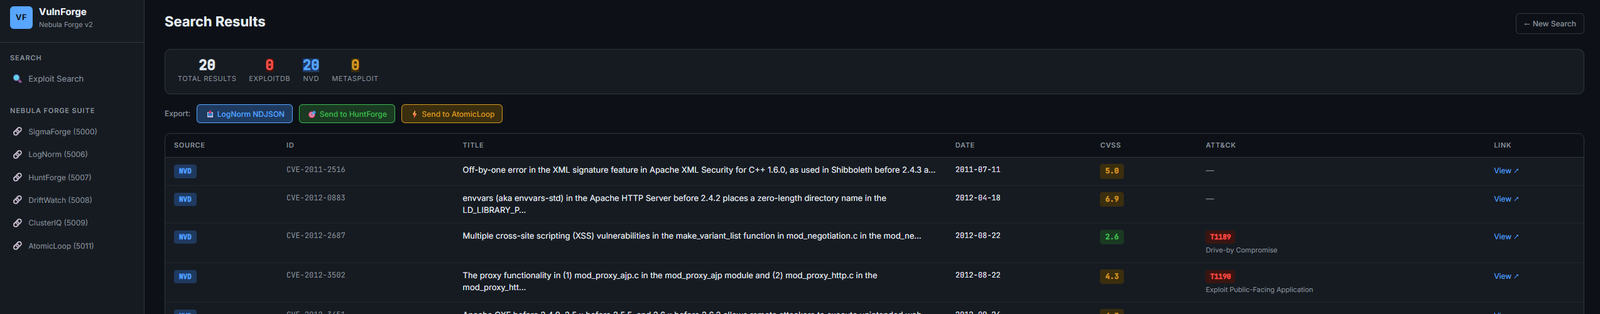
VulnForge 是 Nebula Forge 的一部分——一个覆盖完整检测工程工作流的开源 SOC 平台。
| 工具 | 端口 | 角色 |
|---|---|---|
| LogNorm | 5006 | 日志规范化(ECS-lite) |
| HuntForge | 5007 | ATT&CK 狩猎剧本生成 |
| DriftWatch | 5008 | Sigma 规则漂移分析 |
| ClusterIQ | 5009 | 告警聚类与分类 |
| AtomicLoop | 5011 | Atomic Red Team 测试运行器 |
| VulnForge | 5012 | 漏洞与利用情报 |
git clone https://github.com/Rootless-Ghost/VulnForge.git
cd VulnForge
pip install -r requirements.txt
python app.py
访问 http://localhost:5012
此工具作为 Nebula Forge 套件中的容器化服务运行。 推荐的一键启动方式:
# From the Nebula-Forge repo root
cp .env.example .env          # POSTGRES_PASSWORD and ATOMICLOOP_API_KEY required; NVD_API_KEY (higher rate limits) is optional
docker compose up -d          # starts all services including vulnforge
独立容器:
docker build -t vulnforge .
docker run -p 5012:5012 \
  -e NVD_API_KEY=your-key-here \
  vulnforge
apache 2.4)、CVE ID(例如 CVE-2021-44228)或两者搜索:
curl -X POST http://localhost:5012/api/search \
  -H "Content-Type: application/json" \
  -d '{"keyword": "log4j", "cve": "CVE-2021-44228"}'
导出至 LogNorm:
curl -X POST http://localhost:5012/export/lognorm \
  -H "Content-Type: application/json" \
  -d '{"results": [...]}'
发送至 HuntForge:
curl -X POST http://localhost:5012/export/huntforge \
  -H "Content-Type: application/json" \
  -d '{"technique_id": "T1190", "cve": "CVE-2021-44228"}'
健康检查:
curl http://localhost:5012/health
VulnForge 使用链式查找将 CVE 映射到 ATT&CK 技术:
CVE → NVD CWE tags → CAPEC → ATT&CK Technique
结果包含技术 ID、技术名称、战术和置信度(高/中/低)。当未找到映射时,返回 UNKNOWN,而不是静默省略该字段。
{
  "event.kind": "vulnerability",
  "cve.id": "CVE-2021-44228",
  "vulnerability.score.base": 10.0,
  "vulnerability.severity": "CRITICAL",
  "threat.technique.id": "T1190",
  "threat.technique.name": "Exploit Public-Facing Application",
  "threat.tactic.name": "Initial Access",
  "source.tool": "VulnForge",
  "@timestamp": "2026-04-15T00:00:00Z"
}
flask、requests、beautifulsoup4、mitreattack-pythonVulnForge 旨在用于经授权的安全测试、检测工程和紫队操作。请勿对您不拥有或未获得明确书面测试许可的系统使用。
本项目采用 MIT 许可证——详情请参阅 LICENSE 文件。
由 Rootless-Ghost 构建