


 hilmiazizi/oorecon
用于攻击面发现的终端 UI:DNS 侦察、子域枚举、端口扫描、反向 IP、泄露的登录 URL 以及 JavaScript 密钥挖掘。
 darkrx1/rxscan
Rust CLI for bounded network reconnaissance: TCP/UDP port discovery, service identification, DNS/TLS/HTTP evidence collection, and public-source…
 piratesshield/apiharvester
一次性 API 攻击工具 - 从给定的根 URL 中发现 API 地址并模拟自动化攻击

 vqkro/higernes
a passive OSINT toolkit in python and c++ usernames, emails, domains, ips, phones, hashes. no keys, no logins.
 ankhcorp/nuke.sh
基于 Bash 的被动侦察 + 攻击面测绘脚本,仅使用公共 API + 标准 Linux 工具(curl、dig、openssl、nmap、python3)。
 rix4uni/wordlist
用于模糊测试、DNS枚举、参数发现和默认凭据的自定义字典精选集合,以及用于nuclei技术字典的Go生成器。
 mmarting/unwaf
Go 工具,通过多个 OSINT 来源被动发现 WAF/CDN 背后的真实源站 IP,然后通过 HTML 相似度、SSL 证书指纹和 HTTP 头验证候选 IP。
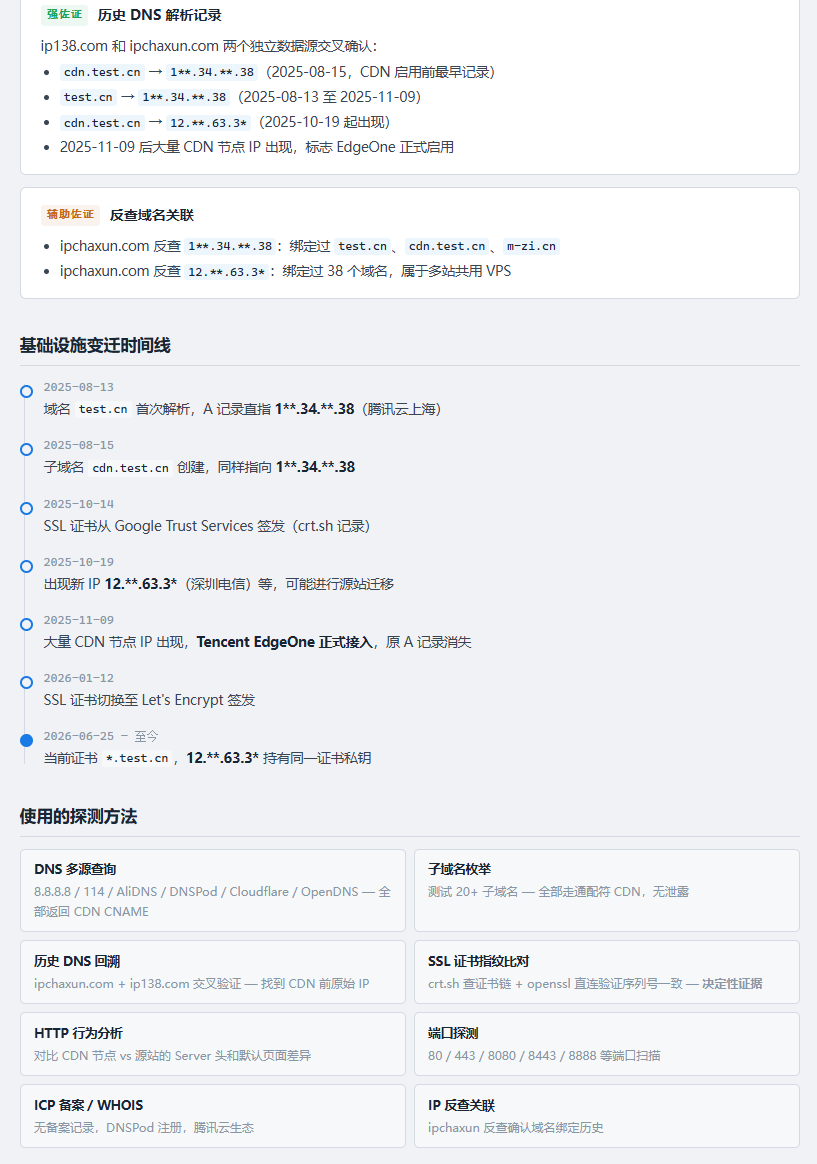 0xshe/fuck-cdn
Automated CDN origin-IP discovery skill for Claude Code that runs 40+ prioritized OSINT methods, cross-validates candidates via SSL and HTTP…

 rthalley/dnspython
Python DNS 工具包,支持查询、区域传送、动态更新、TSIG、EDNS0、DNSSEC、DNS-over-HTTPS 和 DNS-over-QUIC,并提供高层和低层 API。
 clickswave/limeyard
一个故意存在漏洞的 Docker 实验环境,具有可路由的 DNS 资产和每个目标对应的机器可读答案密钥,可在本地对扫描器的精确率、召回率和范围进行评分。
 voidsecsoftwares/voidsec-proxy
用于SOCKS5代理链、端口扫描、DNS枚举、哈希破解、反向shell生成、隐写术和匿名化的多模块攻击性安全工具包。
 gmh5225/domain-enumeration-sicarius
另一个带有一些魔法的子域名枚举工具 🧙🏻♂️
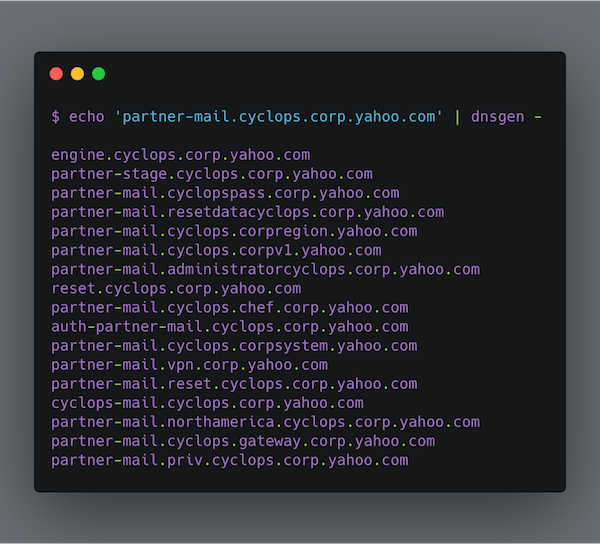 alephnullsk/dnsgen
生成用于子域名枚举与侦察的域名排列组合,支持自定义字典、云模式和快速模式,适用于安全评估。
 wattocyber/vegadns
基于 Rust 的 DNS 枚举与子域名发现工具,适用于侦察和渗透测试安全评估。
 azmisyahrul/prismsec
安全、模块化的 MCP 服务器,封装了 nmap、nuclei、gobuster、subfinder、httpx、nikto、sqlmap,用于 AI 驱动的渗透测试。