
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
数据恢复 — 工具 | Kitploit

工具

全部Android安全身份验证与授权云基础设施安全防御工具磁盘取证嵌入式系统安全通用工具危害指标 (IOC) 管理OSINT (开源情报)数据包嗅探与分析密码破解渗透测试框架钓鱼工具权限提升侦察静态分析漏洞扫描器Web漏洞扫描器Wi-Fi审计蓝牙安全容器安全动态分析 (沙盒)加密/解密工具漏洞利用框架身份管理iOS安全物联网安全内存取证网络映射社会工程学OSINT密码攻击Payload生成持久化机制端口扫描静态代码分析 (SAST)威胁源与聚合器漏洞分析Web代理与拦截代码分析DNS和子域名枚举动态代码分析 (DAST)漏洞利用哈希分析IDS/IPS规避冒充工具横向移动移动应用渗透测试网络取证逆向工程RFID/NFC工具SCADA/ICS安全脚本与自动化无服务器安全ShellcodeWeb应用程序漏洞利用API安全测试配置审计数据泄露调试器取证分析信息收集移动取证网络访问控制后渗透利用安全虚拟化钓鱼攻击WAF绕过Web安全模糊测试网络安全隐写术无线安全数据恢复恶意软件分析数字取证硬件黑客密码学CTF渗透测试云安全DevSecOps移动安全隐私保护命令与控制社会工程学硬件安全实用工具与框架硬件与物联网安全秘密检测二进制分析威胁情报身份与访问管理 (IAM)供应链安全身份验证机器学习入侵检测论文与研究错误配置子域名枚举电子邮件收集学习与教育AI 辅助逆向DNS 模糊测试红队事件响应网络爬虫精选资源远程访问工具Shellcode 生成Payload 开发远程访问木马API 安全反机器人指纹欺骗CAPTCHA 绕过电子邮件安全DNS 分析混沌工程学习路径与课程容器逃逸AI 安全数据库安全固件分析异常检测日志分析对抗性攻击二进制利用实验室与实践
最新相关性最受欢迎最近更新
148 结果
aws-firmware-dump preview

aws-firmware-dump

GitHubradkawar/aws-firmware-dump

获取您可以启动的 AWS AMI 的 EBS 磁盘,通过 EBS 直接 API 将快照流式传输到私有 S3 存储桶,并附带 sha256 清单和可选的原始镜像解包。
cloud-infrastructure-securitydisk-forensicsscripting-automation+5
27
6天前
YellowKey-BitLocker-CVE-2026-45585 preview

YellowKey-BitLocker-CVE-2026-45585

GitHubyellowkeybitlocker-cve/yellowkey-bitlocker-cve-2026-45585

YellowKey BitLocker 恢复审计 CVE-2026-45585:yellowkey github、TPM、恢复密钥备份。Windows 10/11 CLI GUI,适用于您拥有的卷的便携式审计工具。解压并运行。官方免费下载。下载:➧
defensive-toolsvulnerability-scannersencryption-decryption-tools+5
321天前
DeadMatter preview

DeadMatter

GitHubqsecure-labs/deadmatter

独立于偏移量的凭据提取工具

password-crackingmemory-forensicshash-analysis+7
701年前
OsintCase preview

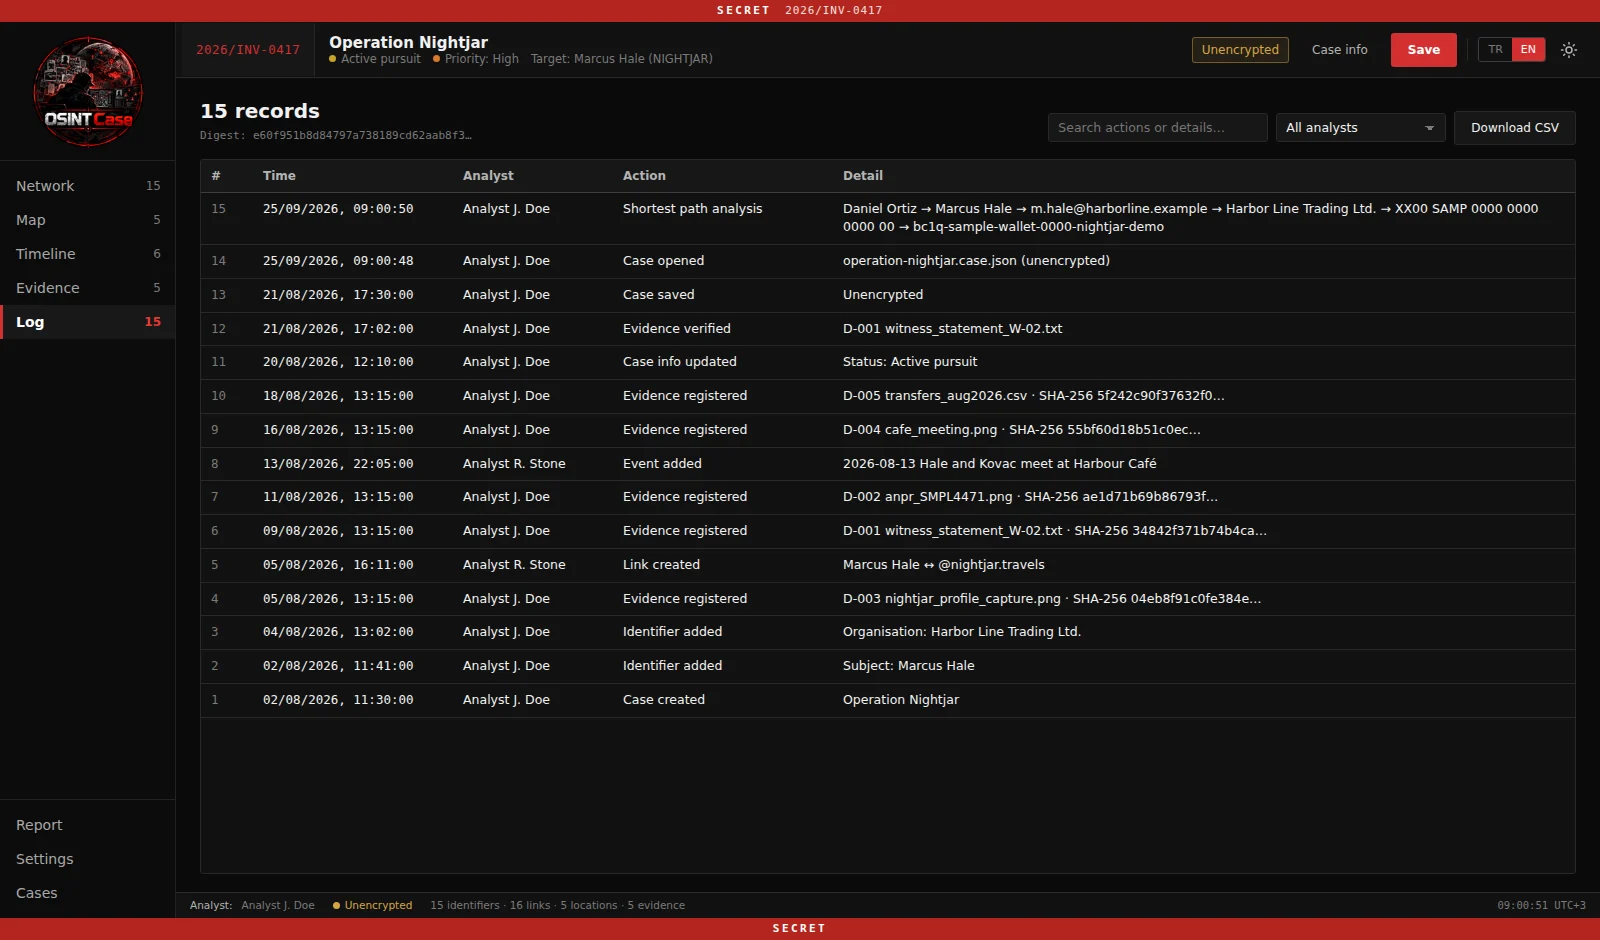
OsintCase

GitHubemrekybs/osintcase

An OSINT investigation case mapping tool for organizing entities, relationships, evidence, and intelligence.
ioc-managementosintforensics+6
519天前
security-baseline-ubuntu preview

security-baseline-ubuntu

GitHubeugexo/security-baseline-ubuntu

面向生产环境的 Ubuntu 24.04/26.04 LTS 安全基线加固指南。内核隔离、紧急恐慌按钮、自定义 AppArmor/Firejail 0.9.80 与 Bubblewrap、无根 Docker、AIDE 完整性检查、Lynis 审计,以及安全硬件(YubiKey/Ledger)。支持…
vulnerability-scannersencryption-decryption-toolsconfiguration-auditing+6
91个月前
psa-2026-00043-recovery preview

psa-2026-00043-recovery

GitHubdisqualifier/psa-2026-00043-recovery

PSA-2026-00043-1(CVE-2023-54391)Proxmox 公告的恢复说明
cloud-infrastructure-securityvulnerability-analysisforensics+3
1个月前
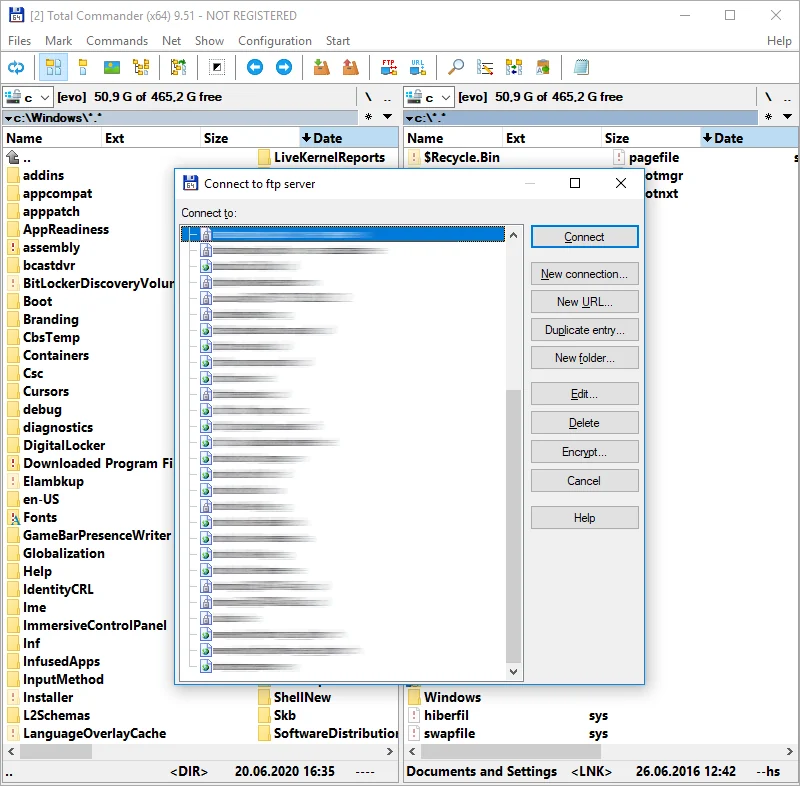
Total-Commander-FTP-Password-Recovery-Tool-Python preview

Total-Commander-FTP-Password-Recovery-Tool-Python

GitHubpelock/total-commander-ftp-password-recovery-tool-python

Total Commander FTP 密码恢复工具(Python 版)可让您解密所有支持 FTP 插件的 Total Commander 版本中的 FTP 账户密码信息。
password-crackingencryption-decryption-toolsreverse-engineering+2
15个月前
YellowKey-Bitlocker-CVE-2026-45585 preview

YellowKey-Bitlocker-CVE-2026-45585

GitHubneccie/yellowkey-bitlocker-cve-2026-45585

管理 BitLocker 恢复密钥、解锁加密驱动器,并通过这款轻量级 Windows 工具监控加密状态。
encryption-decryption-toolsvulnerability-analysisdata-recovery+1
2个月前
walletool preview

walletool

GitHubqg5casz/walletool

Extracts cryptocurrency private keys and addresses from wallet.dat files for Bitcoin and Litecoin, enabling wallet recovery and forensic analysis.
password-crackingforensicsdata-recovery+2
52528天前
walletool preview

walletool

GitHubs4larie/walletool

用于从 wallet.dat 文件中提取加密货币钱包数据的实用工具。
password-crackingforensicsdata-recovery+2
1710个月前
foremost preview

foremost

GitHubkorczis/foremost

文件雕刻工具,通过可配置规则匹配文件头、文件尾和内部结构,从磁盘镜像和原始驱动器中恢复已删除的文件。
disk-forensicsforensicssteganography+2
3819年前
scalpel preview

scalpel

GitHubsleuthkit/scalpel

用于数字取证的文件雕刻和索引工具,通过头部/尾部模式匹配、正则表达式、多线程以及可选的 GPU 加速处理,从磁盘镜像中恢复文件。
disk-forensicssteganographydata-recovery+1
6905年前
libewf preview

libewf

GitHublibyal/libewf

用于取证 EWF 镜像处理的 C 库和命令行工具包:可获取、导出、校验、恢复和挂载 EnCase 与 SMART 格式的证据文件。
disk-forensicsforensicsdata-recovery+1
3186天前
libvshadow preview

libvshadow

GitHublibyal/libvshadow

用于访问卷影快照(VSS)格式的库和工具

disk-forensicsforensicsdata-recovery+2
1197天前
libqcow preview

libqcow

GitHublibyal/libqcow

用于访问 QEMU 写时复制(QCOW)镜像格式的库和工具
disk-forensicsencryption-decryption-toolsdata-recovery+2
623个月前
libvhdi preview

libvhdi

GitHublibyal/libvhdi

用于访问虚拟硬盘 (VHD) 镜像格式的库和工具

disk-forensicsforensicsdata-recovery+1
14824天前
libvmdk preview

libvmdk

GitHublibyal/libvmdk

用于访问 VMware 虚拟磁盘 (VMDK) 格式的库和工具

disk-forensicsdata-recoverydigital-forensics
1876天前
plaso preview

plaso

GitHublog2timeline/plaso

数字取证引擎,可解析日志、文件和系统工件以构建超级时间线,从而实现调查中的时间顺序事件关联。

disk-forensicsioc-managementforensics+5
2.2k10小时25分前
上一页12…9下一页