

hermit
 xv4l3x/hermit
检查、反编译并结构化修补来自 React Native 应用的 Hermes 字节码(HBC),具备 GDB 风格的 REPL、CFG、反编译器和可重新序列化的修补器。
android-securitystatic-analysisios-security+7
 githubsecuritylab/seclab-taskflows
用于审计源代码、分类问题以及检测 Web、Android 和 iOS 项目漏洞的示例 AI-agent 任务流和 MCP 服务器。
 blacktop/ipsw-diffs
Publishes per-build diffs of iOS, iPadOS, and macOS IPSW firmware releases, enabling binary-level comparison of system components across versions and…
 ejfkdev/dae
基于配置驱动的 Dart AOT 快照分析器,可导出与 blutter 兼容的符号和结构体,供 IDA、radare2 和 Frida 使用,并能将函数反编译为 dart-analyze-clean Dart,无需 Dart SDK。
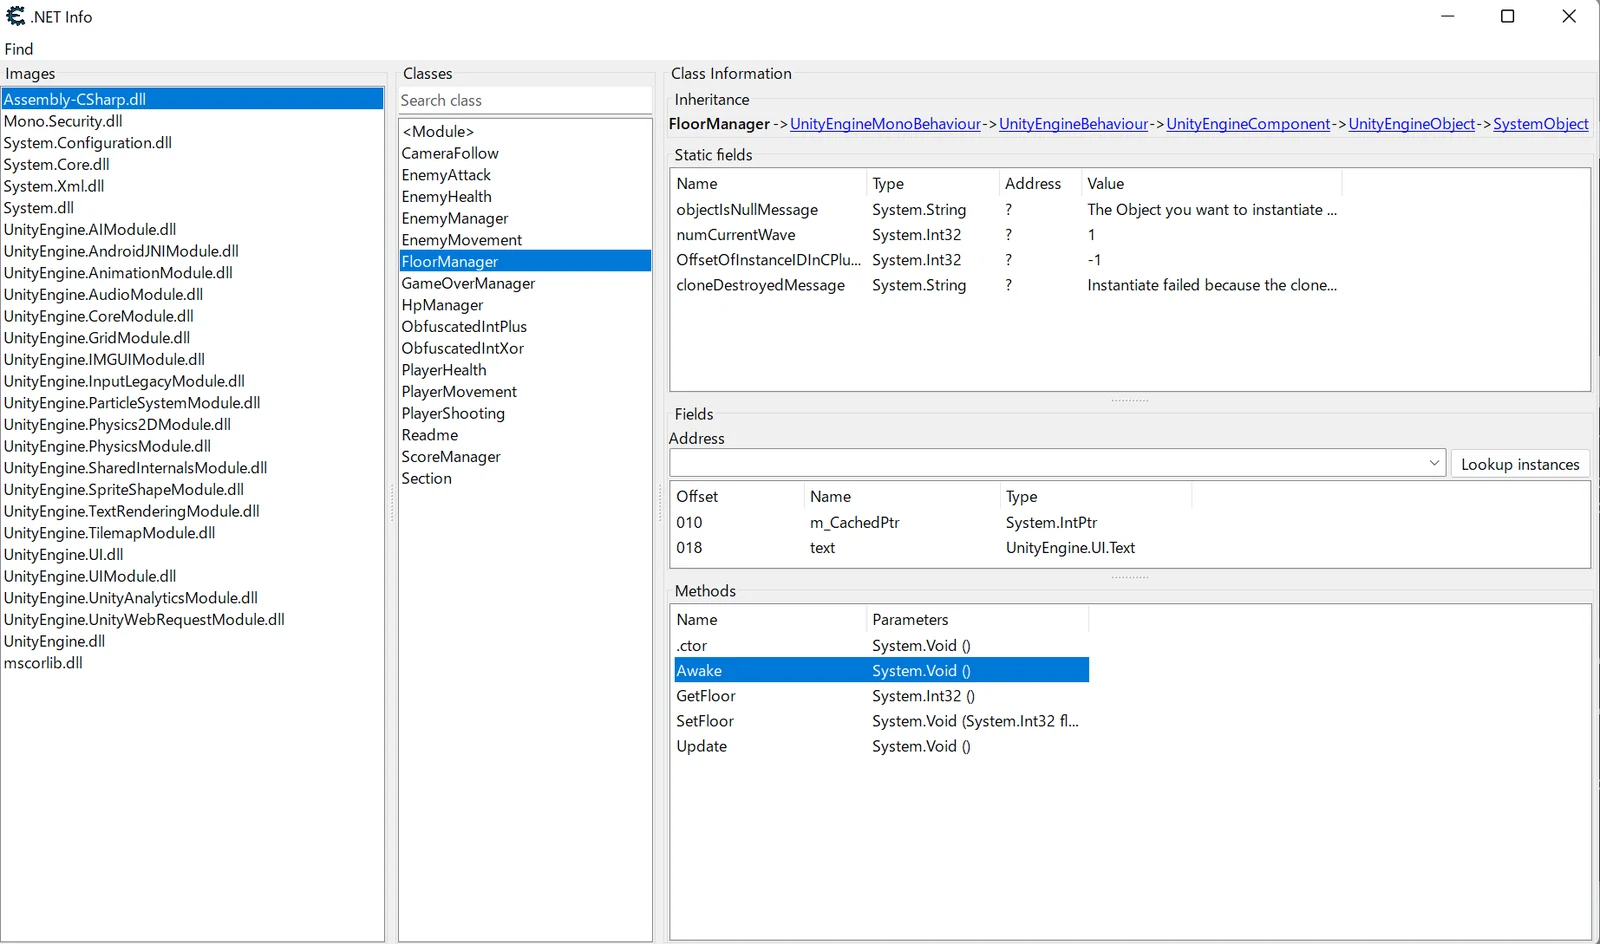 gmh5225/frida-il2cpp-datacollector
基于 Frida 的工具,将 Cheat Engine 的 MonoDataCollector 移植到 Android 和 iOS,实现对移动应用的运行时 Mono/IL2CPP 数据收集和内存检查。
 gmh5225/frida-vmprotect-bypass
Frida 脚本,用于绕过移动平台上的 VMProtect 运行时保护,从而对受保护的二进制文件进行动态插桩和分析。
 vighnesh91/ipaforge
Dependency-free Python CLI to unpack, inspect, edit, and rebuild iOS .ipa archives, converting plists and strings to XML while preserving Mach-O…
 crissyfield/super-trouper
MCP 服务器将 Frida 插桩作为工具暴露,供编码代理连接设备、检查进程、管理会话并加载 JavaScript 脚本。
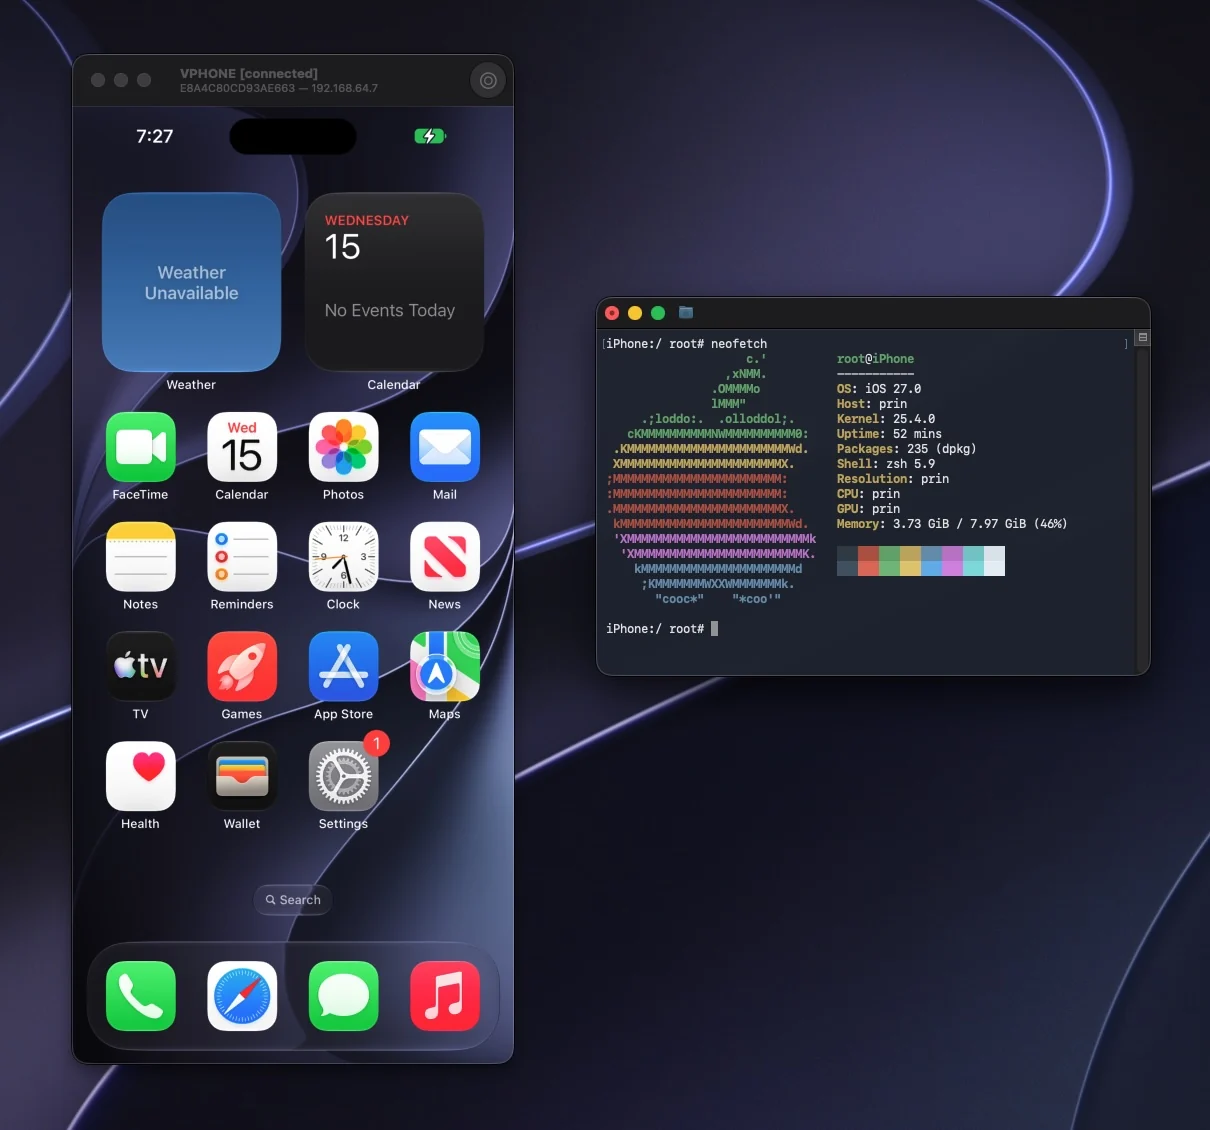 lakr233/vphone-cli
在 Apple Silicon 上启动并管理虚拟 iPhone,支持固件修补、越狱变体以及用于 iOS 测试与分析的安全研究功能。
 toxy4ny/rinhit
收集 macOS 和 iOS 痕迹,构建网络活动、跨设备身份与物理位置关联的时间线,用于侦察和红队行动。
 stuxctf/slythestx
移动应用安全审计工具,专注于自动化 SAST 分析、识别底层技术(React Native、Flutter、Xamarin、原生),并支持在已 root 或已越狱设备上进行更深层次的测试。
 alonemonkey/frida-ios-dump
Extracts decrypted IPA files from jailbroken iOS devices using Frida for reverse engineering, security analysis, and mobile app pentesting.
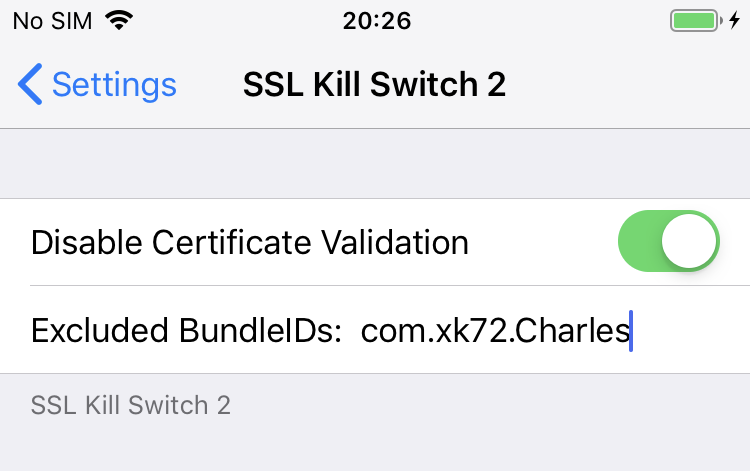 nabla-c0d3/ssl-kill-switch2
Blackbox 工具,用于在 iOS 和 macOS 应用程序中禁用 SSL 证书验证(包括证书固定)。
 kjcracks/clutch
仅限越狱设备的 iOS 实用工具,可解密已安装应用的可执行文件,并将其转储为 .ipa 或原始二进制文件,用于安全研究与逆向工程。
 nygard/class-dump
从 Mach-O 文件生成 Objective-C 头文件。
 jwalker/frida-ios-dump-modern
一个更新后的 Frida iOS 转储工具,支持最新的 Frida 17.5.2 API
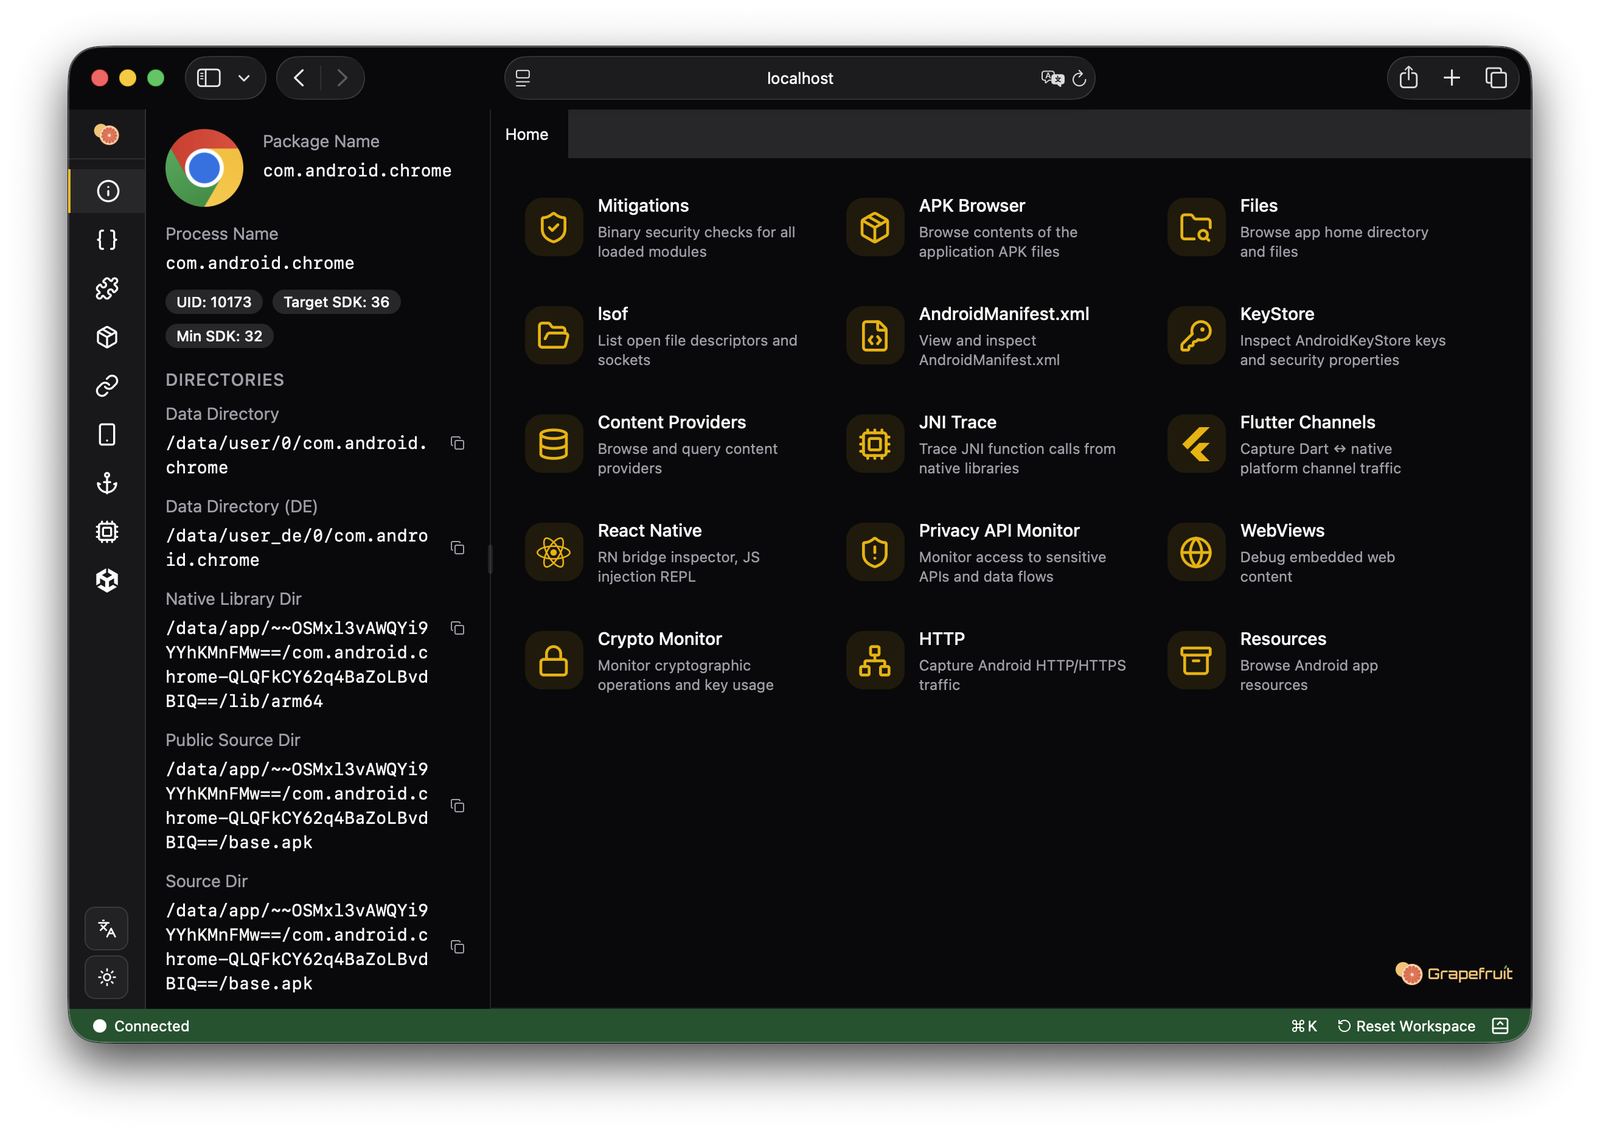 chichou/grapefruit
开源移动安全测试套件,适用于 iOS 和 Android。原名 Passionfruit。
 majd/ipatool
命令行工具,允许你在 App Store 上搜索 iOS、iPadOS、tvOS、watchOS、visionOS 和 macOS 应用,并下载 .ipa 或 macOS .pkg 应用包。