

MemTools
 gmh5225/memtools
Windows Linux DMA、Dump 、Direct、inject 内存读取、写入工具
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
 greatscottgadgets/facedancer
在Python中实现你自己的USB设备,由Cynthion或GreatFET等硬件外设提供支持
 emenstanougat/esp32-bluejammer
基于ESP32和nRF24的2.4GHz干扰器,通过噪声和数据包洪泛干扰蓝牙、BLE、WiFi和RC信道,用于受控安全测试。
 tandasat/hello-vt-rp
一个简单的虚拟机监控程序,演示了Intel VT-rp(重定向保护)技术的使用。
 wheregoes/byd-dolphin-hacking
逆向工程 BYD Dolphin 车机——CAN 总线、AVAS、NFC 钥匙、OTA 等。DiLink 3 / Android 10。
 wrongbaud/spidump
用于通过逻辑分析仪捕获重建 SPI flash 镜像的工具
 gmh5225/dma-processdumper
使用PCIe FPGA设备通过DMA进行简单进程转储
 electroniccats/catsniffer-firmware
CatSniffer 的固件仓库,CatSniffer 是一款支持 BLE、Zigbee、Sub-1 GHz 等多协议的多协议物联网安全研究板,提供针对 CC1352 和 RP2040 微控制器的版本特定构建。
 teutekeune/ibssloader
研究工具集,用于通过 checkm8、修补后的 iBSS/iBEC 以及自定义裸机载荷在 iPad mini 1 上启动 Linux,涵盖设备树移植、内核构建和启动脚本。
 hydrabus/hydrafw
HydraBus 的开源固件,HydraBus 是一款用于嵌入式硬件调试、黑客攻击和渗透测试的多功能工具,支持 SPI、I2C、CAN 等协议。
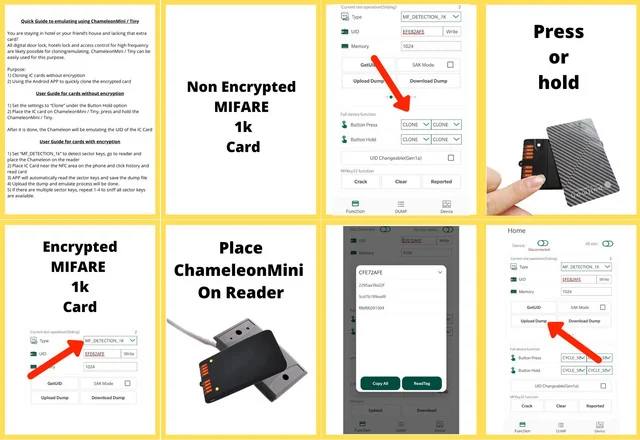 rfidresearchgroup/chameleonmini
用于模拟和克隆非接触式智能卡、读取标签、嗅探射频流量以及恢复 Mifare 访问密钥的便携式 NFC/RFID 安全工具。
 nfc-tools/milazycracker
Mifare Classic Plus - 针对 SCL3711 LibNFC USB 读卡器的 Hardnested 攻击实现
 adamlaurie/rfidiot
Python library and tools for exploring RFID/NFC tags and readers: read, write, clone, and analyze supported ACG serial hardware for research and…
 elderlypirate/bus_pirate
用于硬件黑客工具的多协议固件,支持 SPI、I2C、JTAG、UART、1-Wire、总线嗅探、逻辑分析以及微控制器编程。
 dangerousprototypes/bus_pirate
通用总线接口,用于硬件破解与调试,支持 I2C、SPI、JTAG、UART 和 1-Wire,可用于嗅探、编程及协议分析。
 nfc-tools/mfoc
离线嵌套攻击工具,使用已知默认密钥或用户提供的密钥恢复 MIFARE Classic 认证密钥,用于评估 NFC/RFID 卡的安全性。
 greatscottgadgets/ubertooth
BLE 嗅探器与蓝牙实验平台,配备开源硬件与固件,并支持有限的经典蓝牙 BR 数据包捕获,适用于无线安全研究。