

summit
 pennacle-security/summit
开源 Web 安全测试平台:集代理、扫描器和模糊测试器于一体的 CLI 工具。由 Pennacle Security 开发。
reconnaissancevulnerability-scannersweb-vulnerability-scanners+9
1
 brutelogic/unkover
Bash 403/401 访问绕过测试工具,通过头部伪造、方法篡改、路径规范化和编码技术探测 URL,成功时返回 curl PoC。
 affolter-engineering/xssearch
基于 Rust 的 XSS 扫描器,具备上下文感知的 payload 选择、WAF 检测与绕过、爬取、盲 XSS 回调以及静态 DOM 汇聚点分析功能。
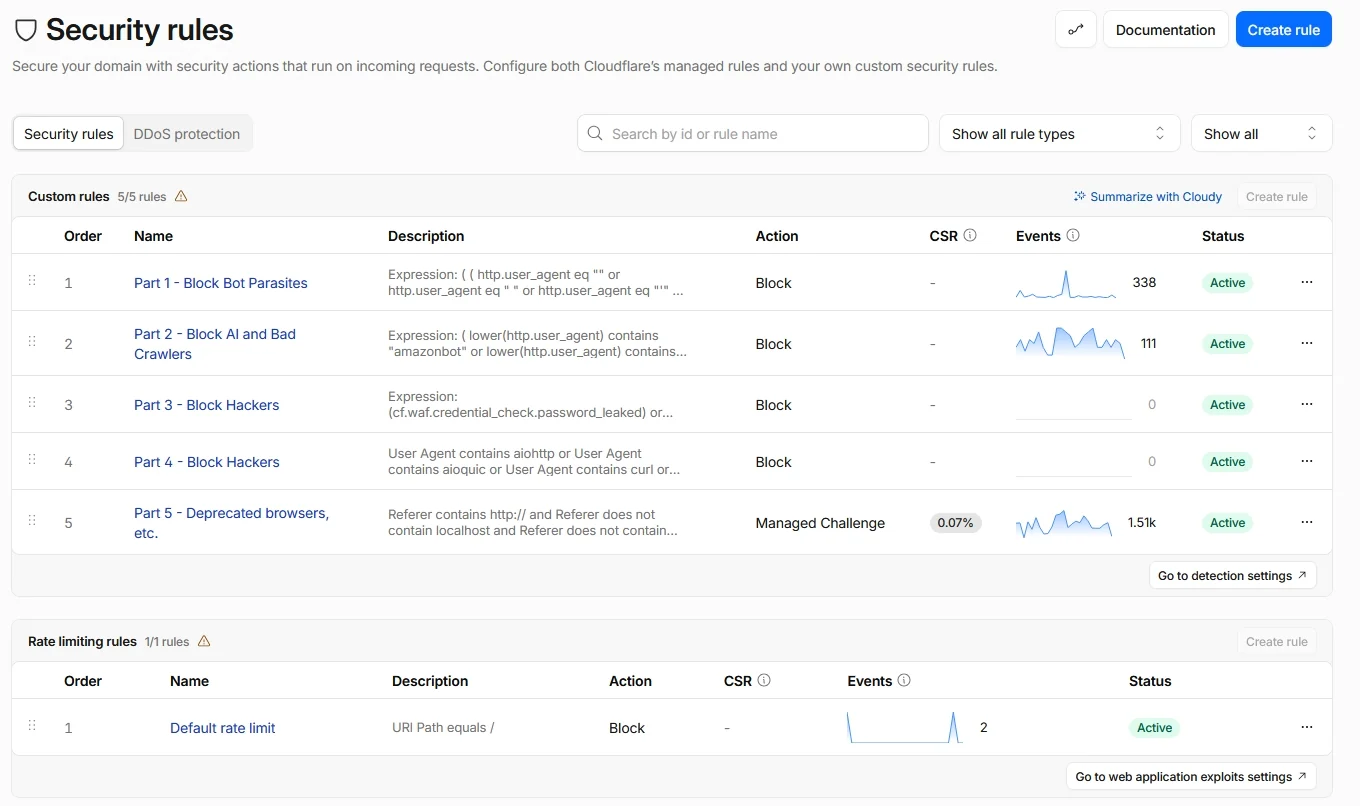 buybitart/cloudflare-security-art
Cloudflare 免费计划安全规则(零信任方法),适用于小型网站
 hackinglz/ip-obfuscation
使用 DWORD、八进制、十六进制、IPv6 映射和伪造域名 @ 技巧生成混淆的 IP 地址和 URL,用于渗透测试、钓鱼意识培训和 URL 过滤器测试。
 kamalx06/xxeripper
黑盒XXE扫描器,通过统计基线、解析器指纹识别和OOB确认检测带内、基于错误和盲注带外注入,并支持SARIF输出。
 mmarting/unwaf
Go 工具,通过多个 OSINT 来源被动发现 WAF/CDN 背后的真实源站 IP,然后通过 HTML 相似度、SSL 证书指纹和 HTTP 头验证候选 IP。
 ammarion/waf-detector
🛡️ 高性能 WAF 与 CDN 检测工具。识别防护层(Cloudflare、Akamai、AWS、Fastly 等),使用规避载荷运行有效性与强制执行测试,并生成态势报告。使用 Rust 构建 🦀。
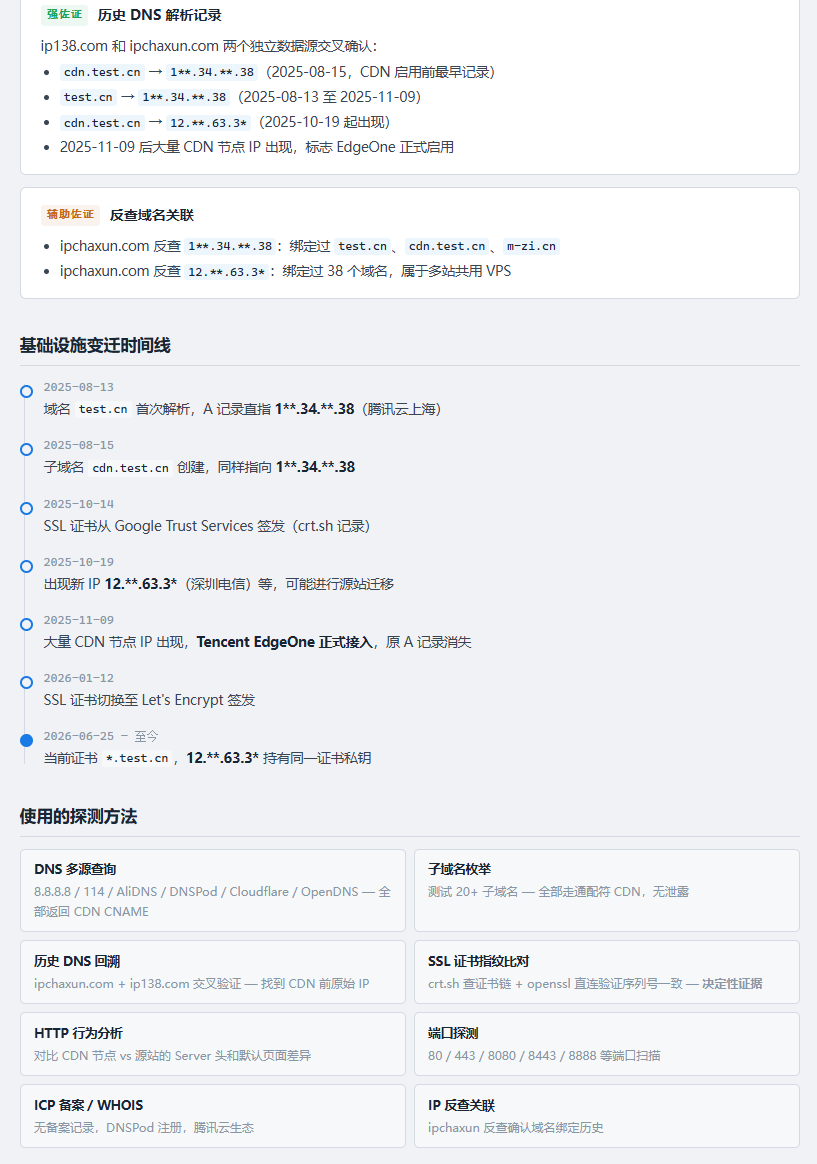 0xshe/fuck-cdn
Automated CDN origin-IP discovery skill for Claude Code that runs 40+ prioritized OSINT methods, cross-validates candidates via SSL and HTTP…
 anonmoty/xxstrike
基于XSStrike的XSS扫描器,具有自定义功能。检测Web应用程序中的XSS漏洞。
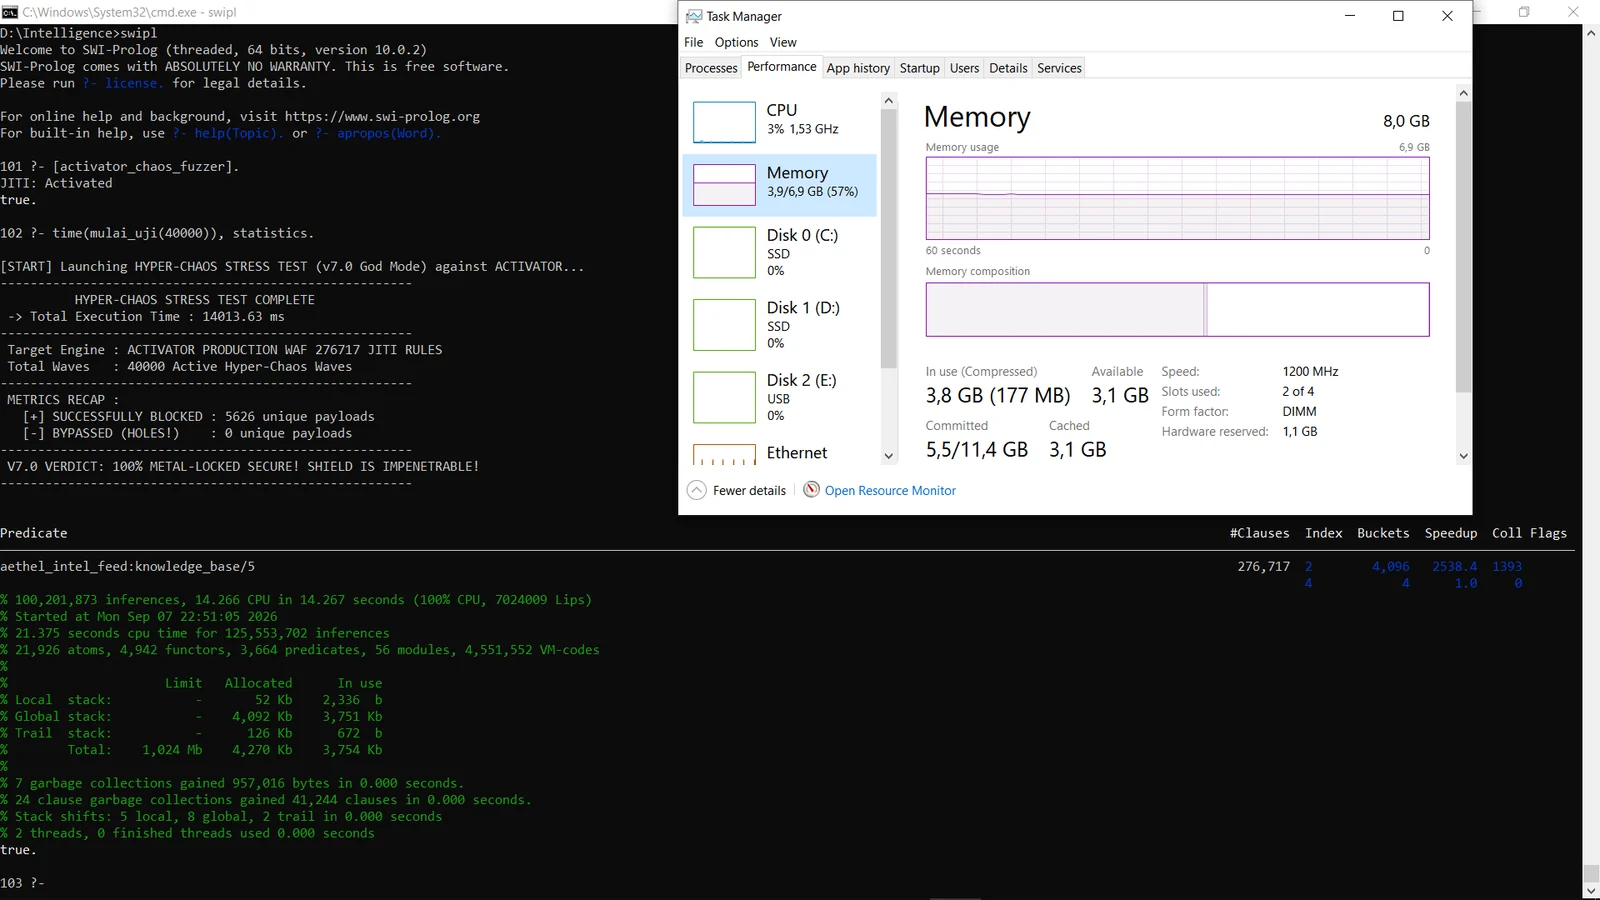 lokinpendawa/aethel_core
Next-gen logical WAF engine built in SWI-Prolog. Features an inductive learning brain running at 2M+ LIPS with an integrated recursive decoder to…
 wi3memake/react2shell-scanner
命令行安全评估框架,适用于 React 和 Next.js 应用程序,可分析 React Server Components 中的错误配置,支持多目标扫描、WAF 检测和代理支持。
 qassam-315/cve-2026-23918-elite-auditor
用于审计 Apache HTTP/2 栈是否存在内存损坏漏洞(CVE-2026-23918)的精英侦察脚本。具备 ALPN 协议强制与单色仪表盘情报功能。专为蓝队与安全研究人员打造。
 robrankin/cve-2021-44228-waf-tests
测试针对 CVE-2021-44228 Log4Shell 的 WAF 防护能力
 manishkanyal/log4j-scanner
一个用于识别CVE-2021-44228和CVE_2021_45046的Log4j漏洞扫描器
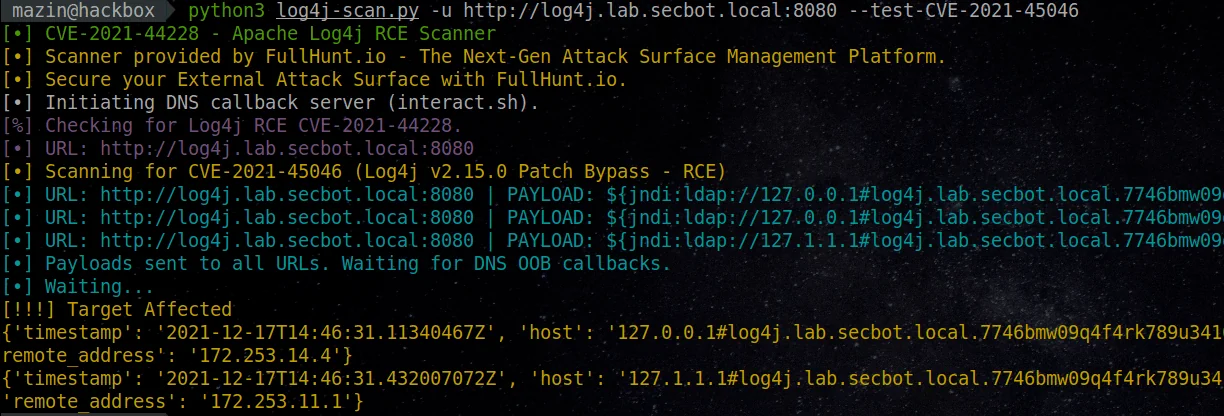 ananya-0306/log-4j-scanner
一个全自动、精准且全面的扫描器,用于发现 log4j RCE CVE-2021-44228 漏洞。
 ultrafunkamsterdam/undetected-chromedriver
定制 Selenium Chromedriver | 零配置 | 通过所有机器人缓解系统(如 Distil / Imperva / Datadome / CloudFlare IUAM)
 venomous/cloudscraper
一个用于绕过 Cloudflare 反机器人页面的 Python 模块。