

DFIRHub
 lascc/dfirhub
搜索制品路径、构建收集脚本并转换 Sigma 规则。一站式完成。
forensicsinformation-gatheringdigital-forensics+4
 oyesanyf/oshoosiclaw
Autonomous Rust endpoint security agent combining Ring-0 Windows driver and Linux eBPF pre-execution blocking, YARA detection, MITRE ATT&CK mapping,…
 szzxli/soc-home-lab
网络安全实践实验室:AWS 上的迷你 SOC、CloudTrail IOC 分析器、网络钓鱼分析实验室、ELF 二进制文件分类、SOC 代理技能
 owasp/piihunter
使用正则表达式、NER/ML 以及可选的自托管 LLM 检测,扫描 PostgreSQL 数据库和 Jira 问题中的 PII,并提供脱敏报告和审计日志。
 gmh5225/maldec-edr
基于内核级机制的 Unix 端点检测与响应解决方案,用于实时检测异常和恶意软件攻击。
 rorywag/hayabusa-bulk-runner
批量运行 Hayabusa 处理一个包含 KAPE 采集数据的文件夹,每台主机运行一次,生成每台主机的报告以及跨主机分类仪表板
 perplexityai/numbat
对端点上 AI 代理活动的可见性,具备设备端检测、可选的操作前阻断以及取证重建能力。
 cognis-digital/c2detect
C2 服务器指纹识别工具 — Cobalt Strike、Sliver、Mythic、Havoc、Brute Ratel
 swastiksagar/wazuhlabproject
面向实践的 Wazuh SIEM/XDR 家庭实验室,涵盖 OVA 部署、代理注册、文件完整性监控、VirusTotal 恶意软件检测以及 MITRE ATT&CK 威胁狩猎。
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 gmh5225/llm-guard-service
一项用于在与 AI 服务交互时提供针对提示注入、越狱攻击和有害内容防护的服务。
 gilnett/wstrace
Standalone zero-driver Windows system and API monitor in Rust
 vighnesh91/cloudgarrison
基于浏览器的离线多云态势工作台,通过 WebAssembly 在本地模拟攻击路径、审计 IaC 合规性、分析身份图谱并映射审计日志。
 clausing/scripts
用于数字取证、事件响应和网络分析的Python和Perl脚本集合,包括哈希签名工具和报文grep实用程序。
 trustedsec/artillery
开源蓝队工具,通过多种主机和网络防御与检测方法保护 Linux 和 Windows 系统。
 g0dse11/detecttrace
开源检测工程工具,可端到端追踪安全检测并识别首个失败阶段。
 matijamiki/ranwhat
Flight recorder and secret scanner for AI coding agents. Reads what Claude Code, Codex, Gemini CLI and 17 more ran, and flags risky actions and…
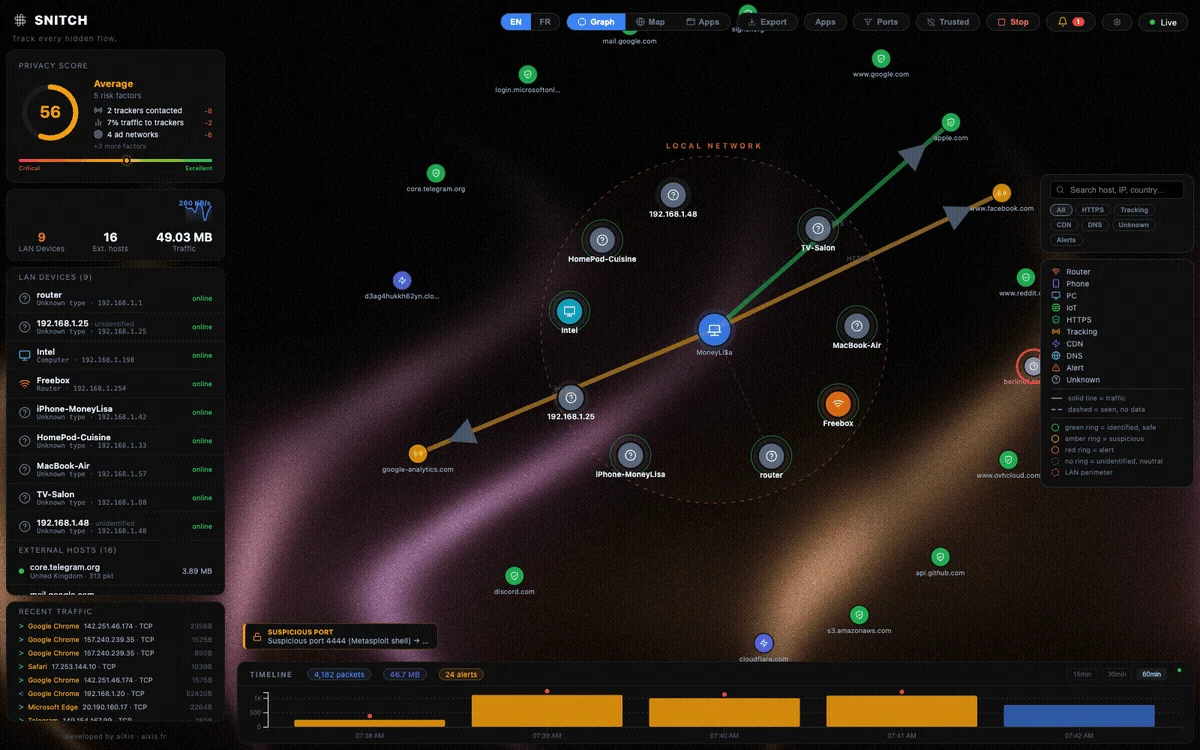 aixisstudio/snitch
实时网络流量可视化工具——查看你计算机建立的每一个连接。隐私优先,100% 本地运行。