
mqattack
 affolter-engineering/mqattack
用于MQTT渗透测试的Rust CLI:订阅/发布、broker指纹识别、ACL探测、主题枚举、凭据暴力破解,以及通过TLS/mTLS进行Last Will注入。
reconnaissanceiot-securitypassword-attacks+7
1
 roccoammon/active-directory-health-check
PowerShell GUI 工具,针对 Active Directory 运行 54 项最佳实践健康与安全检查,在双语 HTML/CSV 报告中标记 Kerberoasting、DCSync、委派和加固缺口。
 tegal1337/pocketpentester
离线优先的 Android 攻击性安全工具包,包含 21 个模块,用于侦察、端口扫描、子域名枚举、SQLi/XSS/JWT 利用、载荷生成和哈希分析。
 affolter-engineering/ldapin
用于安全评估的CLI工具,执行基本LDAP任务
 karmanya03/overthrone
全 Rust 实现的 Active Directory 利用框架:LDAP/SMB/Kerberos 枚举、攻击图路径查找、Kerberoasting、NTLM 中继、票据伪造、DCSync 以及报告生成,全部集成于一个静态二进制文件中。
 grayddq/eburst
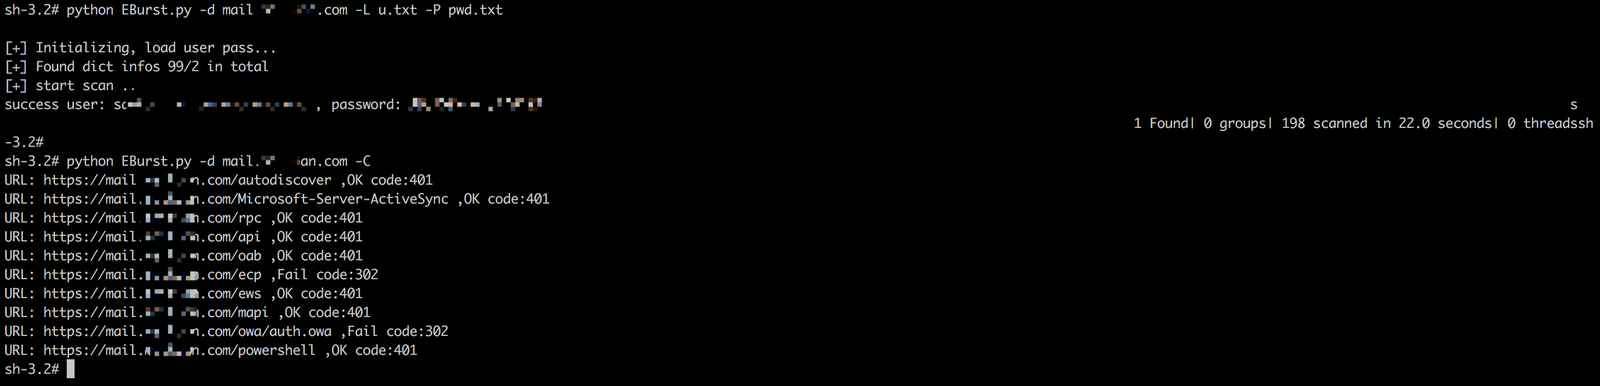
这个脚本主要提供对Exchange邮件服务器的账户爆破功能,集成了现有主流接口的爆破方式。
 elnerd/get-netntlm
PowerShell 模块,用于获取当前用户的 NetNTLMv2 哈希
 xpn/randomtsscripts
红队交战脚本集合,包括通过 TGS 进行 Pre2K 默认凭据检查、LAPSv2 密码解密以及 IIS 应用程序池凭据解密。
 ajnik/joomla-bruteforce
Python 脚本,使用字典对 Joomla 管理员登录凭据进行暴力破解,提供代理和详细输出选项,用于渗透测试。
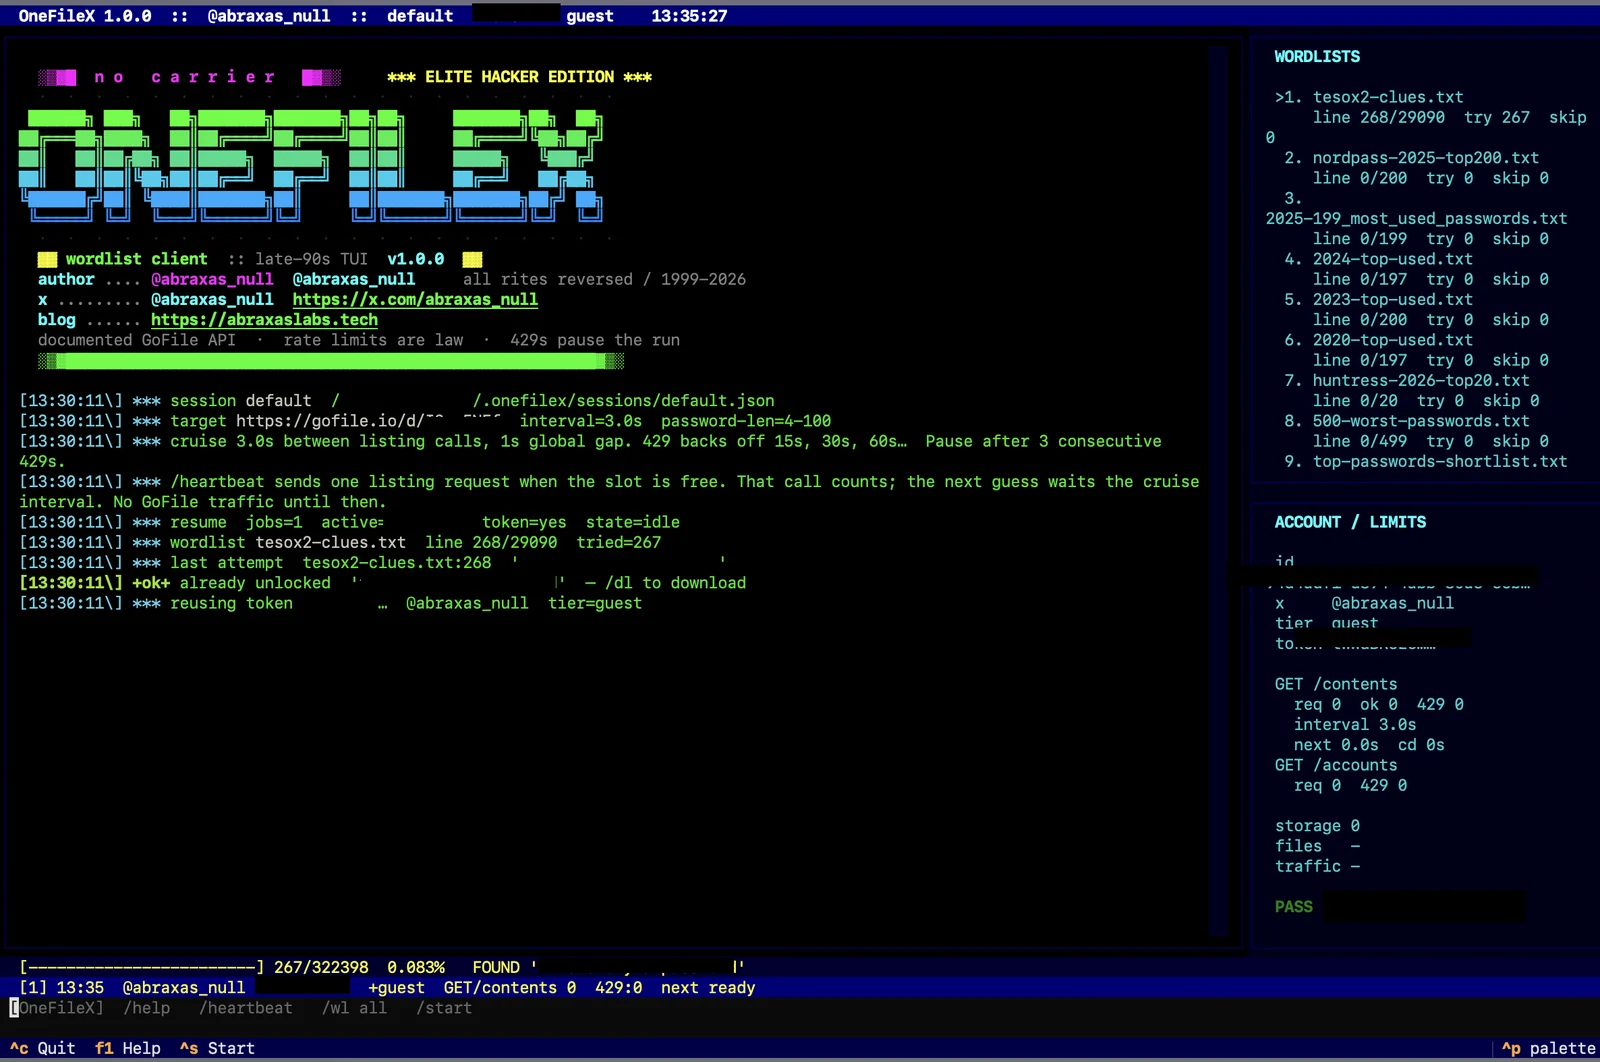 abraxas/gofilex
GoFile (gofile.io) 下载密码的字典暴力破解工具
 golem445/corporate_masks
基于渗透测试中破解的320万个NTLM哈希分析得出的8-14字符Hashcat掩码
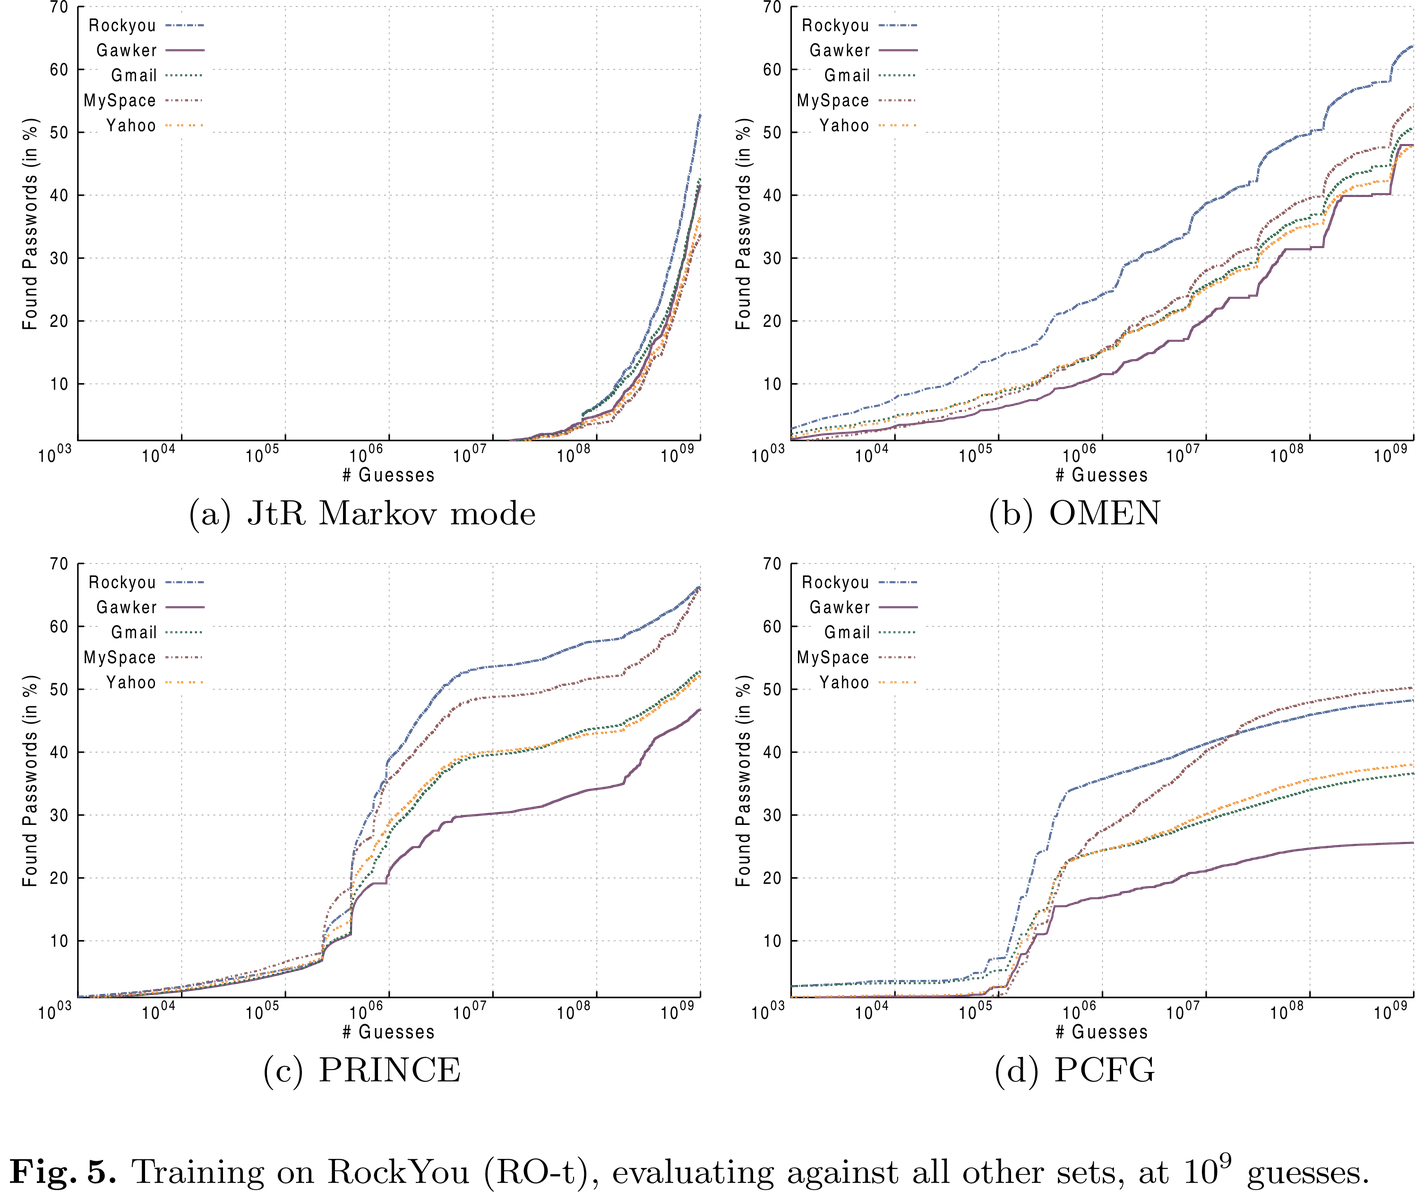 rub-syssec/omen
基于马尔可夫模型的 C 语言密码猜测器,按概率枚举候选密码,优先生成最可能的密码,用于通过 Hashcat 或 John 进行哈希破解。
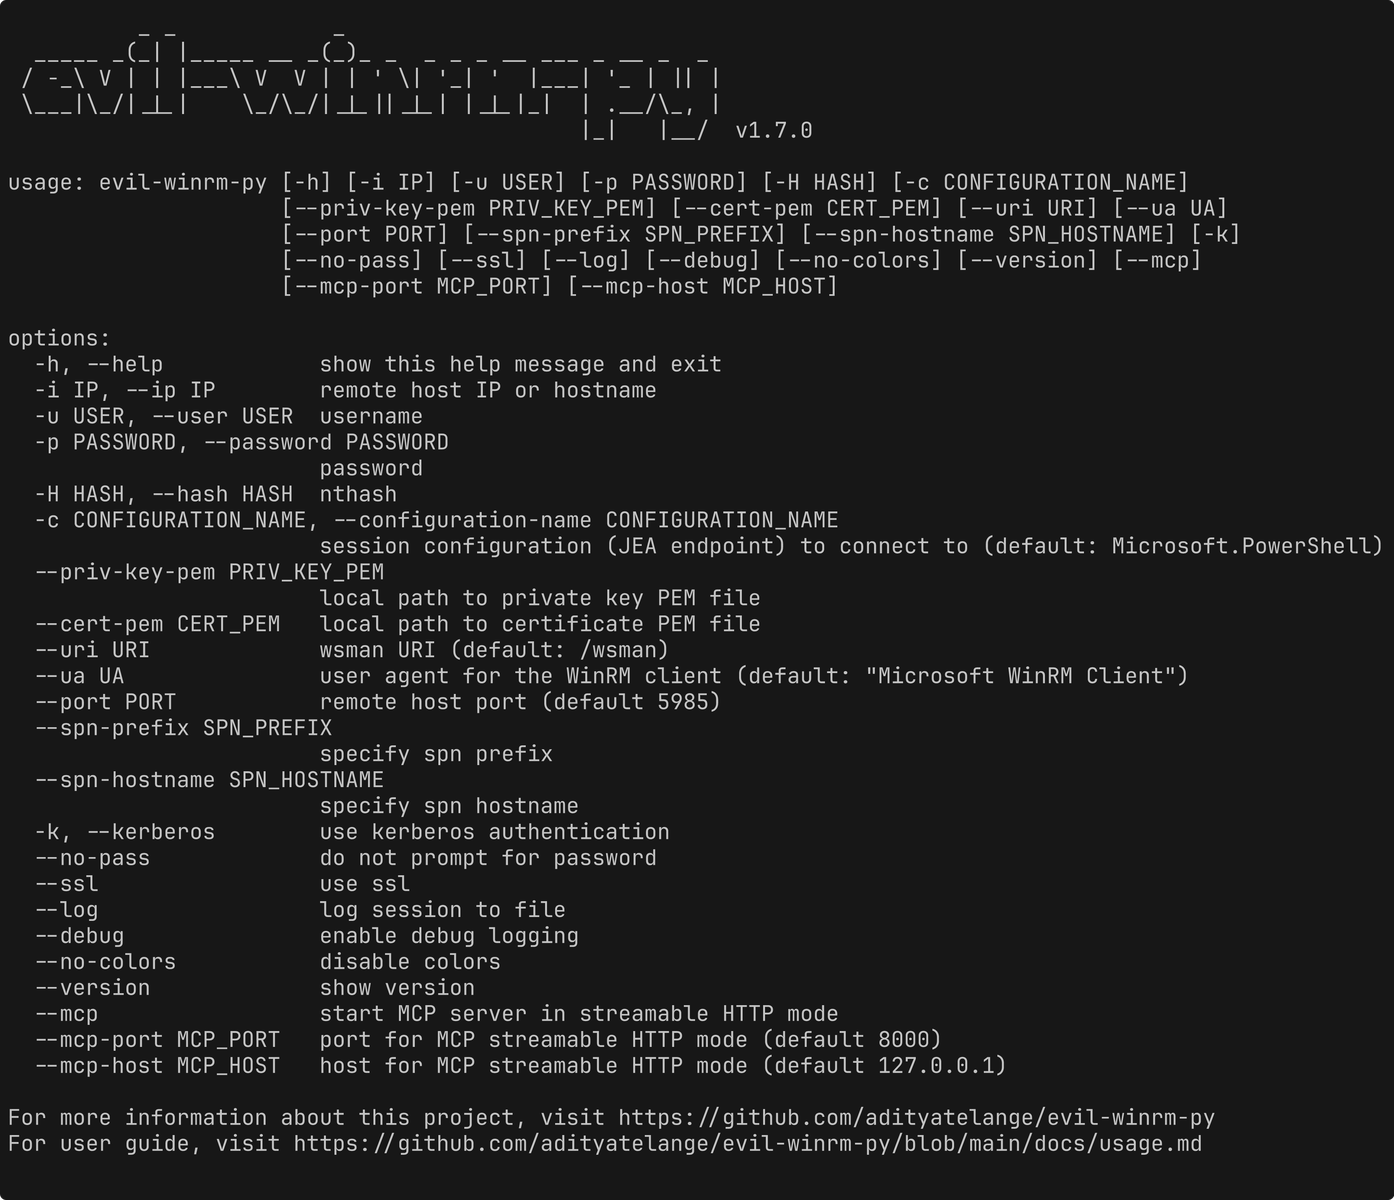 adityatelange/evil-winrm-py
使用 WinRM 协议在远程 Windows 机器上交互式执行命令(只是更快)
 mythicagents/xenon
一个用 C 编写的 Windows Mythic 代理
 bandrel/hashcatrosetta
Hashcat 规则分析器与解释器 - 解码 hashcat 规则语法的罗塞塔石碑
 mrhenrike/embedxpl-forge
嵌入式设备安全评估框架 — 700 个模块、350 个 CVE、55 家厂商、APT 组织引擎。覆盖路由器、IP 摄像头、GPON ONT、ISP CPE、IoT/嵌入式边缘设备。
 rix4uni/wordlist
用于模糊测试、DNS枚举、参数发现和默认凭据的自定义字典精选集合,以及用于nuclei技术字典的Go生成器。
 hac01/azure-pentesting-suite
用于授权 Azure 安全评估的 Go 工具包:枚举订阅和资源,审计错误配置,并匿名攻击公共 Blob 存储。