

confirmesc
 capture0x/confirmesc
Linux 提权枚举工具,可确认可利用性并给出精确的 root shell 命令——无需再搜索 GTFOBins。包含 MCP 服务器 + AI 代理技能。
privilege-escalationvulnerability-scannersexploitation+7
1
capture0x/confirmescLinux 提权枚举工具,可确认可利用性并给出精确的 root shell 命令——无需再搜索 GTFOBins。包含 MCP 服务器 + AI 代理技能。
 yv1ing/secbox
Conducting cybersecurity testing using the pi agent in a pre-built sandbox environment.

 rdelasierra-uy/rag-seguridad
CyberRAG — 基于网络安全笔记和书籍的 100% 本地 RAG(Ollama):混合检索、带引用的回答、分阶段渗透测试助手和重建索引监控器。无重型框架。
 rdelasierra-uy/portfolio
专业展示平台:Hack The Box 的 writeup、报告、GRC 案例研究(ISO 27001/27002/27005/27035、ISO 31000 + MAGERIT)、加固脚本以及 eJPT -> ISO 27001 Lead Auditor -> CISA 路线图。
 abraxas/gatex
FortinetHunter(@YogSoth0)二进制破解应用。FortinetHunter CTF 的一部分。ELF 门:一个经过剥离的 Nuitka onefile、一个 XOR 混淆的 Argon2id 验证器、AES-GCM 完整性校验。
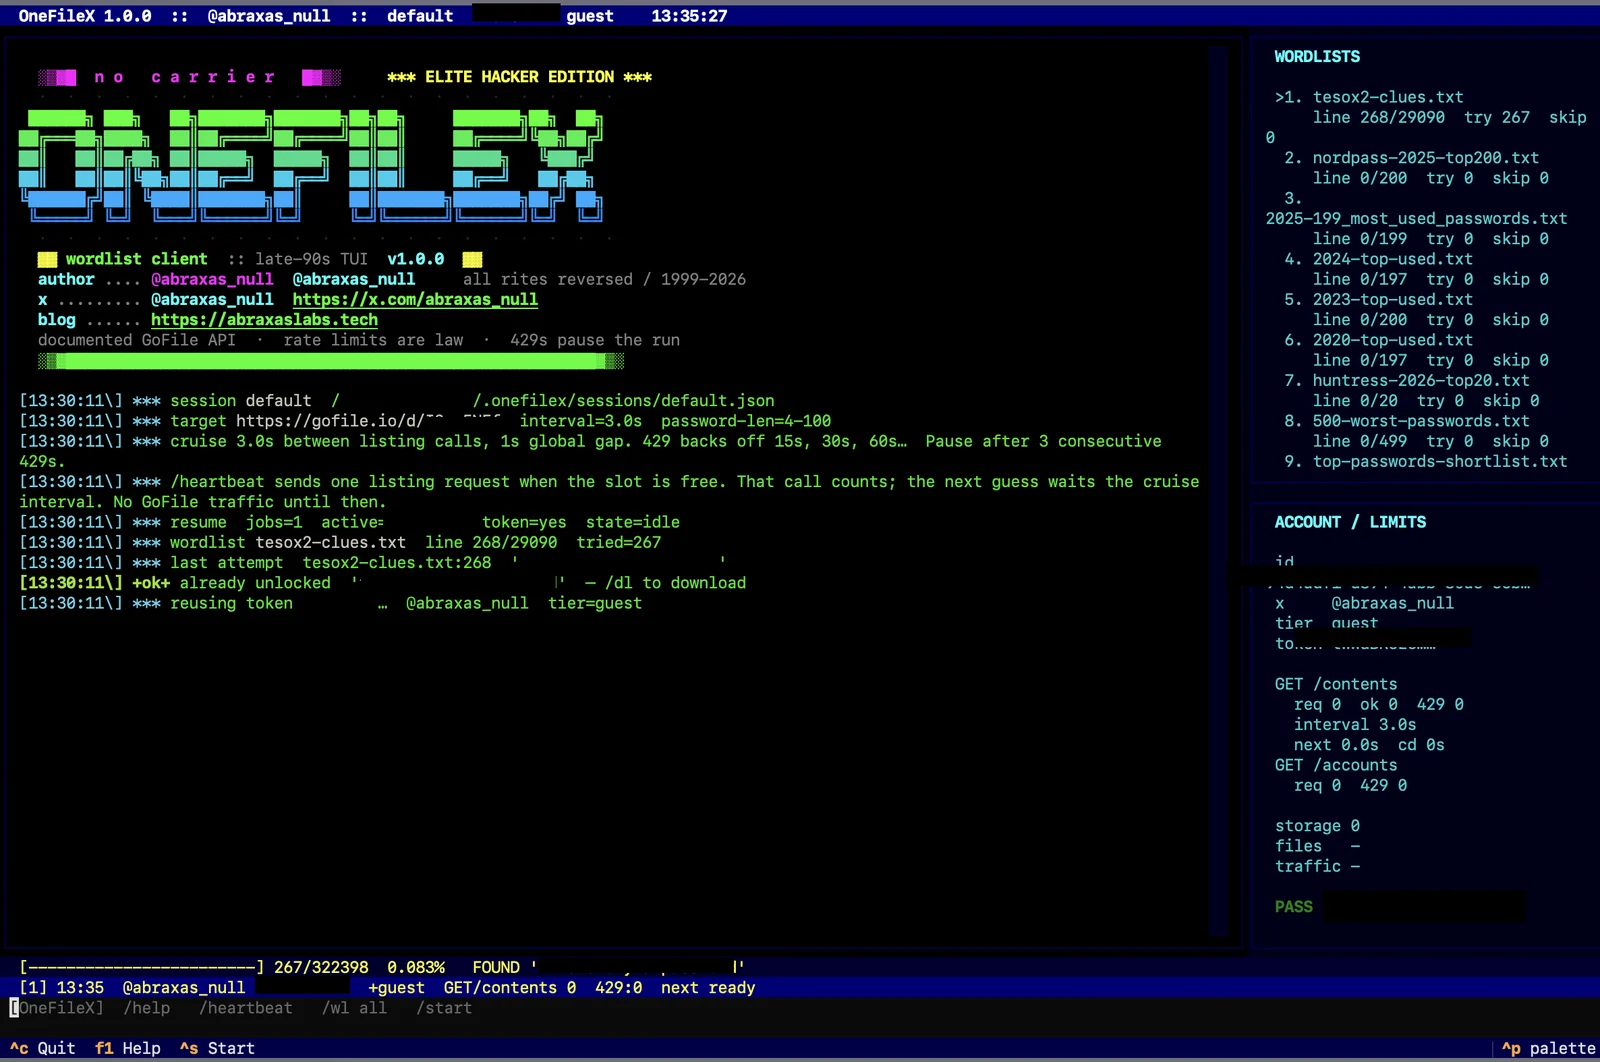 abraxas/gofilex
GoFile (gofile.io) 下载密码的字典暴力破解工具
 gmh5225/kernel-ctf
Linux 内核漏洞利用 CTF 挑战合集,涵盖缓冲区溢出、释放后使用和竞争条件漏洞,用于动手安全学习。
 b4sith-sec/gu3ssweak
用于移动安全研究和漏洞赏金练习的故意存在漏洞的 Android 应用 - OWASP Mobile Top 10
 mister-iks/pcybox-attackgraph
开源浏览器实验室,用于构建模拟基础设施、观察攻击在其间的移动,并检验你的防御是否有效。
 mitsu-bis/security-portfolio
原创负责任披露发现、CTF 与实验环境报告、方法论笔记以及专用渗透测试工具的安全作品集,涵盖 Web、Active Directory 和检测工程。
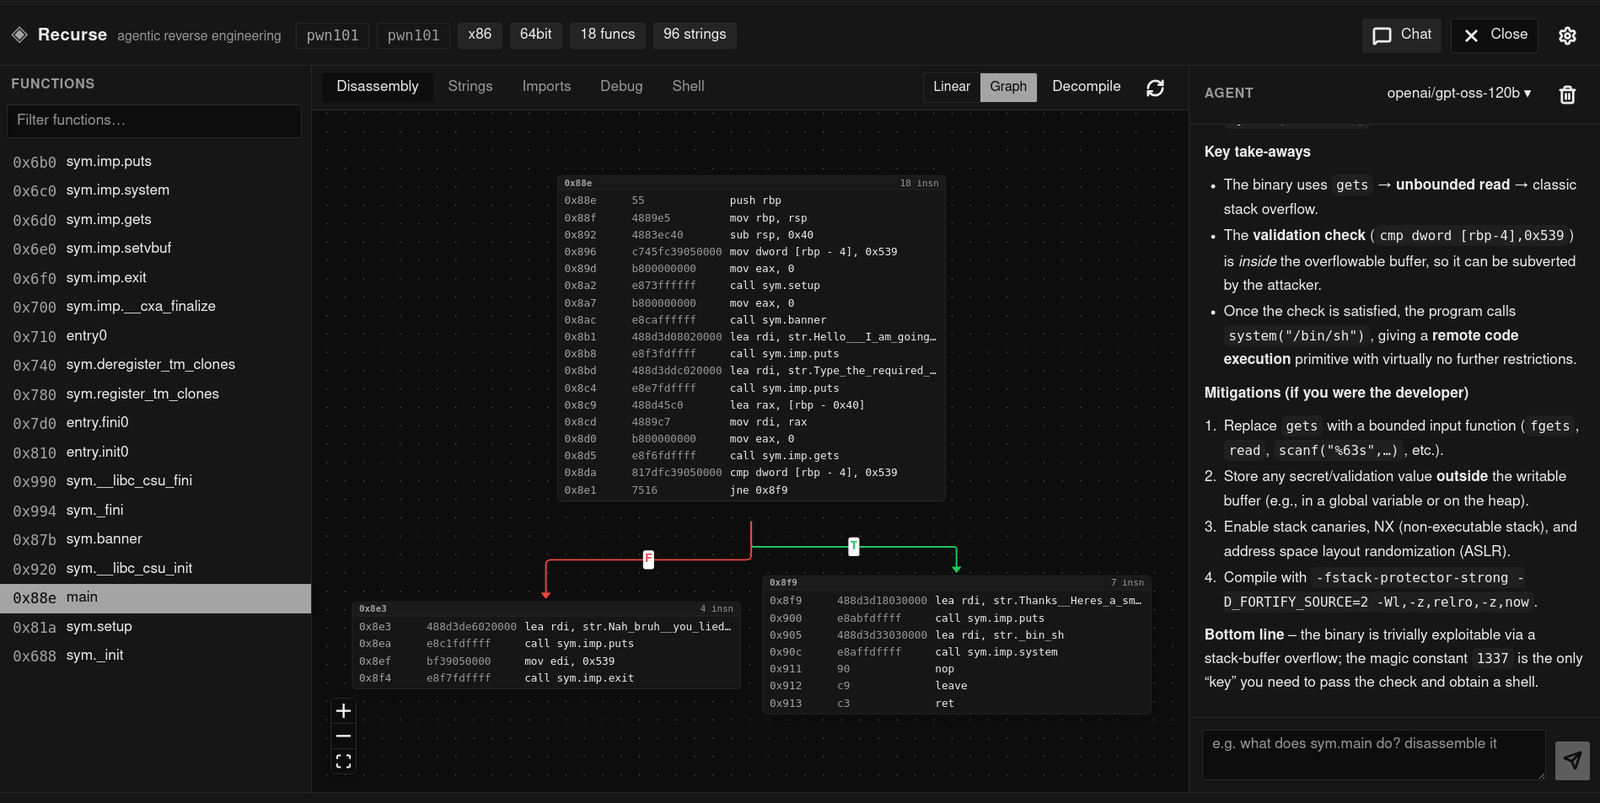 recurse-labs/recurse
Agentic reverse engineering IDE with a pure-Rust multi-architecture disassembler, native decompiler, debugger, and LLM agent for binary analysis and…
 w4r10ck423/envvisualizer
解析并可视化被入侵 Linux 主机上的 /proc/self/environ —— 按技术栈(AWS、Django、Rails、NodeJS、MySQL、K8s、Docker 等)对环境变量进行分类,并生成带有严重性评级、可直接运行的命令的洞察。
 s1n6h/pentest-harness
面向授权渗透测试、漏洞赏金、安全实验室和 CTF 的自托管 AI 代理框架。基于插件,支持多提供商 LLM,并支持本地会话。
 mubix/ai-ctf
本地 AI 夺旗平台,提供针对六种模拟聊天机器人角色的提示注入、工具调用滥用和 OSINT 的引导式课程。
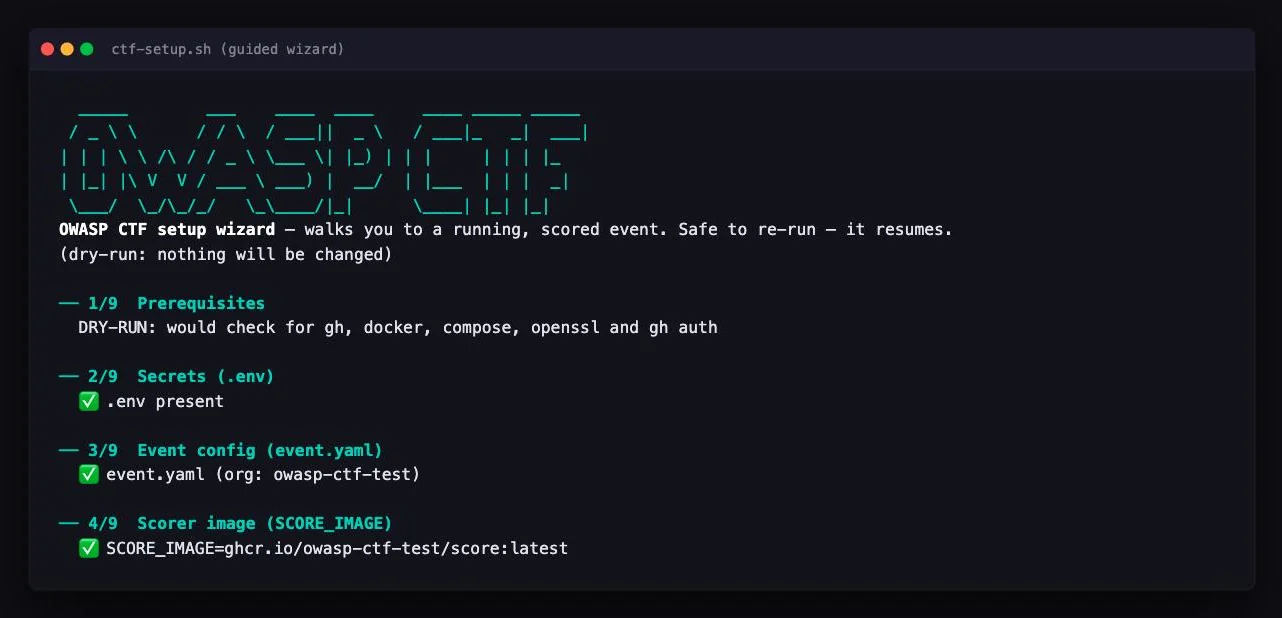 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 whgojp/javaseclab
全面的 Java 漏洞实验环境,包含易受攻击和已修复的代码、攻击场景、source/sink 审计笔记,以及用于安全培训和工具评估的安全编码指南。
 veridiff/veridiff
Dynamic branch-divergence finder for native code -- traces two Frida executions and finds the exact instruction where they diverge.
 whereisxuezugi/cplhf
模块化 Bash 工具包,用于为 CyberPatriot 竞赛加固 Debian/Ubuntu 系统,自动化账户、防火墙、SSH、PAM 和服务加固,并带有日志记录和备份功能。