
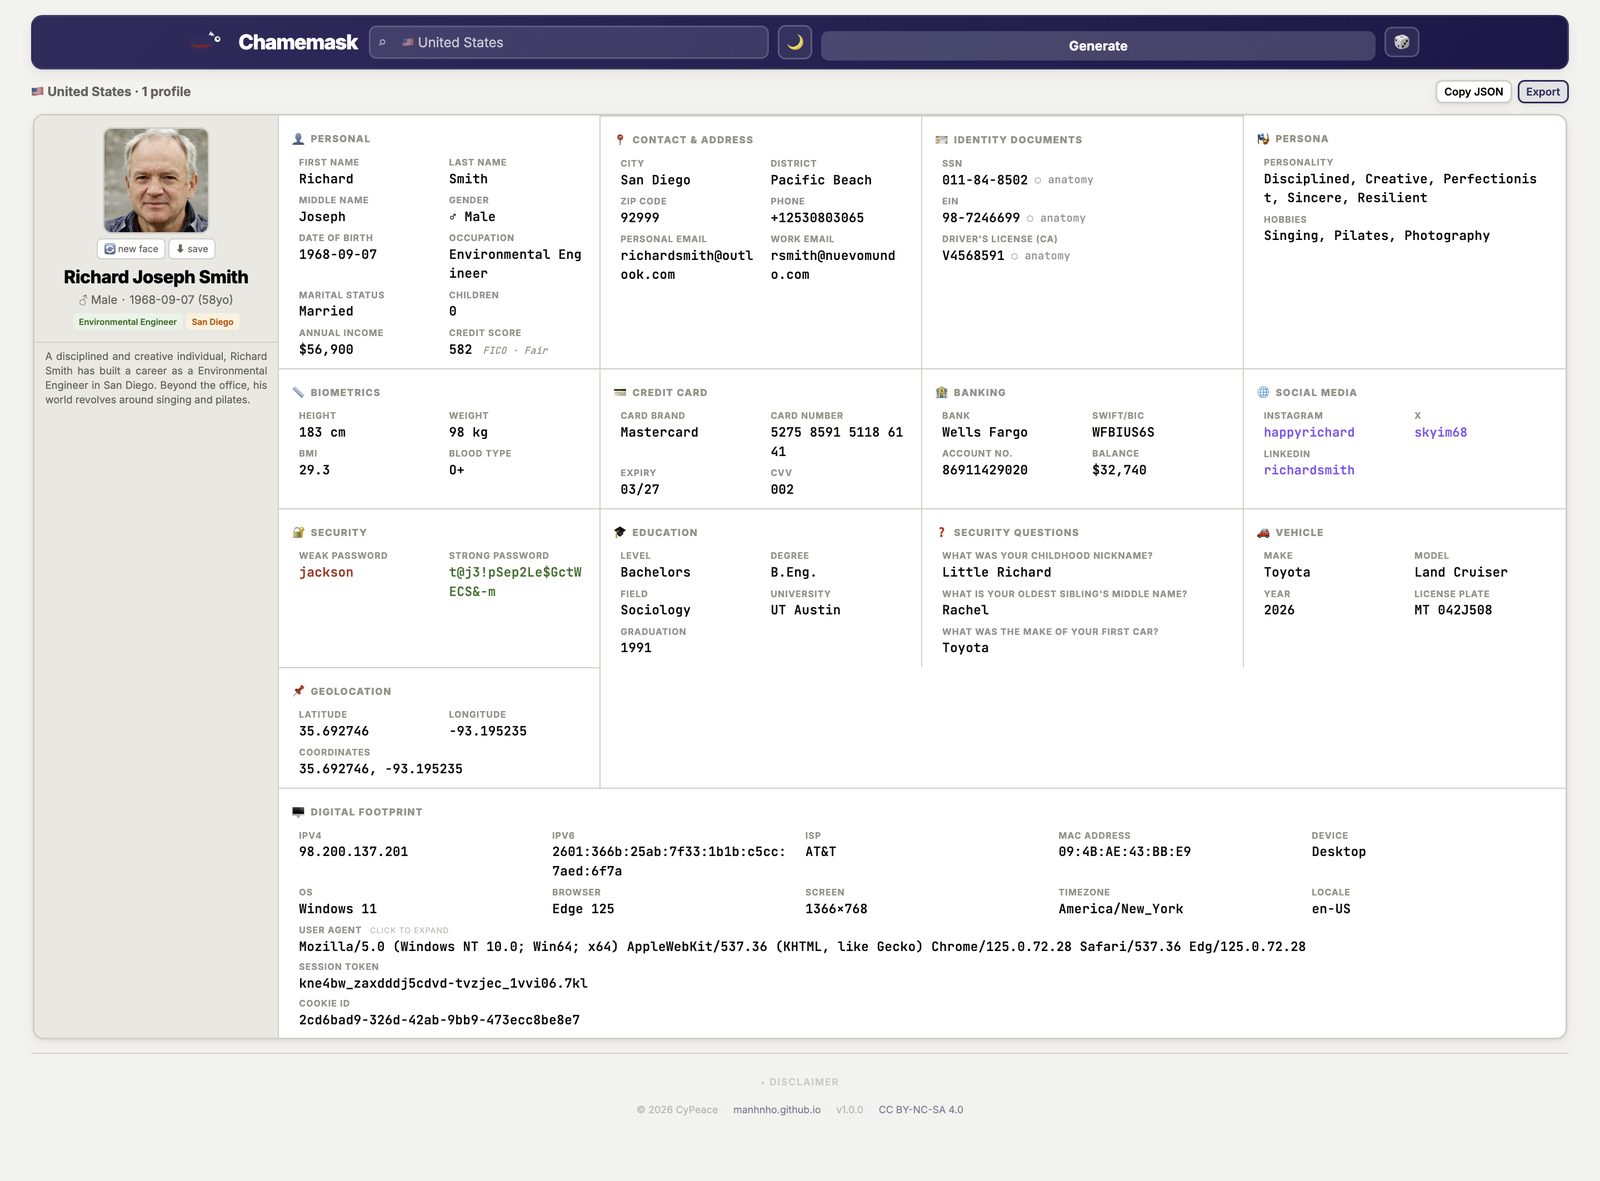
Chamemask
 manhnho/chamemask
虚假身份生成器。102个国家,单个HTML文件,无需设置。
general-purpose-utilitiesosint-social-engineeringimpersonation-tools+3
 dagowda/notrdp
Havoc C2 插件,可创建一个隐藏的 Windows 桌面,将其流式传输到浏览器查看器,并注入鼠标/键盘输入以实现隐蔽远程控制。
 hackinglz/ip-obfuscation
使用 DWORD、八进制、十六进制、IPv6 映射和伪造域名 @ 技巧生成混淆的 IP 地址和 URL,用于渗透测试、钓鱼意识培训和 URL 过滤器测试。
 0x574r/darkcloak
Linux 进程身份伪装工具,通过 11 阶段 prctl 流水线伪造 comm、argv、cmdline、environ、exe 路径和 VMA,以冒充另一个进程。
 thekingofduck/burpfakeip
Burp Suite 扩展,用于在 HTTP 请求中伪造 IP 地址,从而能够测试服务器端 IP 限制并绕过基于 IP 的访问控制。
 venomous/cloudscraper
一个用于绕过 Cloudflare 反机器人页面的 Python 模块。

 muraenateam/muraena
通过近乎透明的反向代理自动化网络钓鱼及钓鱼后活动,该代理可动态镜像目标 Web 应用并与源服务器交互。
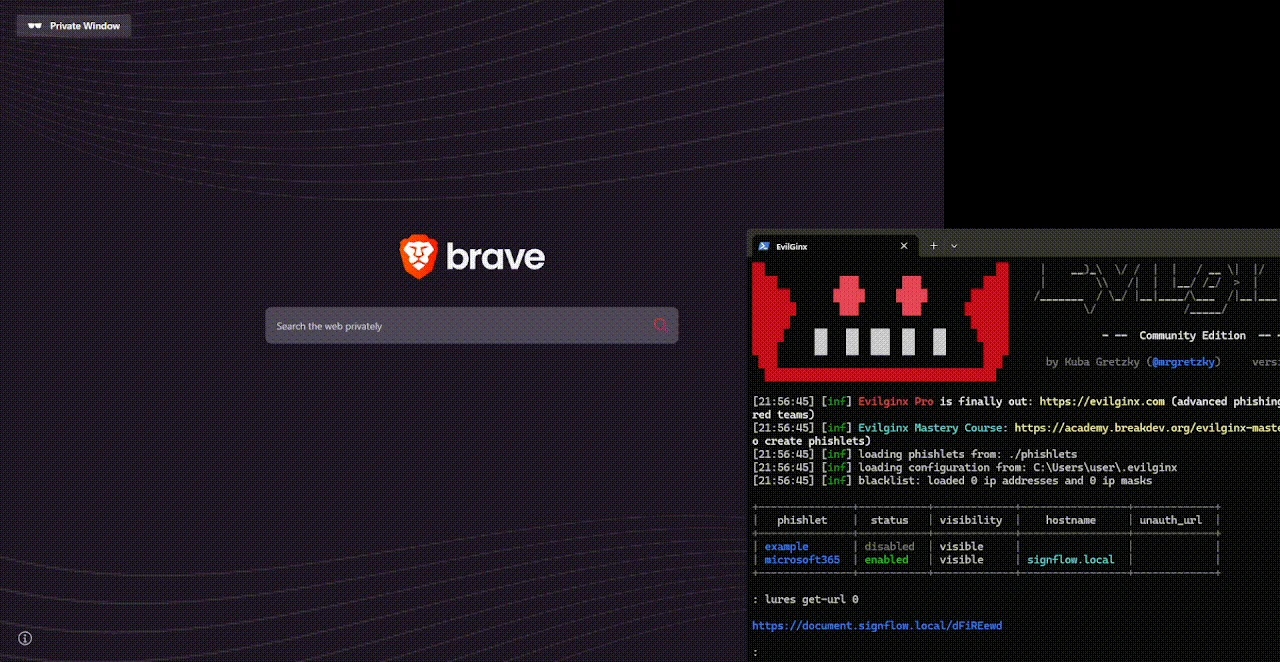 0x4meliorate/mimic
无框架的浏览器中的浏览器 (BitB) - 无 iframe,无 frame-busting 问题。一个用于逼真钓鱼模拟的单脚本 Shadow DOM / MutationObserver 库,可通过反向代理轻松注入。
 ytkoka/impersonate-proxy
一个本地 MITM 代理,可让您控制 TLS 指纹(JA3/JA4)、HTTP/2 指纹、HTTP 头顺序和 User-Agent —— 全部通过单个 YAML 配置文件实现。
 dec0ne/krbrelayup
KrbRelayUp - 一个通用的无修复本地权限提升工具,适用于未强制启用 LDAP 签名(默认设置)的 Windows 域环境。
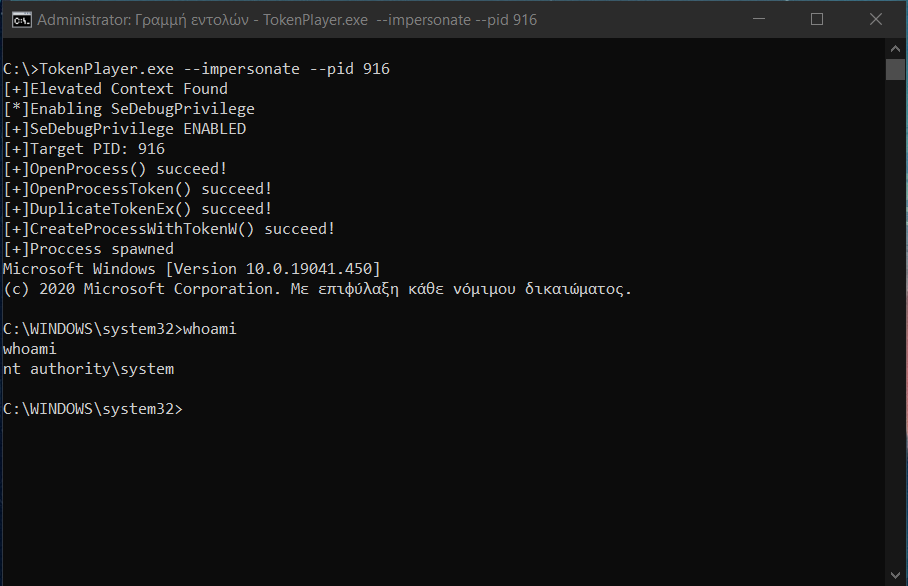 s1ckb0y1337/tokenplayer
操纵和滥用 Windows 访问令牌。
 morrubin/negoexrelay
将 NegoEx/PKU2U Kerberos 认证中继到任意目标,实现无凭据认证、命令执行、SMB 哈希转储以及用于横向移动的交互式会话。
 antoniococo/runascs
RunasCs - Windows 内置 runas.exe 的 C# 开源版本
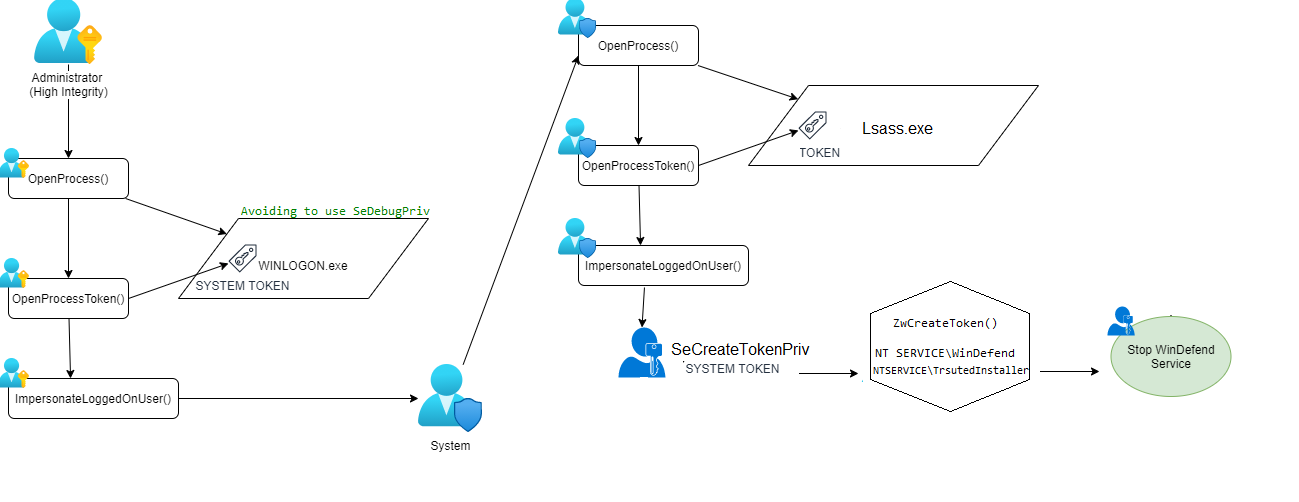 lab52io/stopdefender
停止 Windows Defender 程序化操作
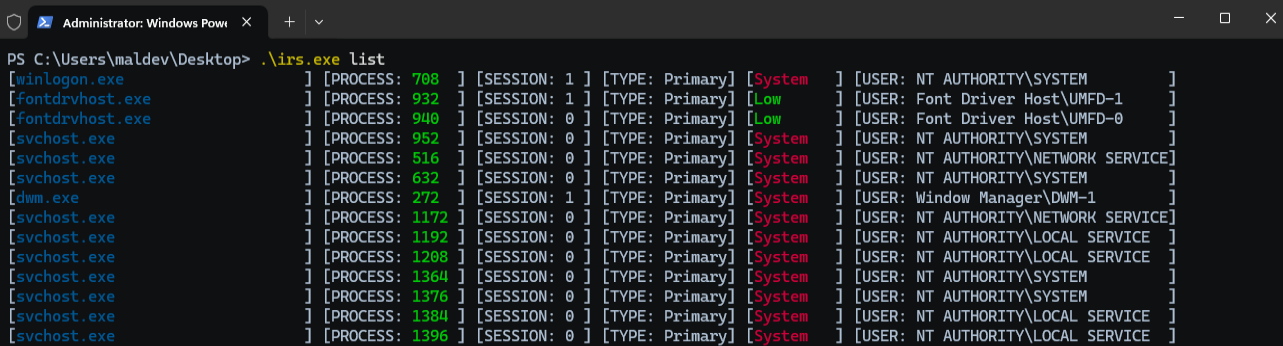
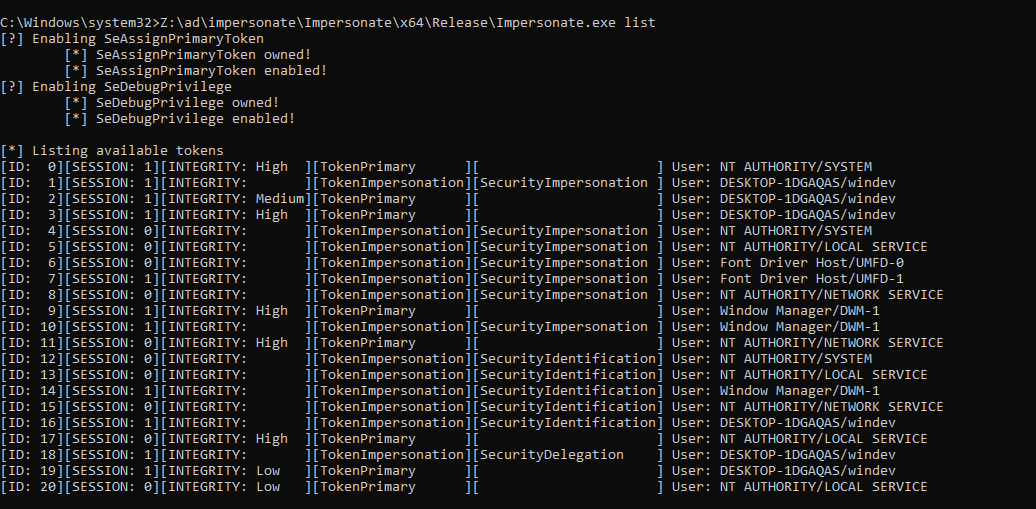 sensepost/impersonate
一个Windows令牌模拟工具
 byt3bl33d3r/spamchannel
使用 MailChannels 从超过 200 万个域名中的任意一个伪造电子邮件(DEFCON 31 演讲)