
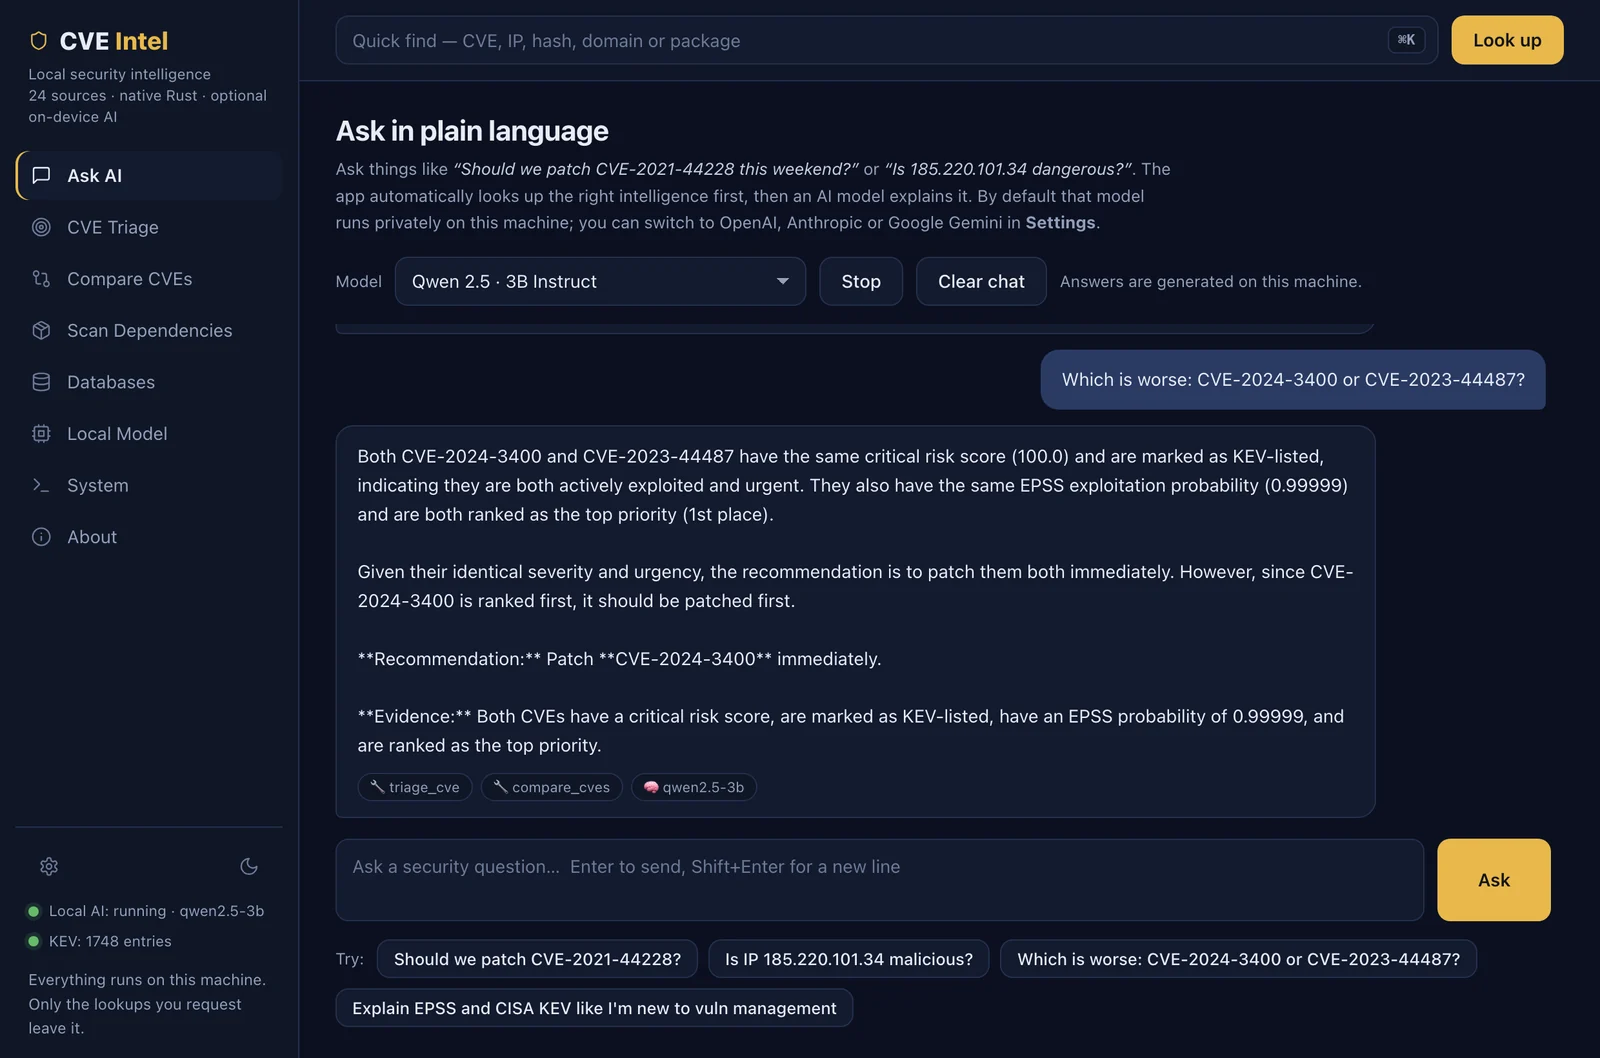
cve-intel
 fazmin/cve-intel
面向 CVE 分类的本地安全情报——31 个工具、25 个数据源、风险评分以及面向 AI 代理的 MCP 服务器,全部采用原生 Rust 实现。默认私密。
ioc-managementosintvulnerability-scanners+8
 gmh5225/mirage
基于 Rust 的微服务 OSINT 平台,可自动完成威胁情报与攻击面测绘的情报收集、关联和可视化。
 lascc/dfirhub
搜索制品路径、构建收集脚本并转换 Sigma 规则。一站式完成。
 yslxotwod/imsisting
GTK4 and CLI cellular security toolkit with 57 modules for 2G GSM, 3G UMTS, 4G LTE and 5G NR air interface, core network, SIM identity, RF tracking,…
 pennacle-security/summit
开源 Web 安全测试平台:集代理、扫描器和模糊测试器于一体的 CLI 工具。由 Pennacle Security 开发。
 capture0x/confirmesc
Linux 提权枚举工具,可确认可利用性并给出精确的 root shell 命令——无需再搜索 GTFOBins。包含 MCP 服务器 + AI 代理技能。
 owasp/piihunter
使用正则表达式、NER/ML 以及可选的自托管 LLM 检测,扫描 PostgreSQL 数据库和 Jira 问题中的 PII,并提供脱敏报告和审计日志。
 owasp/secretsifter
OWASP 孵化项目:检测浏览器传输内容(JavaScript、配置响应、实时流量)中暴露的凭据。
 1n3/sn1per-mcp
MCP 服务器,让 AI 助手能够驱动自托管的 Sn1per 安装,运行限定范围的、经过审计的扫描,并以结构化数据返回发现结果、端口、子域名和技术信息。
 gmh5225/mcp-god-mode
你是否曾希望它能包办一切?在单个 MCP 服务器上集成 148 款强大的信息安全/管理工具。
 brutelogic/unkover
Bash 403/401 访问绕过测试工具,通过头部伪造、方法篡改、路径规范化和编码技术探测 URL,成功时返回 curl PoC。
 maximilianfeix/hexvero
二进制或应用包的第一印象:静态、免执行分析并附证据。CLI、15 工具 MCP 服务器和本地 Web UI,仅需 Node。
 yv1ing/secbox
Conducting cybersecurity testing using the pi agent in a pre-built sandbox environment.
 affolter-engineering/xssearch
基于 Rust 的 XSS 扫描器,具备上下文感知的 payload 选择、WAF 检测与绕过、爬取、盲 XSS 回调以及静态 DOM 汇聚点分析功能。
 affolter-engineering/snmpen
SNMP 枚举工具,通过查询 SNMPv1/v2c 主机来提取系统信息、TCP 连接和写入权限,用于渗透测试和侦察。
 affolter-engineering/mqattack
用于MQTT渗透测试的Rust CLI:订阅/发布、broker指纹识别、ACL探测、主题枚举、凭据暴力破解,以及通过TLS/mTLS进行Last Will注入。
 joda32/adit
基于 ADWS(net.tcp/9389)的 Active Directory 侦察与只读安全审计,使用 Go 语言实现
 kr0no/bloodhound-shell
一个用于 BloodHound API 的交互式命令行 shell。