

sleuthkit
 sleuthkit/sleuthkit
Bibliothèque forensique et boîte à outils CLI pour analyser des images de disques et de systèmes de fichiers, récupérer des données supprimées,…
disk-forensicshash-analysisforensics+3
3.2k
sleuthkit/sleuthkitBibliothèque forensique et boîte à outils CLI pour analyser des images de disques et de systèmes de fichiers, récupérer des données supprimées,…
 microsoft/avml
Outil portable d'acquisition de la RAM sous Linux pour la forensique et la réponse aux incidents, capturant des images compatibles LiME avec…
 mvt-project/mvt
Kit de collecte et d'analyse forensique pour appareils Android et iOS afin d'identifier une compromission potentielle par des logiciels espions…
 cgsecurity/testdisk
Récupère les partitions perdues et répare les secteurs de démarrage ; extrait plus de 480 formats de fichiers à partir de disques et de systèmes de…
 abrignoni/aleapp
Android Logs Events And Protobuf Parser
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
 blacktop/ipsw
Couteau suisse de recherche pour iOS/macOS
 rustls/rustls
Memory-safe TLS library in Rust implementing TLS 1.2 and 1.3 with pluggable crypto providers, client/server modes, and certificate-based…
 google/boringssl
Fork d'OpenSSL implémentant TLS, les primitives cryptographiques et la gestion des certificats X.509 pour une utilisation dans Chrome et Android,…
 anchore/syft
Outil CLI et bibliothèque pour générer une nomenclature logicielle à partir d'images de conteneurs et de systèmes de fichiers.
 cryptomator/cryptomator
Chiffrement côté client multiplateforme pour le stockage cloud avec AES-256, noms de fichiers chiffrés, structure de dossiers obscurcie et accès…
 datadog/stratus-red-team
:cloud: :zap: Émulation d'adversaires granulaire et actionnable pour le cloud
 kyverno/kyverno
Appliquez la sécurité et la conformité sur les clusters Kubernetes via des contrôles d'admission, la mutation de ressources, des analyses en…
 serverless/serverless
CLI framework for deploying and managing serverless applications on AWS Lambda with YAML infrastructure, local development, and multi-language…
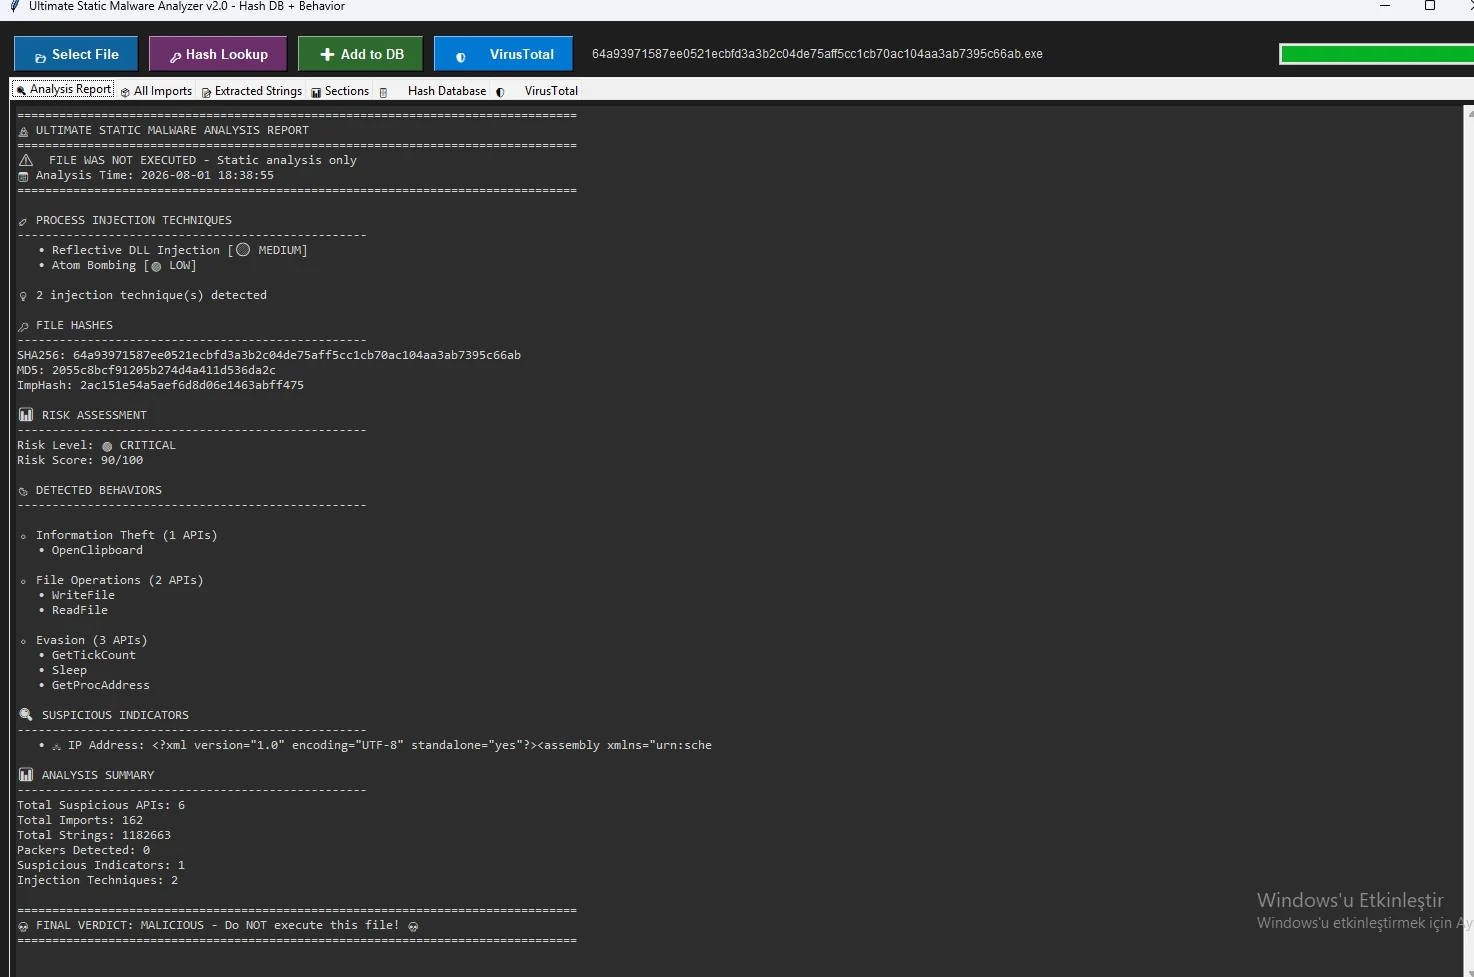 kaandemir993/malwareforge---advanced-static-malware-analyzer
Analyseur statique avancé de malwares qui révèle 8 techniques d'injection, les appels API critiques, les chaînes cachées, exporte les sections PE…
 misp/misp-galaxy
Clusters et éléments à attacher aux événements ou attributs MISP (comme les acteurs de la menace)
 httptoolkit/frida-interception-and-unpinning
Scripts Frida pour réécrire les applications mobiles en cours d'exécution afin de mener directement une attaque MitM sur tout le trafic HTTPS
 davidcarliez/cover
Gardez les données privées, l'infrastructure interne et les secrets hors des agents de codage cloud sans interrompre votre flux de travail.