Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
MalwareForge---Advanced-Static-Malware-Analyzer — Analyseur statique avancé de malwares qui révèle 8 techniques d'injection, les appels API critiques, les chaînes cachées, exporte les sections PE (.text, .rdata) au format .bin, prend en charge PE/ELF/Mach-O/scripts et intègre plus de 60 moteurs antivirus via VirusTotal | Kitploit
Outils/GitHubGitHub/kaandemir993/malwareforge---advanced-static-malware-analyzer
Analyse StatiqueAnalyse de HachageAnalyse de MalwareAnalyse de BinairesRenseignement sur les Menaces
GitHubkaandemir993/malwareforge---advanced-static-malware-analyzer

MalwareForge---Advanced-Static-Malware-Analyzer

Analyseur statique avancé de malwares qui révèle 8 techniques d'injection, les appels API critiques, les chaînes cachées, exporte les sections PE (.text, .rdata) au format .bin, prend en charge PE/ELF/Mach-O/scripts et intègre plus de 60 moteurs antivirus via VirusTotal

Voir le dépôt
5154il y a 3 moisPas encore vérifié
Partager

🛡️ MalwareForge - Analyseur statique de malwares avancé

MalwareForge est un outil puissant d'analyse statique de malwares qui détecte un comportement malveillant sans exécuter le fichier.
✨ Fonctionnalités

  • 🦠 Analyse du comportement : Injection de processus, Persistance, Réseau, Vol de données, Évasion
  • 💉 8 techniques d'injection : Process Hollowing, APC Injection, DLL réfléchissante, etc.
  • 📦 Détection de packer : UPX, Themida, VMProtect, ASPack, MPRESS
  • 🔑 Base de données de hachages : détection de familles de malwares connues
  • 🛡️ Intégration VirusTotal : résultats de plus de 60 moteurs antivirus
  • 📝 Analyse des chaînes : extraction d'URL, d'adresses IP, de clés de registre, de commandes
  • 📊 Analyse d'entropie : détection de sections packées/chiffrées
  • 💾 Export de sections : extraire les sections PE sous forme de fichiers .bin
  • 🌍 Prise en charge multi-format : PE, ELF, Mach-O, PowerShell, VBS, JS, MSI, macros Office, PDF, JAR

📸 Captures d'écran

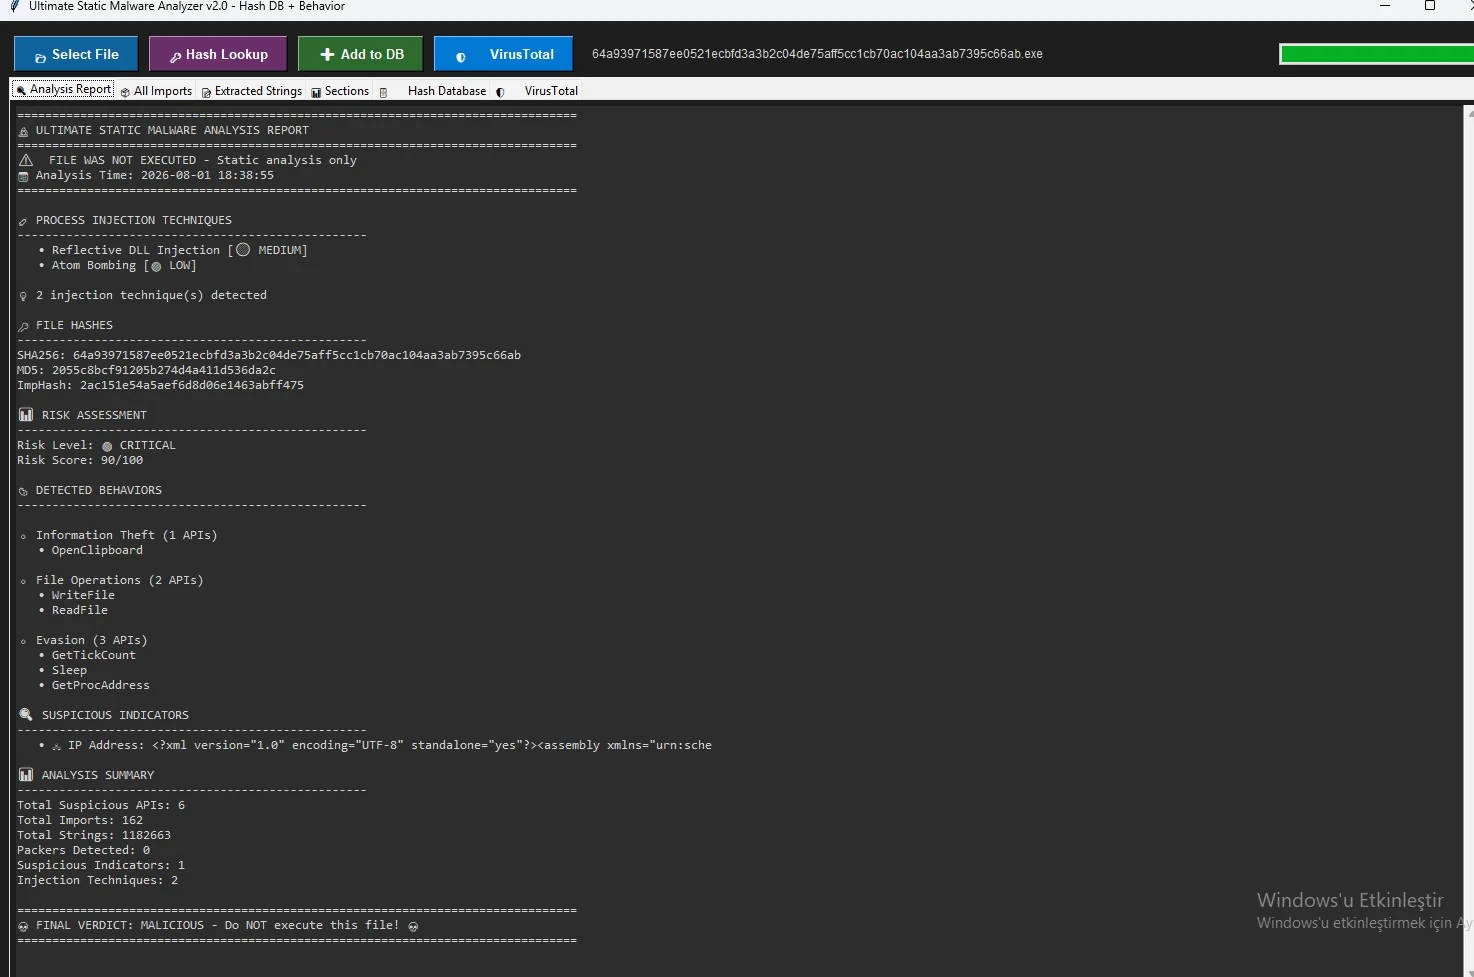
Rapport d'analyse

Analysis Report

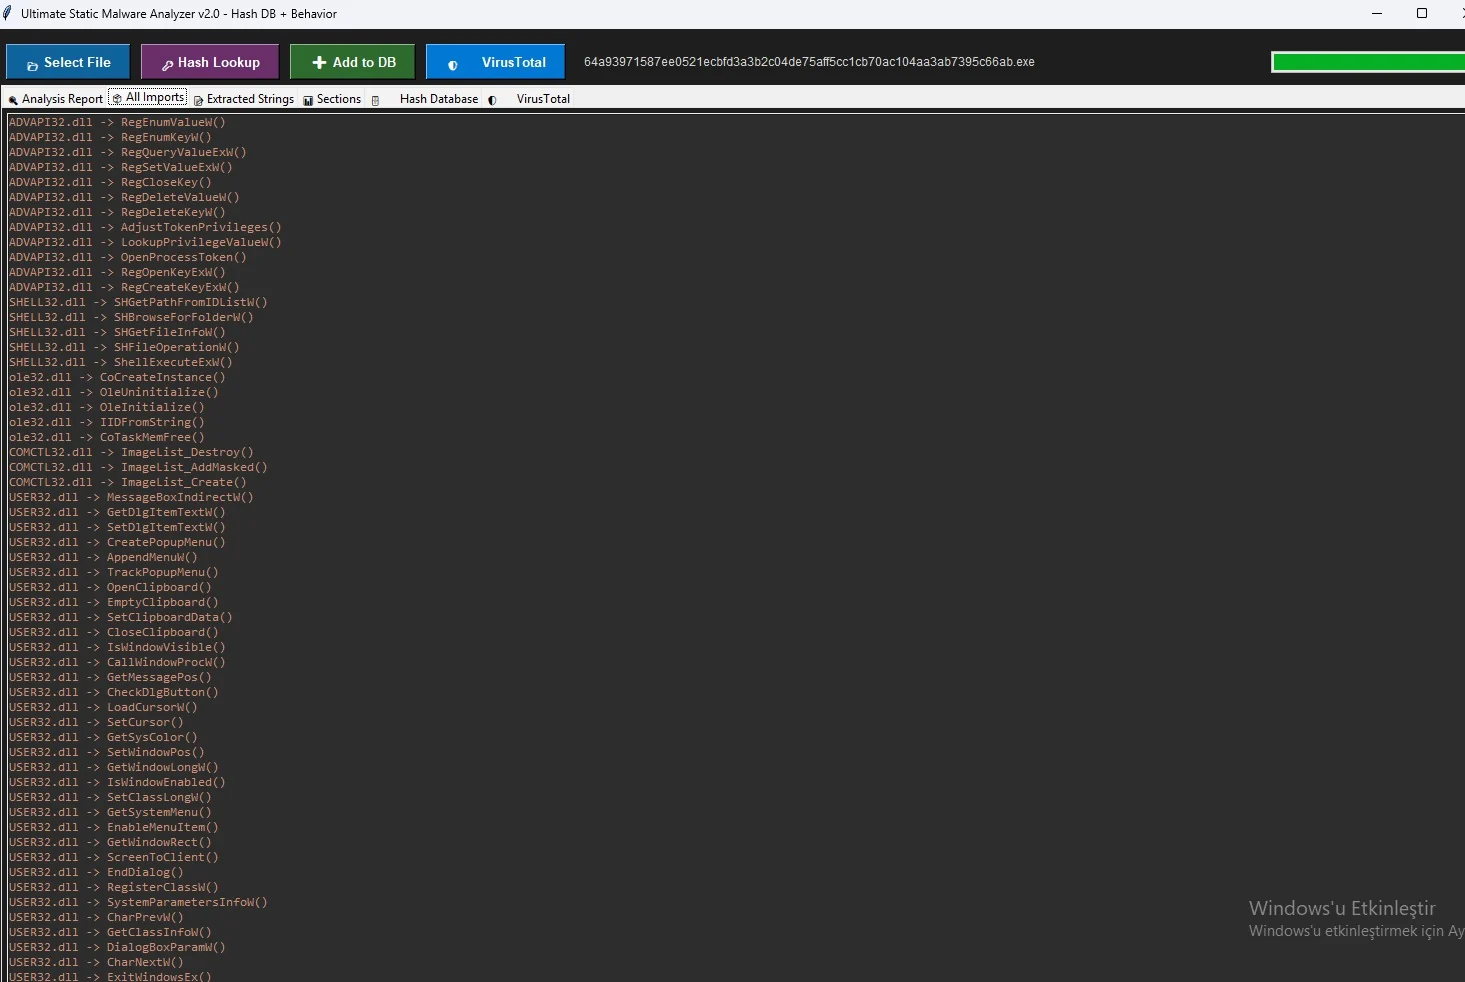
Onglet Imports

Imports Tab

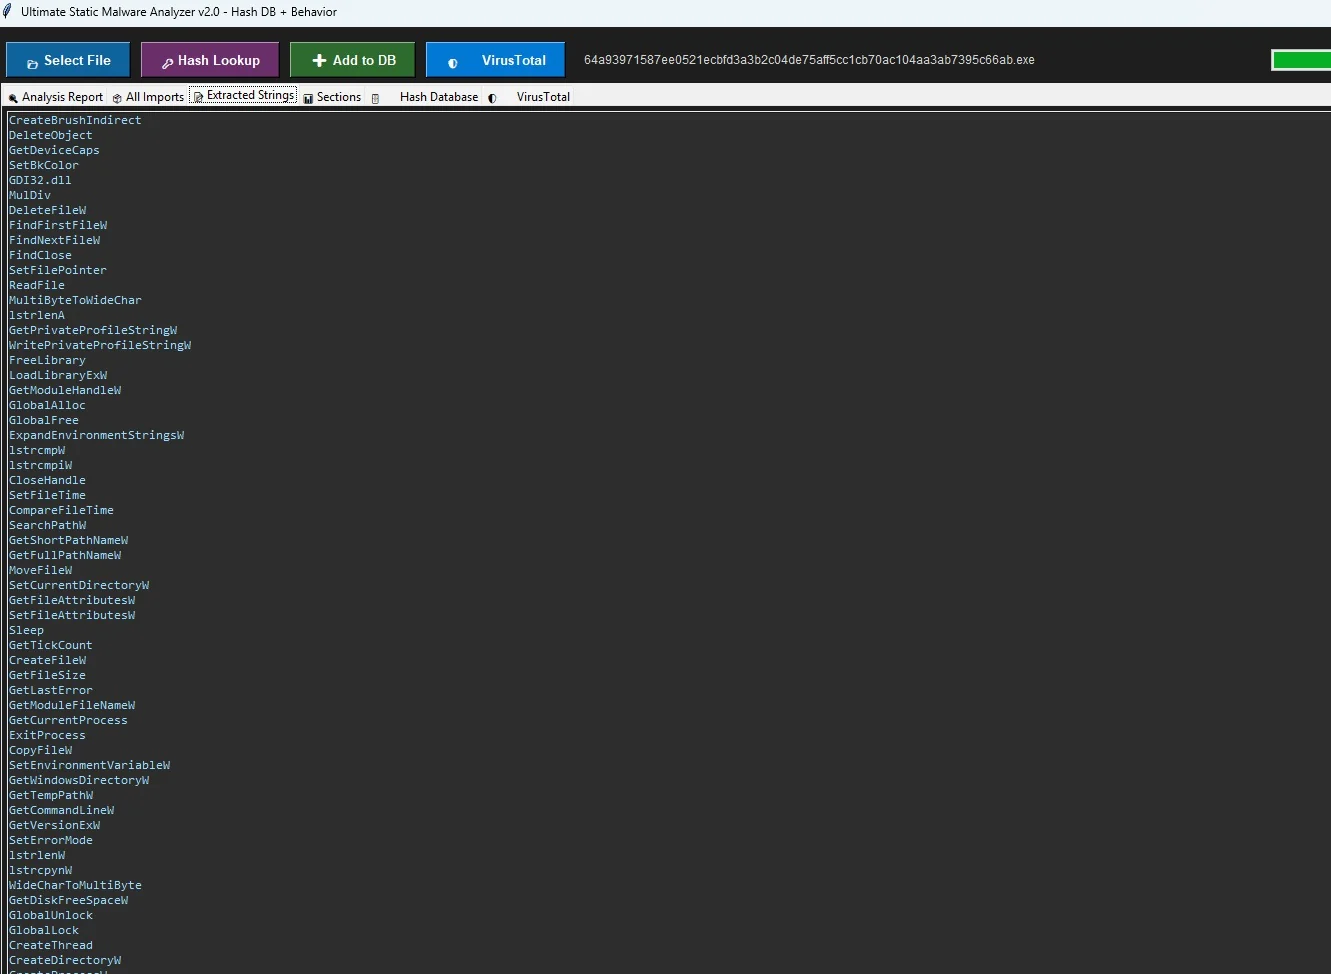
Onglet Chaînes

Strings Tab

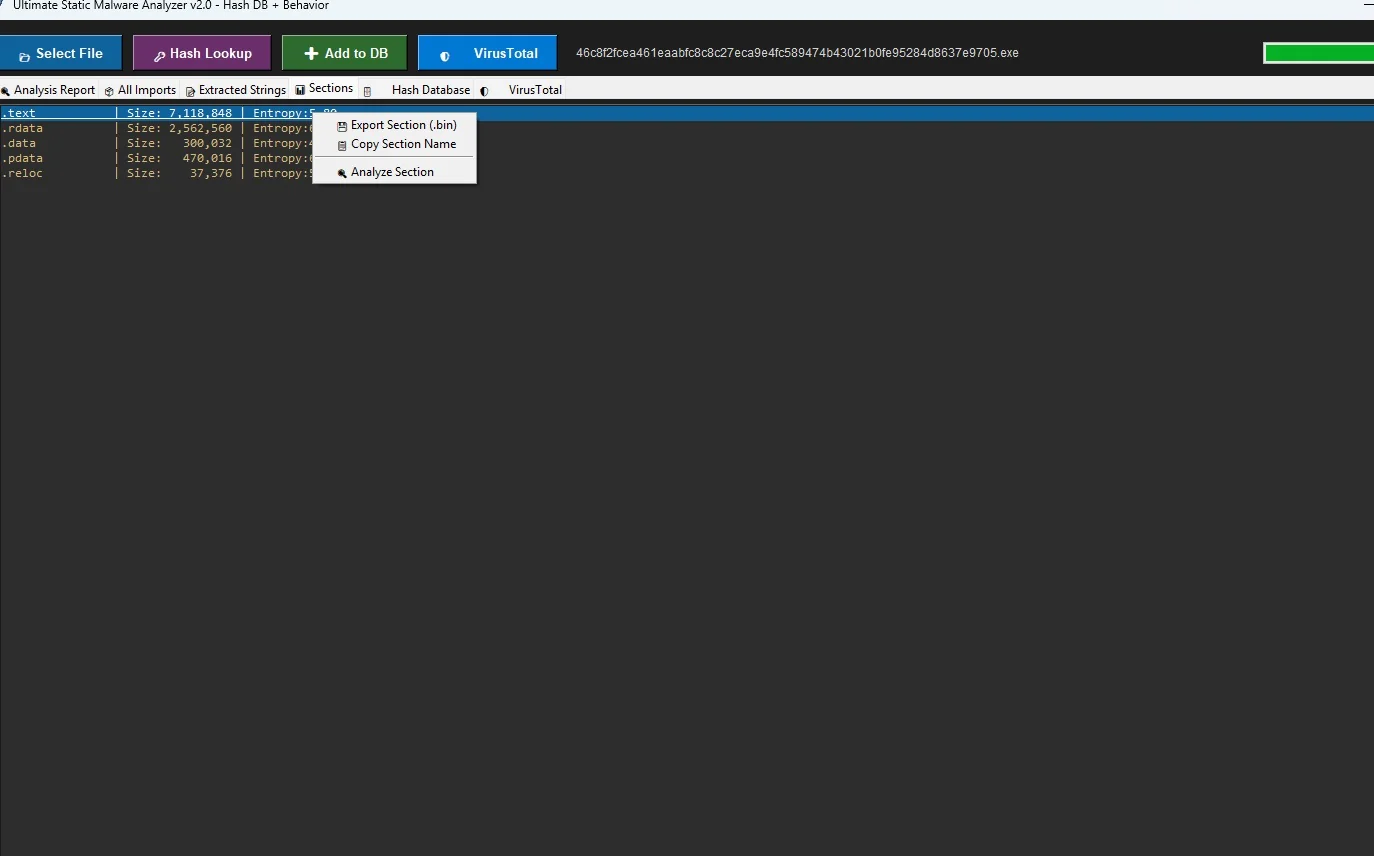
Onglet Sections

Sections Tab

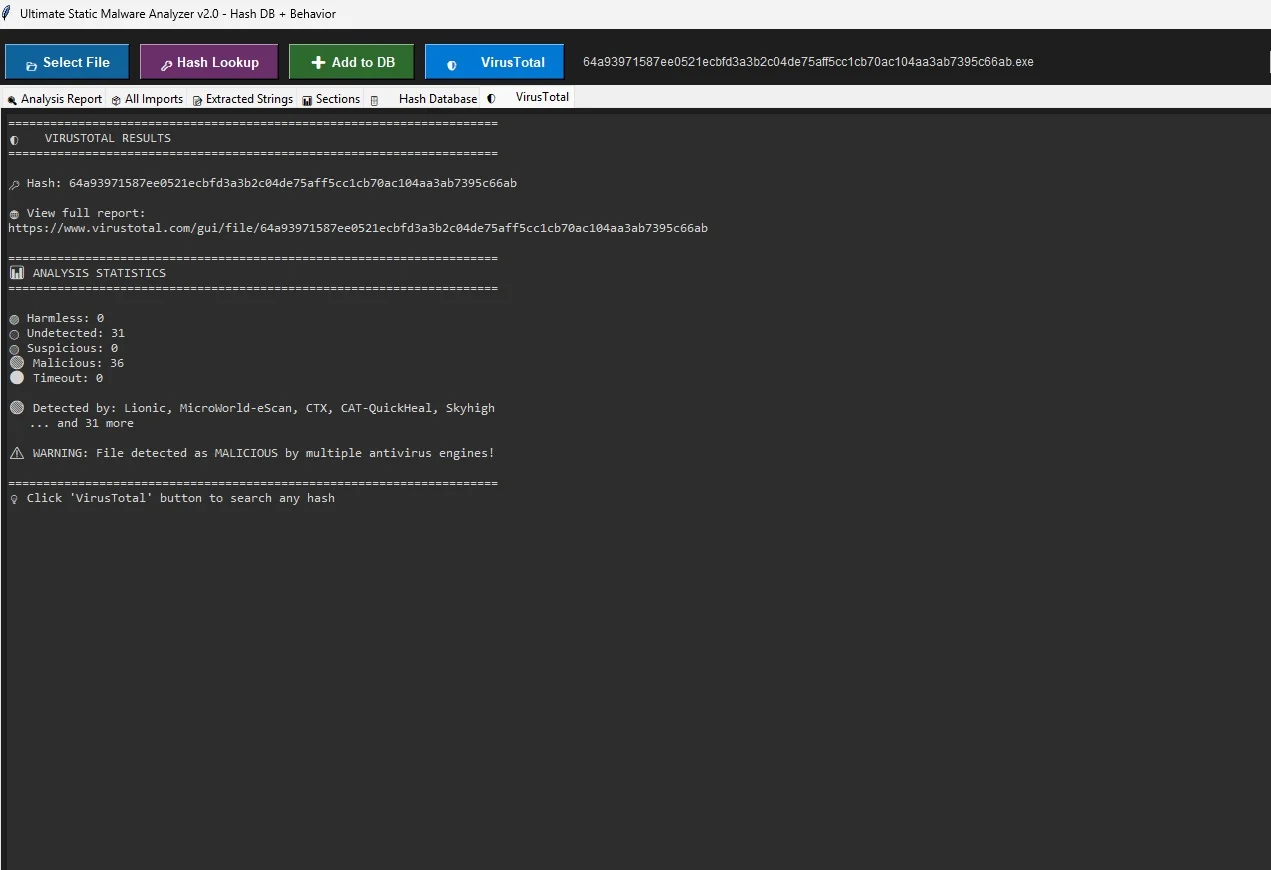
Intégration VirusTotal

VirusTotal

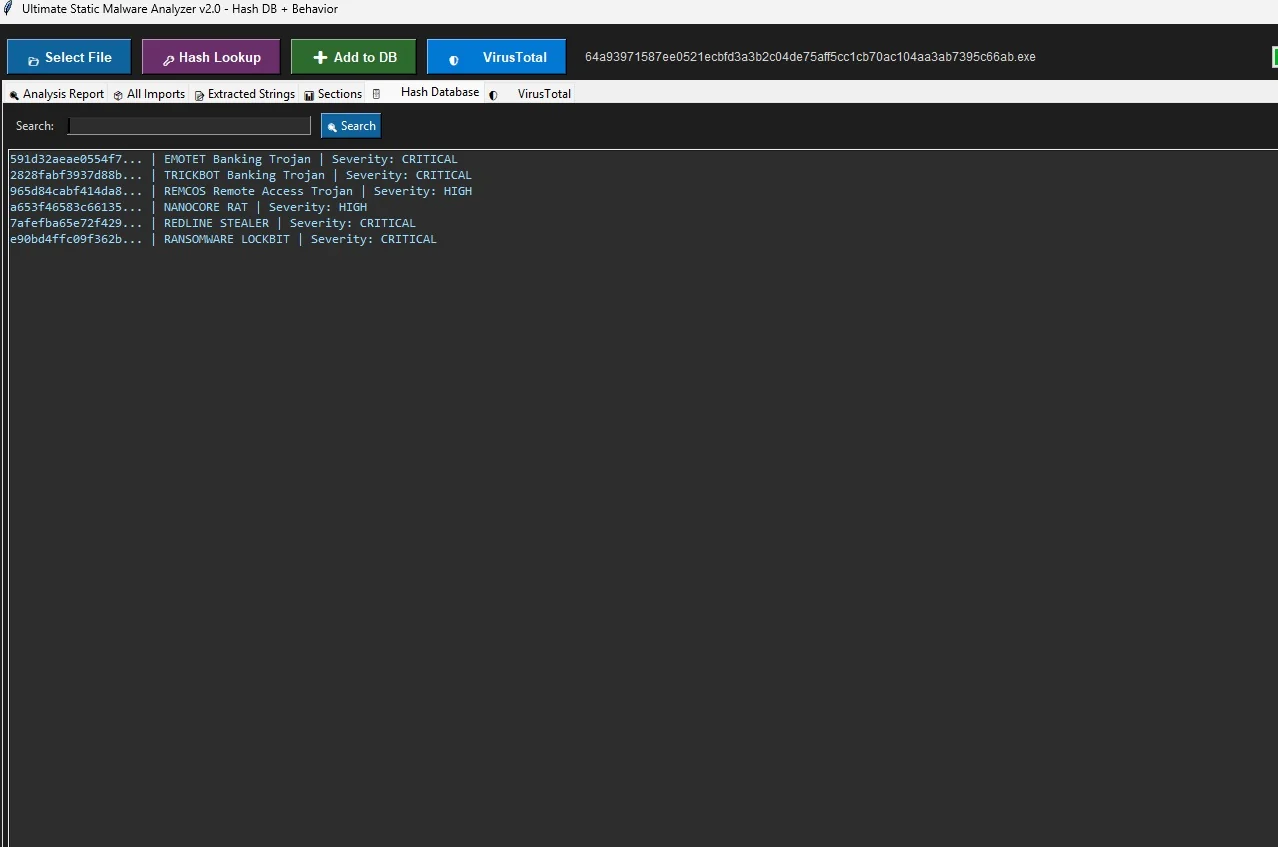
Base de données de hachages

Hash Database

⚠️ Avertissement / Mention légale

Cet outil est destiné UNIQUEMENT à des fins ÉDUCATIVES et d'ANALYSE DE SÉCURITÉ LÉGITIME.** - ✅ Vous pouvez utiliser cet outil pour analyser vos propres fichiers ou des fichiers pour lesquels vous disposez d'une autorisation explicite d'analyse. - ❌ Vous ne pouvez PAS utiliser cet outil à des fins malveillantes, illégales ou non autorisées. - ❌ Vous ne pouvez PAS utiliser cet outil pour nuire à autrui, voler des données ou contourner des contrôles de sécurité.

🔴 JE DÉCLINE TOUTE RESPONSABILITÉ en cas d'utilisation abusive, de dommages ou de conséquences juridiques résultant de l'utilisation de ce logiciel. Utilisez-le à vos propres risques.

En téléchargeant ou en utilisant ce logiciel, vous acceptez ces conditions.

🚀 Démarrage rapide

1. Installer les dépendances

pip install pefile requests
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    275

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →