
 davidcarliez/cover
Gardez les données privées, l'infrastructure interne et les secrets hors des agents de codage cloud sans interrompre votre flux de travail.

Gardez les données privées, l'infrastructure interne et les secrets hors des agents de codage cloud sans interrompre votre flux de travail.


Installation · Démarrage rapide · Politiques · Surveillance · Pi / OMP · Sécurité
Cover est un proxy de confidentialité bidirectionnel pour les agents de codage IA. Il remplace localement les valeurs sensibles correspondantes par des substituts réalistes et déterministes avant qu'une requête ne quitte votre machine, puis traduit les faux correspondants dans les réponses normales et en streaming vers les originaux. Le modèle obtient un contexte cohérent ; votre agent et vos outils continuent de fonctionner avec l'environnement réel.
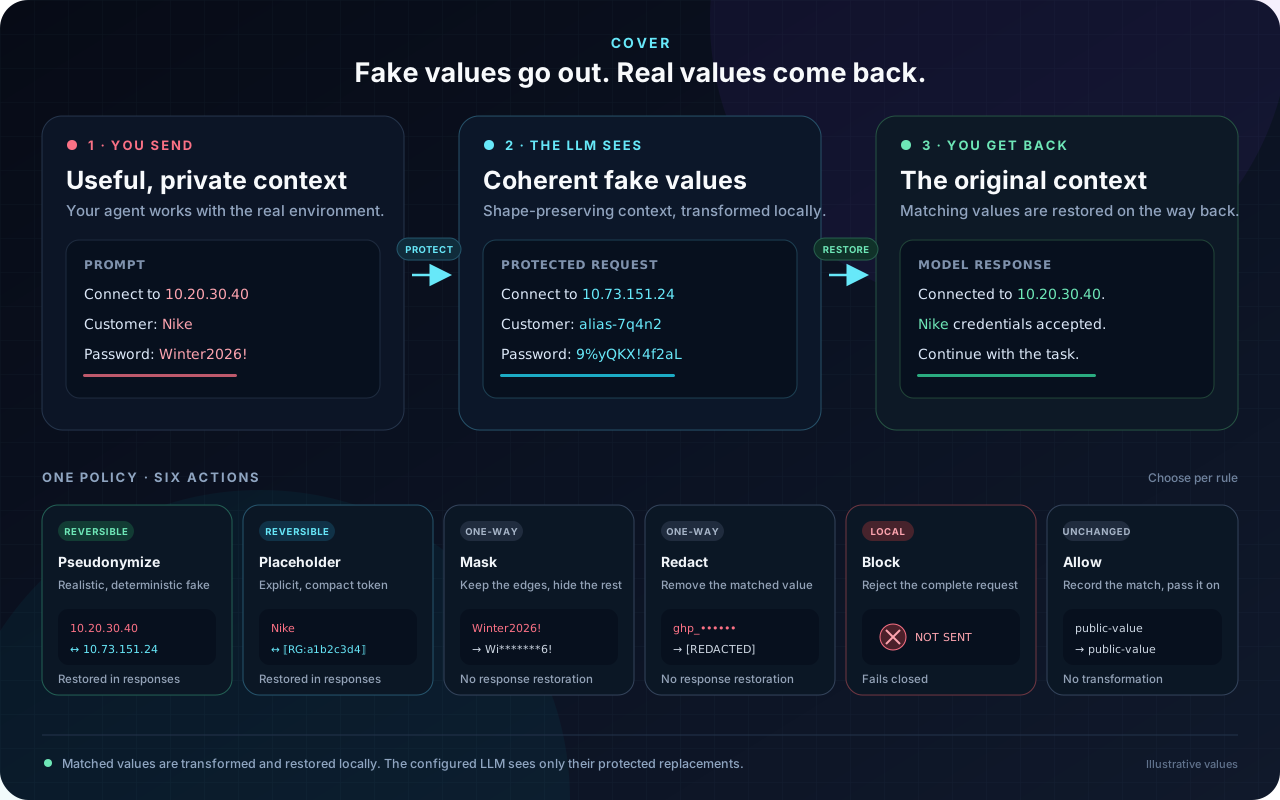
Utilisez des règles réversibles pseudonymize ou placeholder lorsque la conversation doit continuer à fonctionner de bout en bout. Utilisez des règles unidirectionnelles mask ou redact lorsque la restauration n'est pas nécessaire, block pour arrêter une requête localement, et allow pour une exception explicite.
Les clients pris en charge incluent Codex, Claude Code, Cursor, Pi / Oh My Pi, et les SDK et routeurs compatibles OpenAI ou Anthropic.
L'installateur télécharge la version correspondant à votre OS et CPU, la vérifie par rapport aux sommes de contrôle SHA-256 publiées, l'installe de manière atomique dans ~/.local/bin/cover, configure les clients sélectionnés et démarre le proxy.
curl -fsSL https://raw.githubusercontent.com/DavidCarliez/cover/main/scripts/install.sh | bash
Aucune chaîne d'outils Go ni copie Git n'est requise. Vous avez seulement besoin de curl, d'un extracteur d'archive (tar sous Linux/macOS ou unzip sous Windows), et de sha256sum, shasum, ou openssl pour la vérification.
Des archives précompilées pour Linux, macOS et Windows ainsi que leurs sommes de contrôle sont disponibles dans les GitHub Releases.
Pour une installation non interactive :
curl -fsSL https://raw.githubusercontent.com/DavidCarliez/cover/main/scripts/install.sh | \
  COVER_AGENTS=openai,claude bash
Épinglez une release ou installez uniquement le binaire avec les variables d'environnement appliquées au processus bash :
curl -fsSL https://raw.githubusercontent.com/DavidCarliez/cover/main/scripts/install.sh | \
  COVER_VERSION=v0.1.0 COVER_SKIP_SETUP=1 bash
git clone https://github.com/DavidCarliez/cover.git
cd cover
go build -o cover ./cmd/cover
install -m 0755 cover ~/.local/bin/cover
Le binaire principal n'a aucune dépendance cgo. La compilation croisée standard de Go fonctionne :
GOOS=linux GOARCH=arm64 go build -o cover-linux-arm64 ./cmd/cover
GOOS=windows GOARCH=amd64 go build -o cover.exe ./cmd/cover
| Domaine | Fonctionnalité couverte |
|---|---|
| Politique | Règles déclaratives avec les actions allow, placeholder, pseudonymize, mask, redact et block |
| Remplacements réalistes | Générateurs déterministes pour les adresses IP, hôtes, domaines, e-mails, noms d'utilisateur, mots de passe, UUID, URL, alias, identifiants numériques, IBAN et numéros de téléphone |
| Règles contextuelles | Clés JSON dans les chaînes de résultats d'outils, en-têtes HTTP, cookies, paramètres de requête et champs de formulaire, plus les détecteurs regex et intégrés |
| Identités stables | Les pseudonymes HMAC liés à la clé d'installation restent cohérents entre les requêtes, les sessions et les redémarrages |
| Sécurité du mapping | Mappings réversibles bornés, isolés par session, en mémoire uniquement, avec TTL et limites de capacité |
| Inspection | cover inspect prévisualise le JSON protégé sans contacter un LLM |
| Diagnostics | cover doctor vérifie la politique, l'état du démon, le comportement local fail-closed et le routage Codex |
| Surveillance | Vues d'audit et de surveillance uniquement basées sur les métadonnées, plus inspection explicite en direct uniquement du contenu intercepté et transmis |
| Renforcement du proxy | Écouteurs loopback par défaut, limites de corps et de flux, erreurs génériques sûres et analyse fail-closed |
| Compatibilité streaming | Restauration OpenAI Responses, Chat Completions et Anthropic SSE à travers les événements delta, les heartbeats et les canaux entrelacés ; arguments d'outils compatibles JSON |
| Compatibilité Codex | Configuration de l'API Responses et du routeur, vérifications de compression et champs encrypted_content immuables |
| Passe sémantique optionnelle | Un détecteur llama.cpp local peut inspecter le texte libre que les expressions régulières manquent |
cover init             # write ~/.config/cover/config.yaml
cover start --detach   # run in the background
cover doctor           # verify the local setup
cover test             # local redaction round trip, no network call
cover monitor          # watch privacy-safe request metadata
cover init demande OpenAI, Anthropic ou un upstream personnalisé. La configuration
complète est documentée dans configs/config.example.yaml.






