
 misp/misp-galaxy
Clusters et éléments à attacher aux événements ou attributs MISP (comme les acteurs de la menace)

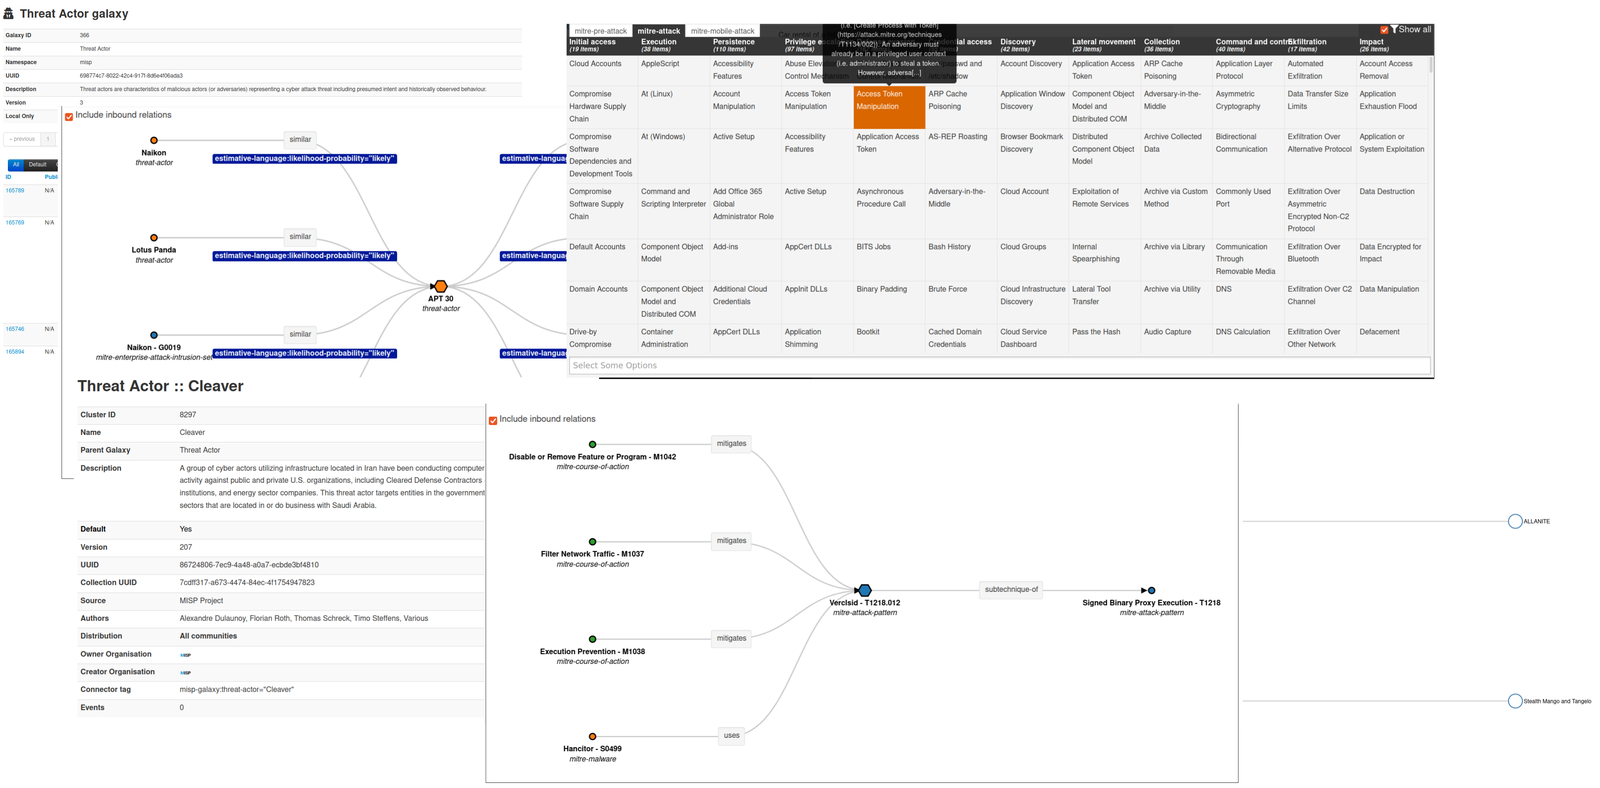
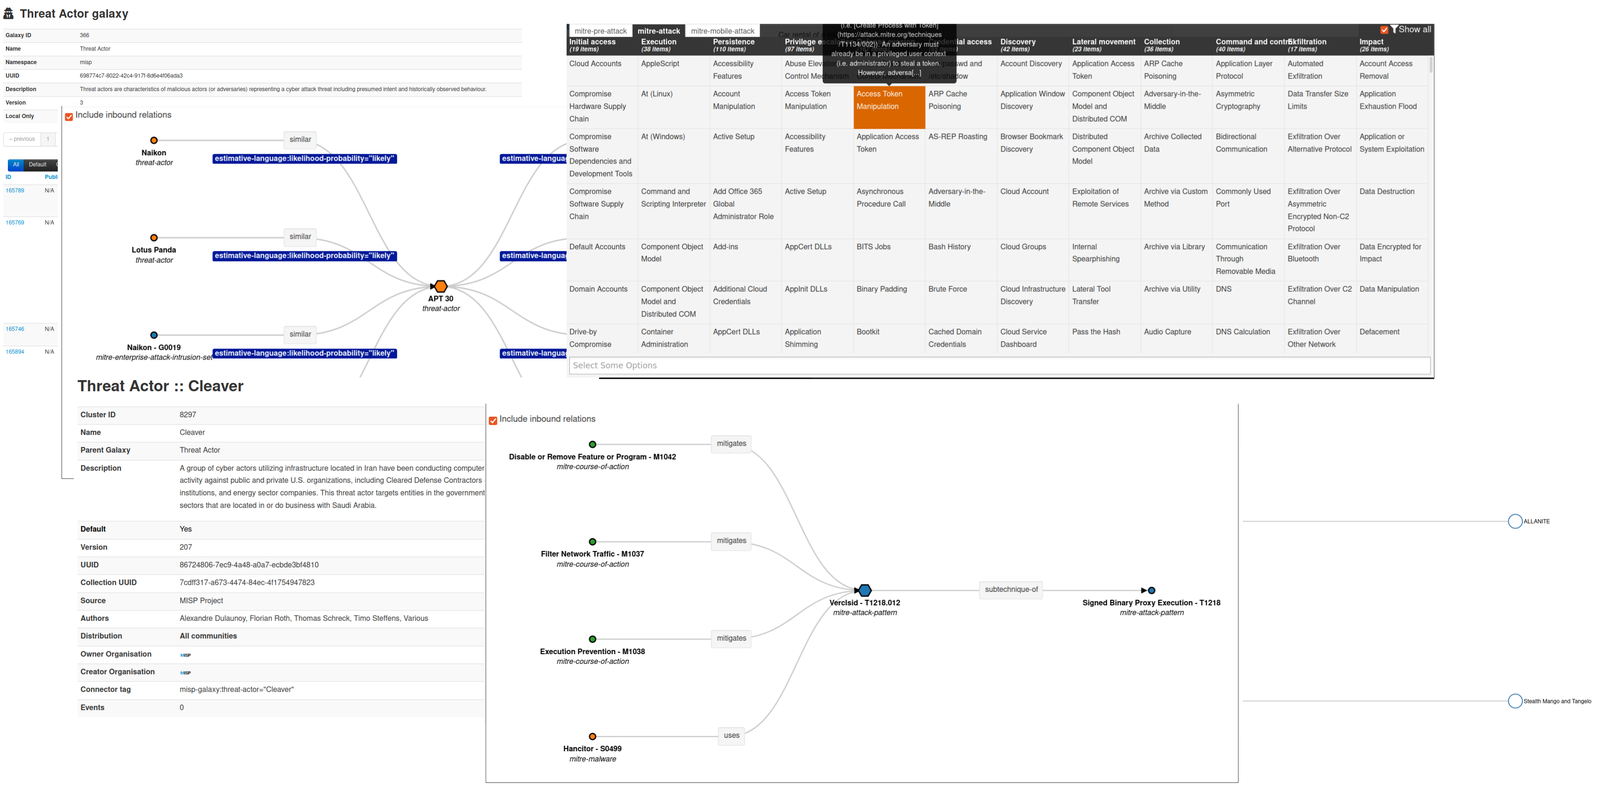
MISP galaxy est une méthode simple pour exprimer un grand objet appelé cluster qui peut être attaché à des événements ou des attributs MISP. Un cluster peut être composé d'un ou plusieurs éléments. Les éléments sont exprimés sous forme de paires clé-valeur. Il existe des bases de connaissances par défaut (telles que les acteurs de menace, les outils, les rançongiciels, les matrices ATT&CK) disponibles dans MISP galaxy, mais celles-ci peuvent être écrasées, remplacées, mises à jour, forquées et partagées comme vous le souhaitez.
Les clusters et vocabulaires existants peuvent être utilisés tels quels ou comme base de connaissances commune. La distribution MISP peut être appliquée à chaque cluster pour permettre un schéma de distribution limité ou plus large.
Les galaxies peuvent également être utilisées pour exprimer des standards existants de type matrice tels que MITRE ATT&CK(tm) ou des standards personnalisés.
L'objectif est de disposer d'un ensemble commun de clusters pour les organisations qui commencent l'analyse, mais qui peut être étendu à des informations localisées (qui ne sont pas partagées) ou à des informations supplémentaires (qui peuvent être partagées).
Acteurs de menace 360.net - Groupes adverses connus ou estimés tels qu'identifiés par 360.net.
Catégorie : actor - source : https://apt.360.net/aptlist - total : 42 éléments
Agent Threat Rules - Règles de détection ouvertes pour les menaces liées aux agents d'IA — injection de prompt, empoisonnement d'outils, attaques de serveurs MCP, compromission de compétences. Chaque valeur de cluster correspond à une règle ATR avec sa catégorie, sa gravité et les références CVE/OWASP/MITRE ATLAS lorsqu'elles sont mappées.
Catégorie : agent-threat-rules - source : https://github.com/Agent-Threat-Rule/agent-threat-rules - total : 713 éléments
Ammunitions - Common ammunitions galaxy
Catégorie : firearm - source : https://ammo.com/ - total : 409 éléments
Android - Galaxie de logiciels malveillants Android basée sur de multiples sources ouvertes.
Catégorie : tool - source : Sources ouvertes - total : 456 éléments
Azure Threat Research Matrix - L'objectif de l'Azure Threat Research Matrix (ATRM) est d'informer les lecteurs sur le potentiel des tactiques, techniques et procédures (TTP) basées sur Azure. Il ne s'agit pas d'enseigner comment les weaponiser ou les abuser spécifiquement. Pour cette raison, certaines commandes spécifiques seront obfusquées ou des parties seront omises afin de prévenir les abus.
Catégorie : atrm - source : https://github.com/microsoft/Azure-Threat-Research-Matrix - total : 90 éléments
attck4fraud - attck4fraud - Principes de MITRE ATT&CK dans le domaine de la fraude
Catégorie : guidelines - source : Sources ouvertes - total : 71 éléments
Backdoor - Une liste de logiciels malveillants de type porte dérobée.
Catégorie : tool - source : Open Sources - total : 30 éléments
Banker - Une liste de malwares de type banker.
Catégorie : tool - source : Open Sources - total : 53 éléments
Bhadra Framework - Bhadra Threat Modeling Framework
Catégorie : mobile - source : https://arxiv.org/pdf/2005.05110.pdf - total : 47 éléments
Busy is the New Stupid framework - Busy is the New Stupid framework - Un cadre tactique examinant comment l'activité excessive compromet les fonctions cognitives, la pensée stratégique et l'efficacité. Créé par Ross Young.
Catégorie : user-tie - source : https://www.cisotradecraft.com/bitns - total : 40 éléments
Botnet - Galaxie Botnet.
Catégorie : tool - source : MISP Project - total : 149 éléments
Branded Vulnerability - Liste des vulnérabilités et attaques connues associées à une marque
Catégorie : vulnerability - source : Open Sources - total : 14 éléments
Cert EU GovSector - Cert EU GovSector
Catégorie : sector - source : CERT-EU - total : 6 éléments
China Defence Universities Tracker - Le China Defence Universities Tracker est une base de données des institutions chinoises engagées dans la recherche scientifique et technologique liée à la défense ou à la sécurité. Il a été créé par l'International Cyber Policy Centre de l'ASPI.
Catégorie : academic-institution - source : ASPI International Cyber Policy Centre - total : 159 éléments
