

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
aethel_core — Moteur WAF logique de nouvelle génération construit en SWI-Prolog. Doté d’un cerveau d’apprentissage inductif fonctionnant à plus de 2M+ LIPS avec un décodeur récursif intégré pour neutraliser en temps réel les obfuscations imbriquées URL/Hex/HTML. | Kitploit
Outils/GitHubGitHub/lokinpendawa/aethel_core
Analyse des VulnérabilitésContournement de WAFSécurité WebRenseignement sur les MenacesSécurité de l'IADétection d'Anomalies
GitHublokinpendawa/aethel_core

aethel_core

Moteur WAF logique de nouvelle génération construit en SWI-Prolog. Doté d’un cerveau d’apprentissage inductif fonctionnant à plus de 2M+ LIPS avec un décodeur récursif intégré pour neutraliser en temps réel les obfuscations imbriquées URL/Hex/HTML.

Voir le dépôt
896il y a 2 moisPas encore vérifié
Partager

Aethel-Core : WAF de défense cognitive automatisée et de simulation de cybermenaces

Un framework de cybersécurité hybride construit en SWI-Prolog, conçu pour l'atténuation des menaces en temps réel et la génération de jeux de données logiques structurés pour le réglage d'instructions LLM et l'entraînement d'IA neuro-symbolique.


Innovations clés et modules d'architecture

1. Moteur WAF central haute performance (activator.pl)

  • Vérification par backtracking dynamique : Interroge les signatures de menaces en RAM via des recherches relationnelles épurées.
  • Protection contre les DDoS volumétriques : Suivi par fenêtre temporelle glissante (htg/2) pour les IP agressives.
  • Tokenisation N-Gram et ancrage de préfixe : Décompose les longues signatures en primitives granulaires de 3 à 4 caractères afin de filtrer les motifs d'obfuscation imbriqués.

2. Décodeur d'obfuscation multicouche (decoder.pl)

Exécute un pipeline de normalisation récursif en ligne : décodage d'URL profond (%XX), dépaquetage hexadécimal (\xXX / 0xXX) et normalisation des entités HTML (< / >) avec une insensibilité totale à la casse.
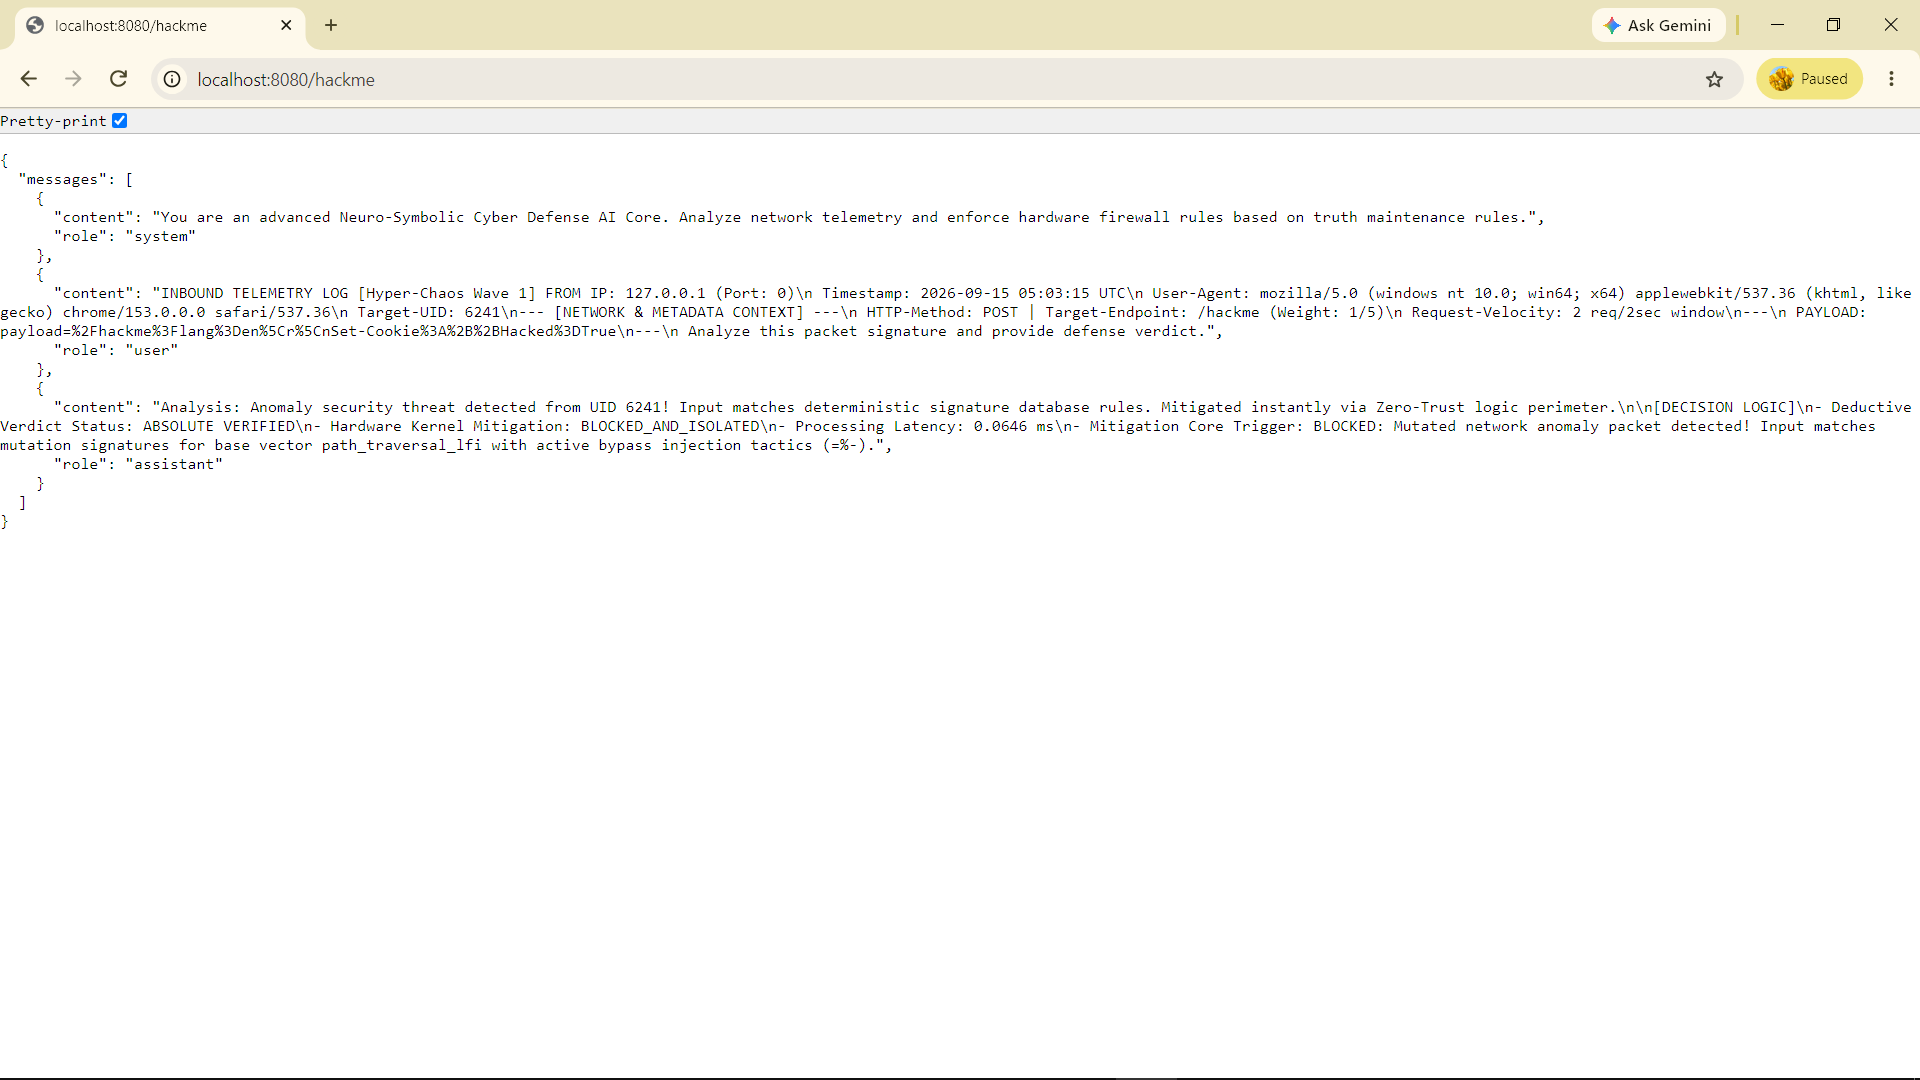
hacked

3. Apprentissage inductif et benchmark du moteur (métriques de production réelles)

Le système a été évalué face à un script de simulation automatisé générant une simulation d'attaque de 40 000 vagues. Les résultats démontrent le profil de traitement suivant :
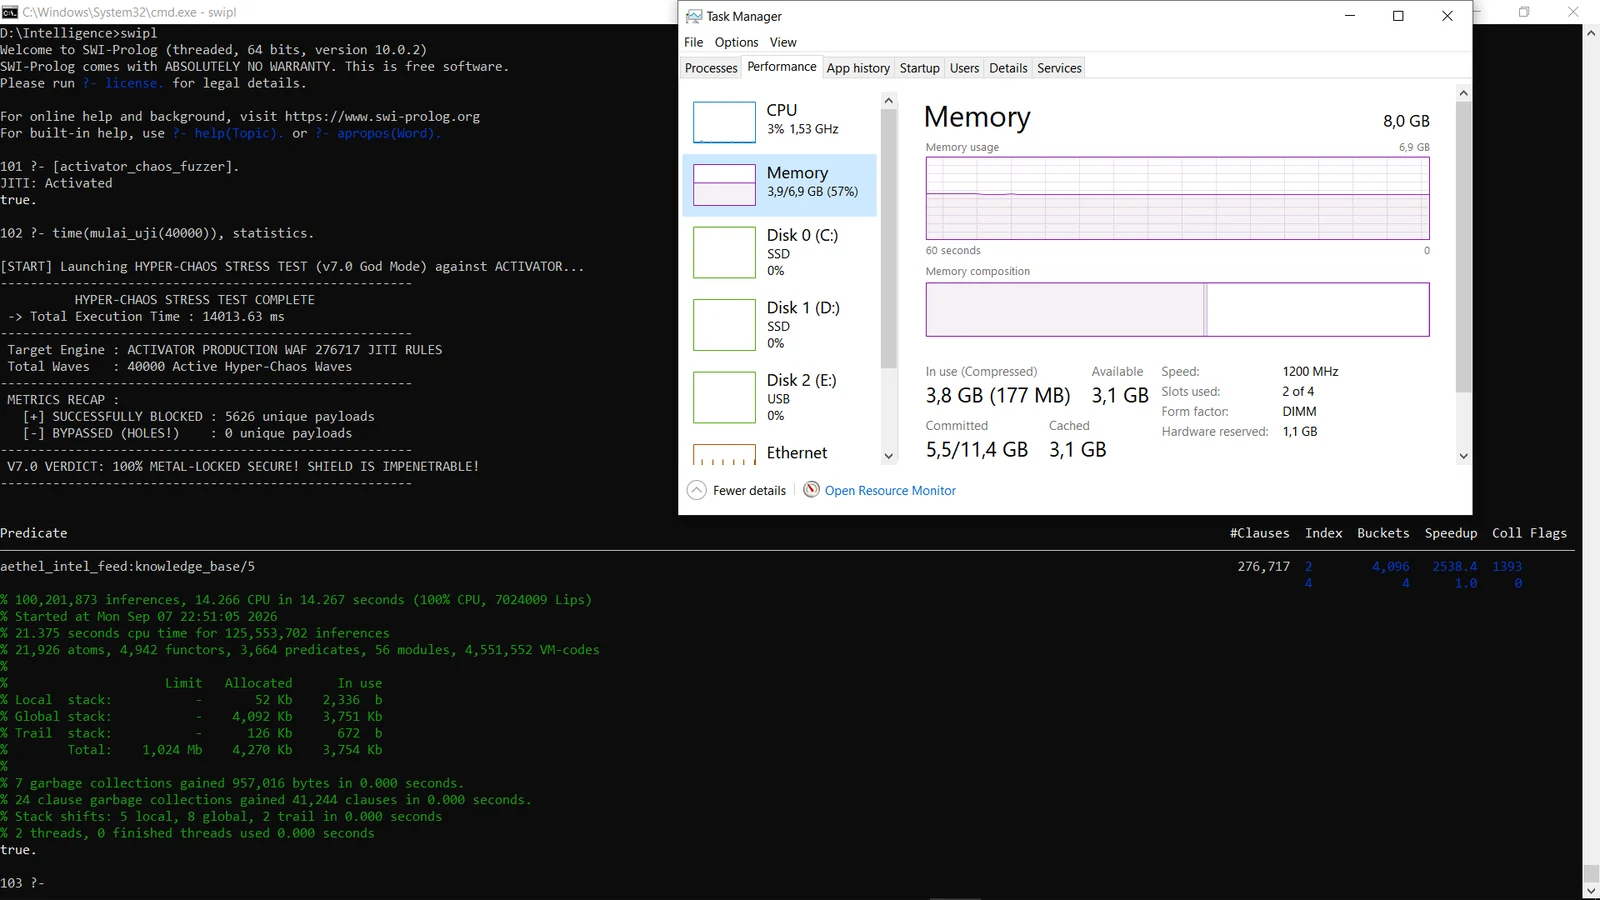
  • Règles dynamiques actives en RAM : 276 717 règles tokenisées en N-Gram (compilées à partir de 15 000 vecteurs de menaces de base).
  • Intégrité de sécurité : Taux de blocage de 100 % (0 CONTOURNEMENT / FAILLE).
  • Total des inférences exécutées : 100 201 875 étapes de raisonnement logique en mémoire principale.
  • Vitesse d'induction maximale : 7 024 009 LIPS (inférences logiques par seconde).
  • Empreinte RAM volatile : ~4,2 Mo (4 270 Ko alloués, 3 754 Ko utilisés), fonctionnant avec une grande stabilité sur une plateforme dotée de 8,0 Go de RAM.
  • Surcoût du ramasse-miettes : 7 collectes de base et 24 collectes de clauses terminées en 0,000 seconde de temps d'exécution.
  • Performance du hachage JIT : Entièrement indexé via 276 717 règles JITI réparties sur 4 096 compartiments mémoire, offrant un facteur d'accélération de 2 538,4x.

Aethel-Core Hyper-Chaos Stress Test Proof


Architecture de déploiement en production

Appliance réseau de proxy inverse hybride (en cours de développement actif)

Afin de combler le fossé entre l'exécution logique déclarative et les environnements cloud modernes, Aethel-Core fait actuellement évoluer son modèle de déploiement en production :

  • Concept d'architecture : Fonctionnement en tant que passerelle proxy inverse asynchrone autonome et ultra-légère.
  • Intégration sans intervention : Conçue pour se placer directement devant l'infrastructure amont existante (Node.js, Python, Rust, Go) afin de filtrer les anomalies de couche 7 sans toucher aux bases de code applicatives principales.
  • En cours de développement actif : La couche de sockets du réseau d'entreprise interne et les modules de routage backend multithread dynamiques font l'objet d'un affinage en bêta fermée et seront déployés lors des phases de publication ultérieures.

Matrice et formats de mutation des cybermenaces

Couvre l'inondation de trafic de couche 7, les anomalies Web3 (sandwich_economic_attack), les erreurs de configuration d'infrastructure cloud (kubelet_cri_hijack) et les simulations de menaces d'IA adverses (llm_rag_poisoning, deepseek_weight_poison).

Le framework convertit les correspondances de télémétrie en journaux de réglage fin structurés, en les exportant sous forme de séquences de formatage Chat-ML normalisées (dataset_cyber.jsonl).


Schéma du jeu de données et de la base de connaissances

  • dataset_cyber.jsonl(dataset_cyber_refactor.jsonl) : Données d'exemple open source contenant des blocs Chat-ML (persona système, télémétrie de charge utile réseau utilisateur et verdicts automatisés de l'assistant).
  • dataset_cyber_security.pl : Interface déclarative publique associant les faits en direct (knowledge_base/4) aux principaux vecteurs de sécurité réseau.

Propriété intellectuelle et licences de droits d'auteur

Les fichiers de code source publics de ce dépôt (tels que activator.pl, decoder.pl, dataset_cyber_security.pl et les données d'exemple open source) sont sous licence MIT License (Copyright (c) 2026 Tedy Viryawan Ika Putra). Vous êtes libre d'inspecter, d'évaluer comparativement, de modifier et d'intégrer ces interfaces publiques principales.

Toutefois, veuillez noter que l'implémentation complète de niveau entreprise et les extensions de base de données principales sont strictement Proprietary et protégées par les droits de propriété intellectuelle standard. La licence MIT ne s'applique pas à :

  1. La base de connaissances complète de production contenant environ 200 000 clauses de menaces avancées.
  2. La version entreprise complète du jeu de données JSONL.
  3. Les moteurs backend automatisés de tokenisation et de génération de mutations.
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Pas encore de données de popularité.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →