atomburstofficial/geiger
CLI en lecture seule qui inventorie les agents IA, les serveurs MCP, les plugins et les extensions sur une machine, en signalant leurs capacités et leur exposition avec des remédiations en langage clair.



Un compteur Geiger pour les agents IA.
Une seule commande en lecture seule qui recense chaque agent IA, harnais, serveur MCP, plugin et extension IA présents sur une machine — et vous indique, en langage clair, ce à quoi chacun peut accéder.
npx geiger-scan
Aucune installation. Aucun compte. Aucune télémétrie. Lit les configurations et les répertoires, n'écrit rien (sauf si vous demandez --json yourfile.json).
En août 2026, un harnais d'agent open source est passé de zéro à plus de 200 000 étoiles GitHub en trois semaines. Son écosystème de plugins a dépassé 13 000 dépôts dans la même fenêtre. Des clients de bureau en un clic sont apparus le jour même de son lancement. Les carrousels Instagram apprennent désormais aux employés de bureau à tout installer.
Chacune de ces installations est un programme capable d'exécuter des commandes, de lire des fichiers et de détenir des identifiants — configuré dans des dotfiles que personne ne regarde deux fois. Posez-vous la question à laquelle cet outil répond : qu'est-ce qui tourne réellement sur cette machine, et à quoi peut-il accéder ? La plupart des gens ne savent pas y répondre. Désormais, c'est une seule commande.
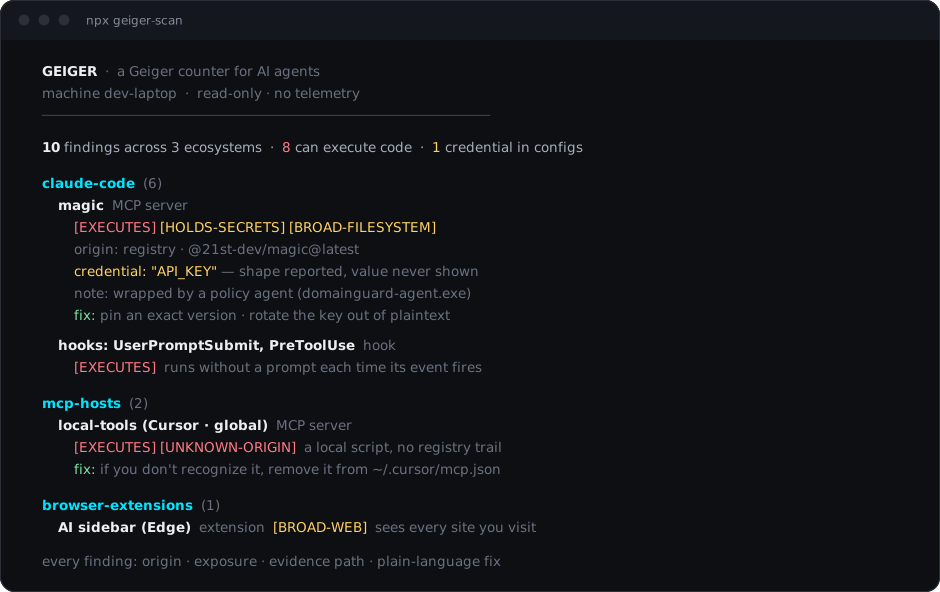
  GEIGER  ·  a Geiger counter for AI agents
  machine dev-laptop  ·  2026-09-06 12:24 UTC  ·  read-only · no telemetry
  ──────────────────────────────────────────────────────────────

  9 findings across 3 ecosystems  ·  7 can execute code  ·  1 credential in config files

  claude-code  (6)
    Claude Code  agent
      [EXECUTES] [BROAD-FILESYSTEM] [NETWORK]
      origin: registry · @anthropic-ai/claude-code
    magic (Claude Code · global)  MCP server
      [EXECUTES] [HOLDS-SECRETS] [BROAD-FILESYSTEM]
      origin: registry · @21st-dev/magic@latest
      credential: "API_KEY" — opaque value under a credential-named key · ~/.claude.json
      note: wrapped by a policy agent (domainguard-agent.exe) — enforcement layer in front of the server
    hooks: UserPromptSubmit, PreToolUse  hook
      [EXECUTES]
      note: hooks execute without a prompt each time their event fires
  ...
Sortie réelle d'une machine réelle (valeurs expurgées — voir ci-dessous).
| Écosystème | Ce que geiger lit |
|---|---|
| Claude Code | serveurs MCP globaux + par projet, hooks, plugins, skills, subagents, apiKeyHelper |
| Hôtes MCP | serveurs MCP configurés dans Claude Desktop, Cursor, Windsurf, VS Code (utilisateur + projet), Cline, Roo Code, Continue, Zed |
| Applications IA & IDE | Cursor, Windsurf, Zed, Claude Desktop, ChatGPT Desktop, application de bureau Codex — signalés par leur présence, ainsi un client installé sans aucun serveur MCP apparaît quand même |
| Autres agents | Codex CLI, Gemini CLI, Kilo CLI, Grok Build, Aider, OpenCode, Qwen Code, DeepSeek Harness, Continue, GitHub Copilot CLI, Goose, JetBrains Junie, Open Interpreter, LM Studio, Ollama |
| Hooks | Claude Code (paramètres), Cursor (hooks.json), Codex (notify dans config.toml), Gemini CLI (paramètres) — les commandes sont listées, car les hooks s'exécutent sans invite |
| Hooks Git | hooks actifs dans .git/hooks (échantillons ignorés), redirections core.hooksPath et pilotes de fusion — git les exécute lui-même, et l'outillage des agents s'y installe |
| Texte des skills & subagents | ce que dit réellement un skill : sa description, le texte d'instructions qui tente de contourner l'agent ou de vous dissimuler du travail, les commandes à la forme hostile et les formes d'identifiants — un nom dans une liste de répertoire ne vous dit rien |
| Extensions d'éditeur | extensions IA dans VS Code / Insiders / Cursor |
| IDE JetBrains | présence des paramètres AI Assistant / MCP par produit (les paramètres résident dans l'IDE — geiger vous indique le bon écran) |
| CLI globaux | paquets d'agents dans les racines npm globales (lus directement — npm n'est jamais exécuté) |
| Navigateurs IA | Comet, Dia, ChatGPT Atlas — le navigateur est l'agent, donc sa présence constitue un constat |
| Extensions de navigateur | extensions IA dans les profils Chrome / Edge / Brave / Vivaldi / Arc / Comet / Dia / Atlas / Firefox, avec leurs permissions accordées |
Chaque constat comprend : ce qu'il est, d'où il provient (registre, store, git, script local, serveur distant — ou UNKNOWN-ORIGIN), ce qu'il peut faire (EXECUTES, HOLDS-SECRETS, BROAD-FILESYSTEM, BROAD-WEB, NETWORK), et le chemin de preuve pour que vous puissiez vérifier à la main.
Geiger reconnaît également les enveloppes de politique (agents qui placent une couche d'application devant les serveurs MCP) et signale les deux couches au lieu de masquer le véritable serveur derrière l'enveloppe.
--json
que vous nommez explicitement.Node.js 18 ou plus récent. C'est tout. Node est livré avec npm et npx, et
geiger n'a aucune dépendance, donc rien d'autre n'est installé. Pas d'installation
globale, pas de droits administrateur, pas de compte.
Si Node n'est pas encore sur la machine, c'est une seule commande avec le gestionnaire de paquets
que vous possédez déjà — puis ouvrez un nouveau terminal pour que npx soit dans le chemin :
winget install OpenJS.NodeJS.LTS      # Windows
brew install node                     # macOS (Homebrew)
sudo apt install nodejs npm           # Debian / Ubuntu
Autres plateformes et gestionnaires de versions (nvm, fnm) : https://nodejs.org/en/download