s3n4t0r-0x0/bear-c2
Le serveur d'exploitation pour les découvertes hors bande. Pointez une cible vers un domaine que vous possédez. Chaque requête HTTP et chaque e-mail qu'elle renvoie atterrit dans un tableau de bord que vous contrôlez, et elle reçoit en retour la réponse que vous choisissez.
BEAR-C2 est un framework de simulation et d'émulation d'adversaires construit autour de TTP du monde réel inspirés par les groupes APT russes, chinois, nord-coréens et iraniens. Il fournit un environnement flexible pour divers scénarios d'engagement et offre une base réaliste pour les opérations de red team et l'émulation d'adversaires, en s'appuyant sur les recherches de simulation associées du APT Attack Simulation Repository. Il prend en charge les techniques d'évasion de défense et plusieurs options de chiffrement pour une représentation fidèle des scénarios d'intrusion du monde réel.

[!CAUTION] Il est essentiel de noter que ce projet est destiné uniquement à des fins éducatives et de recherche, et que toute utilisation non autorisée pourrait entraîner des conséquences juridiques.
chmod +x Makefile && ./Makefile

./BEAR-C2
⚠️ REMARQUE : Ce projet est en cours de développement actif. Des fonctionnalités sont continuellement ajoutées et améliorées.
| Fonctionnalité | Description |
|---|---|
| Écouteurs multi-protocoles | DoH, HTTPS, HTTP, QUIC, Reverse TCP |
| Chiffrement par écouteur | AES, XOR, RC4, DES, ChaCha20, RSA |
| Profils d'exfiltration | Google Drive, OneDrive, Dropbox |
| Canaux C2 intégrés | Canal de communication C2 intégré Telegram, Discord |
| Prise en charge de proxy | Prise en charge des proxys et redirecteurs SOCKS4, SOCKS4a et SOCKS5 |
| Algorithme de génération dynamique de domaines | Prise en charge de DGA pour la simulation d'infrastructure résiliente |
| Empreinte JA3S | Empreintes JA3S personnalisables pour la simulation de trafic et le réglage du profil réseau |
| Profils C2 malléables | Prise en charge des Malleable C2 profiles communautaires pour une simulation flexible du trafic réseau |
Répliquer avec précision les techniques APT nécessite un environnement flexible capable d'imiter les protocoles de connexion, les méthodes de chiffrement, les techniques d'exfiltration et les canaux/profils C2 utilisés dans les intrusions modernes. Cependant, atteindre ce niveau de précision a toujours été un défi.
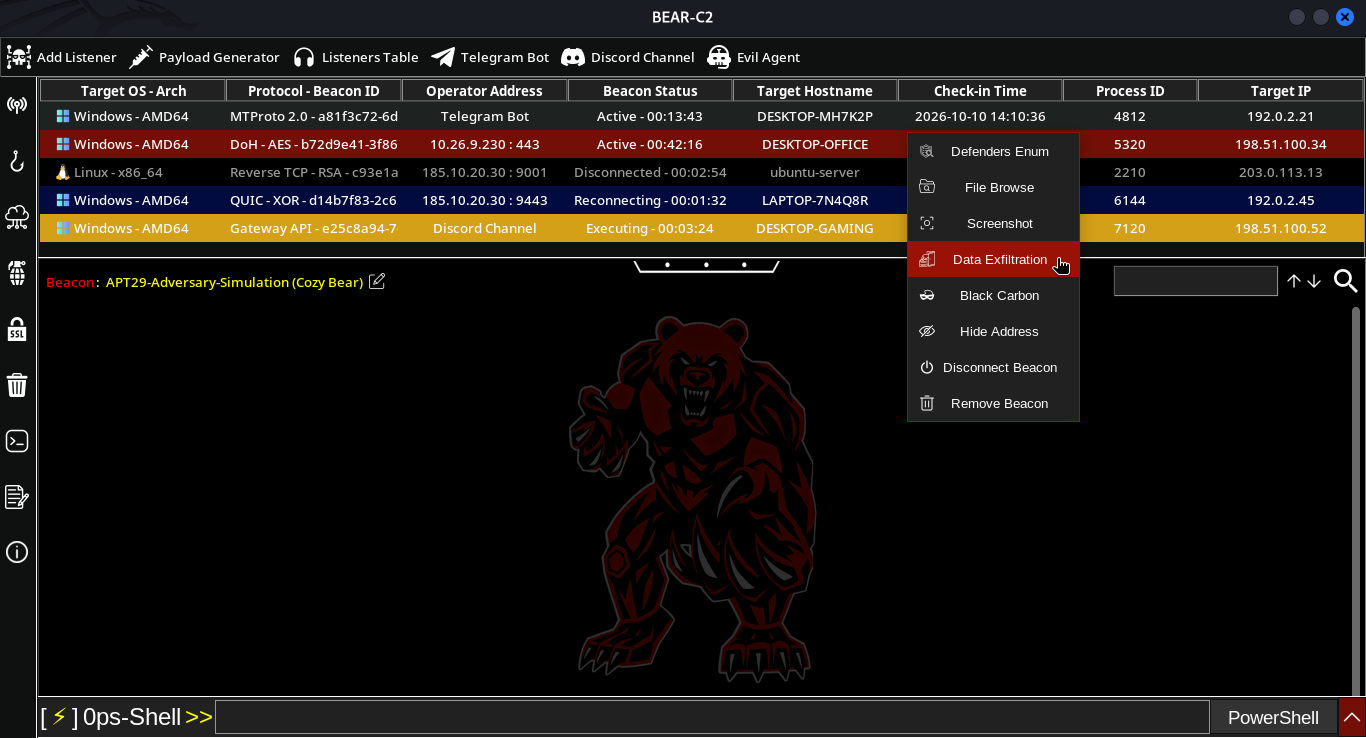
Chaque fois qu'un opérateur doit tester un schéma de chiffrement spécifique avec un profil d'exfiltration particulier, un script C2 distinct doit être construit pour correspondre au scénario d'attaque. Par exemple, une simulation peut nécessiter un chiffrement AES avec une exfiltration OneDrive, tandis qu'une autre peut nécessiter une méthode de chiffrement différente combinée à une exfiltration Dropbox pour refléter les techniques observées dans les attaques réelles. Ce manque de flexibilité rend le processus inefficace et chronophage.
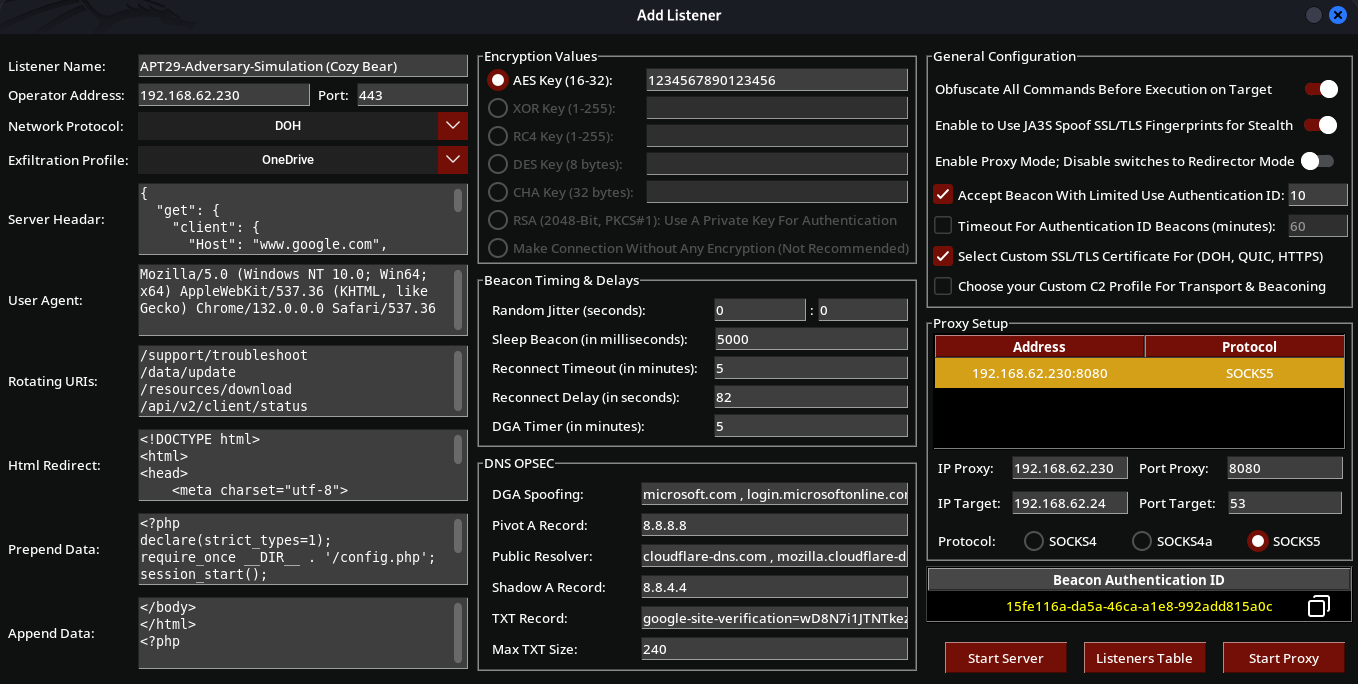
C'est pourquoi BEAR C2 a été développé pour fournir une simulation d'adversaire entièrement personnalisable via le nouvel écouteur, permettant une configuration transparente des protocoles de connexion, du chiffrement, de l'exfiltration, et des techniques de chargement automatisées. Cela garantit que les simulations peuvent refléter fidèlement les intrusions APT réelles sans avoir besoin de construire des scripts personnalisés pour chaque scénario.
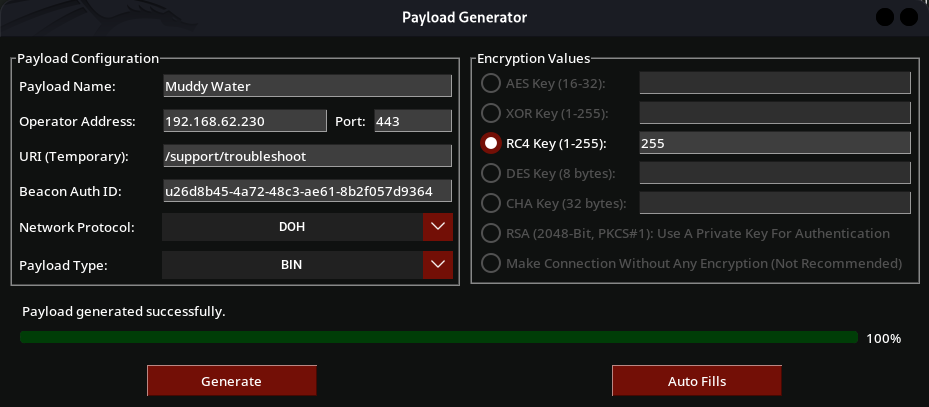
Générateur de payloads de BEAR-C2. Il construit automatiquement des payloads/beacons personnalisés selon la configuration d'écouteur sélectionnée, prenant en charge les types de payload (EXE, DLL, BIN, HEX), les protocoles réseau (DoH, HTTPS, HTTP, QUIC, Reverse TCP) et les types de chiffrement (AES, XOR, RC4, DES, ChaCha20, RSA, ou aucun). Le bouton Auto Fills ouvre une fenêtre de sélection d'écouteur qui liste tous les écouteurs précédemment configurés dans la table des écouteurs. Lorsque vous sélectionnez un écouteur, Tactical Load remplit automatiquement le nom de l'écouteur, l'adresse de l'opérateur + le port, le protocole réseau, le type de chiffrement + la clé, l'ID d'authentification du beacon et le chemin URI. Cela permet aux opérateurs de générer rapidement des payloads correspondants sans ressaisir manuellement les détails de l'écouteur.
La table des écouteurs offre une vue centralisée de tous les écouteurs C2 actifs et configurés. Elle affiche les détails essentiels tels que le nom de l'écouteur, l'adresse, le protocole réseau, la méthode de chiffrement, le profil d'exfiltration et l'état actuel (Actif ou Arrêté/Déconnecté). Depuis cette interface, les opérateurs peuvent démarrer, arrêter, renommer ou supprimer des écouteurs en toute simplicité. Elle offre également un accès rapide aux clés de chiffrement et aux ID d'authentification pour gérer la communication des beacons. Cette table sert de hub de commande pour orchestrer et surveiller votre infrastructure C2.

Configurez les paramètres d'exfiltration par session pour les fournisseurs de stockage cloud pris en charge tels que Google Drive, OneDrive, and Dropbox. L'interface Exfiltration Profile vous permet de définir des jetons d'accès API et des chemins de dossiers de destination, ce qui vous permet de personnaliser les workflows de collecte de données pour chaque session. Chaque session peut utiliser son propre profil d'exfiltration, ce qui facilite l'acheminement des données collectées vers différents fournisseurs de stockage cloud ou destinations selon l'opération.

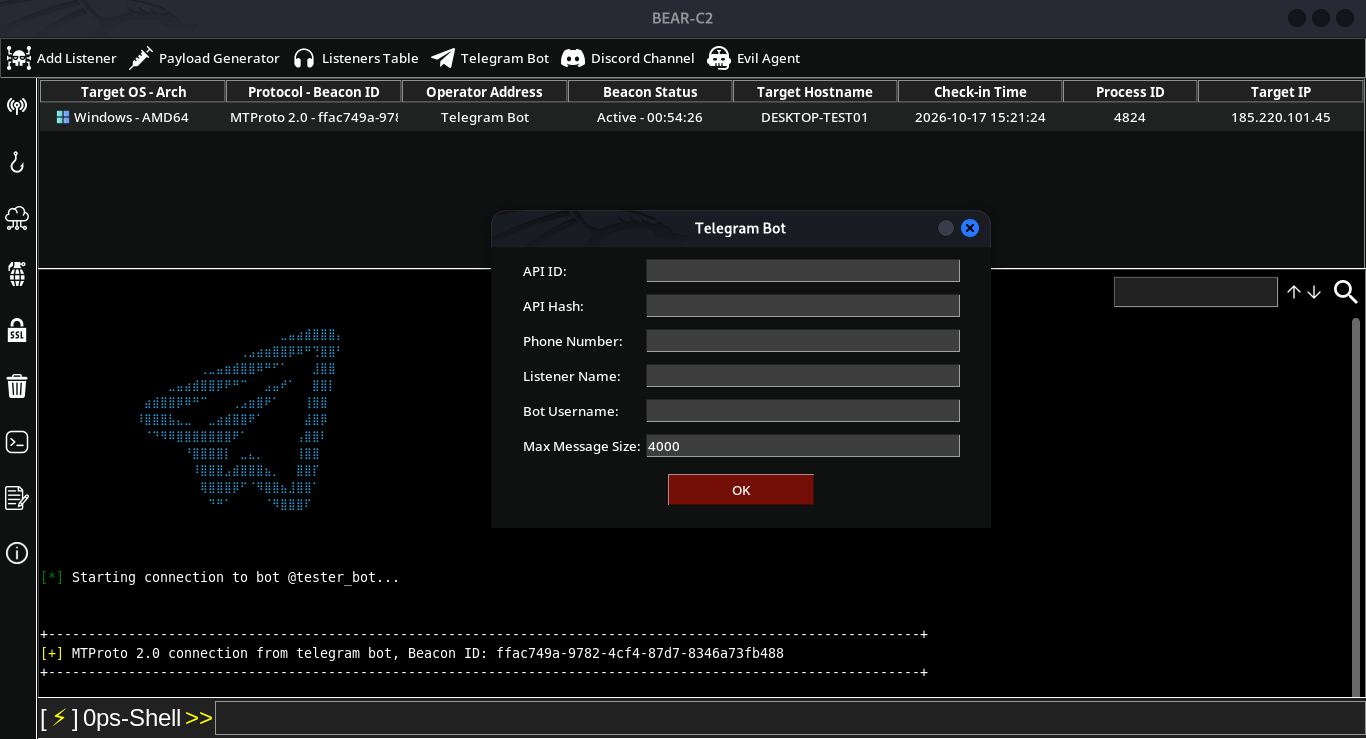
La couche de communication Telegram utilise un bot Telegram comme intermédiaire entre le serveur C2 et le payload. Le serveur C2 s'authentifie auprès du compte Telegram à l'aide de l'API ID, de l'API Hash et du numéro de téléphone configurés, puis se connecte au bot Telegram précédemment créé via ce compte.