
pki-toolbox
 youkyi/pki-toolbox
Client-side PKI toolbox that decodes X.509, CSR, chain, CRL, PKCS#7 and PKCS#12 artifacts, views ASN.1, converts formats, and generates self-signed…
defensive-toolsstatic-analysisencryption-decryption-tools+4
youkyi/pki-toolboxClient-side PKI toolbox that decodes X.509, CSR, chain, CRL, PKCS#7 and PKCS#12 artifacts, views ASN.1, converts formats, and generates self-signed…
 snailsploit/claude-red
Bibliothèque organisée de 78 modules SKILL.md de sécurité offensive qui préparent Claude à une méthodologie experte de red team couvrant le web,…
 nvidia/openshell
Runtime sandboxé pour agents IA autonomes avec des politiques YAML déclaratives appliquant des contraintes sur le système de fichiers, le réseau et…
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 off-by-1-labs/flawed
Artefacts de type correctif avec défauts intégrés
 paulmillr/noble-curves
Implémentation JS auditée et minimale de cryptographie sur courbes elliptiques.
 xiaoqimikko/netty-resolver-dns-check
Vérificateur statique hors ligne qui inspecte les jars Java packagés à la recherche de versions vulnérables de netty-resolver-dns et détecte si…
 pbxqdown/portclue
Explique pourquoi un port TCP Linux peut être ou ne pas être joignable
 adarsh14734/aegis-releases
Proxy sandbox et MCP qui empêche les agents de codage IA de lire les clés SSH, les identifiants AWS et les fichiers .env, avec une politique de refus…
 c2a2-at-florida-atlantic-university/gr-physec
Module GNU Radio pour la sécurité de la couche physique utilisant l'empreinte de canal par apprentissage profond, la quantification de…
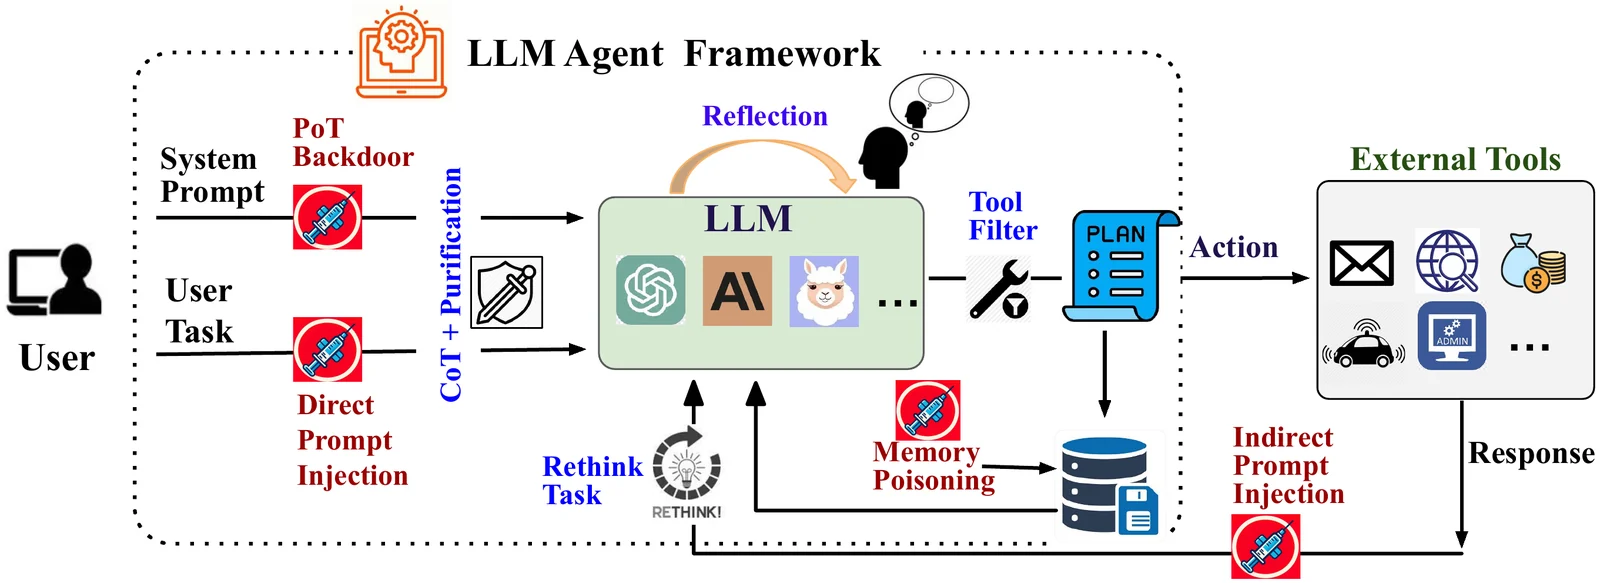 xiaoyan-lisa/defenses-for-tool-integrated-llm
Recherche de code et expériences pour défendre les agents LLM intégrés à des outils contre les attaques adversariales, en étendant Agent Security…
 siyuanli00/intact
Code de recherche reproduisant les expériences de jailbreak multi-tours sur les LLM (FITD, MRCJ, ActorAttack, X-Teaming) issues de l'article de…
 gmh5225/dse-patcher
Outil Windows qui désactive l'application de la signature des pilotes en modifiant les variables du noyau, permettant le chargement de pilotes non…
 gmh5225/eac
Compile les SDK anti-triche EAC et EOC, des recherches en rétro-ingénierie et des ressources de code pour étudier comment les systèmes anti-triche…
 gmh5225/enigma-
Réimplémentation en C++ du cœur analytique de Ghidra sans dépendances JVM, offrant une analyse binaire embarquable, les fondations Pcode/Sleigh et…
 bomfather/agent
Agent Linux basé sur eBPF qui applique des politiques d'accès au niveau des exécutables dans l'espace noyau, en sandboxant les processus et en…
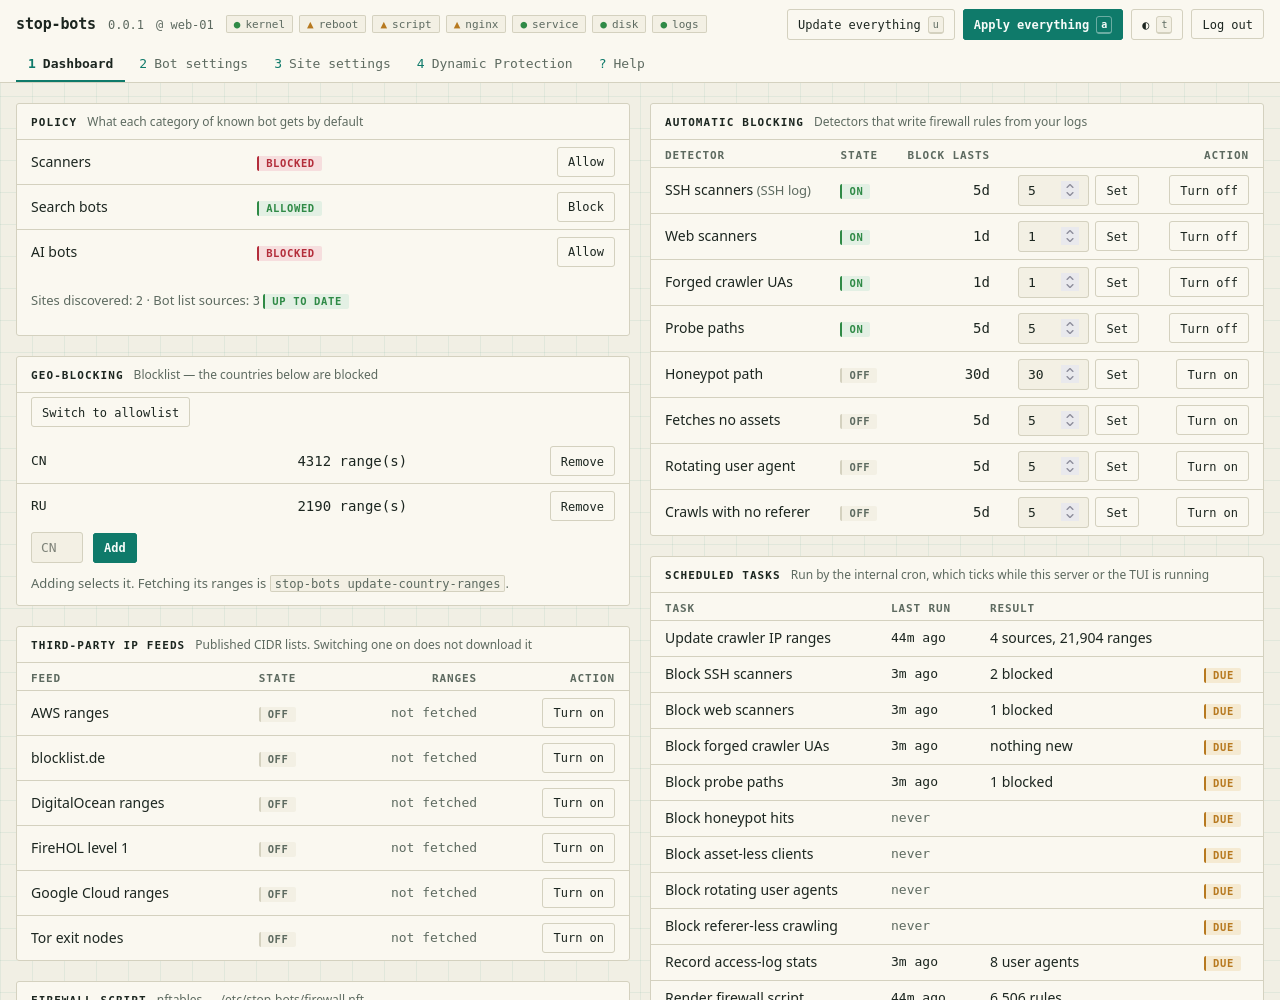 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
 tamarin-prover/tamarin-prover
Outil de vérification symbolique pour les protocoles de sécurité utilisant la réécriture de multiensembles et la résolution de contraintes afin de…