
 ivankovic/stop-bots
Automatisez le blocage des mauvais bots qui accèdent à votre serveur


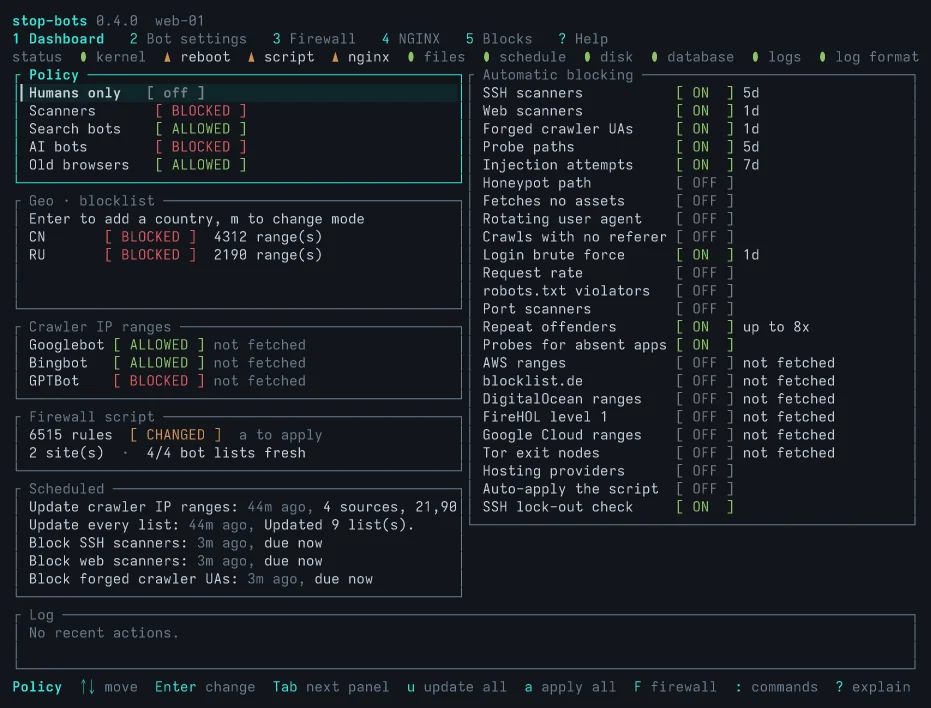
Une TUI et une CLI qui vous aident à configurer votre serveur pour bloquer les mauvais bots sans vous cacher derrière un CDN. C'est une interface soignée pour votre serveur web existant (nginx, Apache, Traefik ou NPMplus) et votre pare-feu (nftables ou iptables). Pour ceux d'entre nous qui ne veulent pas se cacher derrière Cloudflare et donner à une seule entreprise les clés de tous les royaumes.
Il vous protège de deux manières :
Il tente de vous empêcher de faire quelque chose d'autodestructeur. Vous verrez toujours les changements
d'abord avant de les appliquer, et vous pouvez utiliser l'option --dry-run pour plus de sécurité. Mais je soupçonne
qu'à terme vous voudrez activer l'application automatique, par commodité. Pour cette raison, l'application essaie aussi
de ne pas vous verrouiller dehors. Les adresses IP ayant réussi une connexion SSH ne sont jamais bloquées, les configurations
du serveur web sont toujours testées avant application et elle tente de reconnaître les applications fonctionnant derrière des proxys HTTP et
adapte les règles de détection dynamique aux applications.
Gros bouton rouge : sudo stop-bots uninstall all
Le reste de ce readme a été écrit par l'IA. N'hésitez pas à demander à votre propre IA de le résumer, cela ne me dérange pas.
L'installation ne démarre rien, et rien n'est écrit tant que vous n'appliquez pas. Lors de la première application, avec les paramètres avec lesquels une nouvelle base de données démarre :
Et voici ce qui est écrit et où :
| Quoi | Où |
|---|---|
| La règle de blocage | à l'intérieur du bloc server de chaque site, entre # BEGIN stop-bots et # END stop-bots |
Les fichiers dont la règle a besoin, lorsqu'un paramètre en nécessite un (robots.txt, limitation de débit) | /etc/stop-bots/nginx/ et le conf.d de NGINX (pour Apache, /etc/stop-bots/apache/ et conf-enabled) |
| Sur Traefik, les deux précédents | un fichier qui lui est propre, stop-bots.yml, dans le répertoire lu par le fournisseur de fichiers de Traefik ; aucun de vos fichiers n'est modifié |
| Sur NPMplus, les deux précédents | un bloc dans custom_nginx/server_http.conf, que chaque hôte NPMplus inclut, une ligne dans custom_nginx/http_top.conf, et ses propres fichiers dans custom_nginx/stop-bots/ ; les fichiers d'hôte écrits par NPMplus ne sont jamais modifiés |
| Le script de pare-feu | /etc/stop-bots/firewall.next.nft (ou .next.sh pour iptables), copié vers firewall.nft une fois appliqué ; il ne touche qu'à sa propre table inet stop_bots |
| Paramètres, blocages et raison de chacun | /var/lib/stop-bots/db.sqlite3 |
Voici sudo stop-bots batch --dry-run --diff sur une base de données neuve et un NGINX à un seul site,
tronqué (le motif réel de user agent fait plusieurs centaines de noms de long) :
Dry run: nothing is downloaded, scanned, written, applied or recorded. Against the database as it is, `batch` would:
NGINX: 1 file(s) would change:
  /etc/nginx/sites-enabled/example.com
Firewall (nftables): 0 rule(s), 0 kernel entries; no applied script at /etc/stop-bots/firewall.nft yet, so all of it is new
lockout check passed: the SSH log was read, and no connected client would be blocked
would write 0 rule(s) to /etc/stop-bots/firewall.next.nft; not applied — review it, then apply it (“Apply everything” or `stop-bots render-firewall --apply`)
--- /etc/nginx/sites-enabled/example.com
+++ /etc/nginx/sites-enabled/example.com
@@ -1,4 +1,10 @@
 server {
+    # BEGIN stop-bots (DO NOT EDIT)
+    if ($http_user_agent ~* "AgentReadinessScanner|AIScan|ArgusScanner|…|xAI-Grok|zmap-proxy-probe") {
+        return 403;
+    }
+    # END stop-bots
+
     listen 443 ssl;
     server_name example.com;
     root /var/www/example.com;
--- /etc/stop-bots/firewall.nft (does not exist)
+++ /etc/stop-bots/firewall.next.nft
@@ -0,0 +1,29 @@
+#!/usr/sbin/nft -f
+# Generated by stop-bots 0.2.0. Not executed automatically — review, then run
+# with: nft -f <this file>
…
+add table inet stop_bots
+delete table inet stop_bots
+add table inet stop_bots
+add chain inet stop_bots bot_block { type filter hook input priority -1; policy accept; }
…
Sur Debian ou Ubuntu, depuis le dépôt APT :
curl -fsSL https://ivankovic.github.io/stop-bots/key.gpg \
  | sudo tee /usr/share/keyrings/stop-bots.gpg > /dev/null
echo "deb [signed-by=/usr/share/keyrings/stop-bots.gpg] \
https://ivankovic.github.io/stop-bots stable main" \
  | sudo tee /etc/apt/sources.list.d/stop-bots.list
sudo apt update && sudo apt install stop-bots
Ou cargo install stop-bots avec Rust 1.88 ou plus récent, ou un binaire statique pour x86_64 ou
aarch64 Linux depuis les releases GitHub,
chacun avec une somme de contrôle et une attestation de provenance de build
(vérification d'un téléchargement).
L'installation ne démarre rien.
Il est testé sur Debian et Ubuntu avec systemd, et NGINX, Apache, Traefik ou NPMplus. Il
nécessite nft, ou iptables-restore et ip6tables-restore, pour le pare-feu. Caddy n'est pas
pris en charge.
NGINX est la valeur par défaut. Sur un hôte Apache, indiquez-le une fois, et activez mod_rewrite, dans lequel
les blocages sont écrits :
sudo stop-bots set-web-server apache
sudo a2enmod rewrite
La prise en charge d'Apache est plus récente que celle de NGINX et a été testée sur la disposition Debian et Ubuntu
(/etc/apache2). Quelques fonctionnalités sont réservées à NGINX, dont la limitation de débit.
Sur un hôte Traefik 3, pointez-le vers le répertoire lu par le fournisseur de fichiers de Traefik, et indiquez au journal d'accès de Traefik de conserver le user agent, qu'il supprime par défaut et dont la plupart des détecteurs ont besoin :
sudo stop-bots set-web-server traefik --root /etc/traefik/dynamic
sudo stop-bots set-log-paths --access-log /var/log/traefik/access.log







