
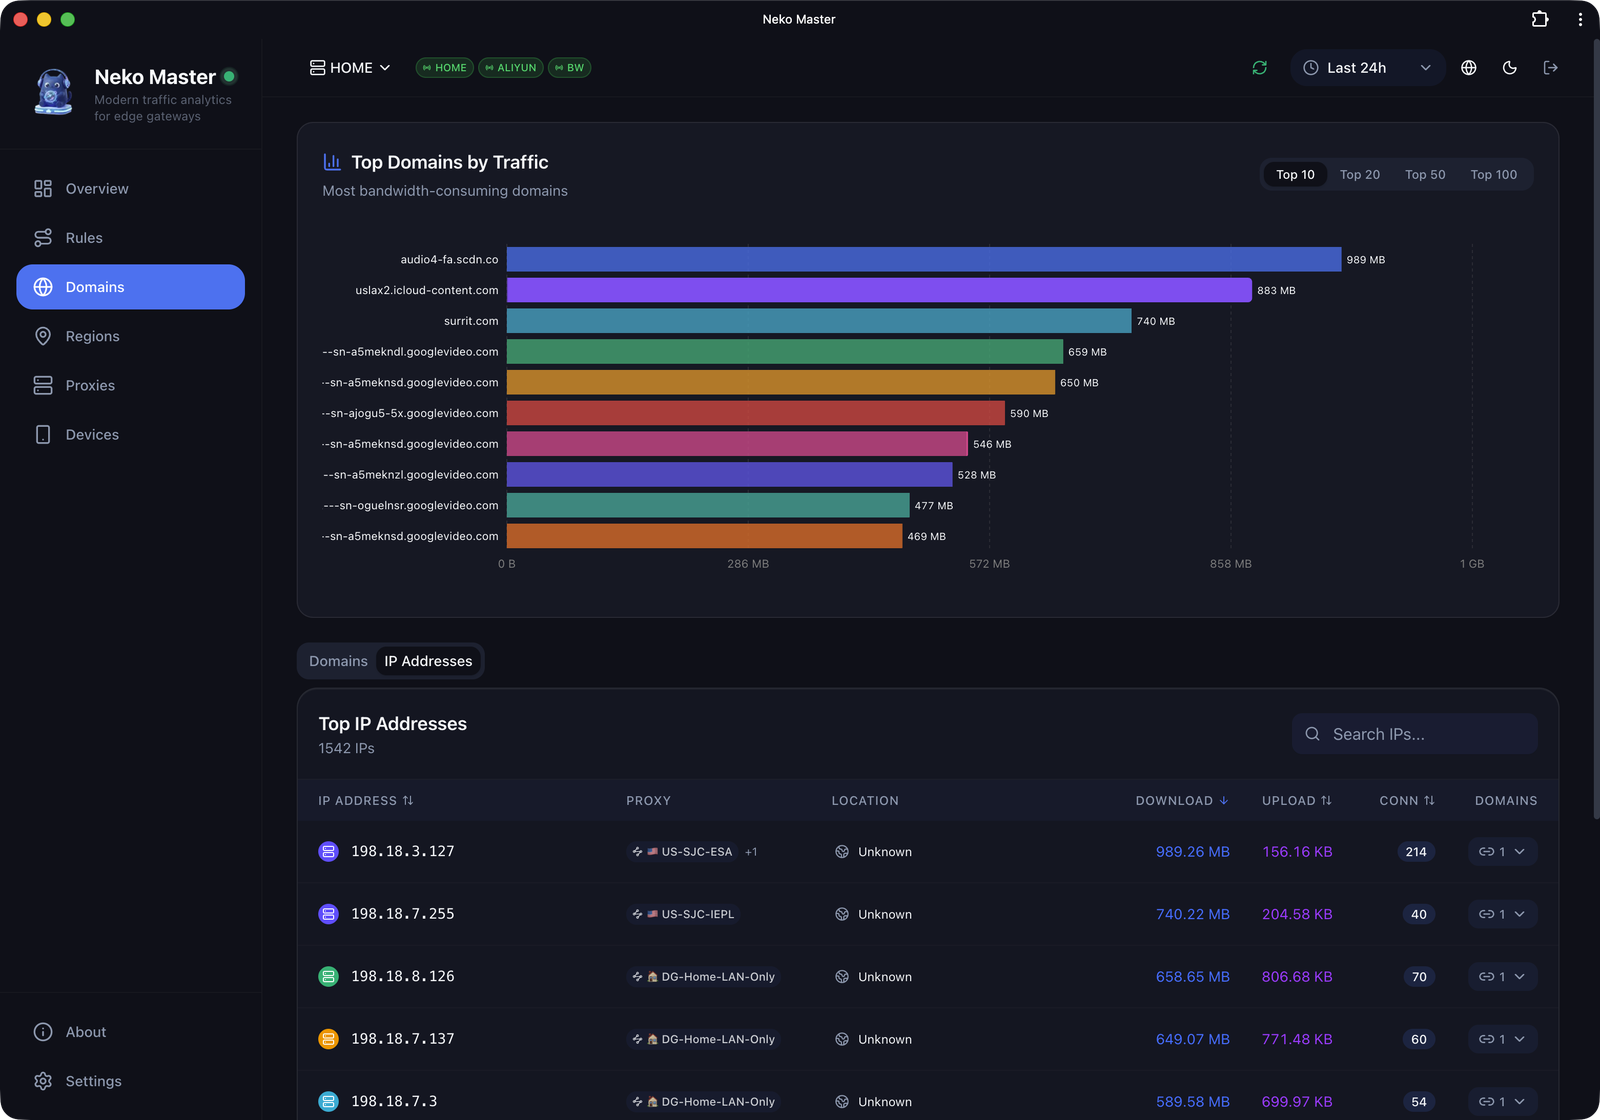
neko-master
 foru17/neko-master
Un tableau de bord moderne et élégant pour la visualisation et l'analyse du trafic réseau.
network-mappinginformation-gatheringnetwork-security+3
4.2k
foru17/neko-masterUn tableau de bord moderne et élégant pour la visualisation et l'analyse du trafic réseau.
 ekitji/siem
Requêtes et techniques SIEM sélectionnées pour la découverte offensive de l'élévation de privilèges Windows, des ACL mal configurées, des services,…
 trustedsec/rage
Format NDJSON neutre vis-à-vis des fournisseurs pour les graphes d'attaque, avec taxonomie des nœuds/arêtes, mappages AWS/GCP/Azure, règles de…
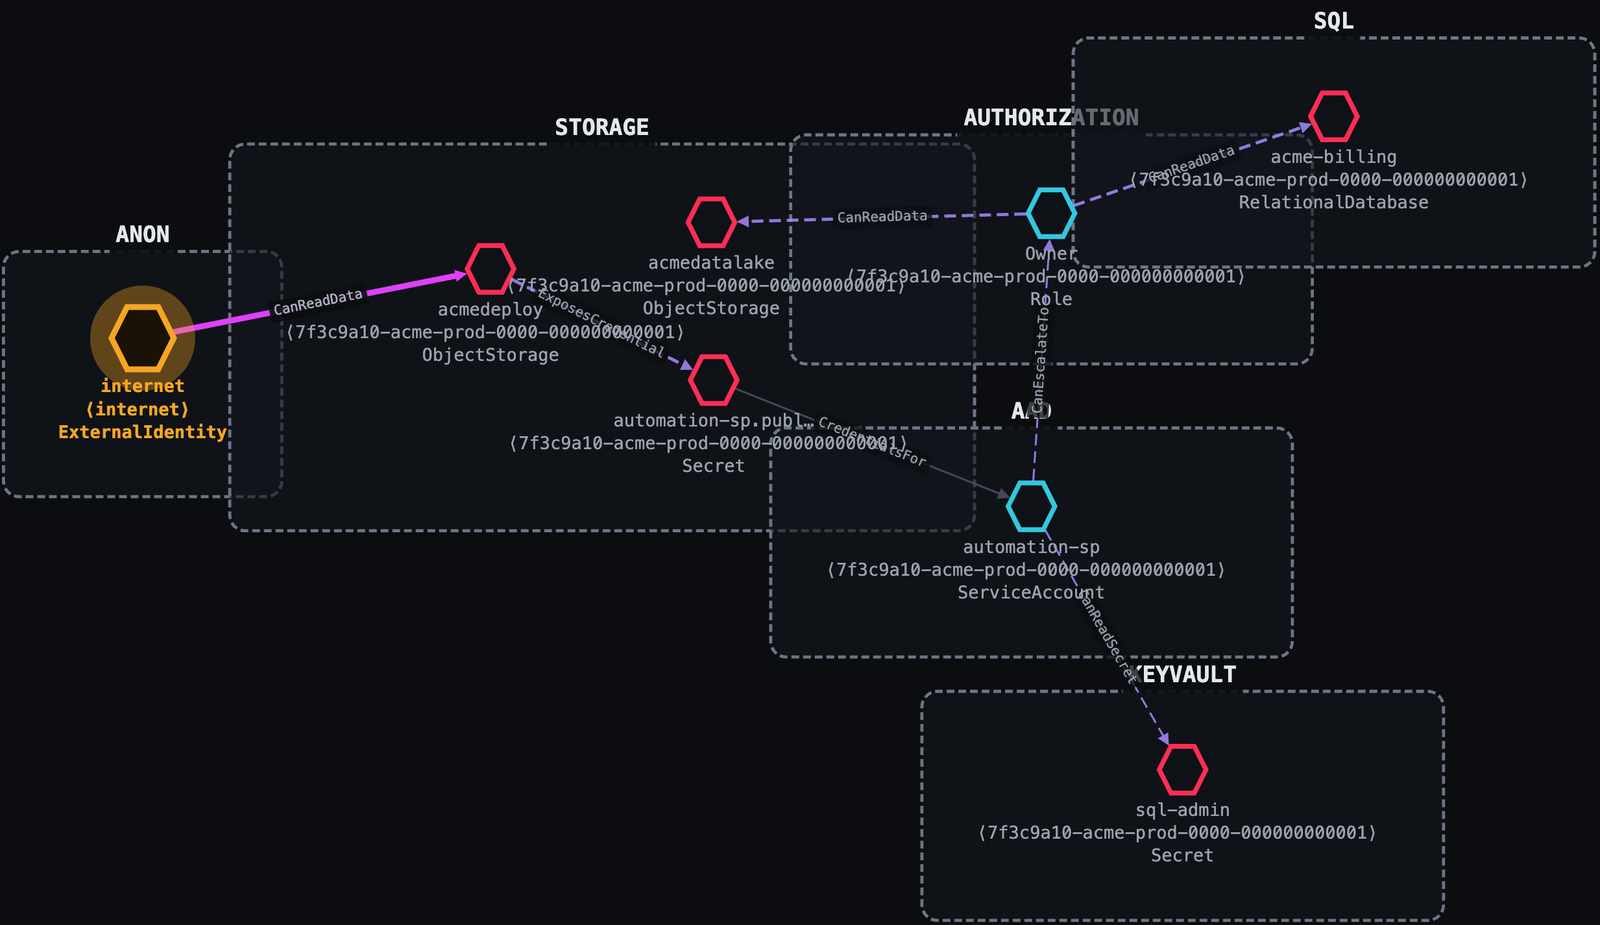 ustayready/thunderstorm
Un collecteur et moteur de dérivation. Il cartographie votre environnement, évalue les permissions effectives et la confiance, et écrit un graphe…
 vighnesh91/ipaforge
CLI Python sans dépendances pour décompresser, inspecter, modifier et reconstruire les archives .ipa iOS, en convertissant les plists et les chaînes…
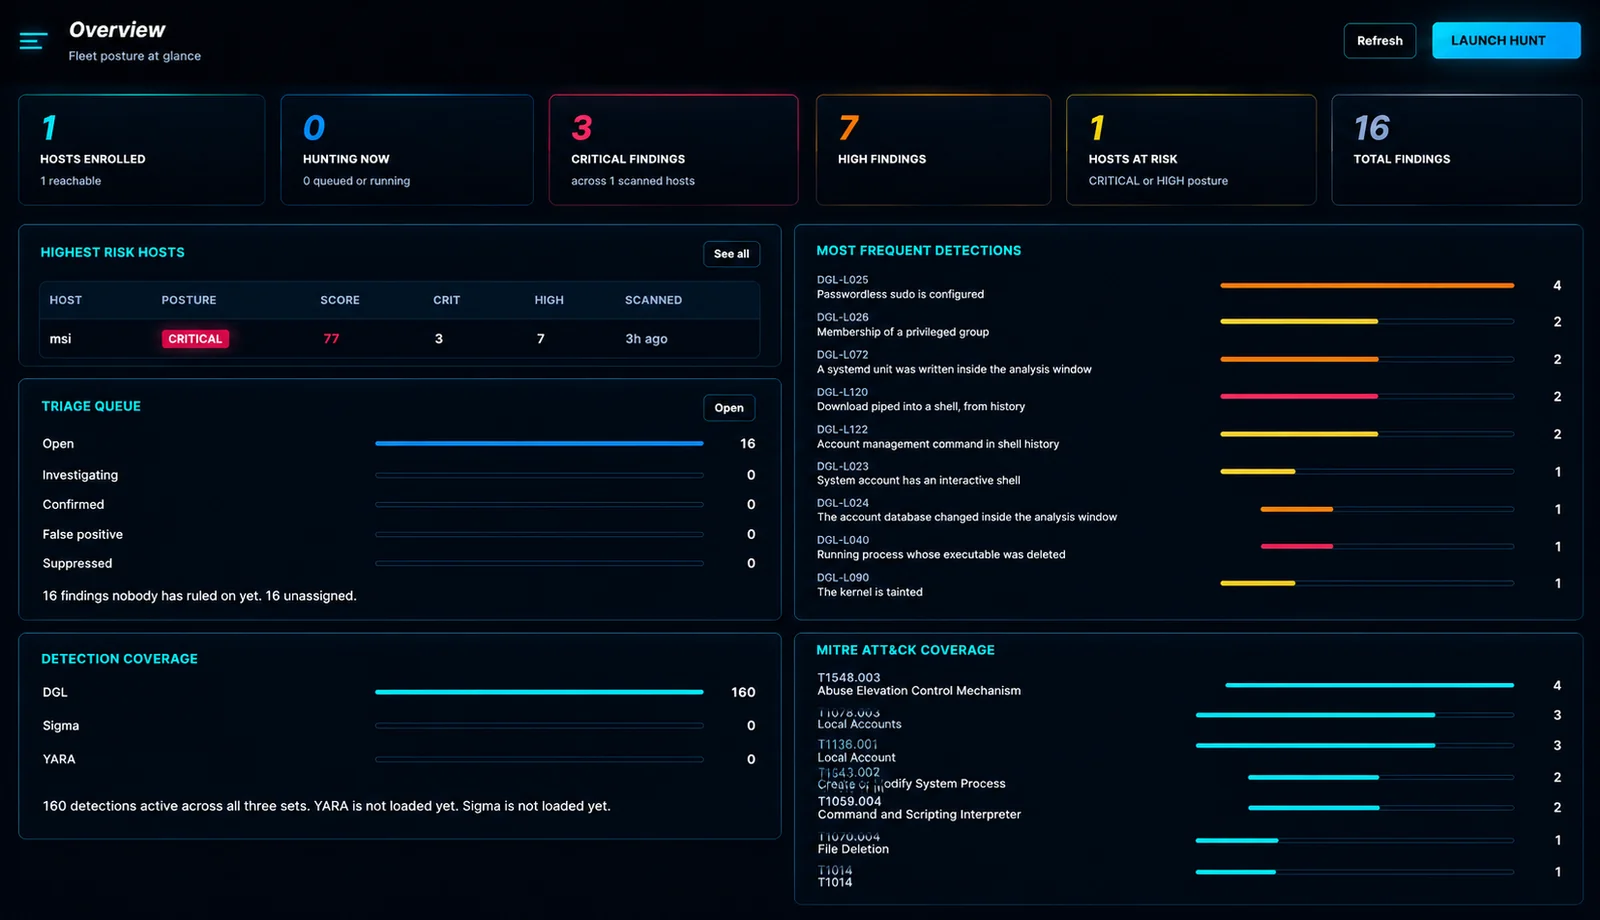 douglas-042/douglas-042-hq
Console centrale pour les collecteurs Douglas-042 HEADQUARTERS. Balaye une flotte, corrèle les résultats entre les hôtes et gère les flux IOC et la…
 openbreach/canop
CLI d'analyse statique qui scanne le code généré par IA à la recherche de vulnérabilités telles que l'injection SQL, la réflexion non sécurisée et…
 philippeabraxas-jpg/responsible-alliance-protocol
La sécurité ne peut pas être une instruction de prompt. TBP fournit une frontière externe au niveau de la couche d'exécution pour les agents…
 kulikov0/whitelist-bypass
Tunnellisation de données via WebRTC pour contourner la censure
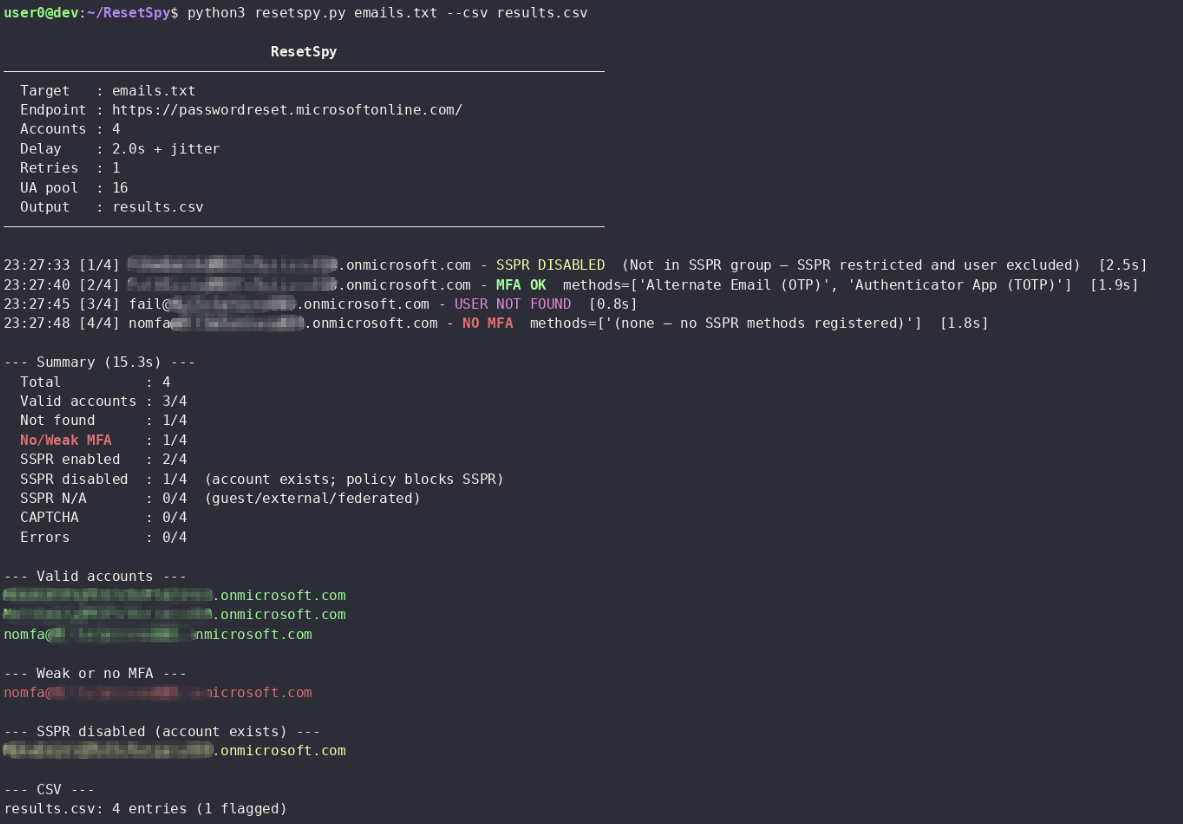 mlcsec/resetspy
Énumérer les comptes utilisateurs et les méthodes d'authentification enregistrées via le portail Microsoft Self-Service Password Reset (SSPR)
 clickswave/limeyard
Lab Docker délibérément vulnérable avec un parc DNS routable et des clés de réponse lisibles par machine par cible, évaluant localement la précision,…
 0xmarik/aresius
Proxy d'interception HTTP/HTTPS natif pour les testeurs d'intrusion et les chasseurs de bug bounty avec altération des requêtes en direct, rejeu de…
 anonmoty/xxstrike
Scanner XSS basé sur XSStrike avec des fonctionnalités personnalisées. Détecte les vulnérabilités XSS dans les applications web.
 binzhwang/actguard
Défense d'audit des actions avant exécution qui détecte et masque l'injection indirecte de prompts dans les agents LLM utilisant des outils, grâce à…
 idov31/silverseal
Framework de post-exploitation Linux avec un bootkit UEFI qui charge de manière persistante et furtive un rootkit de module noyau basé sur Rust sur…
 ethan-andrews/threatintel-aggregator
Plateforme de renseignement sur les menaces auto-hébergée — agrégation de flux, triage par IA, couverture MITRE ATT&CK et ingénierie de détection…
 bombinisecurity/bombini
Agent de surveillance de sécurité et de sandboxing eBPF basé sur Aya
 whispergate/msteams
Profil Mythic C2 qui tunnelise le trafic de l'agent via les canaux Microsoft Teams en utilisant l'API Microsoft Graph, avec chiffrement AES256,…