


Boîte à outils de sécurité sans fil GTK4 et CLI avec 57 modules autonomes pour le Wi-Fi, le Bluetooth, l'802.15.4, le SDR/RF, le NFC et les tests MITM côté routeur ou réseau sous Linux.
Une boîte à outils GTK4 de sécurité sans fil pour Linux. 57 modules couvrant le Wi-Fi, le Bluetooth, les RF, le côté routeur et les travaux MITM réseau derrière une seule interface.
Chaque module est un script shell autonome. L'interface graphique est une vue sur eux, pas un conteneur — rien n'est verrouillé derrière l'interface.
Développement précoce. Testé minutieusement sur une machine avec un seul adaptateur. La section Ce qui fonctionne réellement est honnête sur ce que cela signifie, et il vaut la peine de la lire avant de signaler un bug.
sudo bash wifisting.sh vous donne un menu numéroté regroupé par
catégorie. bash wifisting.sh --list affiche la disponibilité des modules sans
nécessiter root.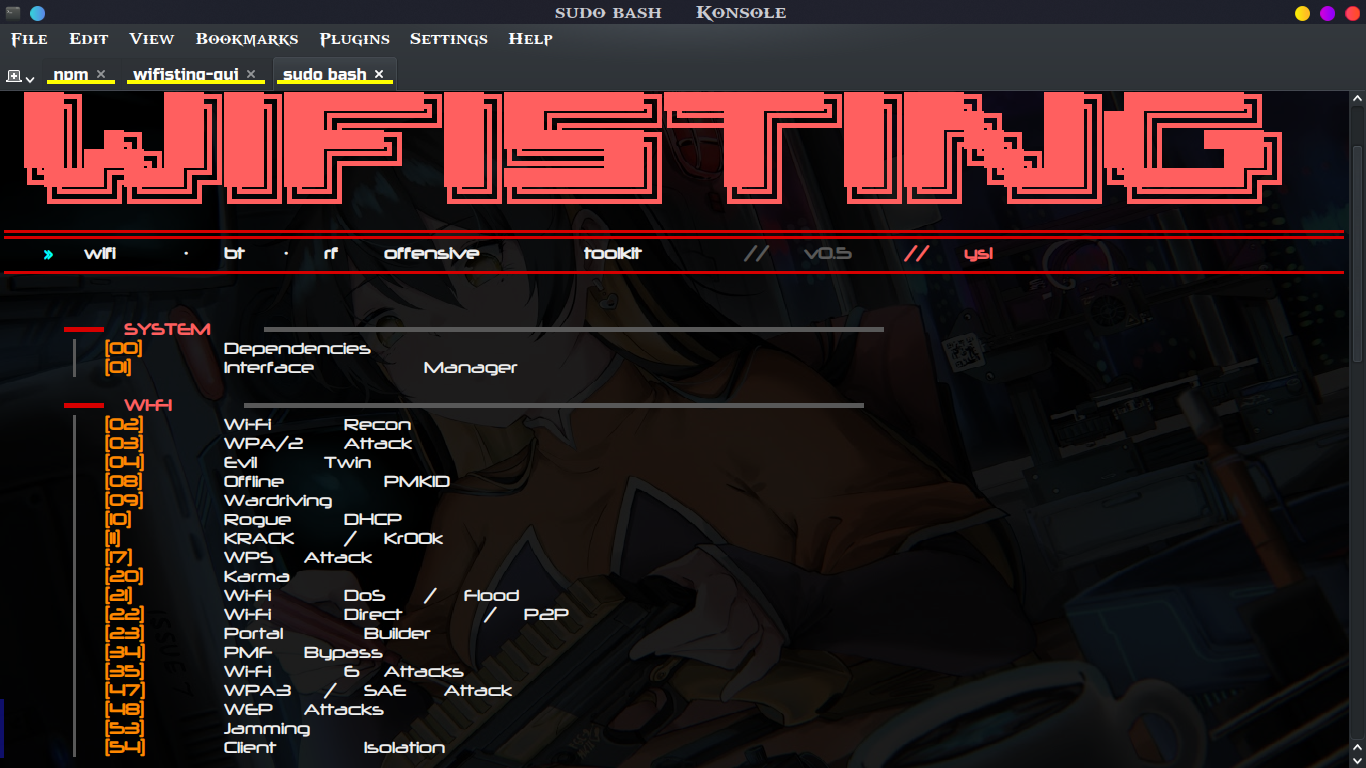
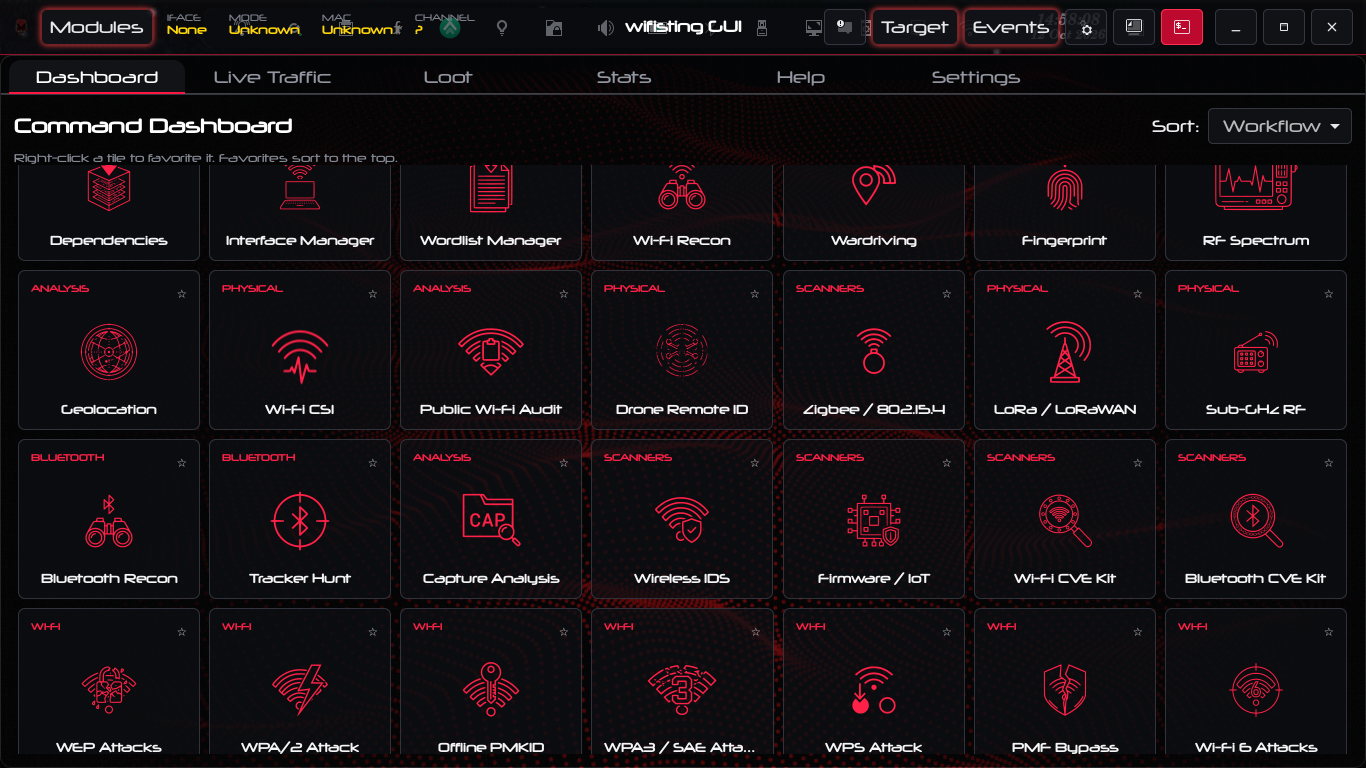
Une interface graphique native. wifisting-gui s'appuie sur GTK4 + VTE et pilote
les mêmes modules shell via un protocole TSV strict. Environ 15 000 lignes
de C, aucune dépendance d'exécution plus lourde que GTK et VTE.
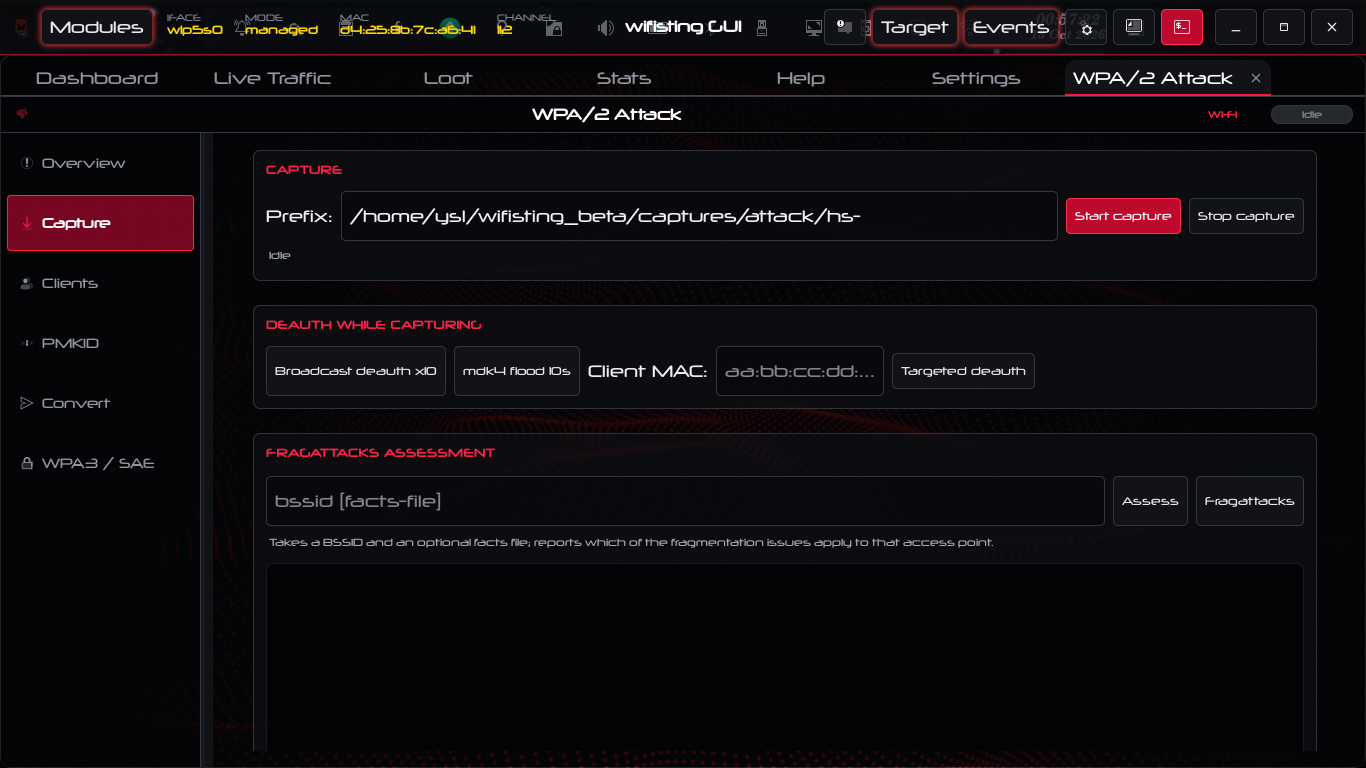
Une collection de modules. Plus de 50 scripts shell, chacun autonome,
chacun localisant lui-même sa racine de projet (fonctionne sous pkexec, où
HOME vaut /root), chacun avec un verbe --selftest qui s'exécute hors ligne
et ne touche à aucun matériel.
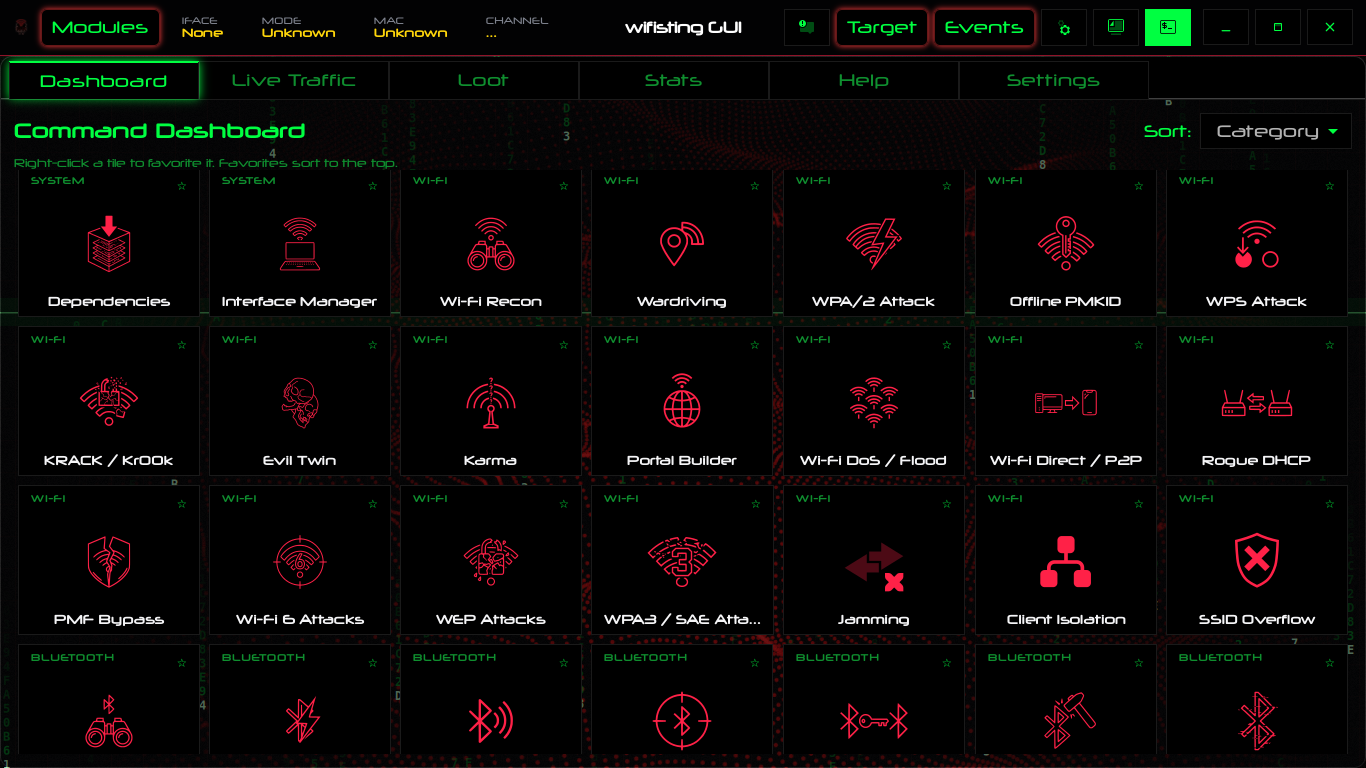
L'interface graphique et la CLI ne sont pas des alternatives — elles partagent l'état sous
/tmp/wifisting/. Sélectionnez une cible dans l'onglet Recon de l'interface graphique et la CLI la voit.
Lancez un scan depuis la CLI et les pastilles d'état de l'interface graphique se mettent à jour.
La plupart des outils sans fil sont spécialisés dans un seul domaine. aircrack-ng c'est le Wi-Fi. bettercap
c'est le MITM réseau. Les outils BlueZ c'est le Bluetooth. Une évaluation signifie cinq outils,
cinq formats de configuration, et aucune vue partagée de la cible.
wifisting est volontairement large — à travers les couches et les protocoles, en un seul endroit. Il enveloppe également Responder, mitm6, ntlmrelayx, mdk4 et hcxdumptool plutôt que de les réimplémenter, afin que les outils spécialisés restent en dessous, là où ils doivent être.
L'autre chose qu'il fait différemment : la plupart des outils vous disent qu'ils ont fonctionné. Celui-ci
est conçu pour vous dire quand ce n'est pas le cas. Un module qui rapporte OK alors que la
cible est intacte est pire qu'un module qui échoue bruyamment, c'est pourquoi il y a un
--selftest par module et que ceux conditionnés au matériel disent ce qui manque au lieu
de renvoyer un résultat vide.
Brouillage au niveau des trames. Pas un flood de deauth — un véritable brouillage réactif, une manipulation de l'écoute de porteuse et une corruption FCS, pilotés via un pilote Atheros modifié. Cela a nécessité de porter modwifi vers le noyau 7.0, ce qui explique pourquoi presque personne ne le fournit. Vous pouvez brouiller les balises d'un point d'accès tout en laissant le reste du canal tranquille.
Débordement de SSID avec un véritable contrôle de la longueur IE. Des balises dont le SSID dépasse la limite de 32 octets, transportant des charges utiles d'injection dans les mêmes octets. Les outils ESP32 publiés ne peuvent pas faire cela — WiFi.softAP() tronque à 32, donc ils le listent tous comme travail futur. Construire la trame à la main signifie que l'octet de longueur est indépendant du contenu, ce qui est le cas qui compte réellement.
Empoisonnement des Router Advertisements. mitm6 fait du DHCPv6 et ignore délibérément les Router Advertisements, donc un réseau sans DHCPv6 en jeu n'est pas affecté par lui. Celui-ci fait du RA/SLAAC : un seul paquet forgé reconfigure la route par défaut et le résolveur de chaque hôte.
Contournement de l'isolation client. Rebond de passerelle, vol de port, réflexion de diffusion, plus un relais inter-NIC pour maintenir le contournement ouvert. D'après les travaux AirSnitch (NDSS'26).
MITM via Ethernet USB. Basé sur RNDIS, de style PoisonTap, via un port USB.
Récupération de routeur et console. TFTP en mode récupération, conseils UART/U-Boot, analyse hors ligne d'images flash. Inhabituel à trouver dans un outil sans fil.
Capture multi-nœuds. Pilotez une flotte de nœuds distants — Pi, VM, ordinateur portable — et corrélez ce qu'ils observent.
Celui qui, selon moi, compte le plus : il est conçu pour vous dire quand il a échoué. Chaque module dispose d'un --selftest. Les modules conditionnés par le matériel nomment le matériel manquant au lieu de renvoyer un résultat vide. Un module qui signale OK alors que la cible est intacte est pire qu'un module qui échoue bruyamment, et c'est cette classe de bugs que je traque.
| Module | Description |
|---|---|
00_deps | Inspecter les outils installés et installer les paquets manquants |
01_iface | Découvrir les interfaces sans fil et contrôler le mode moniteur |
