

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
flyphish — Déployez une infrastructure de phishing à la volée. | Kitploit

Outils/GitHubGitHub/virtualsamuraii/flyphish
Sécurité de l'Infrastructure CloudOutils de PhishingHameçonnageTests d'IntrusionRed TeamingSécurité des Emails
GitHubvirtualsamuraii/flyphish

flyphish

Déployez une infrastructure de phishing à la volée.

Voir le dépôt
807108il y a 4 joursVérifié par Kitploit
Partager

Flyphish

Flyphish est un playbook Ansible permettant aux consultants en cybersécurité de déployer un serveur de phishing dans le cloud pour des évaluations de sécurité.

Le playbook installe et configure Gophish, Postfix et OpenDKIM sur une machine virtuelle dans le cloud. De plus, à des fins d'OPSEC, le playbook supprime les IOC par défaut (en-têtes SMTP) des configurations des serveurs Gophish et Postfix.
Installation

Prérequis

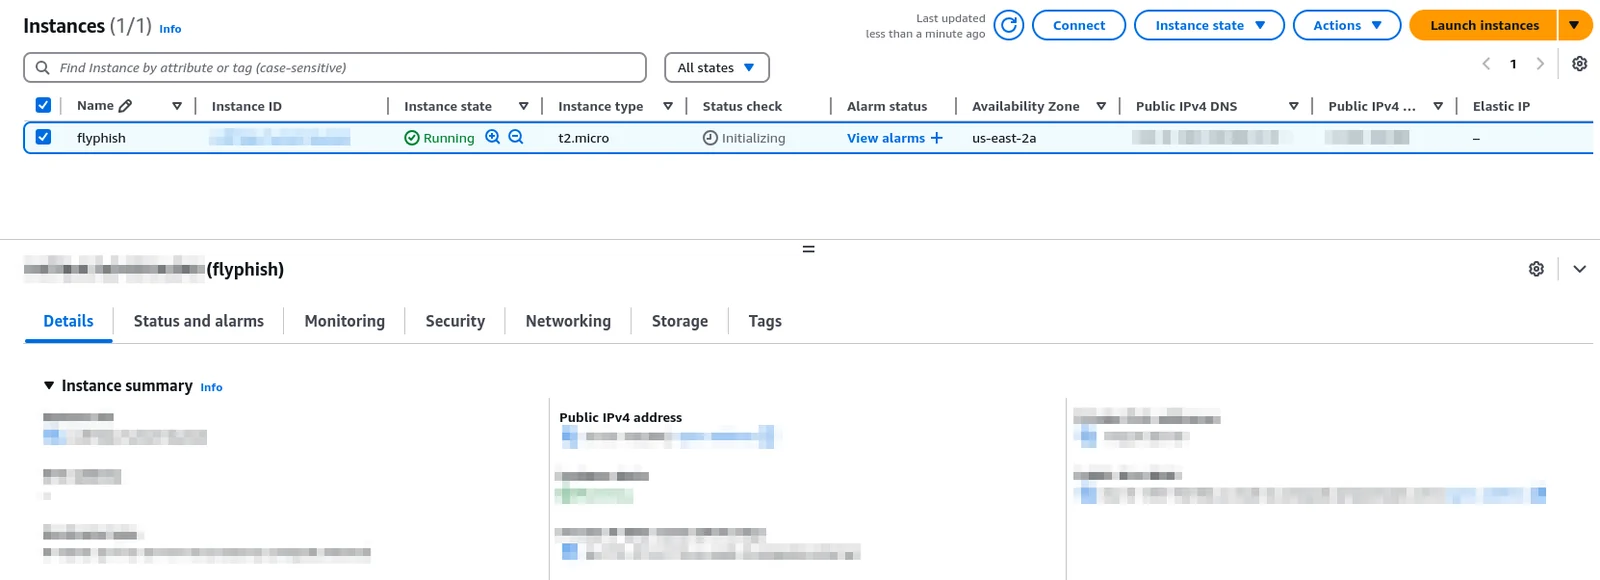
  • Assurez-vous de disposer d'une instance Linux (Debian, Ubuntu ou Kali) dans le cloud (Amazon EC2, Azure VM, Google GCE...) avec une adresse IPv4 publique, Git et OpenSSH installés. Activez l'accès root avec une authentification par clé SSH uniquement.

alt text

  • Assurez-vous de disposer d'un nom de domaine et configurez ses enregistrements DNS en conséquence (les enregistrements A, MX et SPF doivent pointer vers l'adresse IP publique de votre instance cloud).

  • Installez Ansible sur votre propre machine :

sudo apt install ansible

Étapes d'installation

  • Clonez le dépôt
git clone --recursively https://github.com/VirtualSamuraii/flyphish.git
  • Placez l'adresse IP publique de votre instance cloud dans le fichier hosts.

  • Placez votre « domaine de phishing » et votre « domaine d'expéditeur » dans le fichier group_vars/all.yml.

La variable « phishing_domain » est le domaine associé à votre site web de phishing et la variable « sender_domain » est votre domaine d'expéditeur d'e-mails. L'avantage est que vous pouvez choisir ces domaines indépendamment : l'adresse d'expédition et l'URL visitée n'ont pas nécessairement le même domaine. Ils peuvent également avoir exactement la même valeur, comme dans votre configuration par défaut.

Vous êtes prêt !

Utilisation

  • Exécutez le playbook et attendez que votre serveur de phishing soit déployé :
ansible-playbook -i hosts playbook.yml
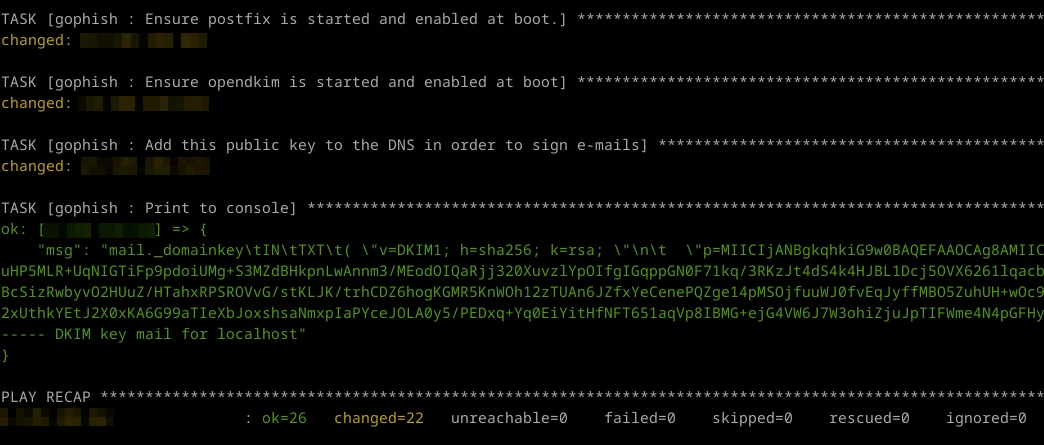
  • Une fois terminé, le playbook affiche votre clé publique DKIM. Ajoutez cette clé à votre enregistrement DKIM dans la zone DNS de votre domaine.

alt text

Le reste ne dépend que de vous.

Désormais, vous pouvez vous connecter à votre instance cloud via SSH, démarrer votre serveur Gophish et le configurer pour envoyer des e-mails signés depuis votre serveur SMTP Postfix.

Astuces

  • Évitez d'exposer votre serveur Gophish sur internet. Vous pouvez accéder à votre interface Gophish sur votre machine locale (https://127.0.0.1:3333) via SSH :
ssh -i ~/.ssh/id_rsa youruser@yourcloudinstance -q -C -N -L 3333:127.0.0.1:3333
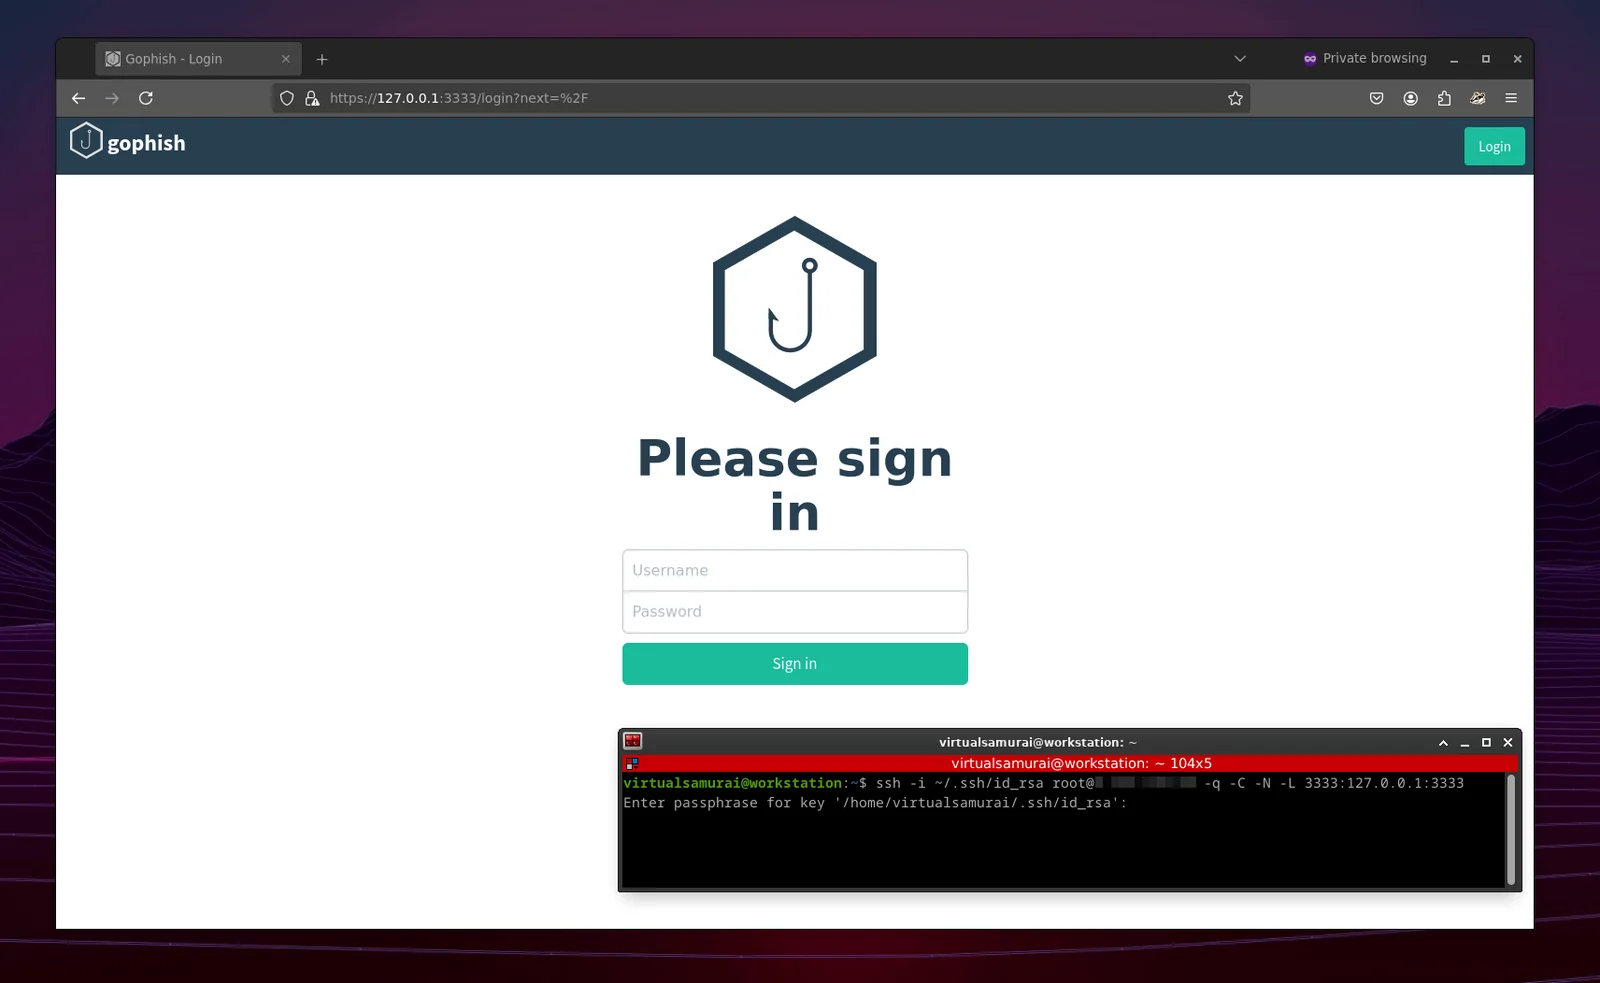
alt text

  • La plupart des fournisseurs de services cloud n'autorisent pas le trafic sortant vers le port SMTP 25 pour des raisons de spam. Choisissez votre fournisseur judicieusement.

TODO

  • Ajouter un rôle de redirecteur SMTP
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






