
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
SmuggleMyPayload — Génère des pages de contrebande HTML qui intègrent et reconstruisent des fichiers côté client via JavaScript, avec encodage de charge utile, découpage en blocs, obfuscation et modèles de leurre d'hameçonnage. | Kitploit
Outils/GitHubGitHub/shaheeryasirofficial/smugglemypayload
Outils DéfensifsOutils de PhishingGénération de PayloadsScripting et AutomatisationHameçonnageIngénierie SocialeRed TeamingDéveloppement de Charges UtilesAttaque Adversariale
GitHubshaheeryasirofficial/smugglemypayload

SmuggleMyPayload

Génère des pages de contrebande HTML qui intègrent et reconstruisent des fichiers côté client via JavaScript, avec encodage de charge utile, découpage en blocs, obfuscation et modèles de leurre d'hameçonnage.

Voir le dépôt
583214il y a 1 moisVérifié par Kitploit
Partager

SmuggleMyPayload

Preview SmuggleMyPayload est une boîte à outils de Smuggling HTML permettant de générer des pages HTML qui intègrent et reconstruisent des fichiers à l'aide de JavaScript. Elle propose plusieurs méthodes de Smuggling HTML, des options d'encodage de payload, des variantes JavaScript et plusieurs modèles HTML intégrés.
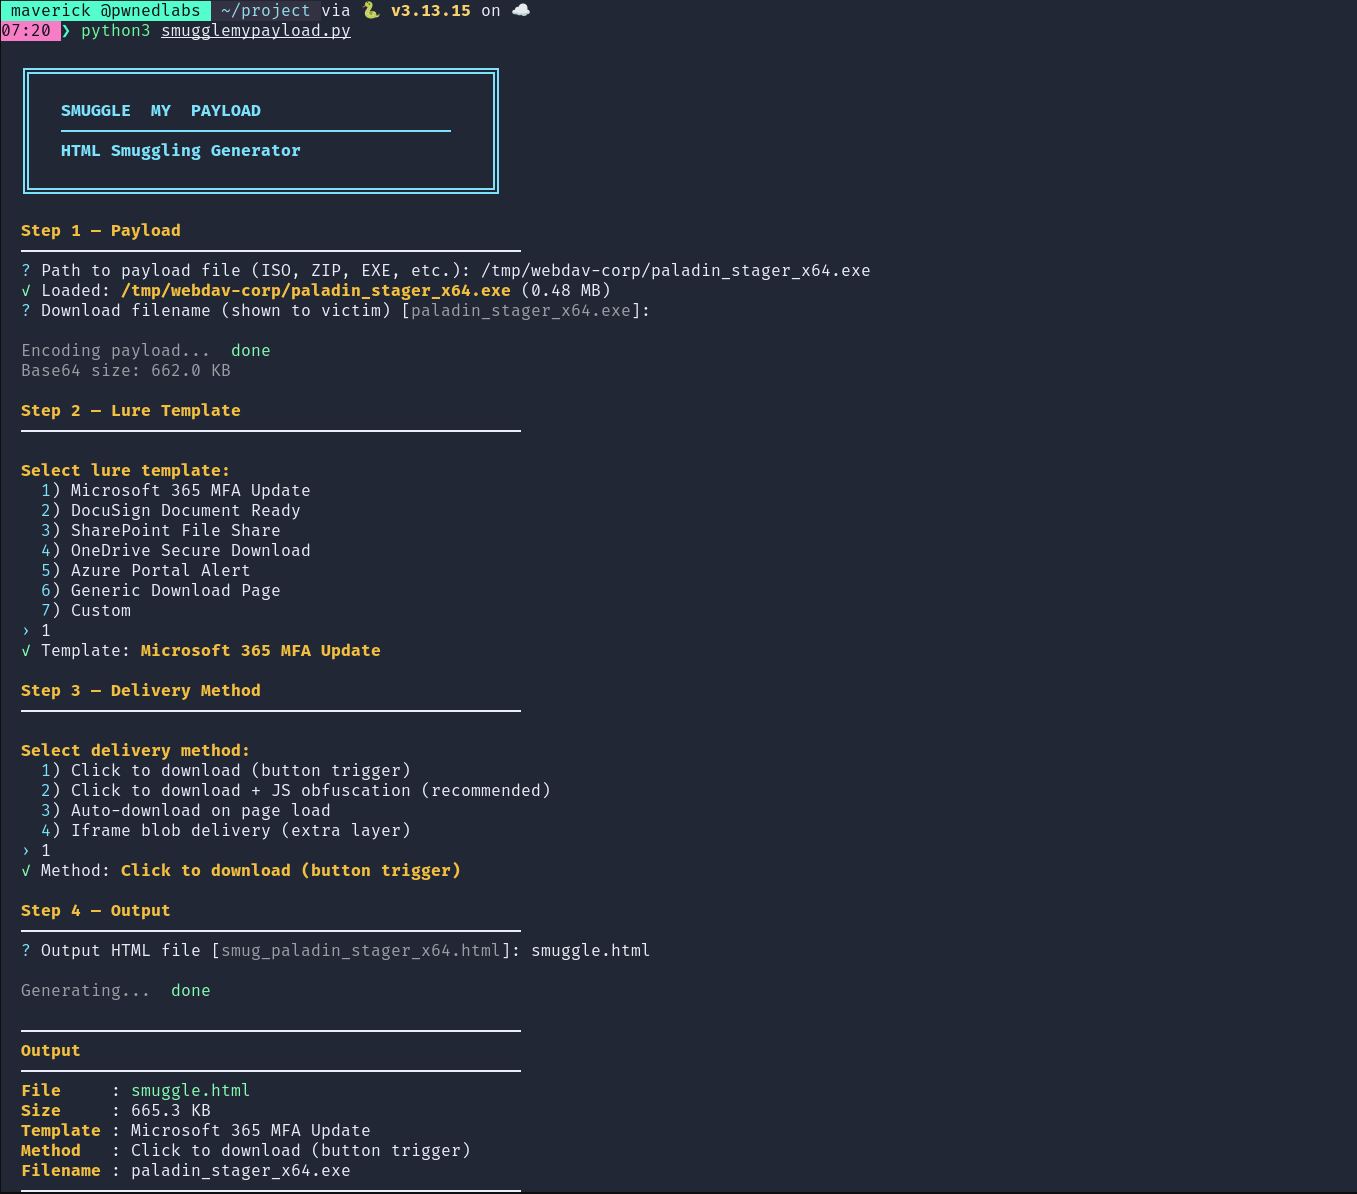
Fonctionnalités

Preview

  • Plusieurs méthodes de Smuggling HTML
  • Plusieurs modèles HTML
  • Encodage de payload en Base64
  • Découpage du payload en chunks
  • Reconstruction de fichier basée sur JavaScript
  • Obfuscation des chaînes JavaScript
  • Noms de variables JavaScript aléatoires
  • Fonctionnalité de téléchargement automatique
  • Livraison via Iframe Blob
  • Modèles HTML personnalisés
  • Titres de page et branding personnalisés
  • CLI interactive
  • Arguments en ligne de commande
  • Aucune dépendance Python externe

Modèles

  • Microsoft 365 MFA Update
  • DocuSign Document Ready
  • SharePoint File Share
  • OneDrive Secure Download
  • Azure Portal Alert
  • Generic Download Page
  • Custom

Mécanismes de livraison :

  • Click to Download + JavaScript Obfuscation
  • Auto Download
  • Iframe Blob Delivery

Prérequis

  • Python 3.9+
  • Aucun package Python externe
  • L'outil utilise uniquement la bibliothèque standard de Python.

Installation

Cloner le dépôt :

git clone https://github.com/shaheeryasirofficial/SmuggleMyPayload
cd SmuggleMyPayload
cd Source
python3 SmuggleMyPayload.py
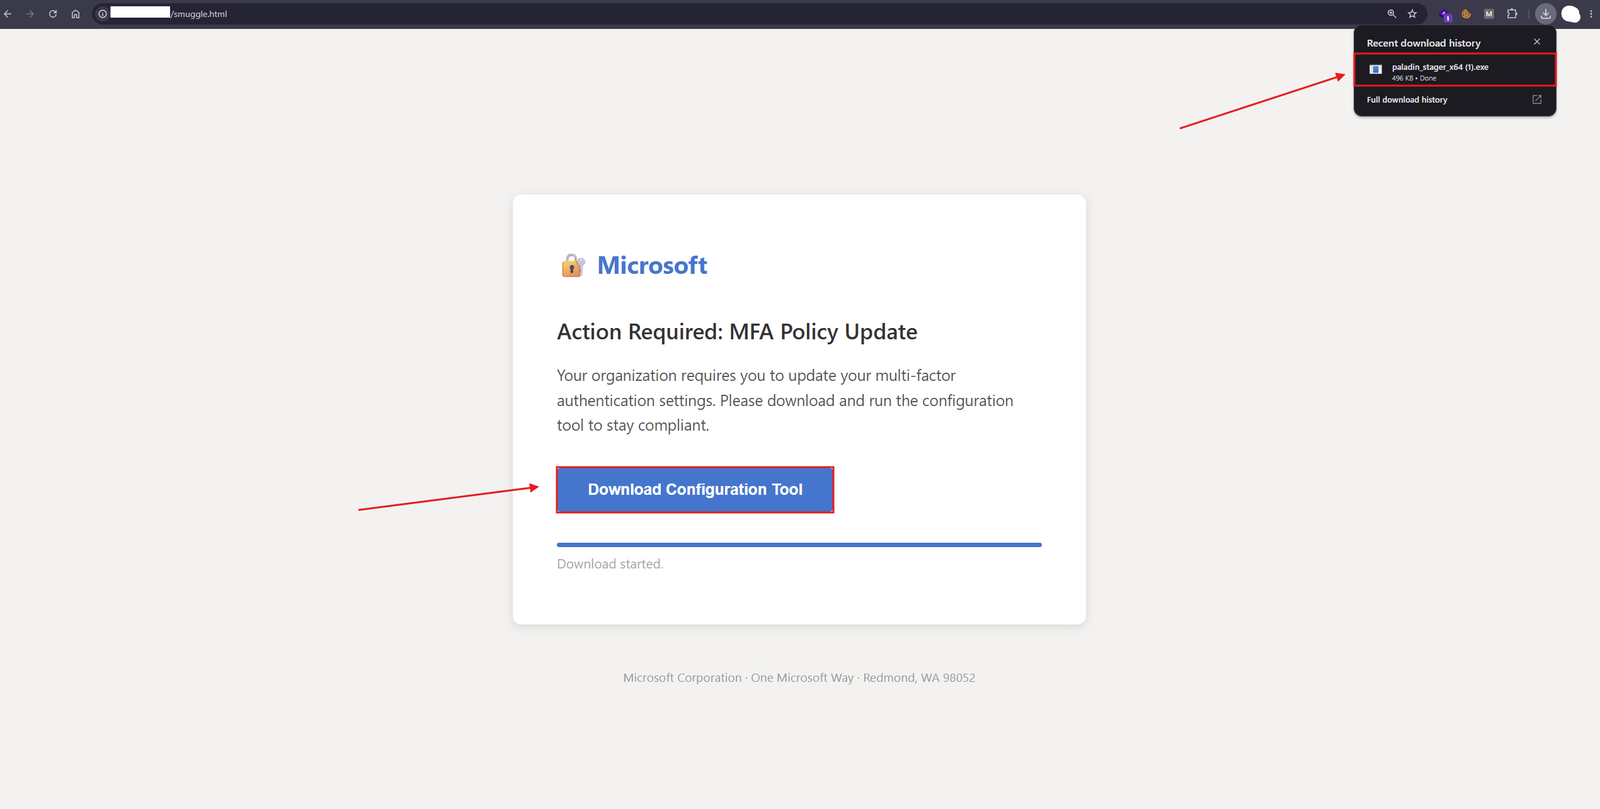
Fonctionnement

Preview


Auteur

Shaheer Yasir (Maverick)

  • GitHub: @shaheeryasirofficial

Remerciements & Crédits

Remerciements et crédits particuliers à :

  • MGeeky Pour ses recherches et ses contributions précieuses aux techniques de HTML Smuggling et à l'outillage offensif.
  • White Knight Labs Pour leur formation, leurs supports de recherche et leurs contributions continues à la communauté de la sécurité offensive.
  • Lavender Pour son soutien.

Avertissement

Cet outil est créé à des fins éducatives et de recherche uniquement. Il n'est pas destiné aux environnements de production ni aux tests non autorisés.


Licence

Ce projet est publié sous la licence MIT. Voir le dépôt pour les détails complets de la licence.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    264

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






