

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
InfraHunter — Chassez activement les infrastructures d'attaquants en filtrant les résultats Shodan avec les données URLScan. | Kitploit
Outils/GitHubGitHub/montysecurity/infrahunter
OSINT (Renseignement de Sources Ouvertes)Outils de PhishingReconnaissanceCollecte d'InformationsRenseignement sur les Menaces
GitHubmontysecurity/infrahunter

InfraHunter

Chassez activement les infrastructures d'attaquants en filtrant les résultats Shodan avec les données URLScan.

Voir le dépôt
641148il y a 2 ansVérifié par Kitploit
Partager

InfraHunter

Chassez activement les infrastructures d'attaquants en filtrant les résultats Shodan avec les données URLScan.

Prérequis

  • Clé API Shodan
  • Clé API URLScan
  • python3 -m pip install -r requirements.txt

Exemples d'utilisation

python3 .\hunter.py -q "http.html:'titan stealer'" -s {Shodan API Key} -u {URLScan API Key}
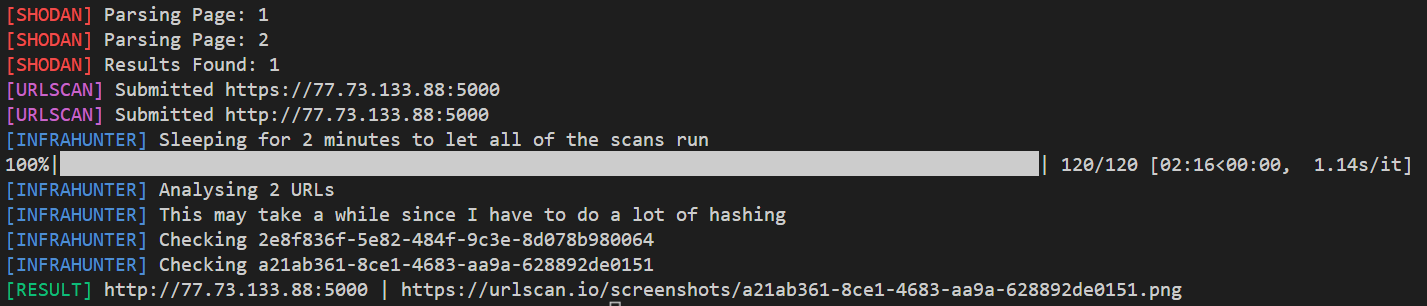
Exemple d'utilisation

Requêtes intégrées

Vous pouvez utiliser des requêtes prédéfinies en fournissant leur nom avec -q. Pour lister toutes les requêtes intégrées, exécutez python .\hunter.py -l.

python3 .\hunter.py -s {Shodan API Key} -u {URLScan API Key} -q google-phishing-http-title

Discord

Vous pouvez également fournir une URL vers un webhook Discord avec -d, --discord. Cela enverra les résultats à ce webhook au lieu de les ouvrir dans un navigateur.

Que fait l'outil ?

  1. Rechercher sur Shodan avec la requête fournie par -q, --query
  2. Pour chaque combinaison IP/port/protocole et domaine/port/protocole, soumettre celle-ci à URLScan
    • Si plusieurs ports sont ouverts, tous les ports seront soumis.
    • Soumettre les URLs http et https.
    • Même processus pour tous les domaines.
  3. Pour chaque analyse URLScan
    • Vérifier si la page analysée a renvoyé un HTTP OK (200).
    • Vérifier si une capture d'écran de la page web est présente dans les résultats URLScan.
    • Télécharger l'image, calculer son SHA256 puis supprimer l'image.
    • Vérifier le SHA256 par rapport à une liste de hachages à exclure (cette liste contient des éléments que j'ai jugés non malveillants, mais je prévois de créer un moyen de contourner cette vérification) (la liste existe car j'utilise cet outil pour chasser selon un planning).
    • Pour chaque résultat restant non exclu par la vérification de hachage, renvoyer le résultat.

Limitation de débit de l'API

L'outil est codé en dur pour attendre 20 secondes entre chaque soumission à URLScan par courtoisie. Par défaut, il utilise des scans publics ; cela peut être modifié avec --scan-type.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    315
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    285

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




