
pentest-copilot
Agent de test d'intrusion piloté par IA qui se connecte à une machine Kali, exécute automatiquement des outils de sécurité, analyse les résultats et…

Agent de test d'intrusion piloté par IA qui se connecte à une machine Kali, exécute automatiquement des outils de sécurité, analyse les résultats et…

Modular post-exploitation framework managing reverse-shell sessions over TCP/TLS/mTLS with plugins for enumeration, in-memory execution, SOCKS5…

The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…

The system of action for AI-native cybersecurity—where intent becomes governed execution, evidence becomes operational memory, and every operation…

Générateur piloté par LLM pour les agents Mythic, les types de payload et les profils C2.

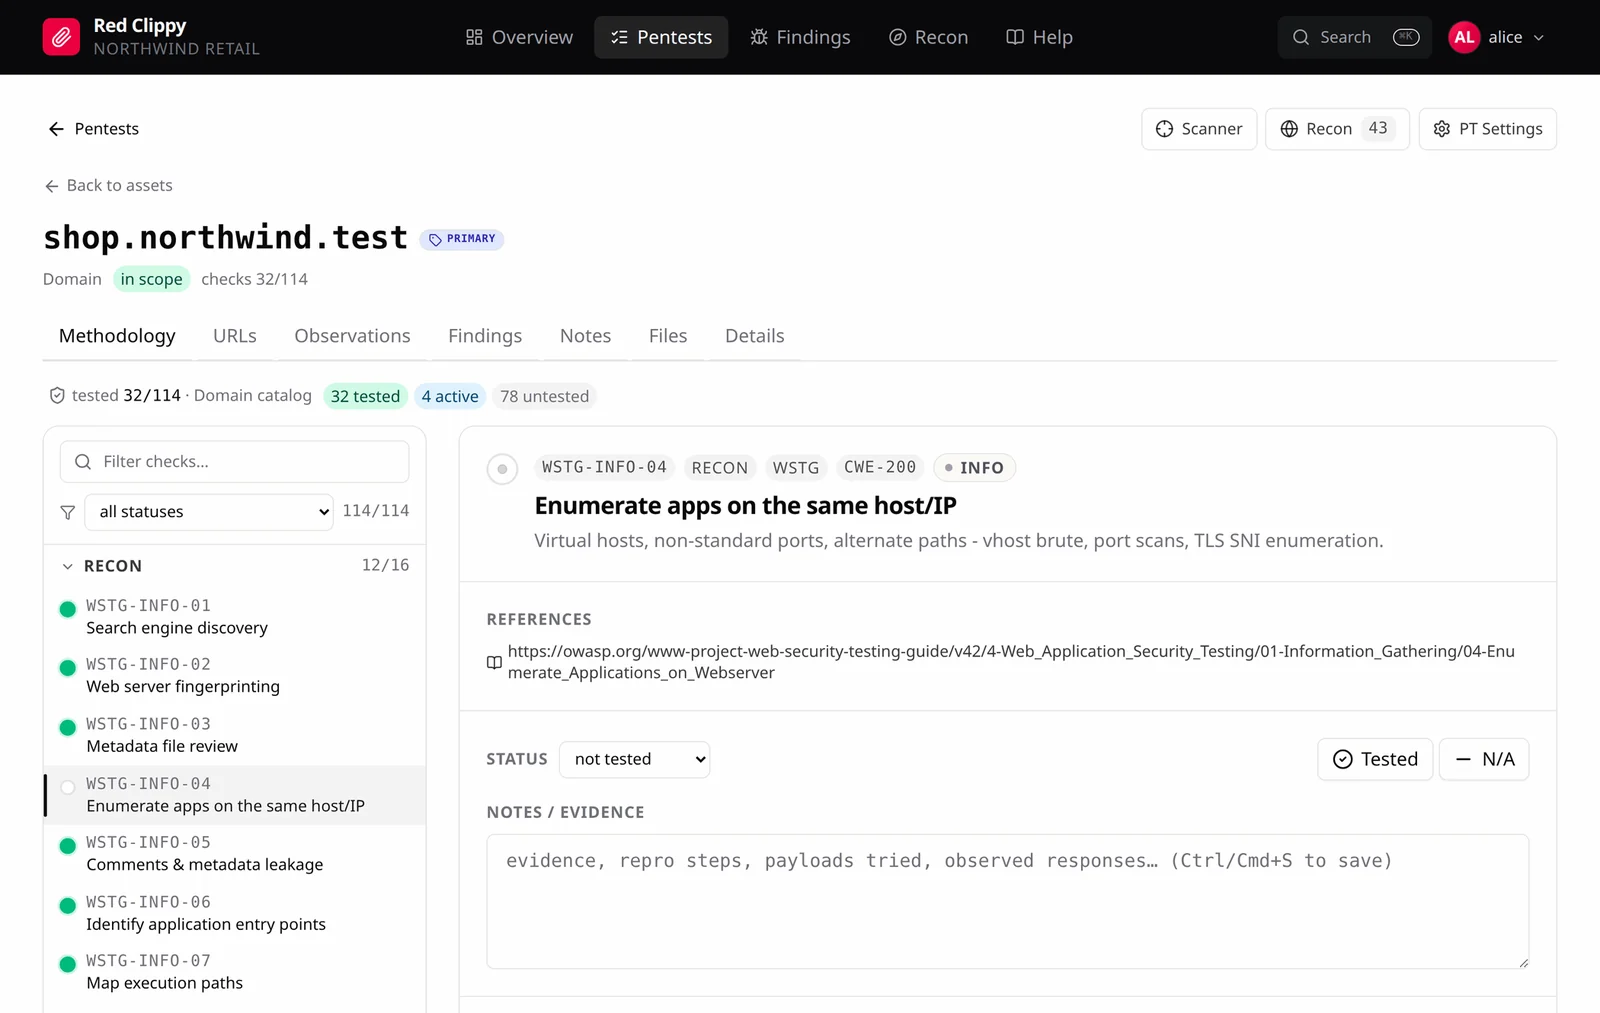
open-source pentest management built to be operated by an AI agent

Cloud dead-drop C2 framework — RSA-4096 + AES-256-GCM, 5 cloud providers, Rust-only agents, P2P mesh, persistence engine, credential harvesting

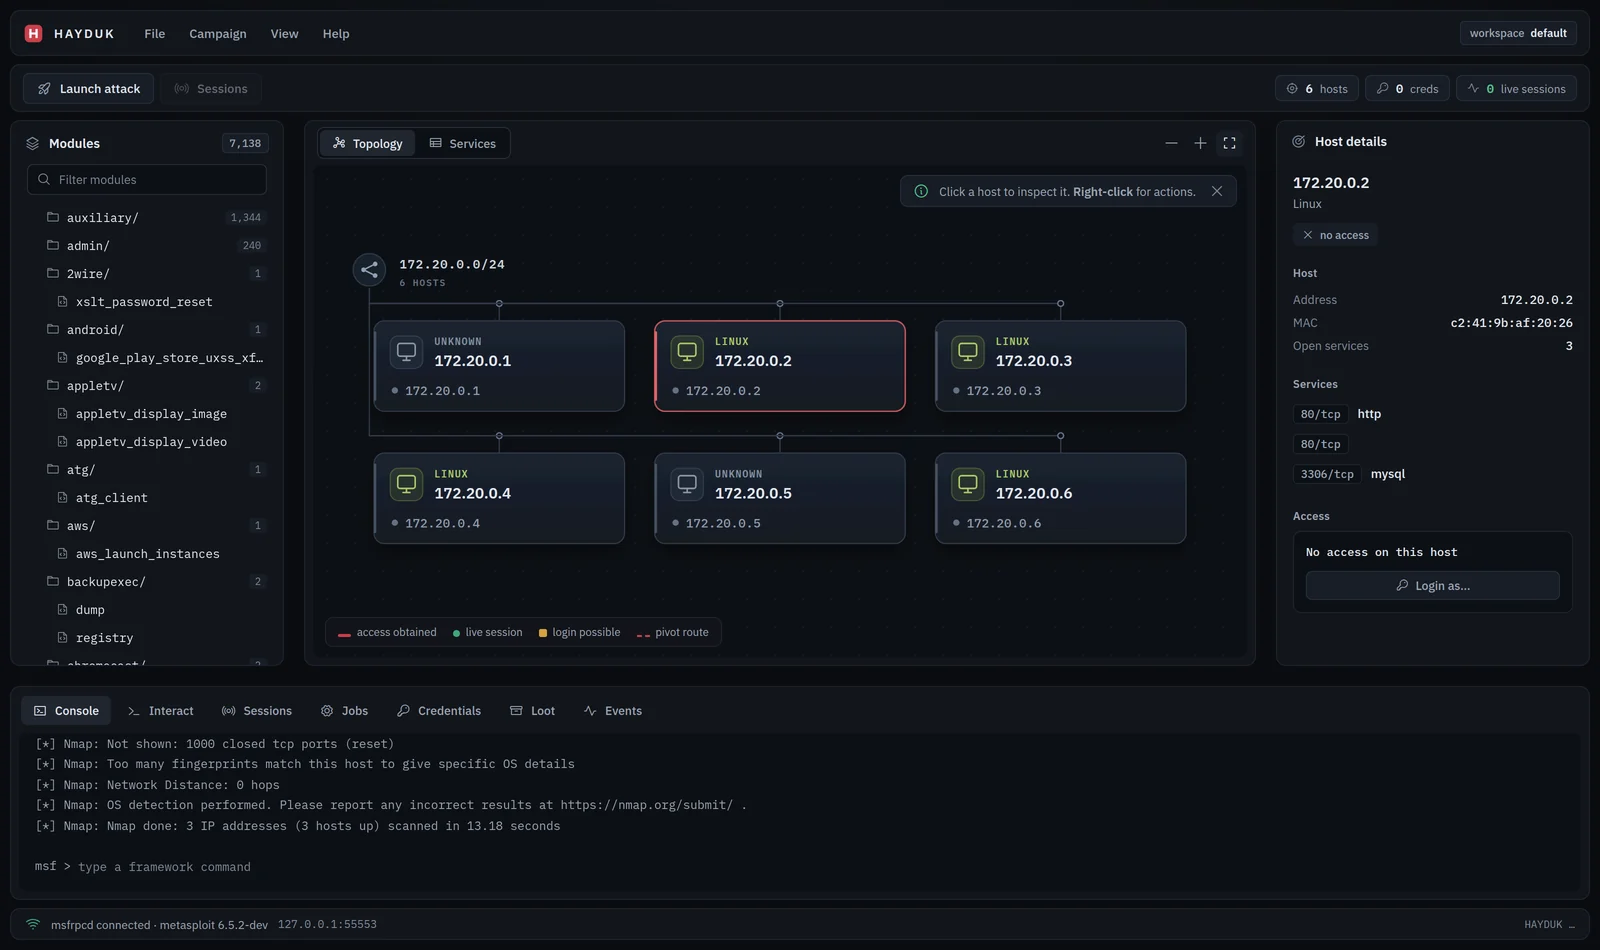
Graphical attack management console for Metasploit: the lineage of Armitage as a single Go binary with a browser UI. Live network topology, campaign…

Framework de test d'intrusion MODBUS

:cloud: :zap: Émulation d'adversaires granulaire et actionnable pour le cloud

CS_SleepMask

Agent IA autonome de test d'intrusion qui orchestre la reconnaissance multi-agents, l'exploitation, la post-exploitation et le reporting, avec un…

Go-based network exploitation and MITM framework for authorized penetration testing, network reconnaissance, traffic interception, wireless security…

Serveur MCP sécurisé et modulaire encapsulant nmap, nuclei, gobuster, subfinder, httpx, nikto, sqlmap pour le pentesting propulsé par l'IA

Un script utilitaire pour regrouper les dépôts Aggressor et BOF en un seul CNA pour Cobalt Strike.

Agentic pentest profile for Hermes: 31 playbooks for authorised recon, web/access-control attacks, safe exploit validation, and evidence-driven…

Génère des ZIP d’installation flashables qui déploient un environnement de test de pénétration mobile sur Android, incluant le patch du noyau au…

Empire est un framework de post-exploitation et d'émulation d'adversaires utilisé pour aider les Red Teams et les testeurs d'intrusion.