 vqkro/ultrasploiter
Un binaire unique qui combine un scanner de ports, l'index complet d'Exploit-DB (47k entrées) et des modules d'exploitation exécutables en un seul outil. Écrit en Rust, fonctionne sous Linux, Windows et macOS.
scanner de ports, l'index complet d'exploit-db et un ensemble d'exploits exécutables dans un seul binaire. fichier unique, aucune dépendance. linux, windows et macos.
si vous auriez normalement recours à nmap + searchsploit + metasploit, voici les trois derrière une seule commande :
| normalement | ici |
|---|---|
nmap | UltraSploiter scan <ip> |
searchsploit | UltraSploiter search <kw> |
msfconsole | UltraSploiter exploit <ip> <module> |
c'est du lourd. tout l'intérêt de cette version, c'est que passer du scan à un shell doit se faire d'un seul geste, et une fois sur la machine vous ne devriez pas avoir à taper des commandes brutes dans un pipe stupide.
sessions -i <id> ouvre un
vrai menu que vous pilotez avec ↑/↓ et entrée. exécuter des commandes, lister des fichiers, récupérer des fichiers
en local, envoyer des fichiers, capturer leur bureau directement vers le vôtre, changer leur
fond d'écran, extraire les infos système, déposer de la persistance, nettoyer. chaque action détermine
windows ou linux de lui-même.-T3 correspond désormais à 2500 sockets en vol, -T5 à 12000), donc le balayage du top-1000
aboutit nettement plus vite sur un réseau actif.la version courte : la même promesse en trois lettres, un chemin bien plus court de scan
à un shell sur la machine.
quand un reverse shell se connecte, il est enregistré comme session. entrez dans le menu :
UltraSploiter console
usp > sessions
usp > sessions -i 1
vous obtenez une liste dans laquelle vous naviguez avec les touches fléchées (les touches numériques permettent aussi de sauter), entrée pour choisir :
| action | ce qu'elle fait |
|---|---|
| shell | shell de commandes interactif, back pour revenir |
| files | ls -la / ou dir C:\ |
| sysinfo | hôte, utilisateur, OS, interfaces |
| screenshot | capture le bureau de la cible, l'enregistre dans ~/.ultrasploiter/loot |
| download | récupère un fichier vers ~/.ultrasploiter/loot (base64) |
| upload | envoie un fichier local vers la cible (base64) |
| wallpaper | télécharge une image et la définit comme fond d'écran de la cible |
| persist | écrit une entrée de redémarrage (demande d'abord) |
| cleanup | efface l'historique du shell et les artefacts temporaires |
il détecte l'OS de la cible tout seul (linux vs windows) et construit la bonne commande pour chaque action — powershell sous windows, sh/coreutils sous linux. les transferts de fichiers passent par la socket existante en base64, donc rien d'autre n'a besoin d'être installé d'un côté comme de l'autre.

le plus simple est de récupérer le binaire précompilé et de l'exécuter. rien à installer.
depuis la page des releases :
UltraSploiter-windows-x86_64.exe, double-cliquez dessusUltraSploiter-linux-x86_64c'est un outil de sécurité donc l'antivirus et SmartScreen le signaleront. sous windows cliquez sur plus d'infos -> exécuter quand même, ou ajoutez une exclusion si vous comptez le garder.
double-cliquez sur UltraSploiter.exe, le menu s'ouvre. si SmartScreen se plaint d'un
éditeur inconnu (ce sera le cas, il n'est pas signé), cliquez sur plus d'infos -> exécuter quand même.
chmod +x UltraSploiter-linux-x86_64
./UltraSploiter-linux-x86_64
chmod +x UltraSploiter-macos-arm64
./UltraSploiter-macos-arm64
si gatekeeper le bloque (encore une fois, il n'est pas signé), faites un clic droit -> ouvrir, ou effacez une fois le drapeau de quarantaine :
xattr -d com.apple.quarantine UltraSploiter-macos-arm64
nécessaire uniquement s'il n'y a pas de binaire pour votre plateforme ou si vous souhaitez modifier quelque chose. nécessite rust 1.74+.
sudo apt install build-essential
git clone https://gitlab.com/vqkro/ultrasploiter
cd ultrasploiter
./build.sh
xcode-select --install
git clone https://gitlab.com/vqkro/ultrasploiter
cd ultrasploiter
./build.sh
git clone https://gitlab.com/vqkro/ultrasploiter
cd ultrasploiter
.\build.ps1
build.ps1 utilise la chaîne d'outils gnu, vous n'avez donc pas besoin de visual studio ni de msvc ; il l'installe s'il est absent. si vous disposez déjà des msvc build tools, un simple
cargo build --release fonctionne aussi.
un piège sous windows : windows-sys (tiré par tokio) appelle dlltool, qui
nécessite l'assembleur as, et le composant rust-mingw ne le fournit pas. build.ps1
cherche un bin mingw qui le contient dans tools\mingw64\bin et
%USERPROFILE%\tools\mingw64\bin et l'ajoute en tête du PATH. déposez une
build winlibs dans l'un de ces répertoires si vous rencontrez error calling dlltool. cela n'affecte pas msvc.
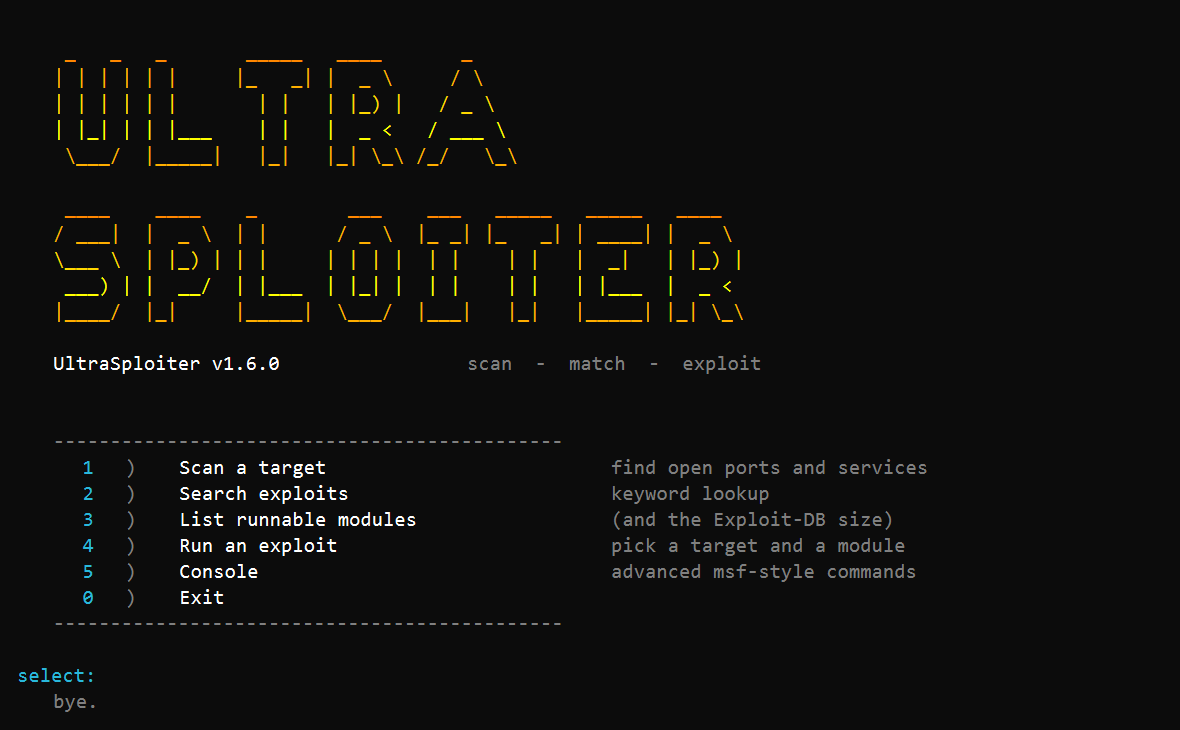
sans argument, vous obtenez le menu :
   1)  Scan a target           find open ports and services
   2)  Search exploits         keyword lookup
   3)  List runnable modules
   4)  Run an exploit          pick a target and a module
   5)  Console                 advanced msf-style commands
   0)  Exit
la forme courte : donnez-lui une cible, ajoutez un module si vous souhaitez en exécuter un, et il s'occupe du reste.
UltraSploiter 10.0.0.5                           # scan it (same as scan 10.0.0.5)
UltraSploiter 10.0.0.5 -p 22,80,443 -T4          # scan with flags
UltraSploiter 10.0.0.5 vsftpd_234                # run a native/catalog module
UltraSploiter 10.0.0.5 exploit/windows/smb/ms17_010_eternalblue
                                                 # route an msf module, RHOSTS set for you
les commandes explicites, si vous les préférez :


