Framework red-team Active Directory modulaire alimenté par IA pour les tests d'intrusion autorisés, l'énumération AD, l'analyse des chemins d'attaque, les workflows Kerberos/ADCS, le reporting, l'automatisation des opérateurs et l'intégration du serveur MCP.
v5.0 «AdStrike»Framework professionnel d'attaque Active Directory assisté par IA



Utilisation autorisée uniquement. N'exécutez pas cet outil contre des systèmes sans autorisation écrite explicite.
Statut de la version : build bêta/recherche. Les vérifications d'intégrité du menu et des imports passent ; les modules individuels dépendent toujours de l'état de la cible, des identifiants, de l'accessibilité réseau et des outils tiers installés.
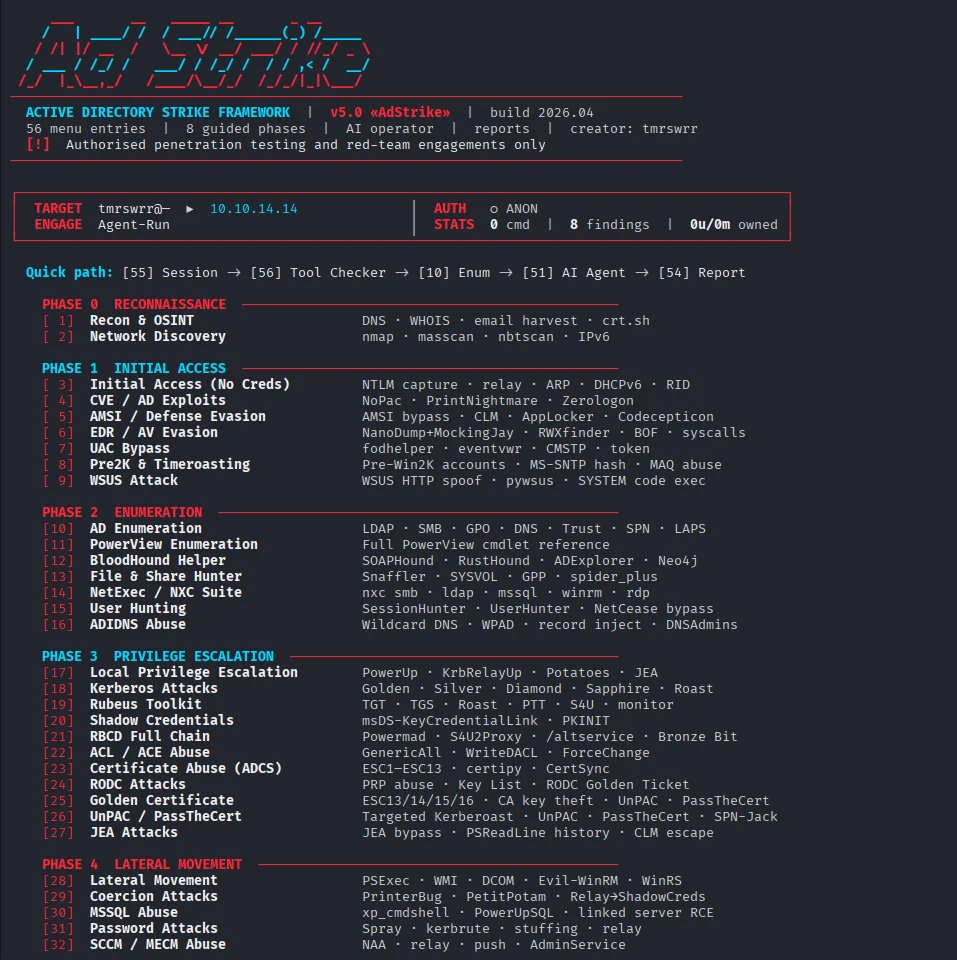
AdStrike est un framework modulaire d'attaque Active Directory en terminal. Il aide les opérateurs à progresser à travers la découverte, l'énumération, l'exploitation, l'accès aux identifiants, le mouvement latéral, la persistance et le reporting, tout en conservant l'état de session en un seul endroit.
Le framework stocke les détails de la cible, les identifiants, l'état Kerberos, les résultats, les commandes exécutées et les chemins de sortie dans une session partagée. Les modules peuvent réutiliser ce contexte au lieu de forcer l'opérateur à ressaisir les mêmes données à plusieurs reprises.
🔑 Aucune clé API requise. AdStrike embarque désormais un serveur MCP qui expose les 53 outils (52 modules d'attaque +
set_engagement) via le Model Context Protocol. Branchez-le sur un hôte MCP que vous utilisez déjà — Claude Code, Cursor, Claude Desktop — et le LLM de cet hôte pilote tout l'engagement avec son propre abonnement. Pas d'Ollama, pas deANTHROPIC_API_KEY, aucun modèle local à télécharger. Voir Serveur MCP (sans clé API) ci-dessous et docs/mcp.md.
Capacités principales :
| Énumération AD | Assistant BloodHound |
|---|---|
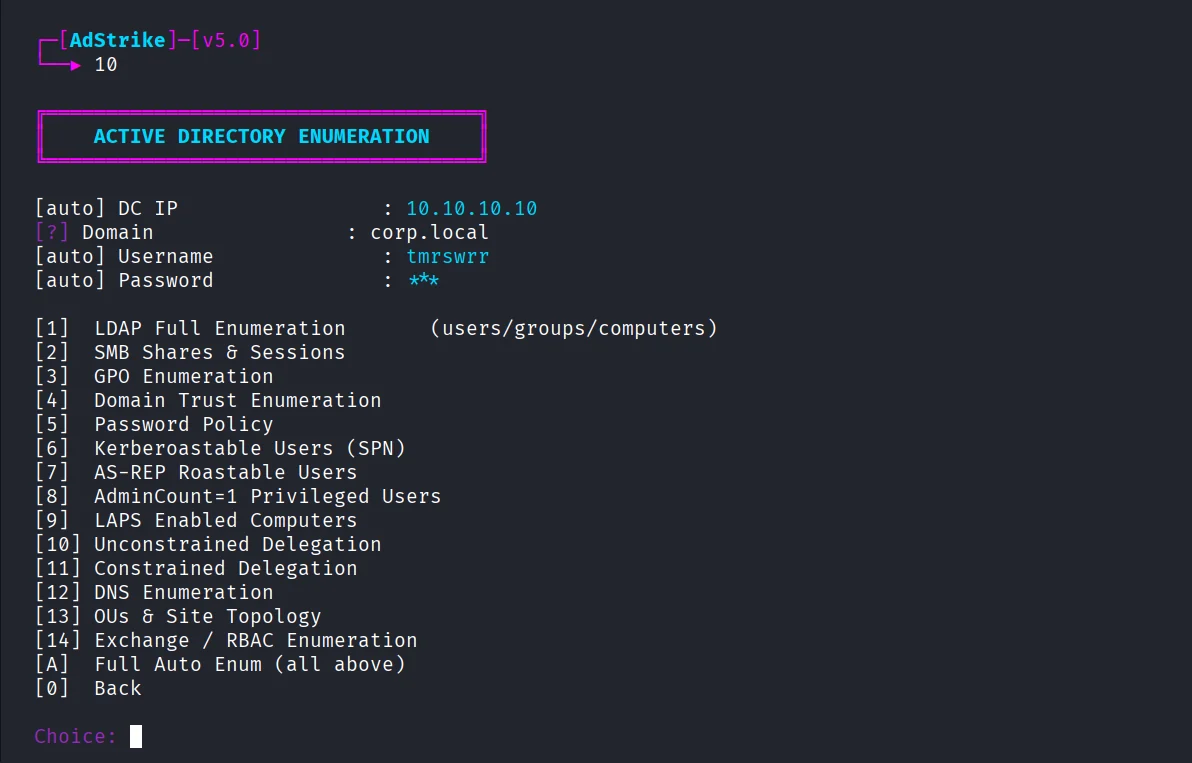 | 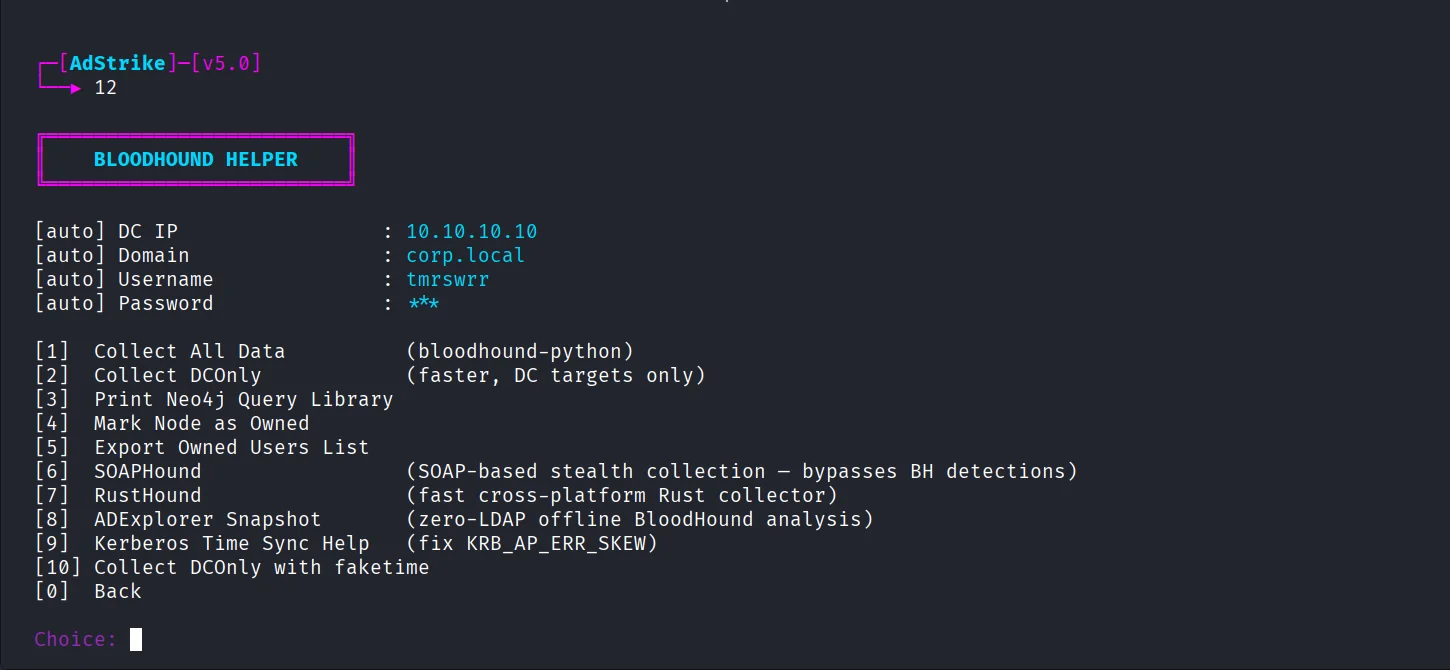 |
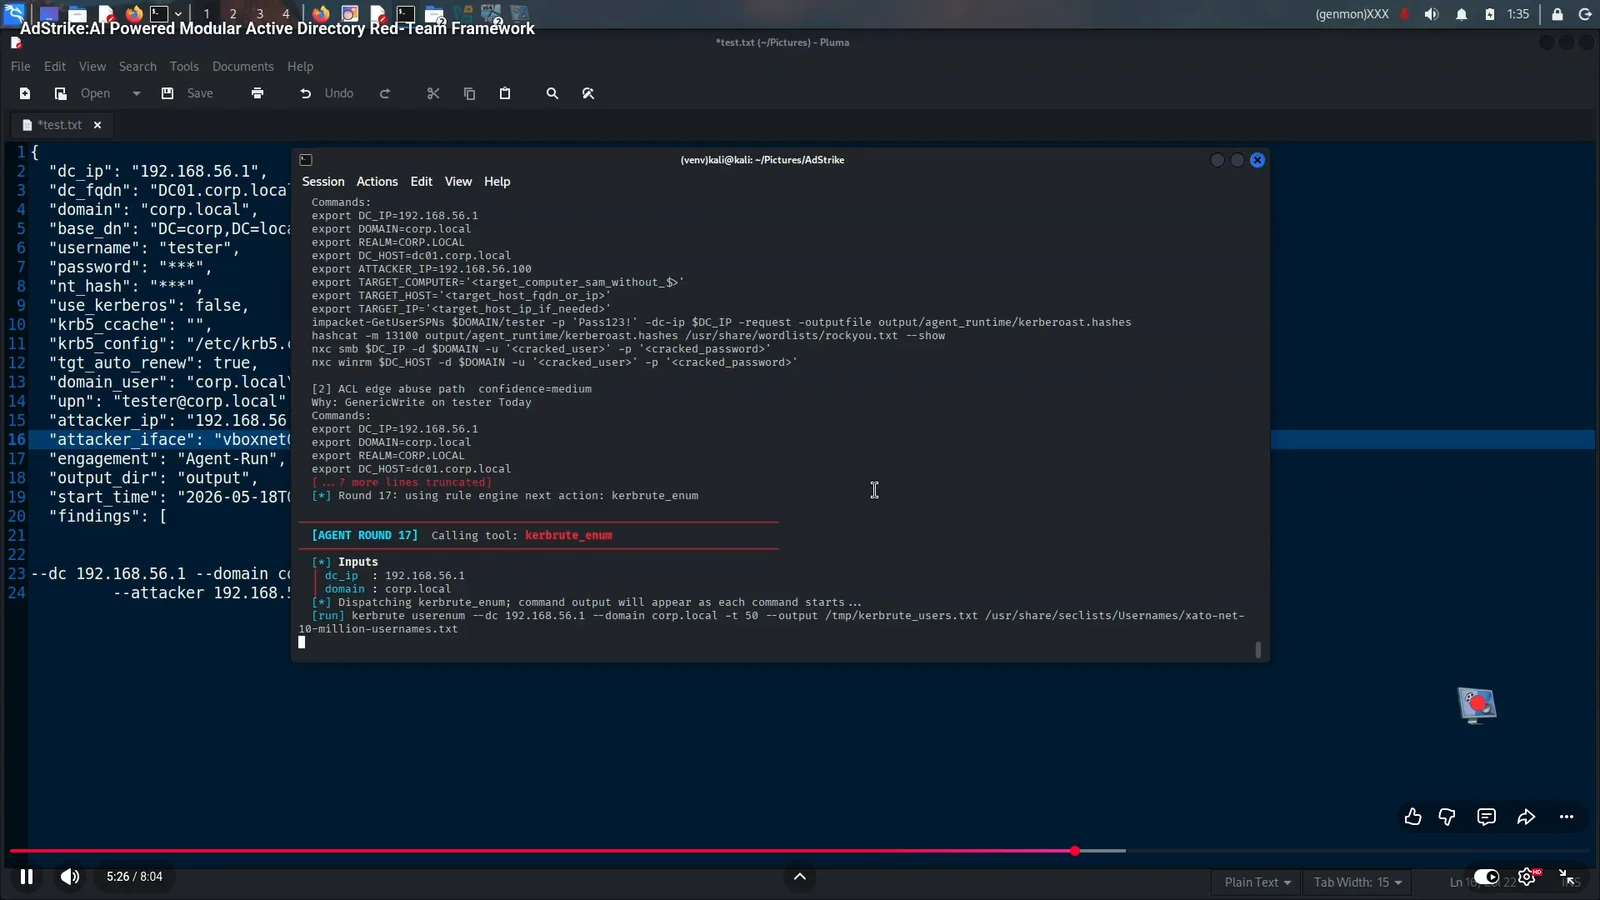
| Agent AdStrike | Smart Analyst |
|---|---|
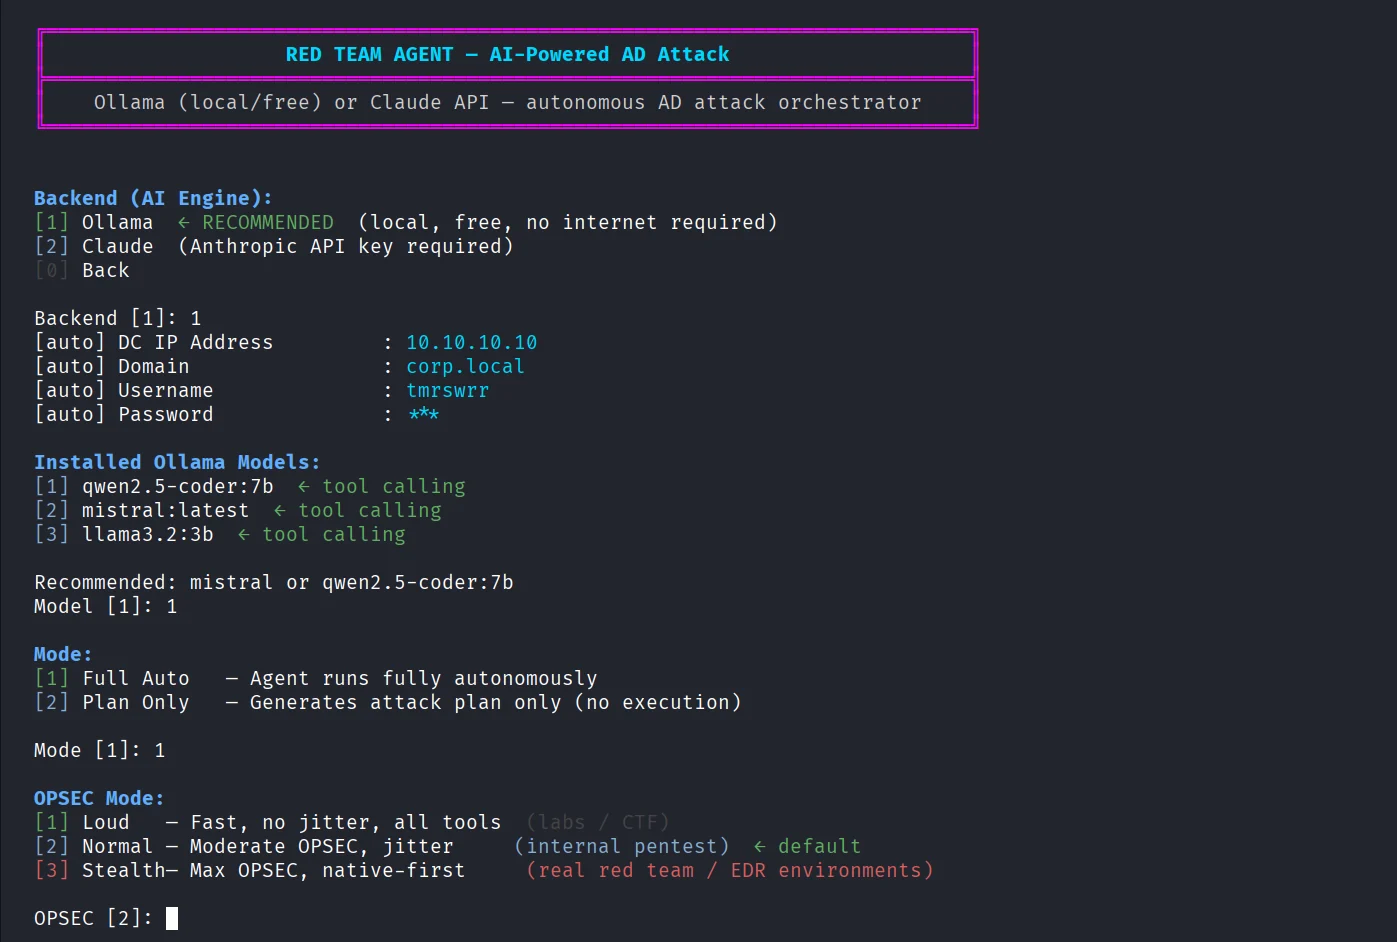 | 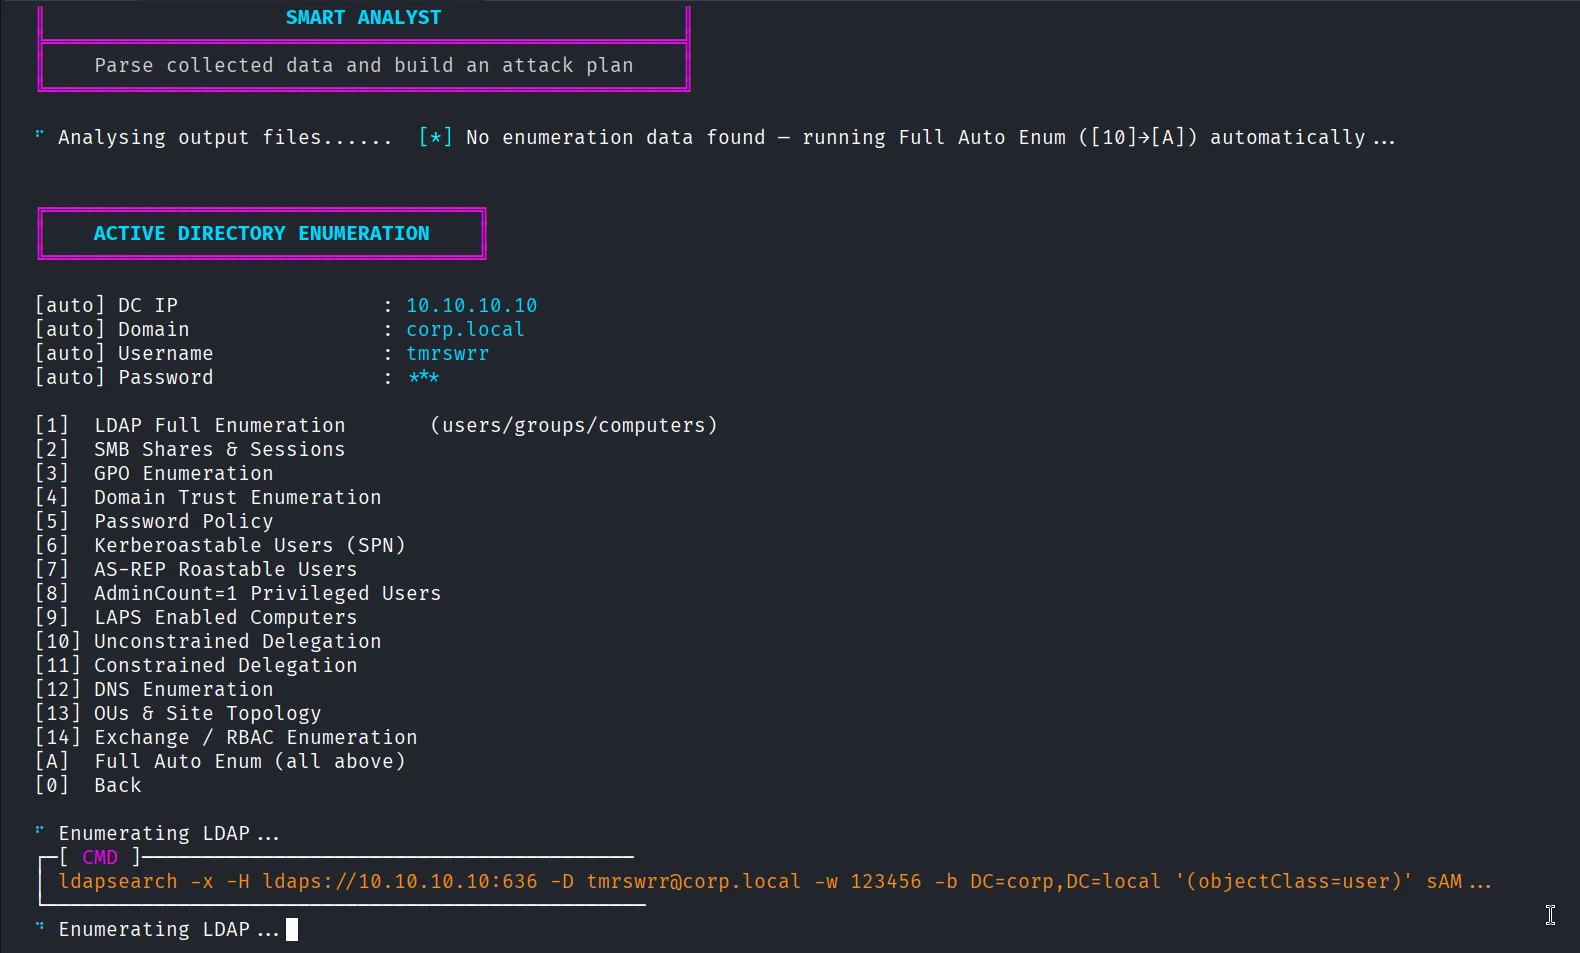 |
git clone https://github.com/capture0x/AdStrike.git
cd AdStrike
chmod +x install.sh run.sh
bash install.sh
source venv/bin/activate
bash run.sh
OR
git clone https://github.com/capture0x/AdStrike.git && cd AdStrike && chmod +x install.sh run.sh && bash install.sh && source venv/bin/activate && bash run.sh
N'exécutez pas install.sh ou run.sh avec sudo. L'installateur crée des fichiers locaux au dépôt tels que adrt_venv/, .env et output/ ; une exécution en tant que root peut laisser ces fichiers appartenant à root.
Si vous l'avez déjà exécuté avec sudo, corrigez la propriété une fois :
sudo chown -R "$(id -un):$(id -gn)" .
| Élément | Exigence |
|---|---|
| OS | Kali Linux 2024+ ou Parrot OS recommandé |
| Python | 3.10 ou supérieur |
| Privilèges | Utilisateur normal pour le framework ; root uniquement pour les outils nécessitant la capture de paquets ou des actions réseau privilégiées |
| Réseau | Accessibilité aux services AD dans le périmètre, généralement 88, 389, 443, 445, 636, 5985 |
Outils externes clés :
impacket-scripts    nxc / netexec       bloodhound-python    certipy-ad
evil-winrm          kerbrute            responder            ldap-utils
hashcat             john                nmap / masscan       krb5-user
dnstool.py          dig                 ldapsearch
La plupart des dépendances sont installées par install.sh. Certains outils optionnels sont installés ou réparés par scripts/repair_tools.sh lorsque cela est possible.
L'installateur copie .env.example vers .env. Modifiez .env avant une intervention :
DC_IP=10.10.10.10
DC_FQDN=dc1.corp.local
DOMAIN=corp.local
BASE_DN=DC=corp,DC=local
USERNAME=user
PASSWORD=
NT_HASH=
USE_KERBEROS=false
KRB5_CCACHE=
ATTACKER_IP=10.10.14.5
ATTACKER_IFACE=tun0
ENGAGEMENT_NAME=Corp-Internal-2026
ADSTRIKE_SHOW_SECRETS=false
Vous pouvez également saisir ces valeurs de manière interactive depuis le Session Manager. La session les transporte automatiquement entre les modules.
Ne validez jamais de véritables données d'engagement. Gardez .env, output/, les fichiers de tickets, les hashes, les dumps, les rapports et le butin capturé privés et expurgés.
Indicateurs d'environnement utiles :




