 devzero-security/redstackpro

Composez une infrastructure red team et des environnements Active Directory sur un canevas, puis compilez-les en un répertoire de travail Terraform et Ansible complet que vous exécutez vous-même. Validez les TTP et l'outillage au niveau des opérations de production. GCP, AWS et Azure.


Un canevas visuel pour l'infrastructure d'équipe rouge et les cyber ranges. Composez une topologie, exportez un répertoire de travail complet et exécutable de Terraform et Ansible, et déployez-le depuis votre propre machine. redStackPRO ne détient jamais vos identifiants cloud.
redStackPRO est un range de validation pour les TTP et les outils au niveau des opérations de production, et non un produit de formation ou de CTF.
[!IMPORTANT] redStackPRO est en préversion (bêta). Les fonctionnalités évoluent encore avant la 1.0. GCP, AWS et Azure sont testés de bout en bout ; Proxmox et ESXi sont sur la feuille de route. Attendez-vous à des aspérités, et épinglez une version publiée si vous avez besoin de stabilité.
Vous avez rencontré une aspérité, ou vous avez des retours ? Ouvrez un ticket sur Issues. S'il s'agit d'un déploiement, joignez le fichier
logs/deploy-*.lognettoyé écrit par l'exécution (il enregistre les versions, le fournisseur et le point d'arrêt, avec les secrets supprimés) afin qu'il puisse être analysé rapidement. Vos rapports façonnent la version.
redStackPRO place l'infrastructure d'attaque et les ranges cibles sur le même canevas. Les deux
modes de canevas sont Offense (infrastructure d'attaque) et Defense (ranges AD défensifs) ; l'
export nomme son document de passation OFFENSE-BRIEFING.md ou DEFENSE-BRIEFING.md en conséquence.
C2 à horizon scindé, infrastructure d'attaque : deux portes d'entrée qui ne partagent pas un même sort, Apache devant Sliver et Nginx devant Mythic et Adaptix, chaque redirecteur sur son propre réseau appairé, avec les teamservers, le collecteur et les opérateurs derrière un jumpbox.
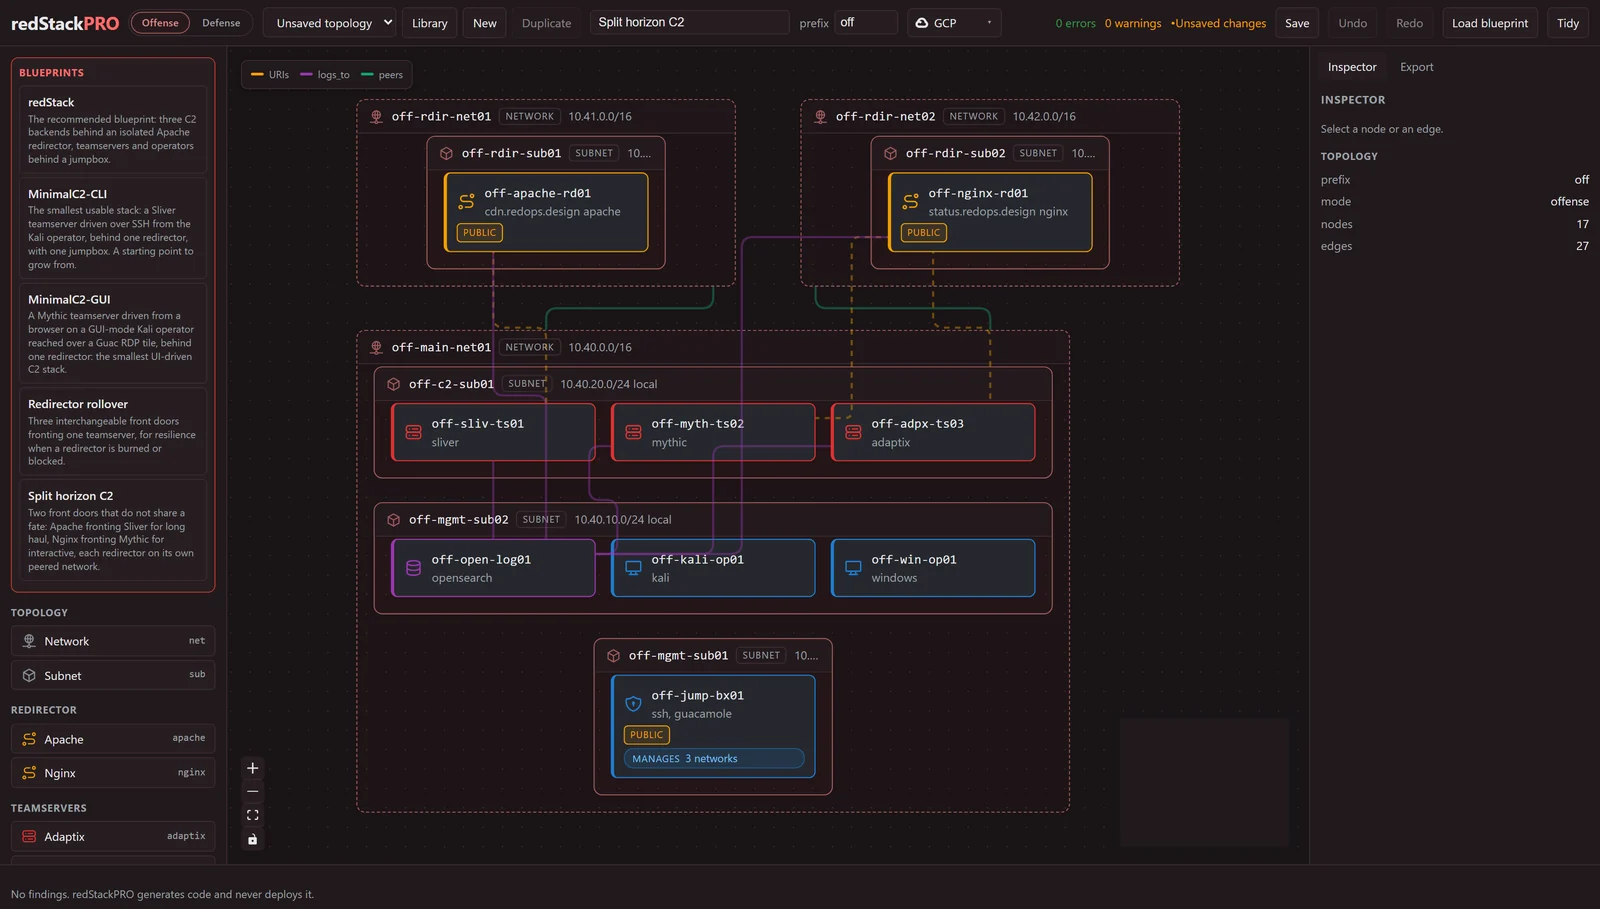
Les deux erreurs dans la barre supérieure correspondent à la validation du canevas pendant que vous le construisez : les redirecteurs n'ont pas encore de domaine, que vous définissez sur un domaine que vous contrôlez avant de déployer. C'est détecté ici, et non au moment de l'apply.
Plusieurs opérateurs, une seule stack. Un jumpbox d'infrastructure d'attaque peut nommer une
liste d'operators (identifiant plus rôle), et chacun obtient un identifiant de portail Guacamole
sur le mot de passe de lab partagé. Réglez l'access_mode du jumpbox sur wireguard ou
openvpn (par défaut, un portail public) et chaque opérateur obtient également un identifiant VPN personnel,
généré sur le jumpbox pendant le provisioning : les clés n'
entrent jamais dans l'export, et la configuration client de chaque opérateur, qui contient sa clé privée, attend sur le jumpbox que vous la récupériez et la remettiez. Les identifiants de portail des
opérateurs nommés dans la topologie partagent l'unique mot de passe de lab, donc l'isolation par opérateur
provient de l'identifiant VPN propre à chaque opérateur, et non de l'identifiant de portail ;
des mots de passe de portail individuels pour eux sont sur la feuille de route. En mode d'accès VPN, le
portail se ferme à internet et passe derrière le tunnel, tandis que SSH reste ouvert
afin que l'administrateur puisse continuer à déployer et gérer la machine, et
sudo rsp-operator add <handle> (ainsi que remove et list) ajoute un coéquipier au
jumpbox en cours d'exécution, en affichant son identifiant VPN et un mot de passe de portail qui lui est
propre. Voir le
wiki Deploying a Range.
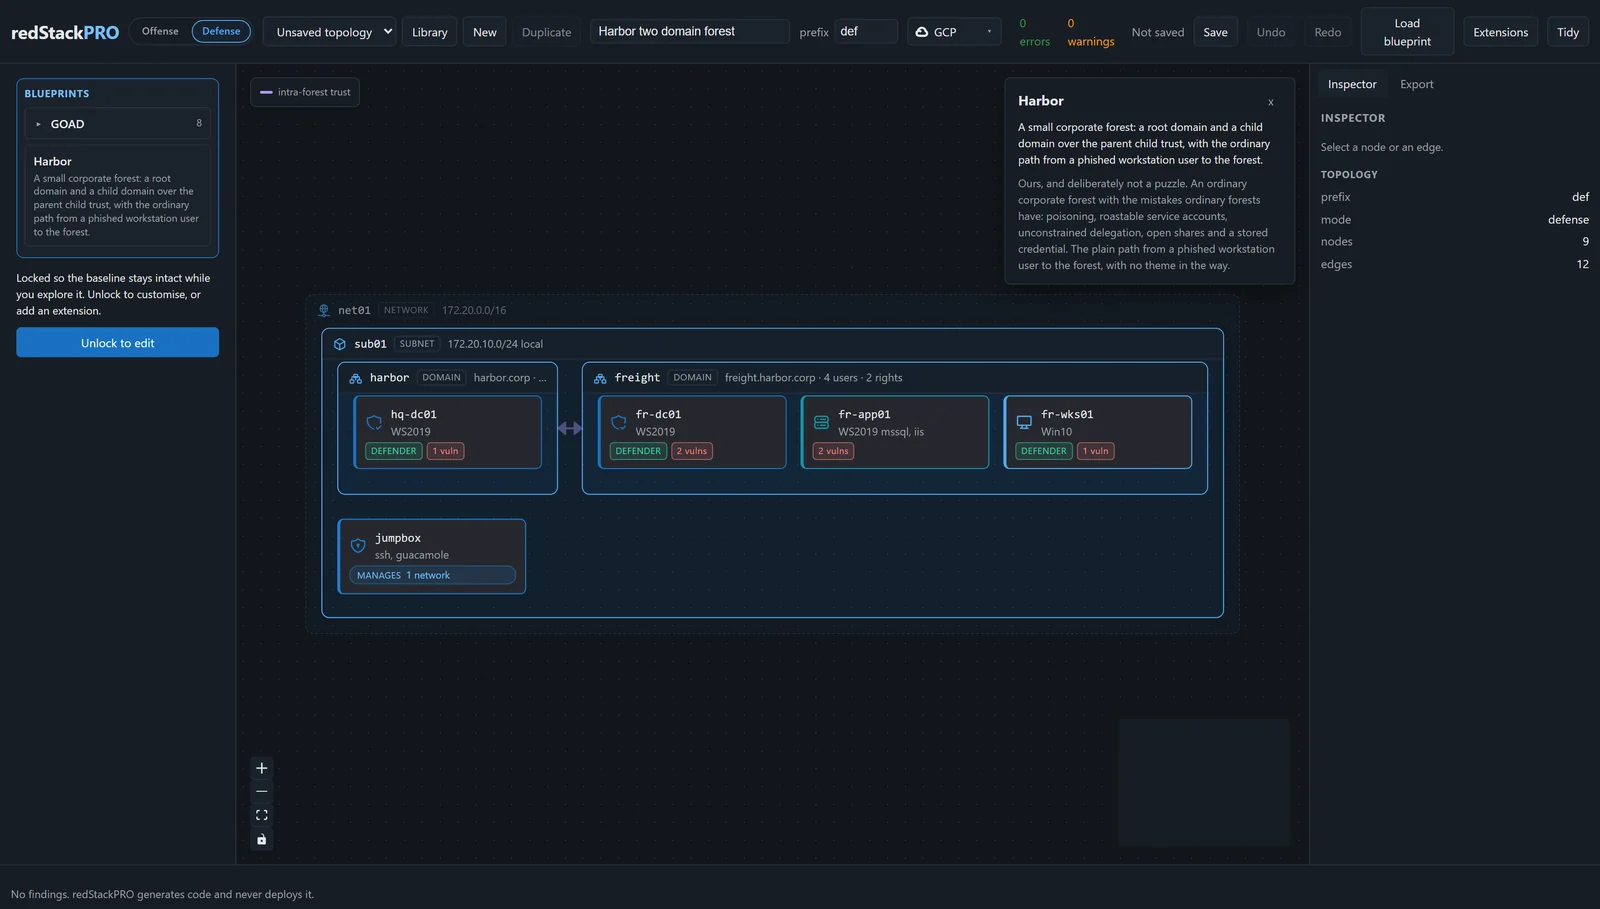
Harbor, un range cible : une petite forêt d'entreprise, un domaine racine et un enfant sur une relation d'approbation parent-enfant, avec le chemin ordinaire depuis un poste de travail hameçonné jusqu'à la forêt.
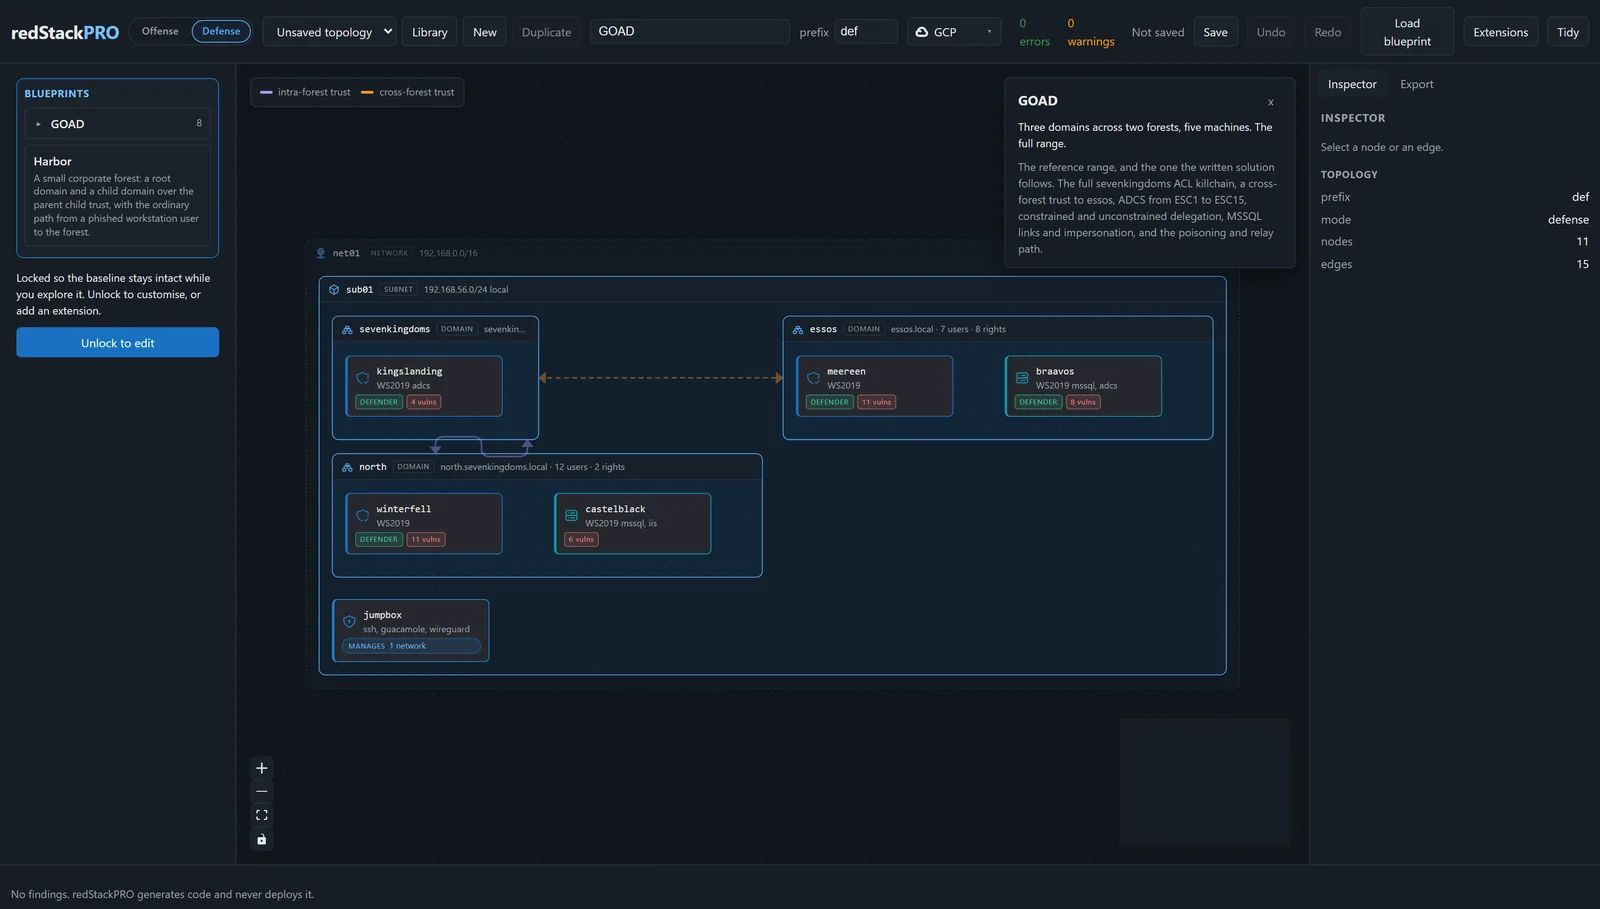
GOAD, le laboratoire complet : trois domaines répartis sur deux forêts, cinq machines et leurs relations de confiance, la gamme de référence que suit la solution écrite.
[!IMPORTANT] L'export constitue la frontière. Le canvas génère des fichiers ; vous les exécutez avec vos propres identifiants. redStackPRO ne déploie jamais rien et ne détient jamais vos identifiants ou clés cloud.
[!CAUTION] Usage autorisé uniquement. redStackPRO construit une infrastructure offensive et des gammes délibérément vulnérables. Utilisez-le uniquement dans des environnements de laboratoire que vous possédez ou pour lesquels vous êtes explicitement autorisé à effectuer des tests, jamais contre des systèmes pour lesquels vous ne disposez pas d'une autorisation écrite.
Pré-version, avec d'autres ajouts à venir avant la 1.0. Le pipeline lui-même fonctionne de bout en bout : une topologie se compile en Terraform et Ansible, et l'export se déploie.
| Fournisseur | État |
|---|---|
| GCP, AWS | Pris en charge et testé de bout en bout, pour les gammes cibles comme pour l'infrastructure d'attaque. |
| Azure | Pris en charge et testé de bout en bout, pour les gammes cibles comme pour l'infrastructure d'attaque (nouveau dans la 0.10.0). |
| Proxmox, ESXi | Sur la feuille de route, pas encore pris en charge. |
Tout le canvas dans un seul conteneur, l'API et l'application web sur un seul port :
docker compose up                    # http://127.0.0.1:8000
docker compose up --build            # construit plutôt l'image depuis ce checkout
Compose exécute l'image qu'il épingle, ghcr.io/devzero-security/redstackpro:0.10.0,
en la récupérant depuis GHCR et en la construisant depuis ce checkout uniquement lorsque la récupération échoue.
Ou exécutez l'image publiée sans compose (:latest et :0.10.0 correspondent à la même
build) :
docker run -p 8000:8000 -v redstackpro-data:/data \
  ghcr.io/devzero-security/redstackpro:latest







