
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
frida-il2cpp-datacollector — Outil basé sur Frida qui porte MonoDataCollector de Cheat Engine vers Android et iOS, permettant la collecte de données Mono/IL2CPP à l'exécution et l'inspection mémoire des applications mobiles. | Kitploit
Outils/GitHubGitHub/gmh5225/frida-il2cpp-datacollector
Sécurité AndroidAnalyse Dynamique (Sandboxing)Sécurité iOSCriminalistique MémoireRétro-ingénierieDébogueursSécurité MobileAnalyse de Binaires
Partager
GitHub
gmh5225/frida-il2cpp-datacollector

frida-il2cpp-datacollector

Outil basé sur Frida qui porte MonoDataCollector de Cheat Engine vers Android et iOS, permettant la collecte de données Mono/IL2CPP à l'exécution et l'inspection mémoire des applications mobiles.

Voir le dépôt
131562il y a 4 ansPas encore vérifié

frida-il2cpp-datacollector

Portage du monodatacollector de CE vers android/ios.

Le fonctionnement a été confirmé avec CEVersion 7.4.2 ou une version ultérieure.

Utilisation

configuration initiale

Installez la bibliothèque python.

pip install pywin32

Correction de autorun/monoscript.lua (Configuration pour que CE reconnaisse Mono comme valide)

  1. mettre en commentaire
  --[[local injectResult, injectError=injectLibrary(getAutorunPath()..libfolder..pathsep..dllname, skipsymbols)
  if not injectResult then
    if injectError then
      print(translate("Failure injecting the MonoDatacollector library"..":"..injectError))
    else
      print(translate("Failure injecting the MonoDatacollector library. No error given"))
    end
    return 0
  end

  if (getOperatingSystem()==0) and (getAddressSafe("MDC_ServerPipe")==nil) then
    waitForExports()
    if getAddressSafe("MDC_ServerPipe")==nil then
      print("DLL Injection failed or invalid DLL version")
      return 0
    end
  end]]

2)usermono=true

function mono_OpenProcessMT()
 -- print("mono_OpenProcessMT")
  --enumModules is faster than getAddress at OpenProcess time (No waiting for all symbols to be loaded first)
  local usesmono=true--false

configuration de base

Démarrez frida-server sur l'appareil et lancez l'application.

python main.py com.DefaultCompany.Sample

Démarrez ceserver et sélectionnez l'application que vous avez lancée.

adb forward tcp:52736 tcp:52736
su -c ./ceserver

Configuration de Mono dans CE

Mono => Activate mono features
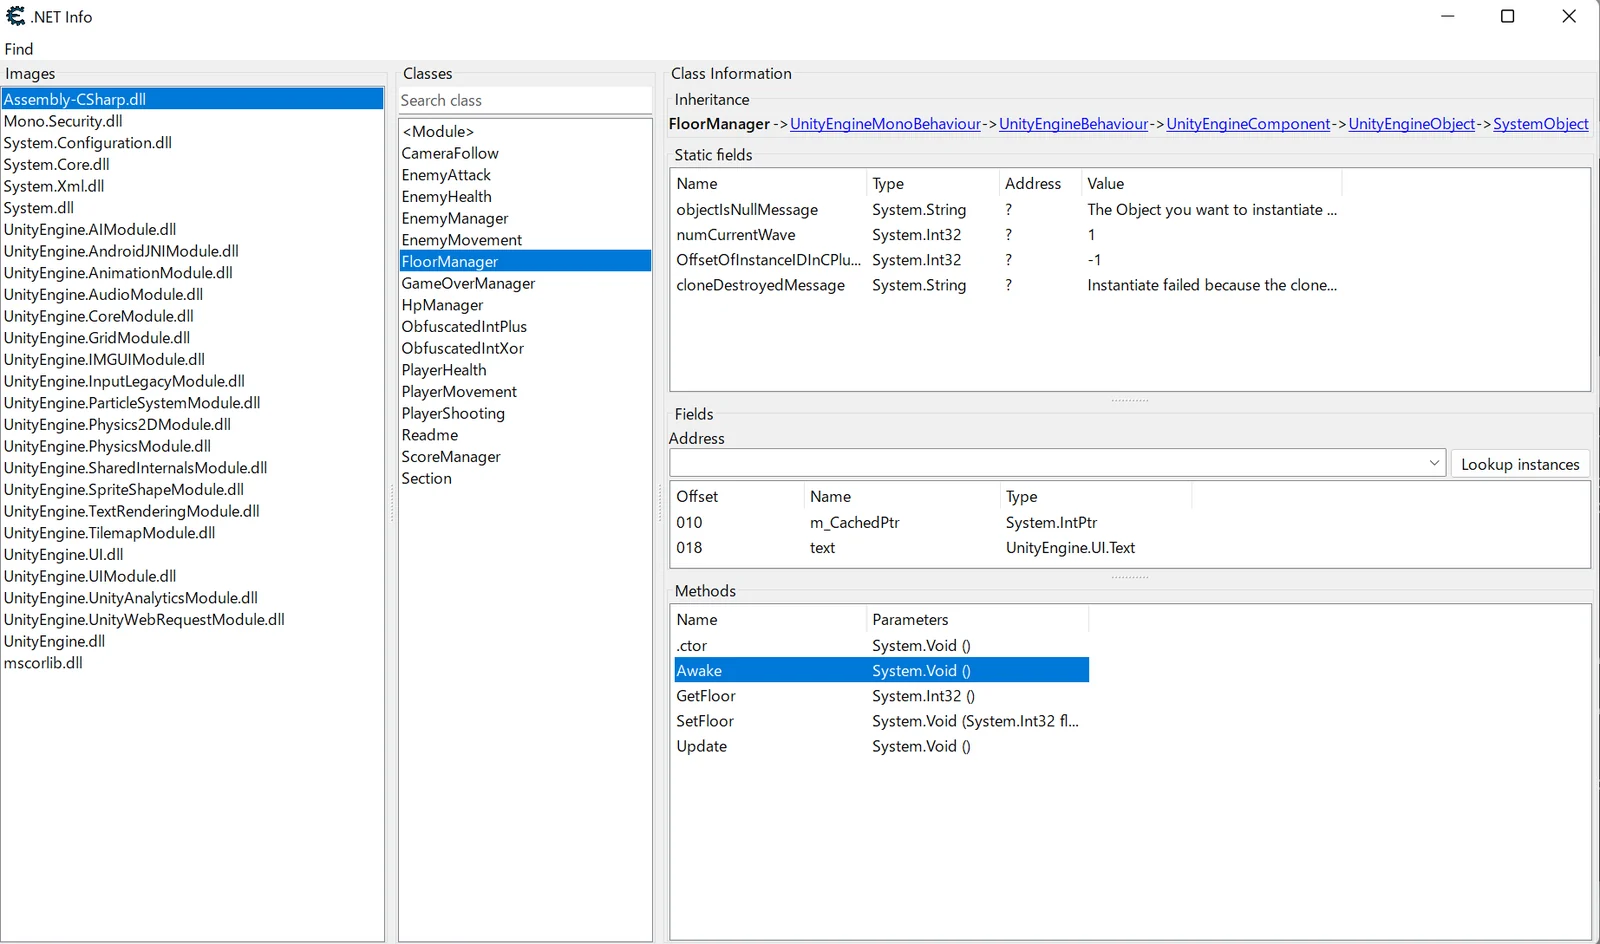
mono

Configuration

target

Si vous le spécifiez, vous n'avez pas besoin de spécifier le nom de l'application cible dans l'argument.

targetOS

android:Android
ios:iOS

mode

spawn:mode spawn
attach:mode attach

frida_server_ip

Pour se connecter à frida-server via le réseau.
exemple :
./frida-server -l 0.0.0.0:12345
frida_server_ip:"192.168.11.3:12345"


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    645
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    420
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    388
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    330
  • 6

    SafeLine

    chaitin/safeline

    WAF auto-hébergé et proxy inverse qui filtre le trafic HTTP malveillant, bloque les injections SQL, les XSS et les attaques de robots, avec limitation de débit et chiffrement dynamique HTML/JS.

    328

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →



