 akatorich/kernelflirt
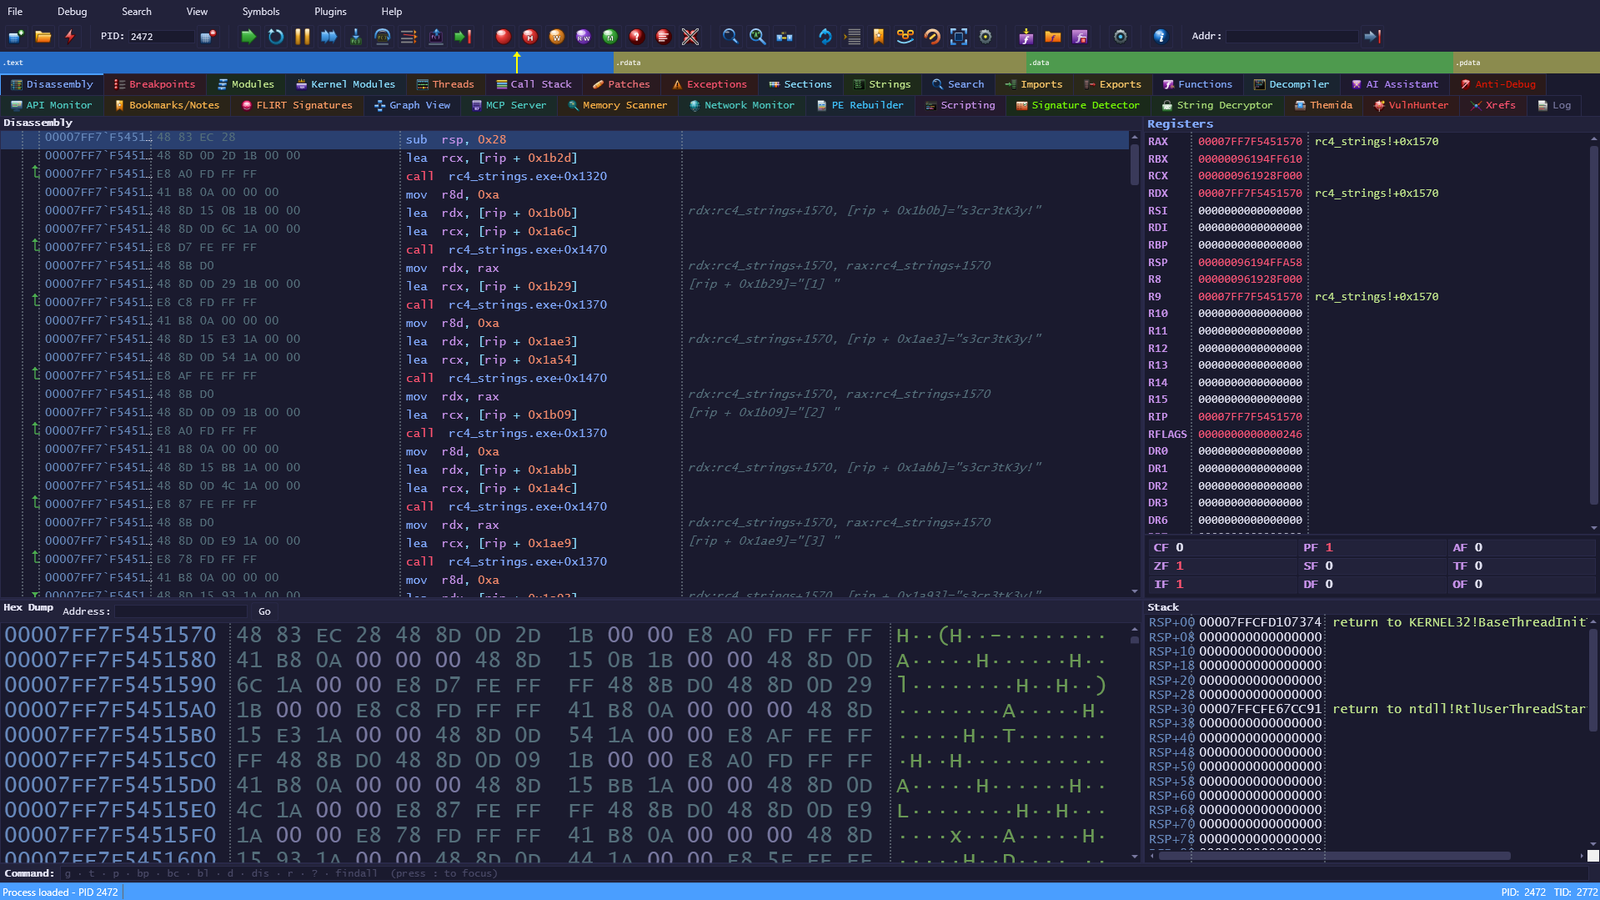
Débogueur au niveau du noyau Windows avec une interface de type OllyDbg/IDA, points d'arrêt logiciels et matériels, symboles PDB, décompilateur et 17 plugins pour l'ingénierie inverse et l'analyse de malwares dans des VM.
Débogueur au niveau du noyau Windows avec une interface de style OllyDbg/IDA Pro. Conçu pour la recherche en sécurité, l'ingénierie inverse et l'analyse de logiciels malveillants dans des environnements de machines virtuelles (VMware).
  Host machine                           VM (Windows 10, testsigning)
┌──────────────────┐    TCP:31337    ┌──────────────────┐     IOCTL      ┌──────────────────┐
│  KernelFlirt UI  │◄───────────────►│   KfRelay.exe    │◄──────────────►│ KernelFlirt.sys  │
│  (WPF / .NET 9)  │  CMD+DBG ch.    │   (TCP proxy)    │  DeviceIoCtl   │ (WDM Driver)     │
└──────────────────┘                 └──────────────────┘                └──────────────────┘
                                     ┌──────────────────┐  SCM API
                                     │  KfLoader.exe    │──────────────────────┘
                                     │  (C / Console)   │  load / unload / status
                                     └──────────────────┘
| Composant | Langage | Description |
|---|---|---|
| KernelFlirt.UI | C# / WPF | Interface de débogueur (s'exécute sur l'hôte) |
| KernelFlirt.sys | C / WDM | Pilote noyau — mémoire, points d'arrêt, hook inline KdTrap |
| KfRelay.exe | C | Relais TCP sur la VM, relaie les IOCTL sur le réseau |
| KfLoader.exe | C | CLI pour charger/décharger le pilote via SCM |
| KfConsole.exe | C# / .NET 9 | Débogueur console — REPL de style WinDbg/x64dbg sur le même pilote |
| KernelFlirt.SDK | C# / .NET 9 | SDK de plugins — API de débogueur complète pour extensions |
:: VM — load driver and start relay
KfLoader.exe load
KfRelay.exe

:: Host — launch the UI and connect
KernelFlirt.exe → Connect → VM IP
Débogage de pilote noyau : ouvrir l'onglet Kernel Modules, trouver votre pilote, définir des points d'arrêt sur n'importe quelle fonction — en mode utilisateur et en mode noyau.
Pas besoin de l'interface WPF ? KfConsole.exe (dans bin\Console\) est un REPL de style WinDbg/x64dbg
au-dessus du même pilote et du même relais.
kf> connect 10.100.102.6:31337
✓ connected (10.100.102.6:31337), driver v0x10000

kf*> open C:\Temp\target.exe
✓ created PID=8424 TID=10136 ImageBase=00007FF7`2EA10000 (x64)
symbols: 3/4 modules loaded

kf(8424:10136/x64/brk)> bp ntdll!NtCreateFile if rcx!=0
✓ bp [1] 00007FFF`BBF8E030  ntdll!NtCreateFile  if rcx!=0

kf(8424:10136/x64/brk)> g
*** BP at 00007FFF`BBF8E030  ntdll!NtCreateFile

kf(8424:10136/x64/brk)> u rip 5
►  00007FFF`BBF8E030  4c 8b d1  mov r10, rcx  ntdll!NtCreateFile
Points clés : cibles x64 + WoW64 (x86), résolution des symboles PDB via le Microsoft Symbol Server,
évaluateur d'expressions (rsp+8, [rsp], module!func), points d'arrêt conditionnels,
Step Into / Step Over / Step Out, primitives anti-débogage, sortie colorée ANSI,
readline avec historique persistant.
Référence complète des commandes : docs/cli.md
??)RegisterFunction9 thèmes intégrés (default-dark, x64dbg, monokai, ollydbg, ollydbg-light, ida-pro, dracula, long_night, sakura) avec changement à l'exécution et plus de 100 clés de couleur personnalisables.
| Plugin | Description |
|---|---|
| Graph View | CFG de style IDA avec coloration des blocs, repli/dépliage, navigation entre fonctions |
| Xrefs | Références croisées — trouver tous les appelants/références vers une adresse |
| FLIRT Signatures | Reconnaissance de fonctions par motifs d'octets (.pat + MSVC CRT intégré) |
| Signature Detector | Détection de packers/compilateurs compatible PEiD (4445 signatures) |
| PE Rebuilder | Dumper PE avec reconstruction de l'IAT (style Scylla) |
| String Decryptor | Déchiffrement automatisé de chaînes |
| VulnHunter | Scanner d'utilisation d'API dangereuses |
| Plugin | Description |
|---|---|
| API Monitor | Interception d'API en temps réel avec journalisation des paramètres |
| Network Monitor | Capture du trafic réseau (send/recv/connect) avec export CSV |
| Memory Scanner | Scan de valeurs avec filtrage ultérieur |
| Themida Unpacker | Dépackeur automatisé Themida/WinLicense |
| Plugin | Description |
|---|---|
| C# Scripting | REPL Roslyn avec API complète du débogueur, coloration syntaxique, état persistant |
| AI Assistant | Assistant de rétro-ingénierie (compatible OpenAI) avec plus de 65 outils de débogage |
| MCP Server | Model Context Protocol — connecter des clients IA (Claude Code, Cursor) au débogueur |
| Session Manager | Sauvegarde/chargement de session (points d'arrêt, commentaires, noms de fonctions) avec rebasage ASLR |
| Bookmarks/Notes | Signets d'adresses avec annotations, persistés entre les sessions |
| Anti-Debug Bypass | Patch automatique PEB/DebugPort/ThreadHide/HeapFlags |
Tous les plugins partagent un SDK commun avec accès à la mémoire, aux points d'arrêt, aux symboles, à l'interface, aux événements, au contrôle d'exécution et à la communication entre plugins.
| Touche | Action |
|---|---|
| F2 | Basculer un point d'arrêt |
| F4 | Exécuter jusqu'au curseur |
| F5 / F9 | Continuer / Exécuter |
| F7 | Step into |
| F8 | Step over |
| Ctrl+F9 | Step out |
| F12 | Pause |
| Espace | Assembleur en ligne |
| Ctrl+G | Aller à une adresse |
| Ctrl+F | Recherche binaire |
| F11 | Plein écran |
| Shift+F5 | Exécuter un script |








