
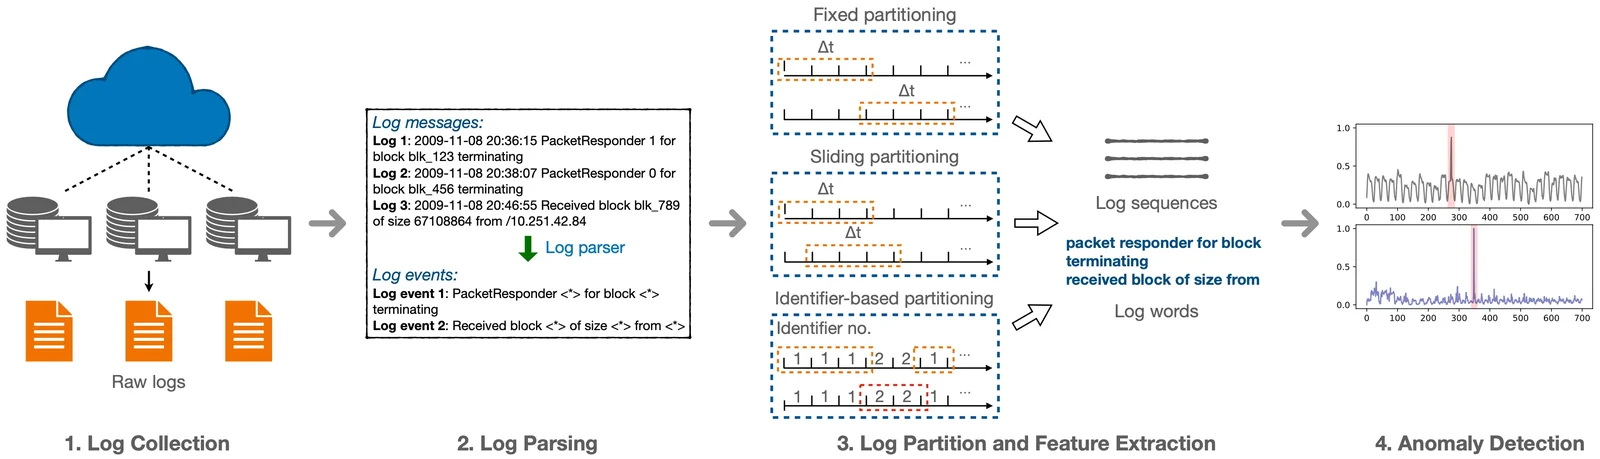
deep-loglizer
 logpai/deep-loglizer
Une boîte à outils d'apprentissage profond pour la détection d'anomalies basée sur les journaux.
machine-learningpapers-researcheducation+2
269
logpai/deep-loglizerUne boîte à outils d'apprentissage profond pour la détection d'anomalies basée sur les journaux.
 security-onion-solutions/securityonion
Plateforme open-source de surveillance de sécurité pour la chasse aux menaces, la détection d'intrusion, la gestion des journaux, la réponse aux…
 wattocyber/detection-defense-library
Detection-engineering reference mapping Windows, cloud, container, identity, and ICS attack classes to Sigma rules, trust-boundary models, BYOVD…
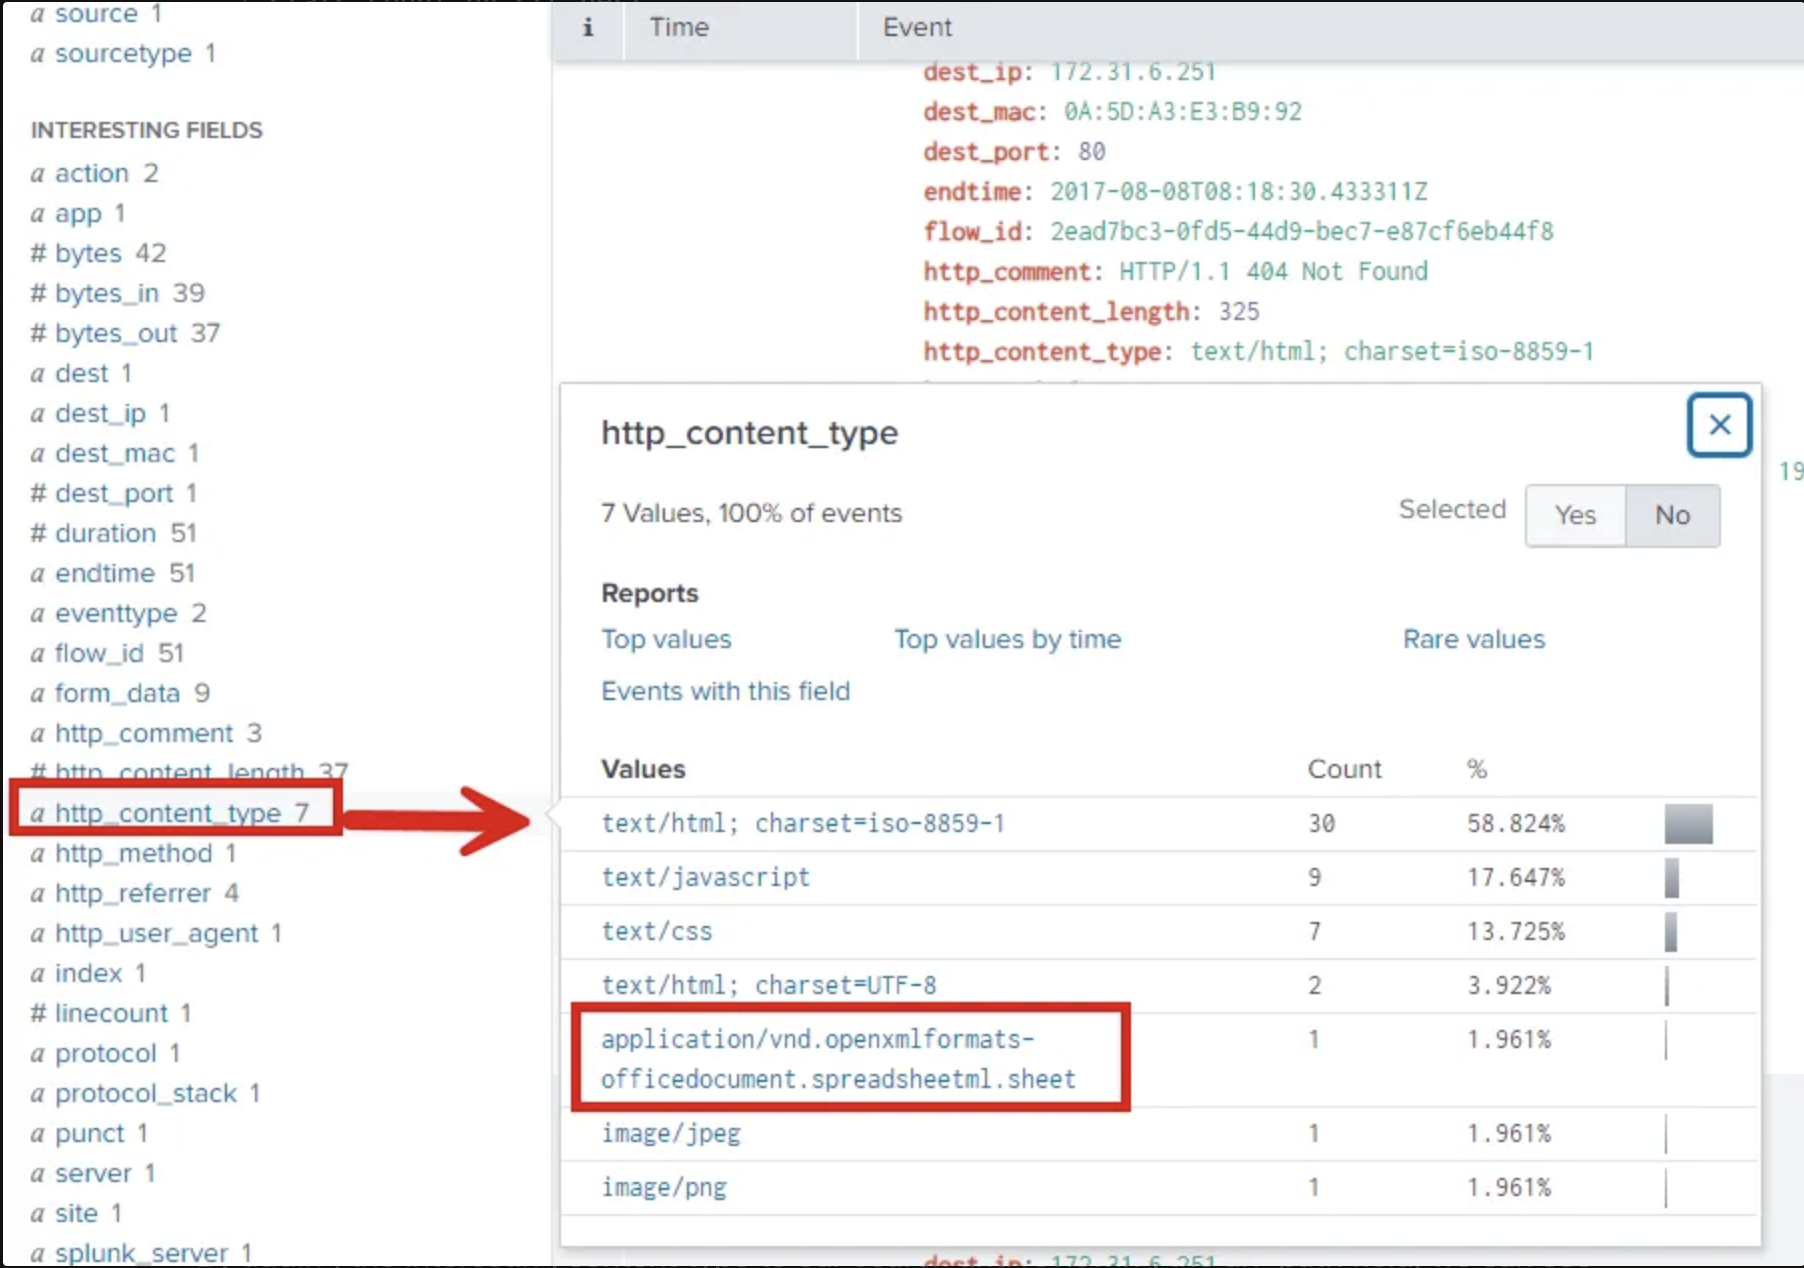 0x0allenace/soc-analyst-portfolio
A curated portfolio showcasing my SOC investigations, threat hunting projects, DFIR labs, detection engineering, technical blogs, and cybersecurity…
 0x0allenace/windows-malware-behavioral-analysis
Analyse comportementale d'un échantillon de malware Windows multi-étapes simulé à l'aide de FLARE-VM et REMnux. Investigation DFIR fondée sur les…
 wattocyber/masq
Live recon and posture auditing for AI agent infrastructure: scans MCP configs, session logs, and APIs for secrets, poisoned catalogs, and CoT leaks.
 kevin9480/security_incident_report
Projet DFIR reproduisant un scénario de compromission basé sur la vulnérabilité React2Shell (CVE-2025-55182) et analysant/répondant aux incidents de…
 eh-amish/windows-defender-security-auditor-cve-2026-50656-
Auditeur de sécurité PowerShell en lecture seule pour les postes de travail et serveurs Windows : vérifie la configuration de Defender, l'état des…
 harshiys/cve-2007-2447-exploitation-siem-detection-lab
Labo d'attaque isolé AD/Linux : exploitation de CVE-2007-2447 via Metasploit, détection avec Wazuh SIEM mappé sur MITRE ATT&CK (T1190, T1059)
 bruneaug/dshield-siem
DShield Sensor Log Collection with ELK
 beenuar/aisoc
Self-hostable AI SOC that fuses security alerts, auto-triages via agentic AI, runs MITRE ATT&CK investigations, and logs every agent decision in a…
 signalapp/key-transparency-auditor
Récupère en continu et vérifie cryptographiquement les mises à jour du journal de transparence des clés, maintient un préfixe condensé et une vue de…
 phpboyscout/go/redact
# Redact Supprime le contenu de type identifiant des chaînes de caractères libres avant qu’il n’atteigne les journaux ou la télémétrie. Fait partie…
 c3rb3ru5d3d53c/signatures
Pipeline de génération et de distribution de signatures de détection communautaire pour YARA, Suricata, Snort et Sigma
 d3sre/intelligentprocesslifecycle
# Le cycle de vie intelligent des processus des cyberdéfenseurs actifs
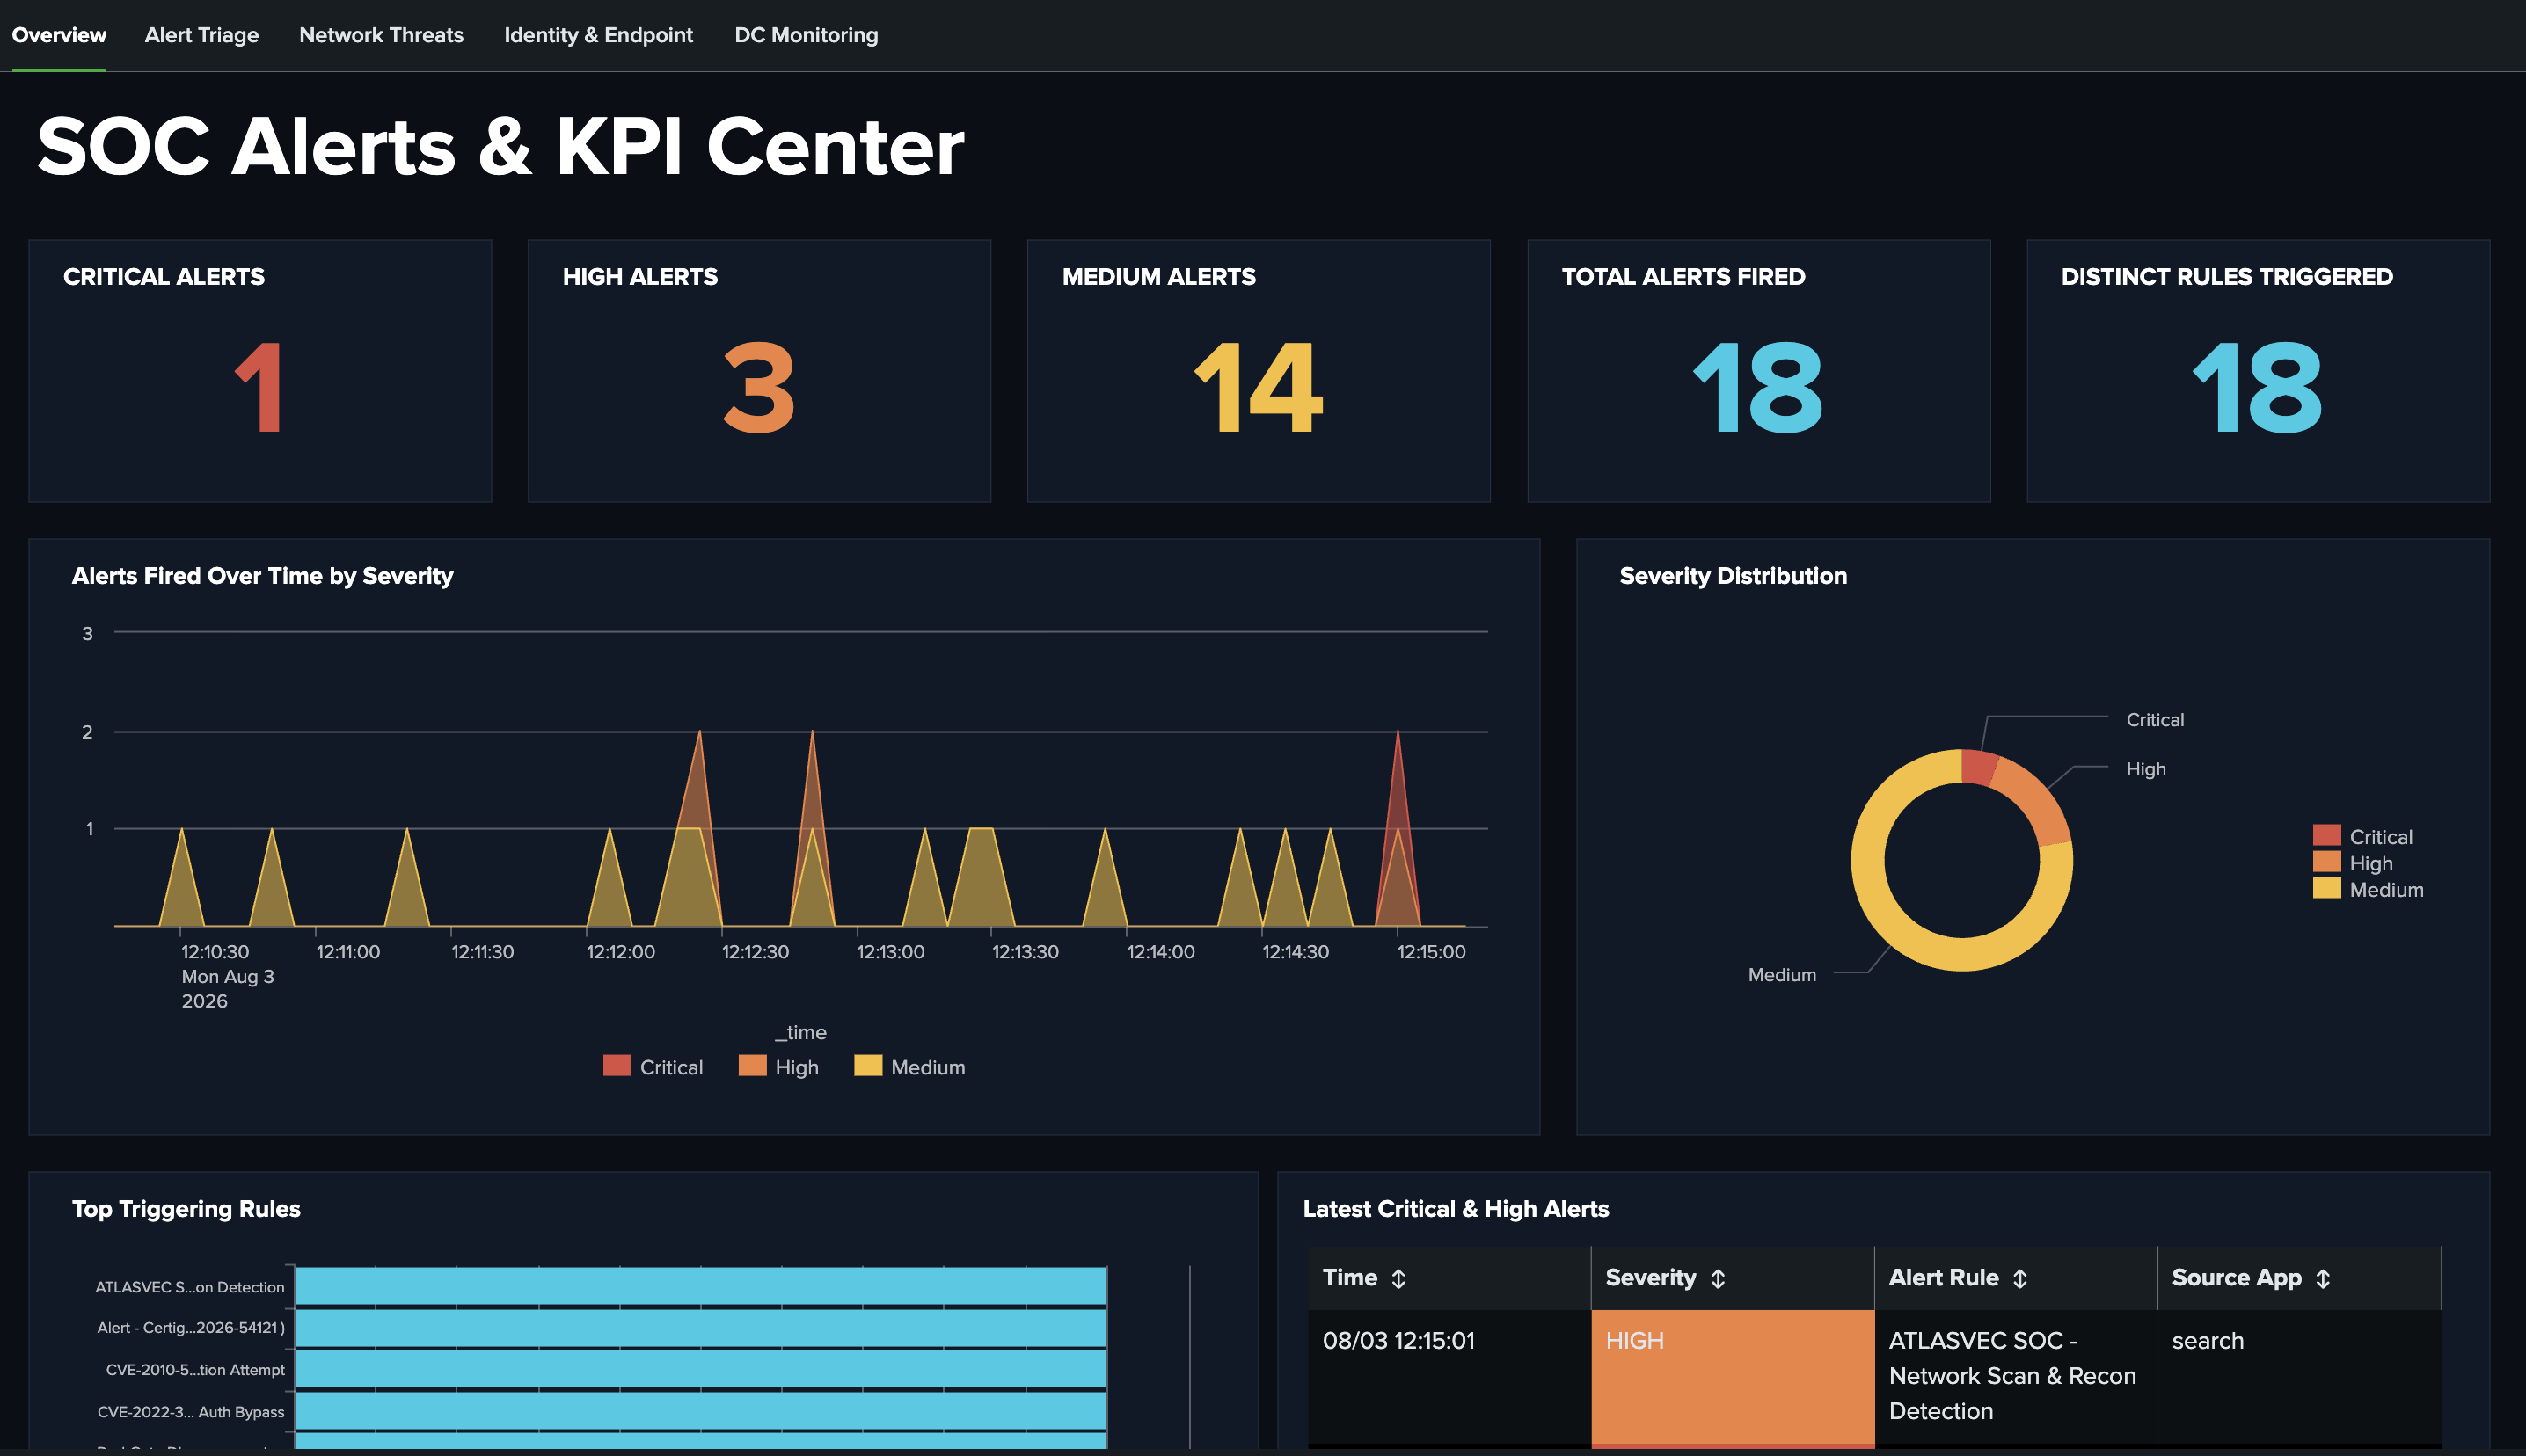 atlasvector/certighost-cve-2026-54121
Splunk detection writeup for CVE-2026-54121 (CertiGhost): AD CS certificate chase abuse leading to full domain compromise. Lab-validated detection,…
 karitamw/printnightmare-detection-mitigation-lab
Laboratoire de sécurité Windows assaini démontrant l'administration d'Active Directory, la détection hôte et réseau, et l'atténuation en couches de…
 elastic/detection-rules
Développez, validez et publiez des règles de détection SIEM pour Elastic Security, avec un outillage CLI Python, l'analyse KQL, l'intégration Kibana…