

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/kevin9480
/
security_incident_report
Analyse des VulnérabilitésSécurité WebSécurité RéseauCriminalistique NumériqueDétection d'IntrusionRéponse aux IncidentsAnalyse de JournauxLabs et Pratique
GitHubkevin9480/security_incident_report

Security_incident_report

Projet DFIR reproduisant un scénario de compromission basé sur la vulnérabilité React2Shell (CVE-2025-55182) et analysant/répondant aux incidents de sécurité à l'aide des journaux Wazuh/Sysmon/Coraza WAF.

Voir le dépôt
36il y a 3 moisPas encore vérifié
Partager

01. Configuration de l'infrastructure

L'infrastructure de ce projet n'est pas gérée par du code IaC (Terraform, etc.) : elle a été configurée en installant pfSense·Wazuh puis en modifiant directement les réglages depuis l'interface d'administration (GUI). C'est pourquoi vous trouverez ici, non pas du « code », mais un schéma du réseau, des captures d'écran de chaque écran de configuration, ainsi que les valeurs modifiées et les raisons de ces modifications, le tout consigné pour être reproductible.

Topologie du réseau

En prenant pfSense comme base, le réseau est séparé entre l'extérieur (WAN) et l'intérieur (LAN), et le réseau interne est lui-même divisé en 4 zones via un commutateur.
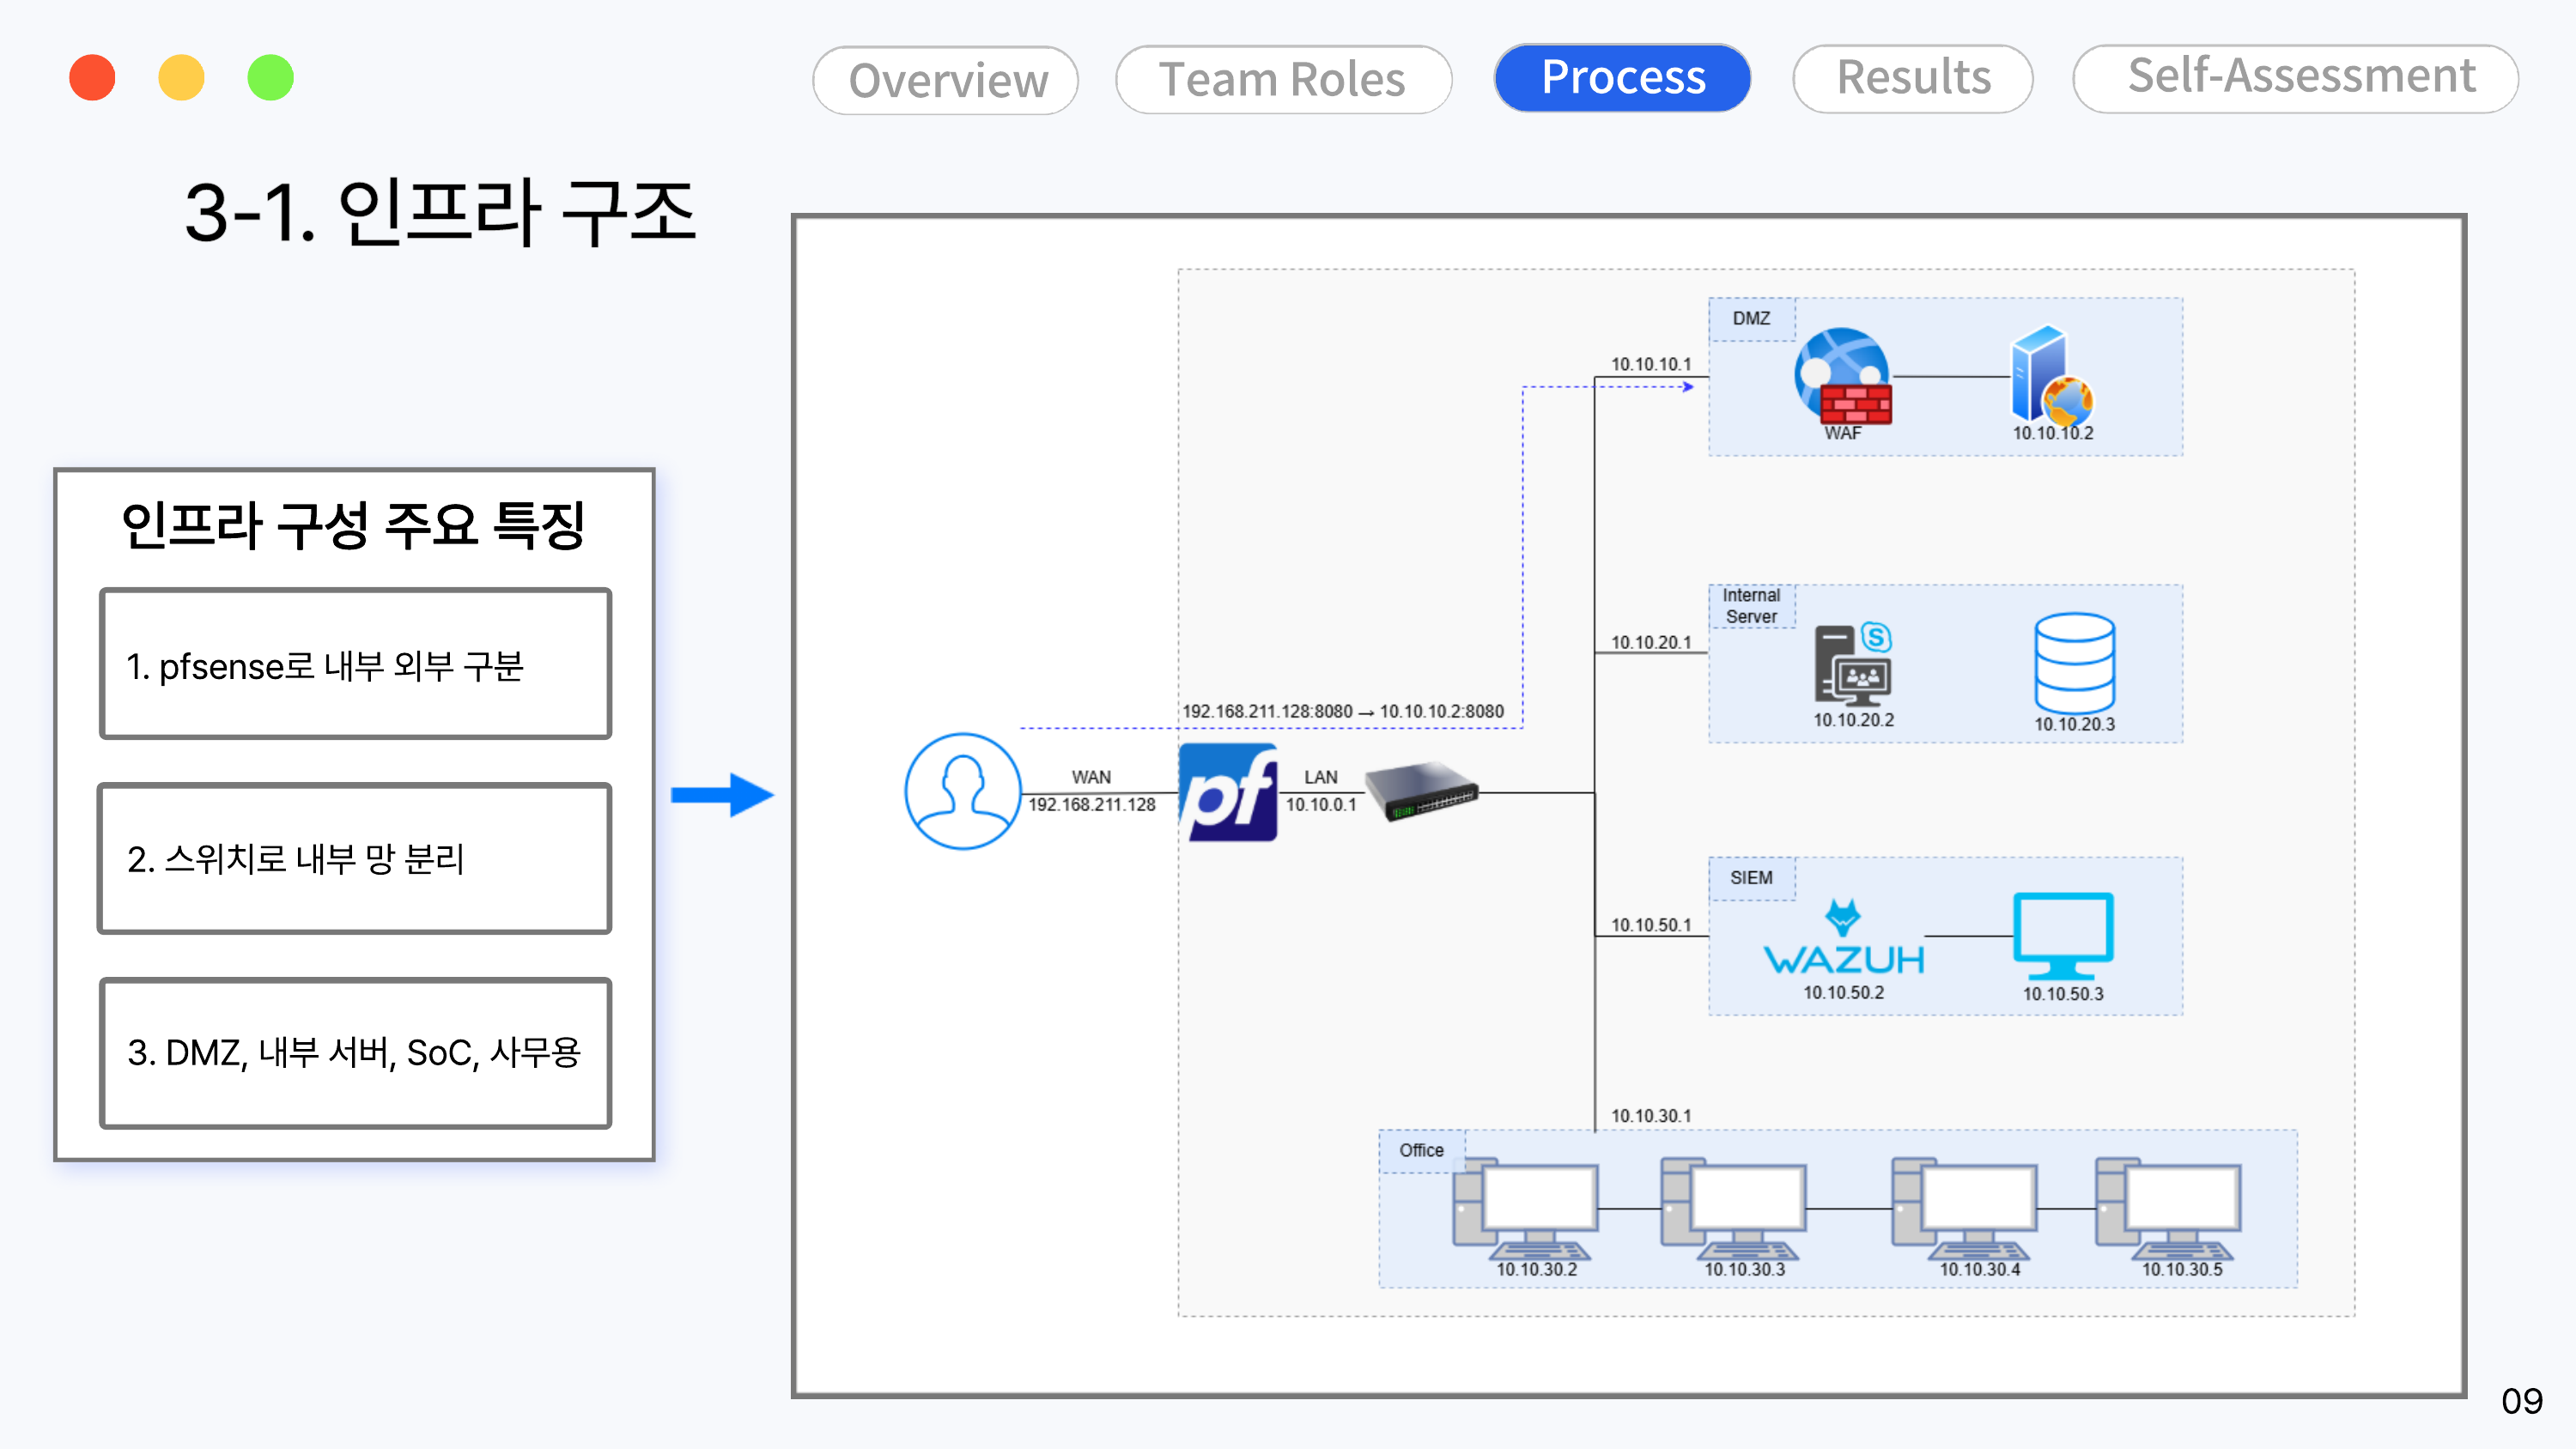
Schéma de l'infrastructure

ZoneSystèmes ciblesPlage IPRôle
DMZWEB01 (WAF + WAS)10.10.10.0/24Service web exposé à l'extérieur
Internal ServerInternal Portal + DB0110.10.20.0/24Portail interne, base de données des articles/pièces jointes
SIEMWazuh10.10.50.0/24Collecte et analyse des événements de sécurité
OfficePC-USER01~0410.10.30.0/24PC de bureau (postes utilisateurs)

Paramètres pfSense

Seuls les paramètres réellement modifiés après l'installation par défaut sont répertoriés ici. (Pour le flux global reflétant l'ensemble du dispositif, voir 04-response)

Désactivation de l'offloading — System - Advanced - Networking

Si le traitement des paquets est pris en charge par la carte NIC plutôt que par le CPU, Suricata ne peut pas inspecter les paquets. C'est pourquoi la checksum matérielle (hardware checksum), la segmentation TCP et le large receive offload ont tous été désactivés.
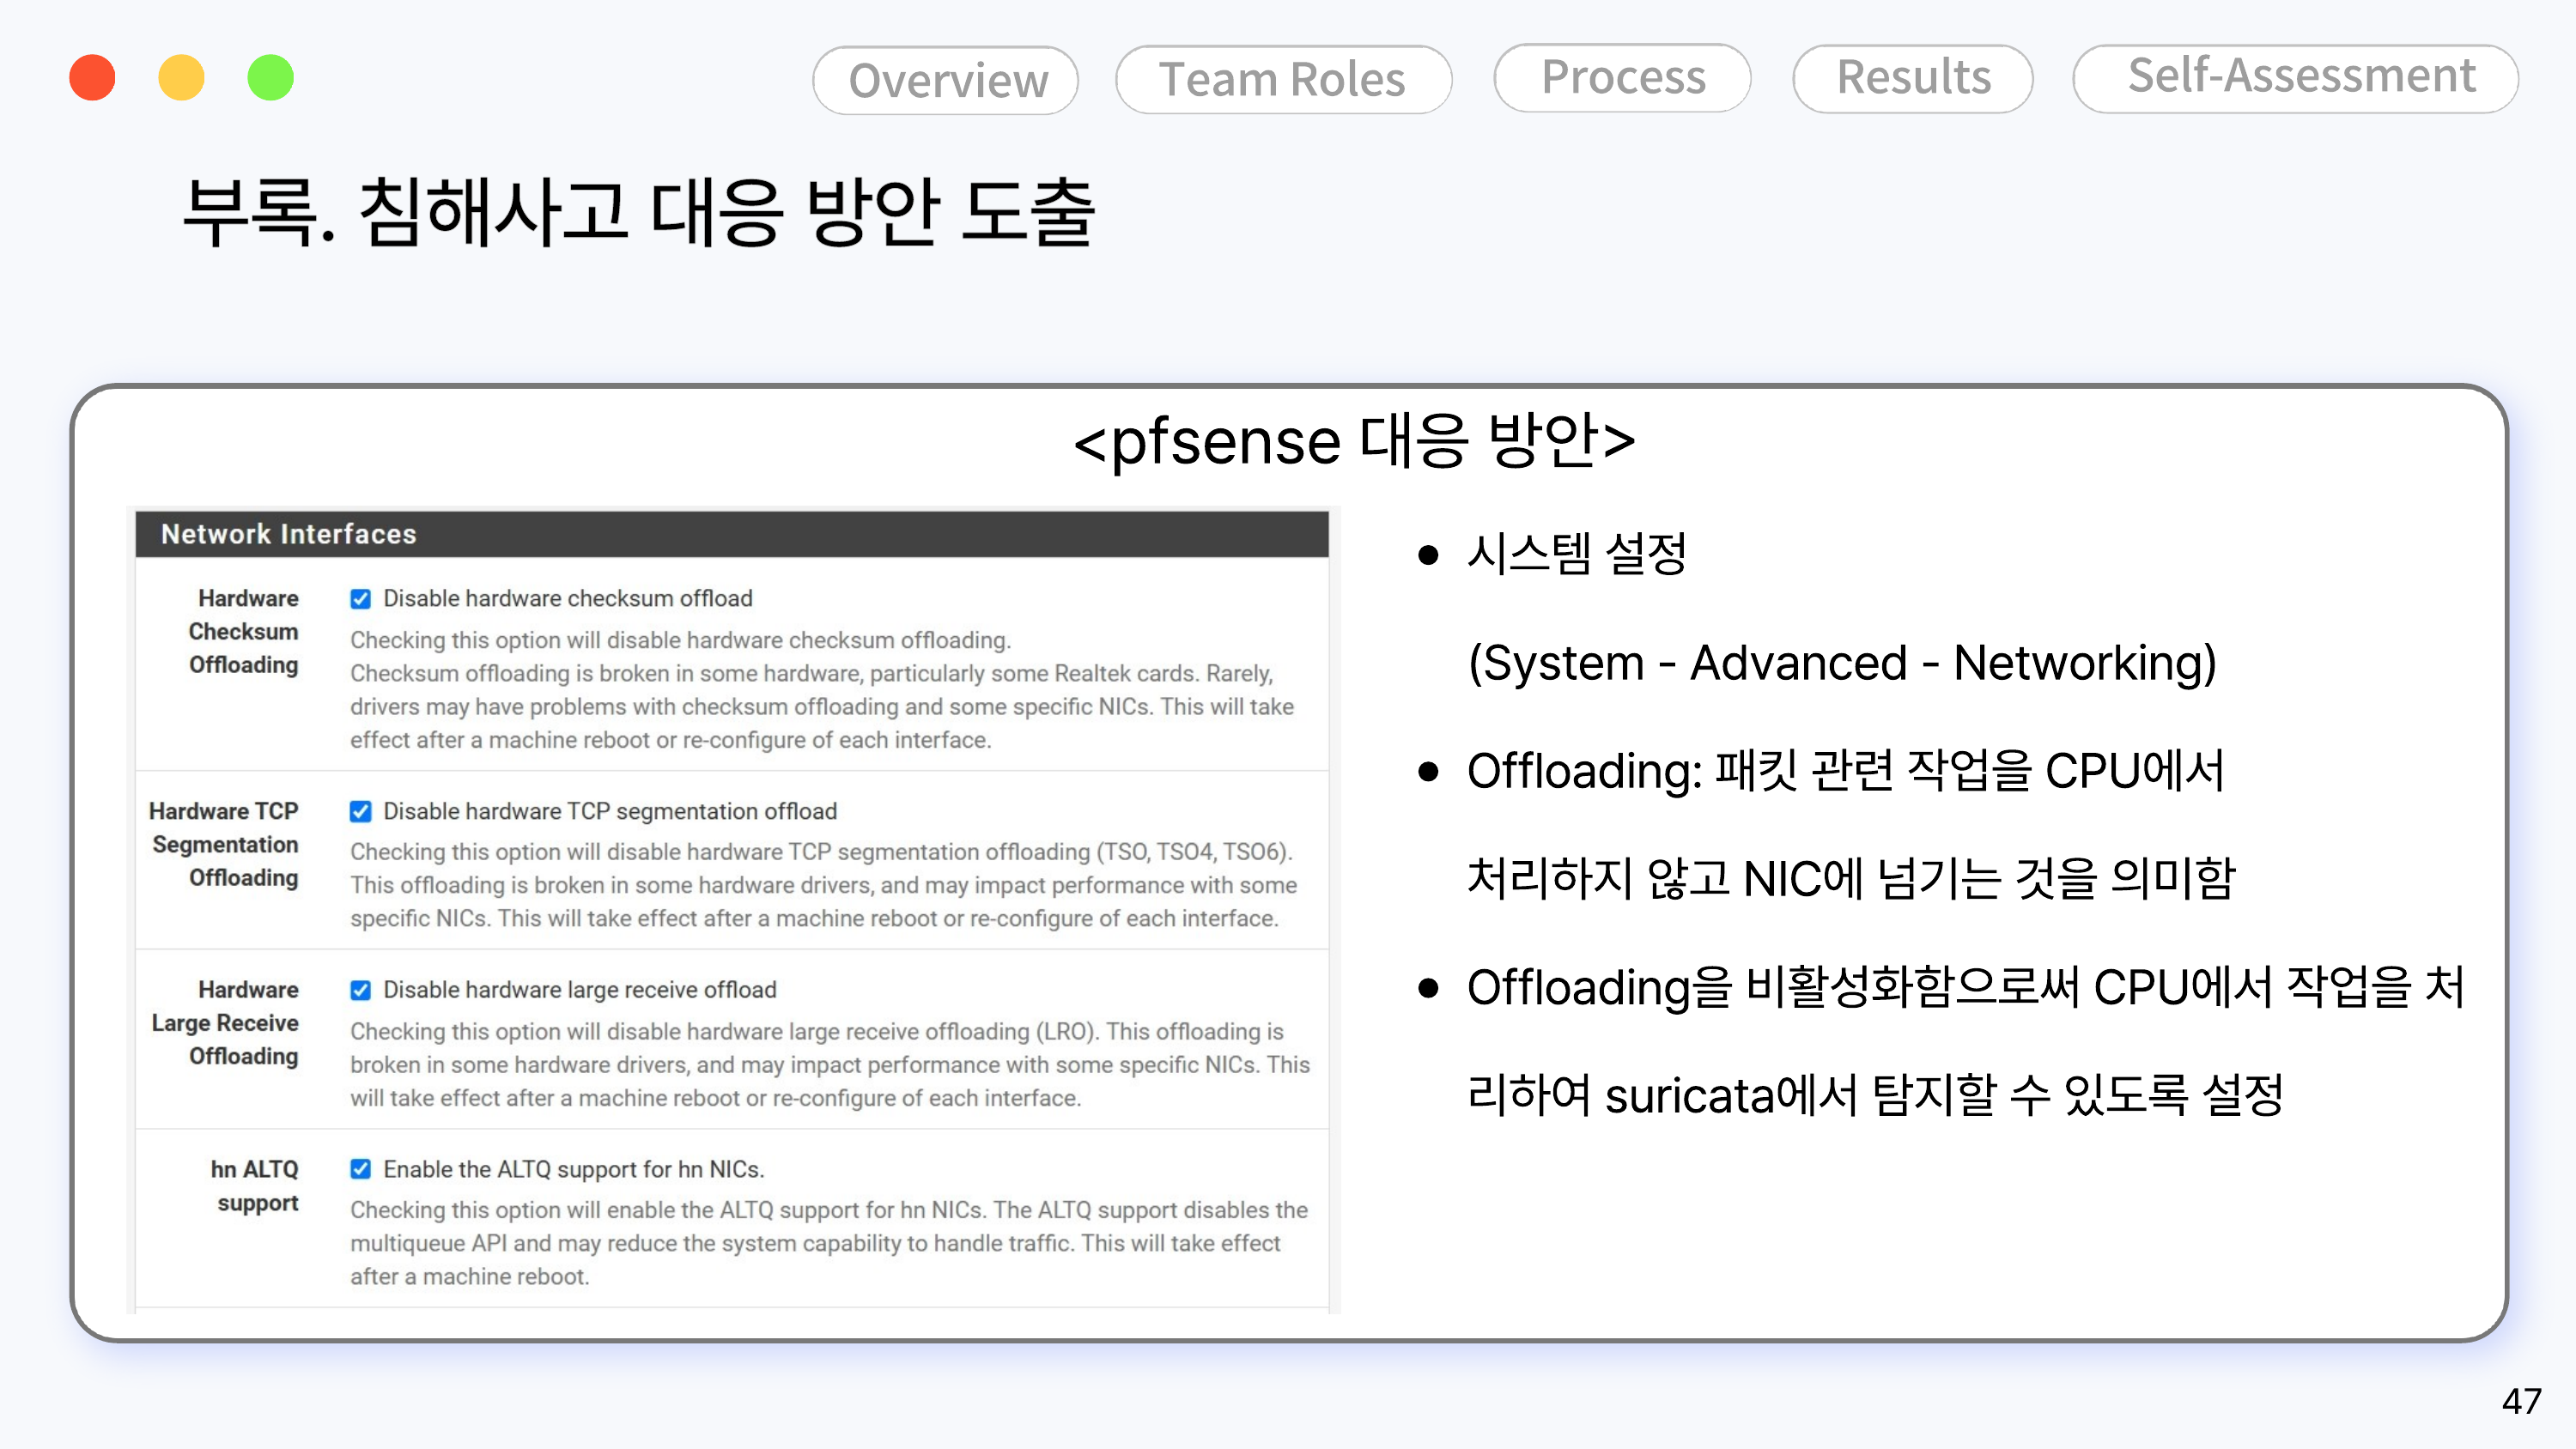
Configuration de l'offloading pfSense

Configuration Alert & Block — Services - Interfaces - WAN - WAN Settings

Pour bloquer automatiquement les IP d'attaquants détectées par Suricata, Block Offenders a été activé, IPS Mode réglé sur Legacy, et Kill States également activé.
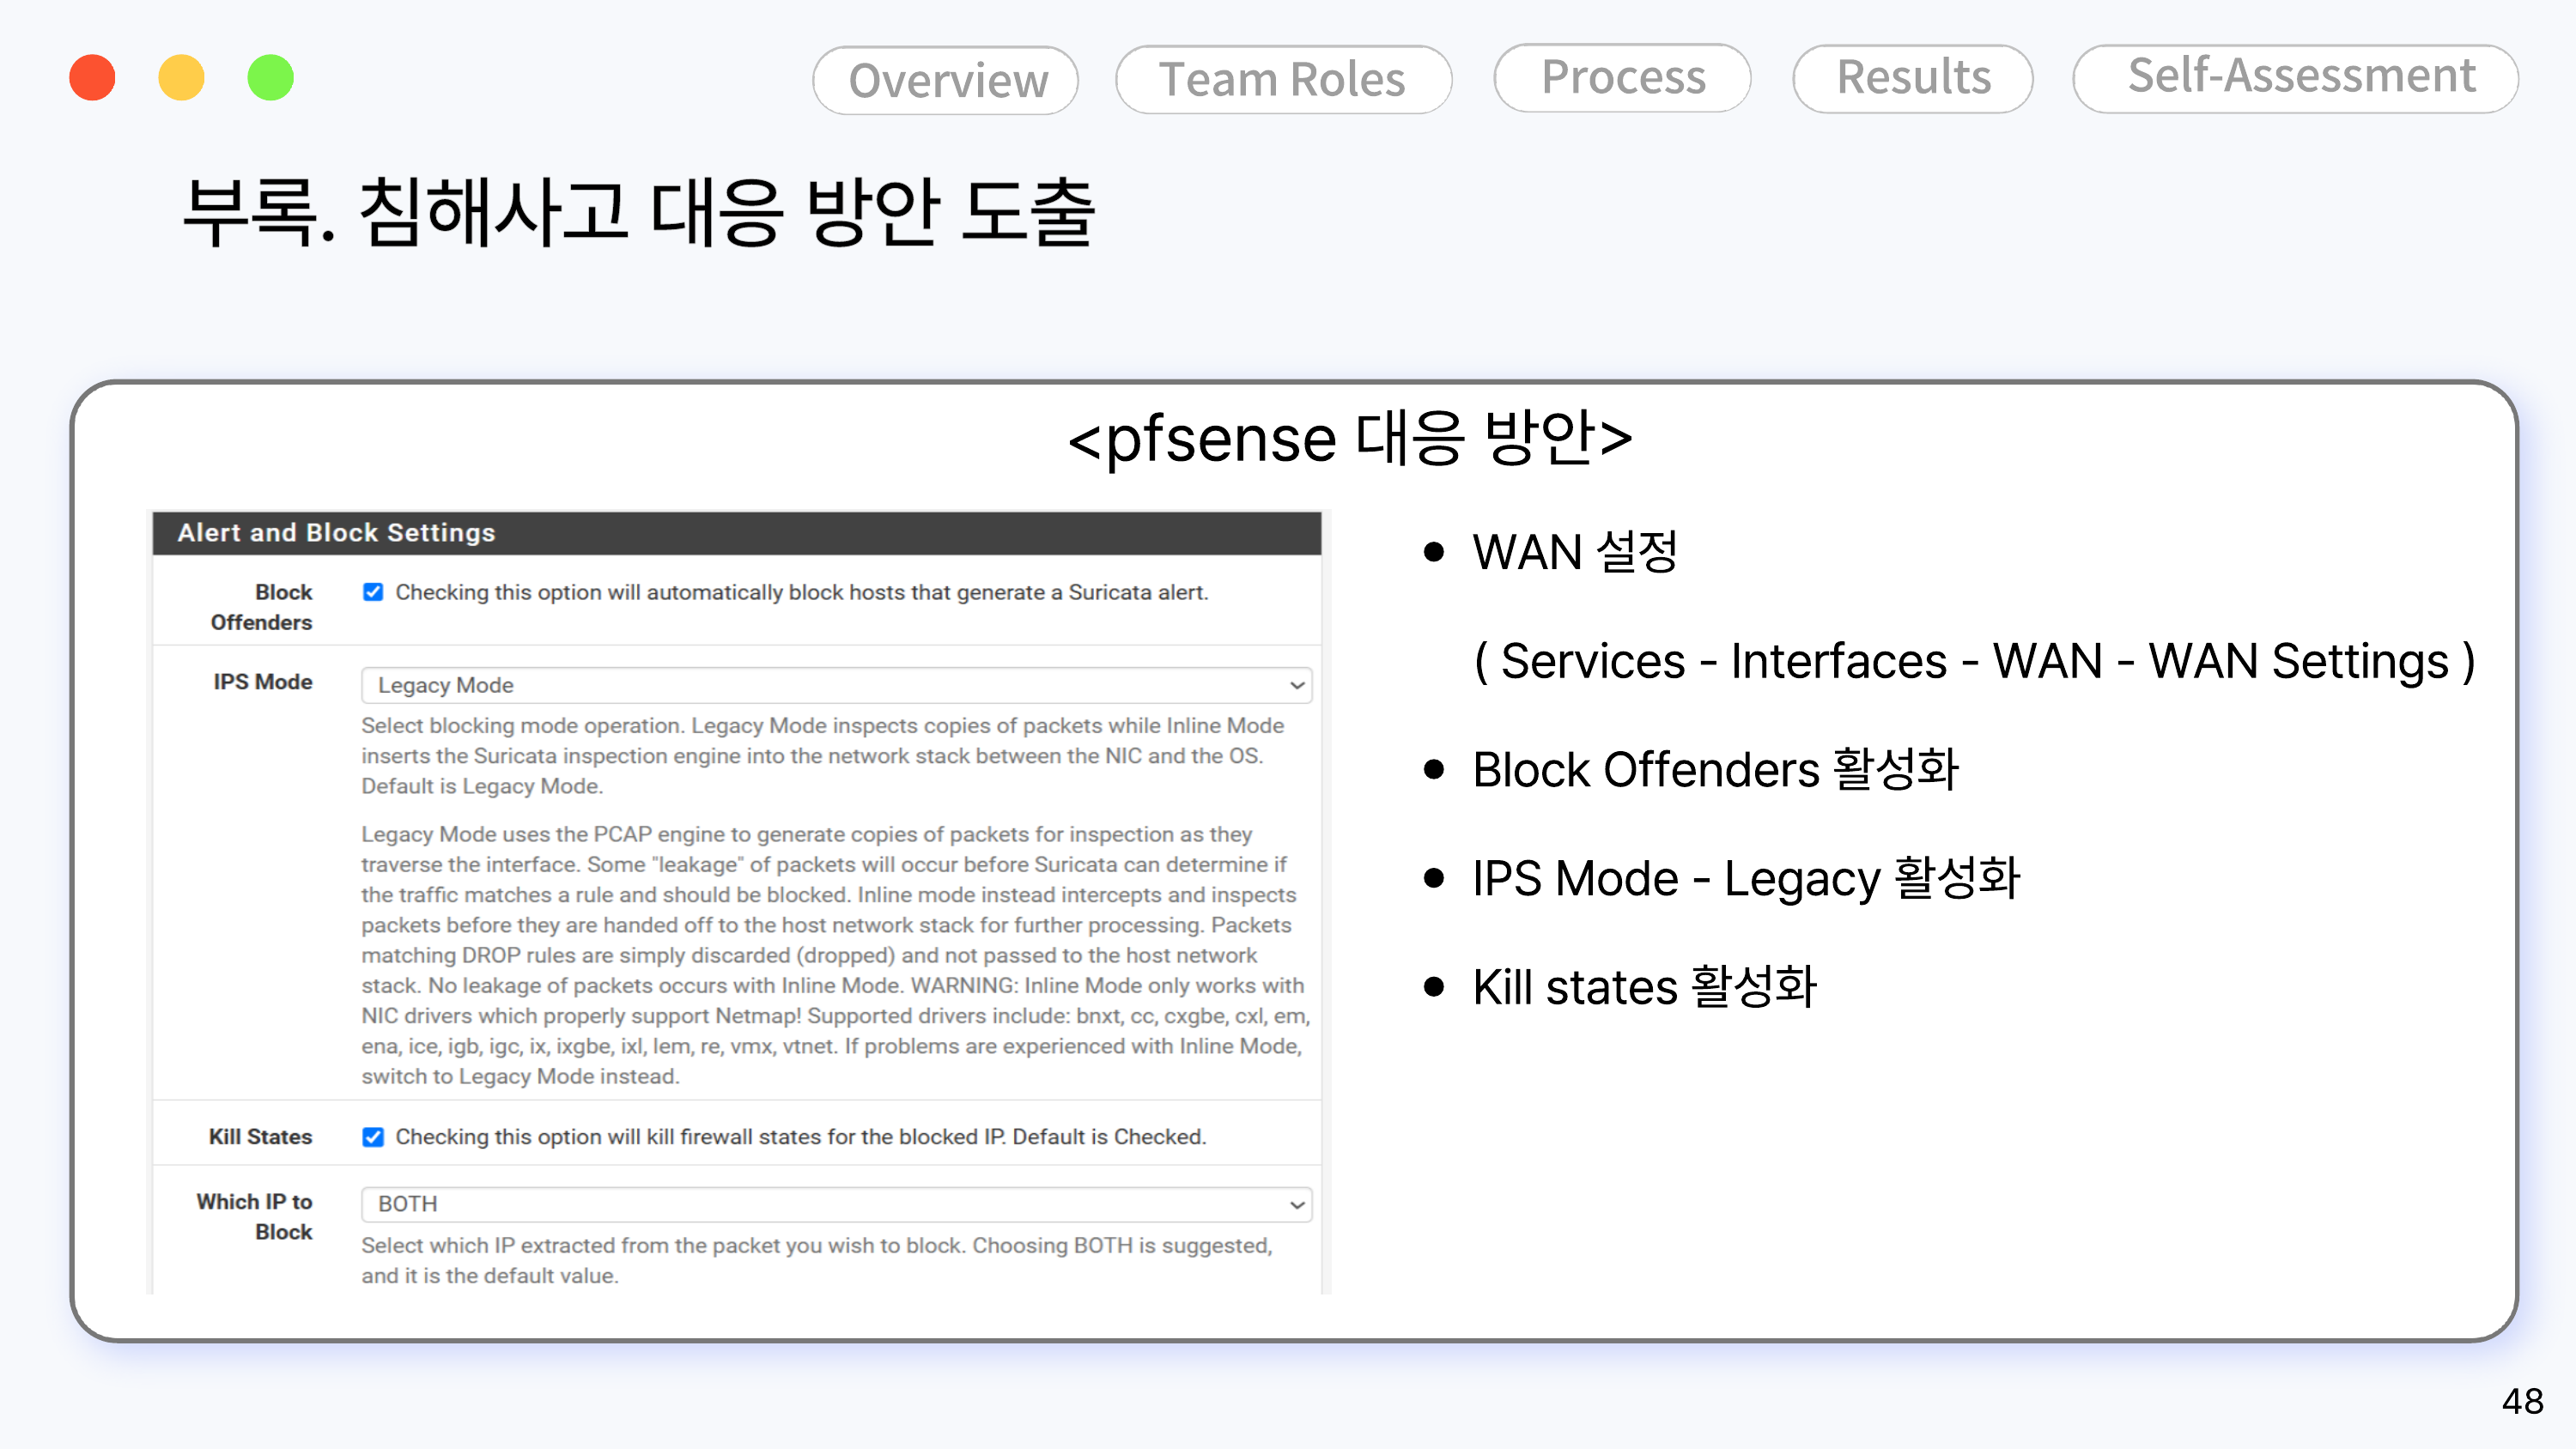
Configuration alert/block pfSense

Configuration des variables de ports — Services - Interfaces - WAN - WAN Variables

Comme le service web interne utilise à la fois les ports 80 et 8080, ces deux ports ont été regroupés et enregistrés dans HTTP_PORTS.
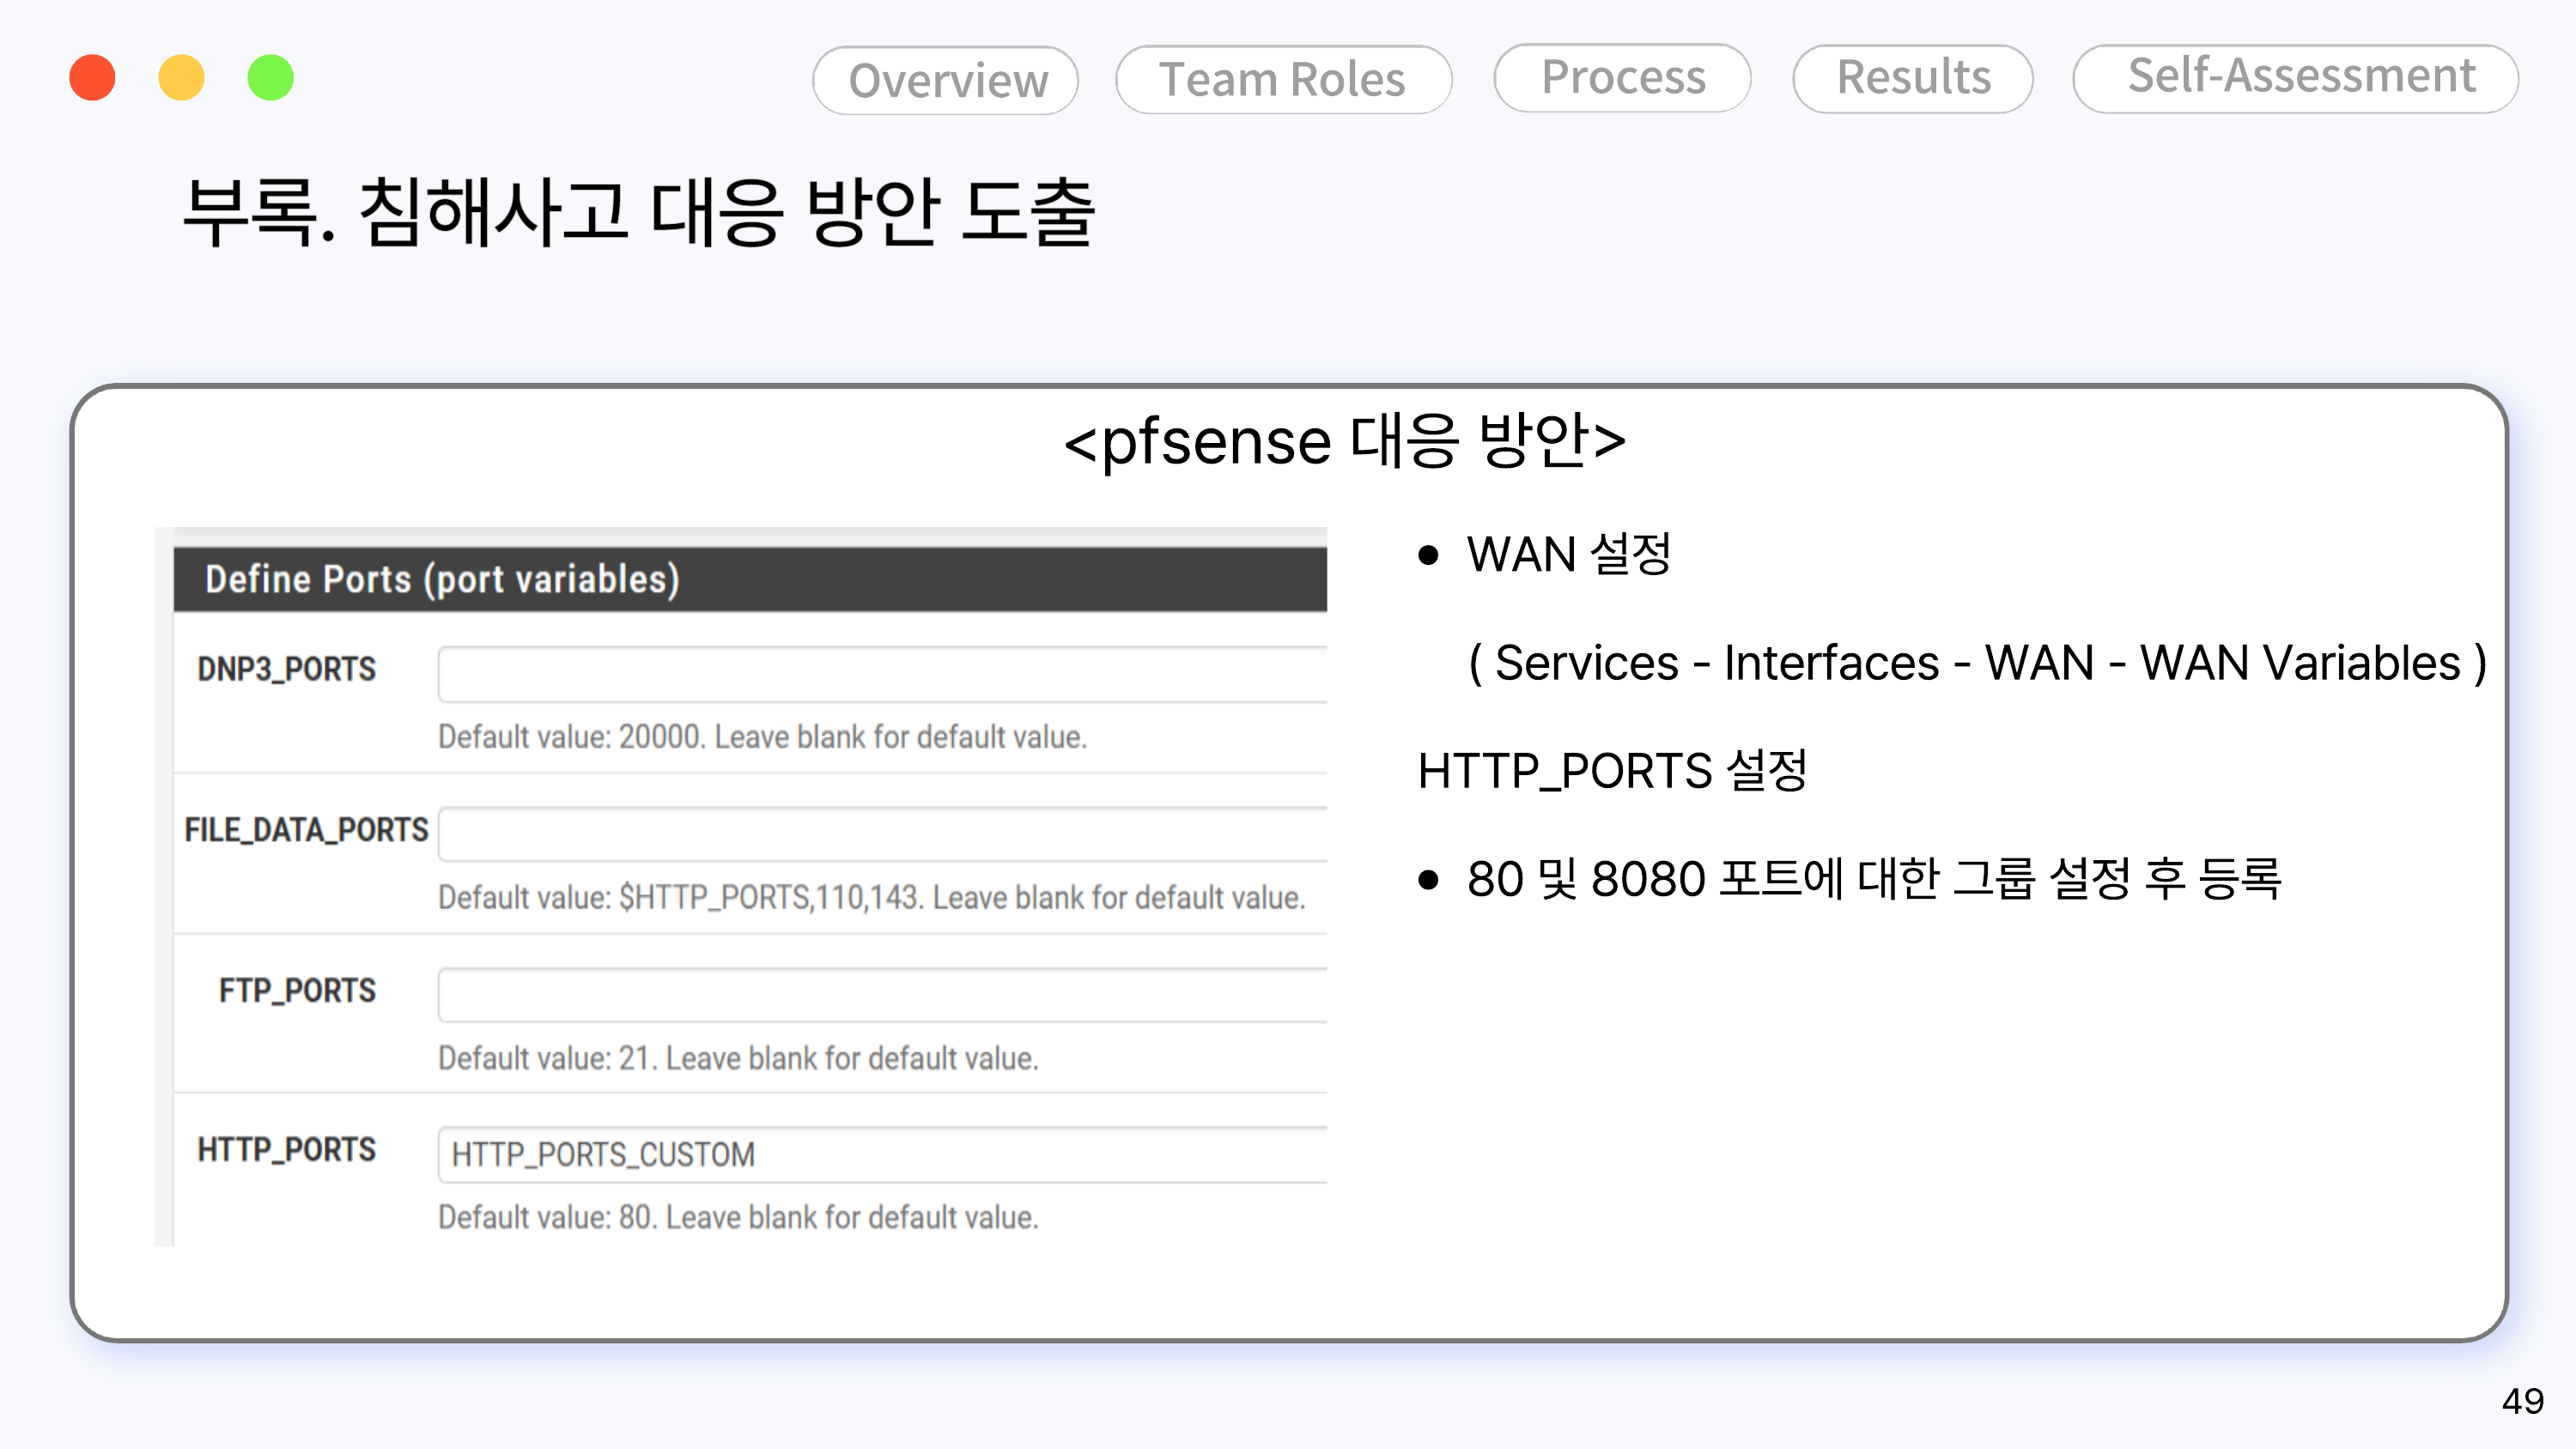
Configuration des ports pfSense

Références

  • Des agents Wazuh ont été installés sur le serveur web DMZ (10.10.10.2), la base de données (10.10.20.3) et les PC de bureau (10.10.30.2~5) afin de centraliser la collecte des journaux Sysmon, PowerShell et auditd.
  • S'il existe d'autres captures d'écran détaillant l'installation/la configuration de chaque serveur (paramètres du gestionnaire Wazuh, règles Coraza WAF, etc.), il est recommandé de les ajouter dans ce dossier sous la forme wazuh-setup.md, coraza-waf-setting.md. (Ces captures ne figurent pas dans le PDF d'origine, elles n'ont donc pas pu être complétées cette fois — n'hésitez pas à me le signaler si nécessaire)


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




