Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
DShield-SIEM — DShield Sensor Log Collection with ELK | Kitploit

Outils/GitHubGitHub/bruneaug/dshield-siem
Outils DéfensifsFlux et Agrégateurs de MenacesSécurité RéseauRenseignement sur les MenacesDétection d'IntrusionRéponse aux IncidentsAnalyse de Journaux
GitHubbruneaug/dshield-siem

DShield-SIEM

DShield Sensor Log Collection with ELK

Voir le dépôt
551057il y a 1 moisVérifié par Kitploit
Partager

Collecte des journaux du capteur DShield avec Elasticsearch

Introduction

Il s'agit d'un fork et d'une mise à jour importante de la publication initiale sur le site web de l'ISC Storm Center par Scott Jensen en tant que document BACS et des scripts publiés sur Github.
https://github.com/fkadriver/Dshield-ELK
https://isc.sans.edu/diary/DShield+Sensor+Monitoring+with+a+Docker+ELK+Stack+Guest+Diary/30118

Ceci est une bonne référence sur la façon d'utiliser DShield-SIEM pour l'analyse : https://isc.sans.edu/diary/30962/

Flux réseau du SIEM DShield

Ceci fournit un aperçu de la manière dont la collecte des journaux avec le capteur DShield est effectuée.
https://github.com/bruneaug/DShield-SIEM/blob/main/Troubleshooting/DShield-SIEM-Flow.png

Pourquoi l'utiliser ?

Ce docker est conçu sur mesure pour être utilisé avec le DShield Honeypot afin de collecter et d'analyser les journaux et de rassembler les données pour faciliter la recherche à des fins de recherche. L'installation suggérée consiste à installer le capteur DShield sur un Raspberry utilisant le système d'exploitation PI Raspbian ou sur un système exécutant Ubuntu 24.04 LTS, soit dans votre réseau, soit dans le cloud de votre choix.

Remarque : Celui-ci doit être installé sur un serveur séparé conformément aux instructions ci-dessous.

  • Ceci a été testé sur Ubuntu 24.04 & 26.04 LTS ou sur un conteneur Proxmox LXC
  • Étape 1 installer Ubuntu
  • Étape 2 installer docker et ELK
  • Étape 3 installer et configurer Filebeat sur le(s) capteur(s) DShield

Configuration d'Ubuntu

Comme dans une entreprise, un système collectant les journaux de sécurité et surveillant un réseau comme le DShield SIEM doit être installé sur un serveur séparé et non avec le capteur DShield.

  • Ubuntu 24.04 LTS Live Server 64-Bit
  • Minimum 10+ Go - Recommandé 12 Go de RAM
    • Si la quantité de RAM attribuée à chaque conteneur (voir ci-dessous) est supérieure à 2 Go, envisagez d'augmenter la capacité de RAM du serveur.
  • 4-8 cœurs
  • Ajouter 2 partitions, une pour le système d'exploitation, l'autre pour docker
  • Partition minimale de 300 Go attribuée à /var/lib/docker
  • Après le redémarrage d'Ubuntu, configurer la partition docker
  • Ajout d'une partition de 300 Go à une VM

Paquets Elastic installés

Version actuelle d'ELK : 8.19.15 (mise à jour le 30 avril 2026)

  • Kibana
  • Elasticsearch
  • Logstash
  • Elastic-Agent
  • Filebeat
  • Heartbeat
  • Metricbeat

Logiciels supplémentaires

  • CyberChef
  • Mitre ATT&CK - Attack Navigator

Remarque : Pour mettre à jour les composants du serveur ELK, suivez ces étapes :
https://github.com/bruneaug/DShield-SIEM/blob/main/README.md#download-github-update

Installer docker

Installer docker avec le compte utilisateur ($) :

sudo apt-get install ca-certificates curl gnupg network-manager txt2html
sudo install -m 0755 -d /etc/apt/keyrings
curl -fsSL https://download.docker.com/linux/ubuntu/gpg | sudo gpg --dearmor -o /etc/apt/keyrings/docker.gpg
sudo chmod a+r /etc/apt/keyrings/docker.gpg
Note: You may need to take the next line, remove the backlash () and put everythin in a single line in Notepad to run this echo.
echo "deb [arch="$(dpkg --print-architecture)" signed-by=/etc/apt/keyrings/docker.gpg] https://download.docker.com/linux/ubuntu \
"$(. /etc/os-release && echo "$VERSION_CODENAME")" stable" | sudo tee /etc/apt/sources.list.d/docker.list > /dev/null
sudo apt update && sudo apt upgrade
sudo reboot (if update were applied)
sudo apt-get install -y jq docker-ce docker-ce-cli containerd.io docker-buildx-plugin docker-compose-plugin pip
sudo systemctl enable docker
sudo systemctl start docker.service

Confirmez que le service docker est en cours d'exécution

sudo systemctl status docker.service

Mettre à jour /etc/hosts

Ajoutez le nom de serveur ELK suivant es01 kibana fleet-server heartbeat logstash filebeat filebeat01
à /etc/hosts après l'adresse IP et le nom du serveur :

sudo vi /etc/hosts

Ajoutez ceci à /etc/hosts après les adresses IP du serveur ELK
127.0.0.1 sensor es01 ...
192.168.25.80 sensor es01 ...

es01 kibana fleet-server heartbeat logstash filebeat filebeat01

Ajouter à sysctl vm.max_map_count

Modifiez le fichier sysctl.conf :

sudo vi /etc/sysctl.conf

Ajoutez ce qui suit à la fin du fichier :

vm.max_map_count=262144

Ajoutez-le et enregistrez-le. Cela concerne Elasticsearch lors de l'utilisation de Docker.

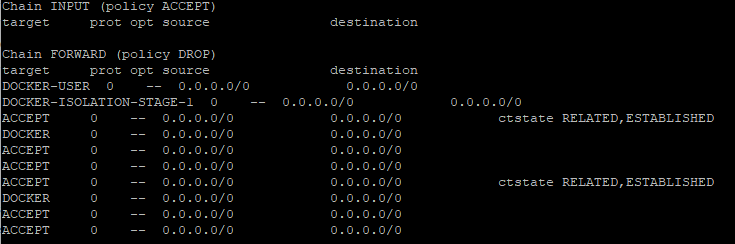
S'assurer que le pare-feu est désactivé

sudo iptables -nL

image

Configurer et installer DShield ELK

En utilisant le compte utilisateur ($), exécutez les commandes suivantes :

git clone https://github.com/bruneaug/DShield-SIEM.git
mkdir scripts
mv DShield-SIEM/AddOnScripts/*.sh scripts
chmod 754 scripts/*.sh
cd ~/DShield-SIEM

Remarque : Avant l'installation, vous pouvez modifier le fichier .env (utilisez ls -la pour le voir) afin d'apporter les modifications souhaitées.
- Le mot de passe par défaut actuel pour elastic est student
Les limites de mémoire dans .env correspondent à la mémoire maximale que docker allouera à chacun des conteneurs ELK.
La valeur par défaut est de 3 Go pour Elasticsearch, mais elle peut être augmentée si vous disposez des ressources nécessaires
Modifiez le fichier .env et configurez-le pour votre propre stack ELK

vi .env
  • Mettez à jour les variables suivantes dans le fichier .env pour qu'elles correspondent aux informations DNS de votre serveur ELK, au nom d'hôte, à l'adresse IP et au mot de passe elastic par défaut si vous souhaitez le modifier :
    • HOSTNAME="ubuntu"
    • DNS_SERVER="9.9.9.9"
    • IPADDRESS="192.168.25.231"
    • ELASTIC_PASSWORD=student
    • ES_MEM = Elasticsearch -> 4g, KB_MEM = Kibana -> 2g
  • Modifiez les informations du ou des serveurs de noms par défaut (192.168.25.2 et 192.168.25.3) dans les 3 fichiers logstash listés ci-dessous, ainsi que le DNS de votre réseau privé local et l'emplacement à l'aide de Google Maps pour l'adresse de destination (c'est-à-dire le mappage du capteur DShield - actuellement défini sur Ottawa, Canada), en éditant les fichiers suivants avant de charger docker :
  cd logstash/pipeline
  • logstash-200-filter-cowrie.conf
  • logstash-201-filter-iptables.conf
  • logstash-202-filter-cowrie-webhoneypot.conf
    Modifiez la configuration par défaut afin d'avoir des informations exactes dans DShied SIEM, éditez chaque fichier et modifiez-les.

Configuration de la supervision de l'infrastructure ELK

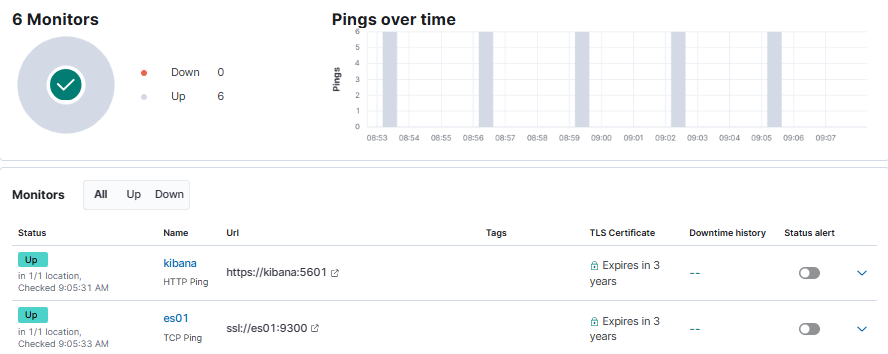
Modifiez heartbeat.yml pour remplacer l'IP du capteur (nommée PI) par votre propre IP de capteur. Kibana heartbeat vérifie l'état de vos services et détermine s'ils sont disponibles.
Mettez à jour cette IP et ce nom d'hôte pour refléter votre capteur. Remarque : Vous pouvez copier et ajouter les mêmes 5 lignes si vous avez plus d'un capteur que vous souhaitez superviser

Cela peut être consulté dans Observability -> Uptime Monitors
image

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →