

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/logpai/deep-loglizer
Apprentissage AutomatiqueArticles et RechercheApprentissage et ÉducationDétection d'AnomaliesAnalyse de JournauxTop en Détection d'Anomalies n°16Top en Analyse de Journaux n°15Top en Apprentissage Automatique n°15
GitHublogpai/deep-loglizer

deep-loglizer

Une boîte à outils d'apprentissage profond pour la détection d'anomalies basée sur les journaux.

Voir le dépôt
2706557il y a 5 ansVérifié par Kitploit
Partager

Deep-loglizer

Deep-loglizer est une boîte à outils d'analyse de journaux basée sur l'apprentissage profond pour la détection automatisée d'anomalies.

Si vous utilisez Deep-loglizer dans vos recherches pour une publication, veuillez citer l'article suivant :
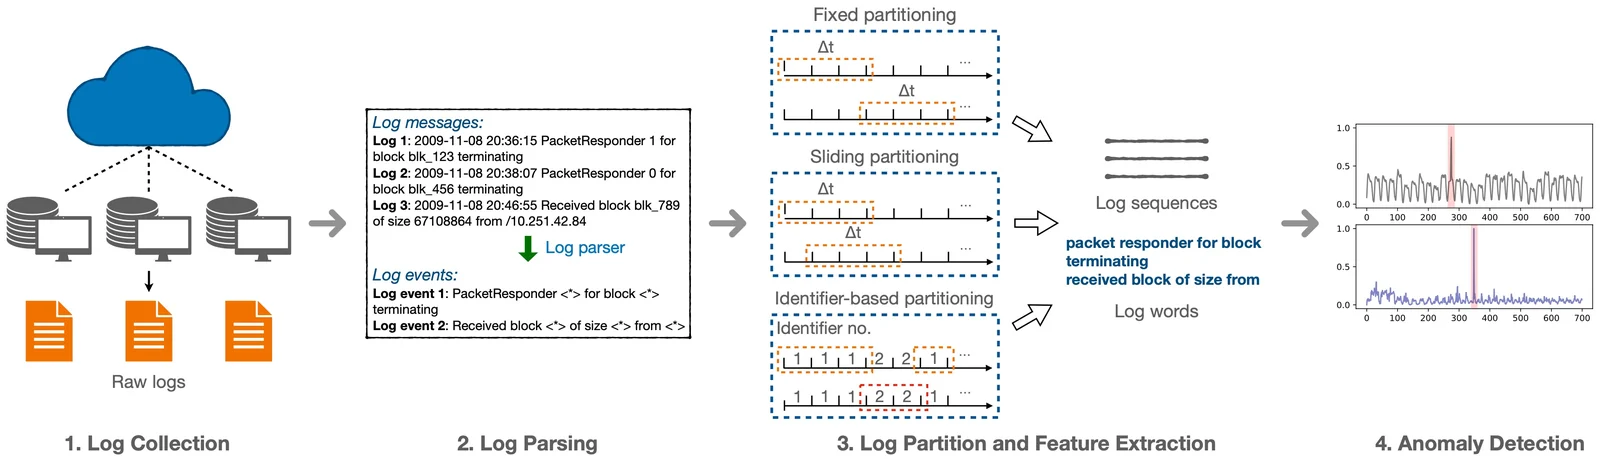
  • Zhuangbin Chen, Jinyang Liu, Wenwei Gu, Yuxin Su et Michael R. Lyu. Rapport d'expérience : Analyse des journaux système basée sur l'apprentissage profond pour la détection d'anomalies. Prépublication arXiv, arXiv:2107.05908 (2021).

Framework

Détection d'anomalies de journaux basée sur l'apprentissage profond

Modèles

ModèleRéférence de l'article
Modèles non supervisés
LSTM[CCS'17] Deeplog : Détection et diagnostic d'anomalies à partir des journaux système grâce à l'apprentissage profond, par Min Du, Feifei Li, Guineng Zheng et Vivek Srikumar. [Université de l'Utah]
LSTM[IJCAI'19] LogAnomaly : détection non supervisée d'anomalies séquentielles et quantitatives dans des journaux non structurés par Weibin Meng, Ying Liu, Yichen Zhu et al. [Université Tsinghua]
Transformer[ICDM'20] Détection d'anomalies basée sur l'auto-attention et la classification dans des journaux non structurés, par Sasho Nedelkoski, Jasmin Bogatinovski, Alexander Acker, Jorge Cardoso et Odej Kao. [TU Berlin]
Autoencoder[ICT Express'20] Détection non supervisée d'anomalies dans les messages de journal, par Amir Farzad et T Aaron Gulliver. [Université de Victoria]
Modèles supervisés
Attentional BiLSTM[ESEC/FSE'19] Détection robuste d'anomalies basée sur les journaux pour des données de journaux instables par Xu Zhang, Yong Xu, Qingwei Lin et al. [MSRA]
CNN[DASC'18] Détection d'anomalies dans les journaux de systèmes de big data à l'aide de réseaux de neurones convolutifs par Siyang Lu, Xiang Wei, Yandong Li et Liqiang Wang. [Université de Floride centrale]

Installation

git clone https://github.com/logpai/deep-loglizer.git
cd deep-loglizer
pip install -r requirements.txt


Contributeurs

  • Zhuangbin Chen, Université chinoise de Hong Kong
  • Jinyang Liu, Université chinoise de Hong Kong
  • Wenwei Gu, Université chinoise de Hong Kong
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    264

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




