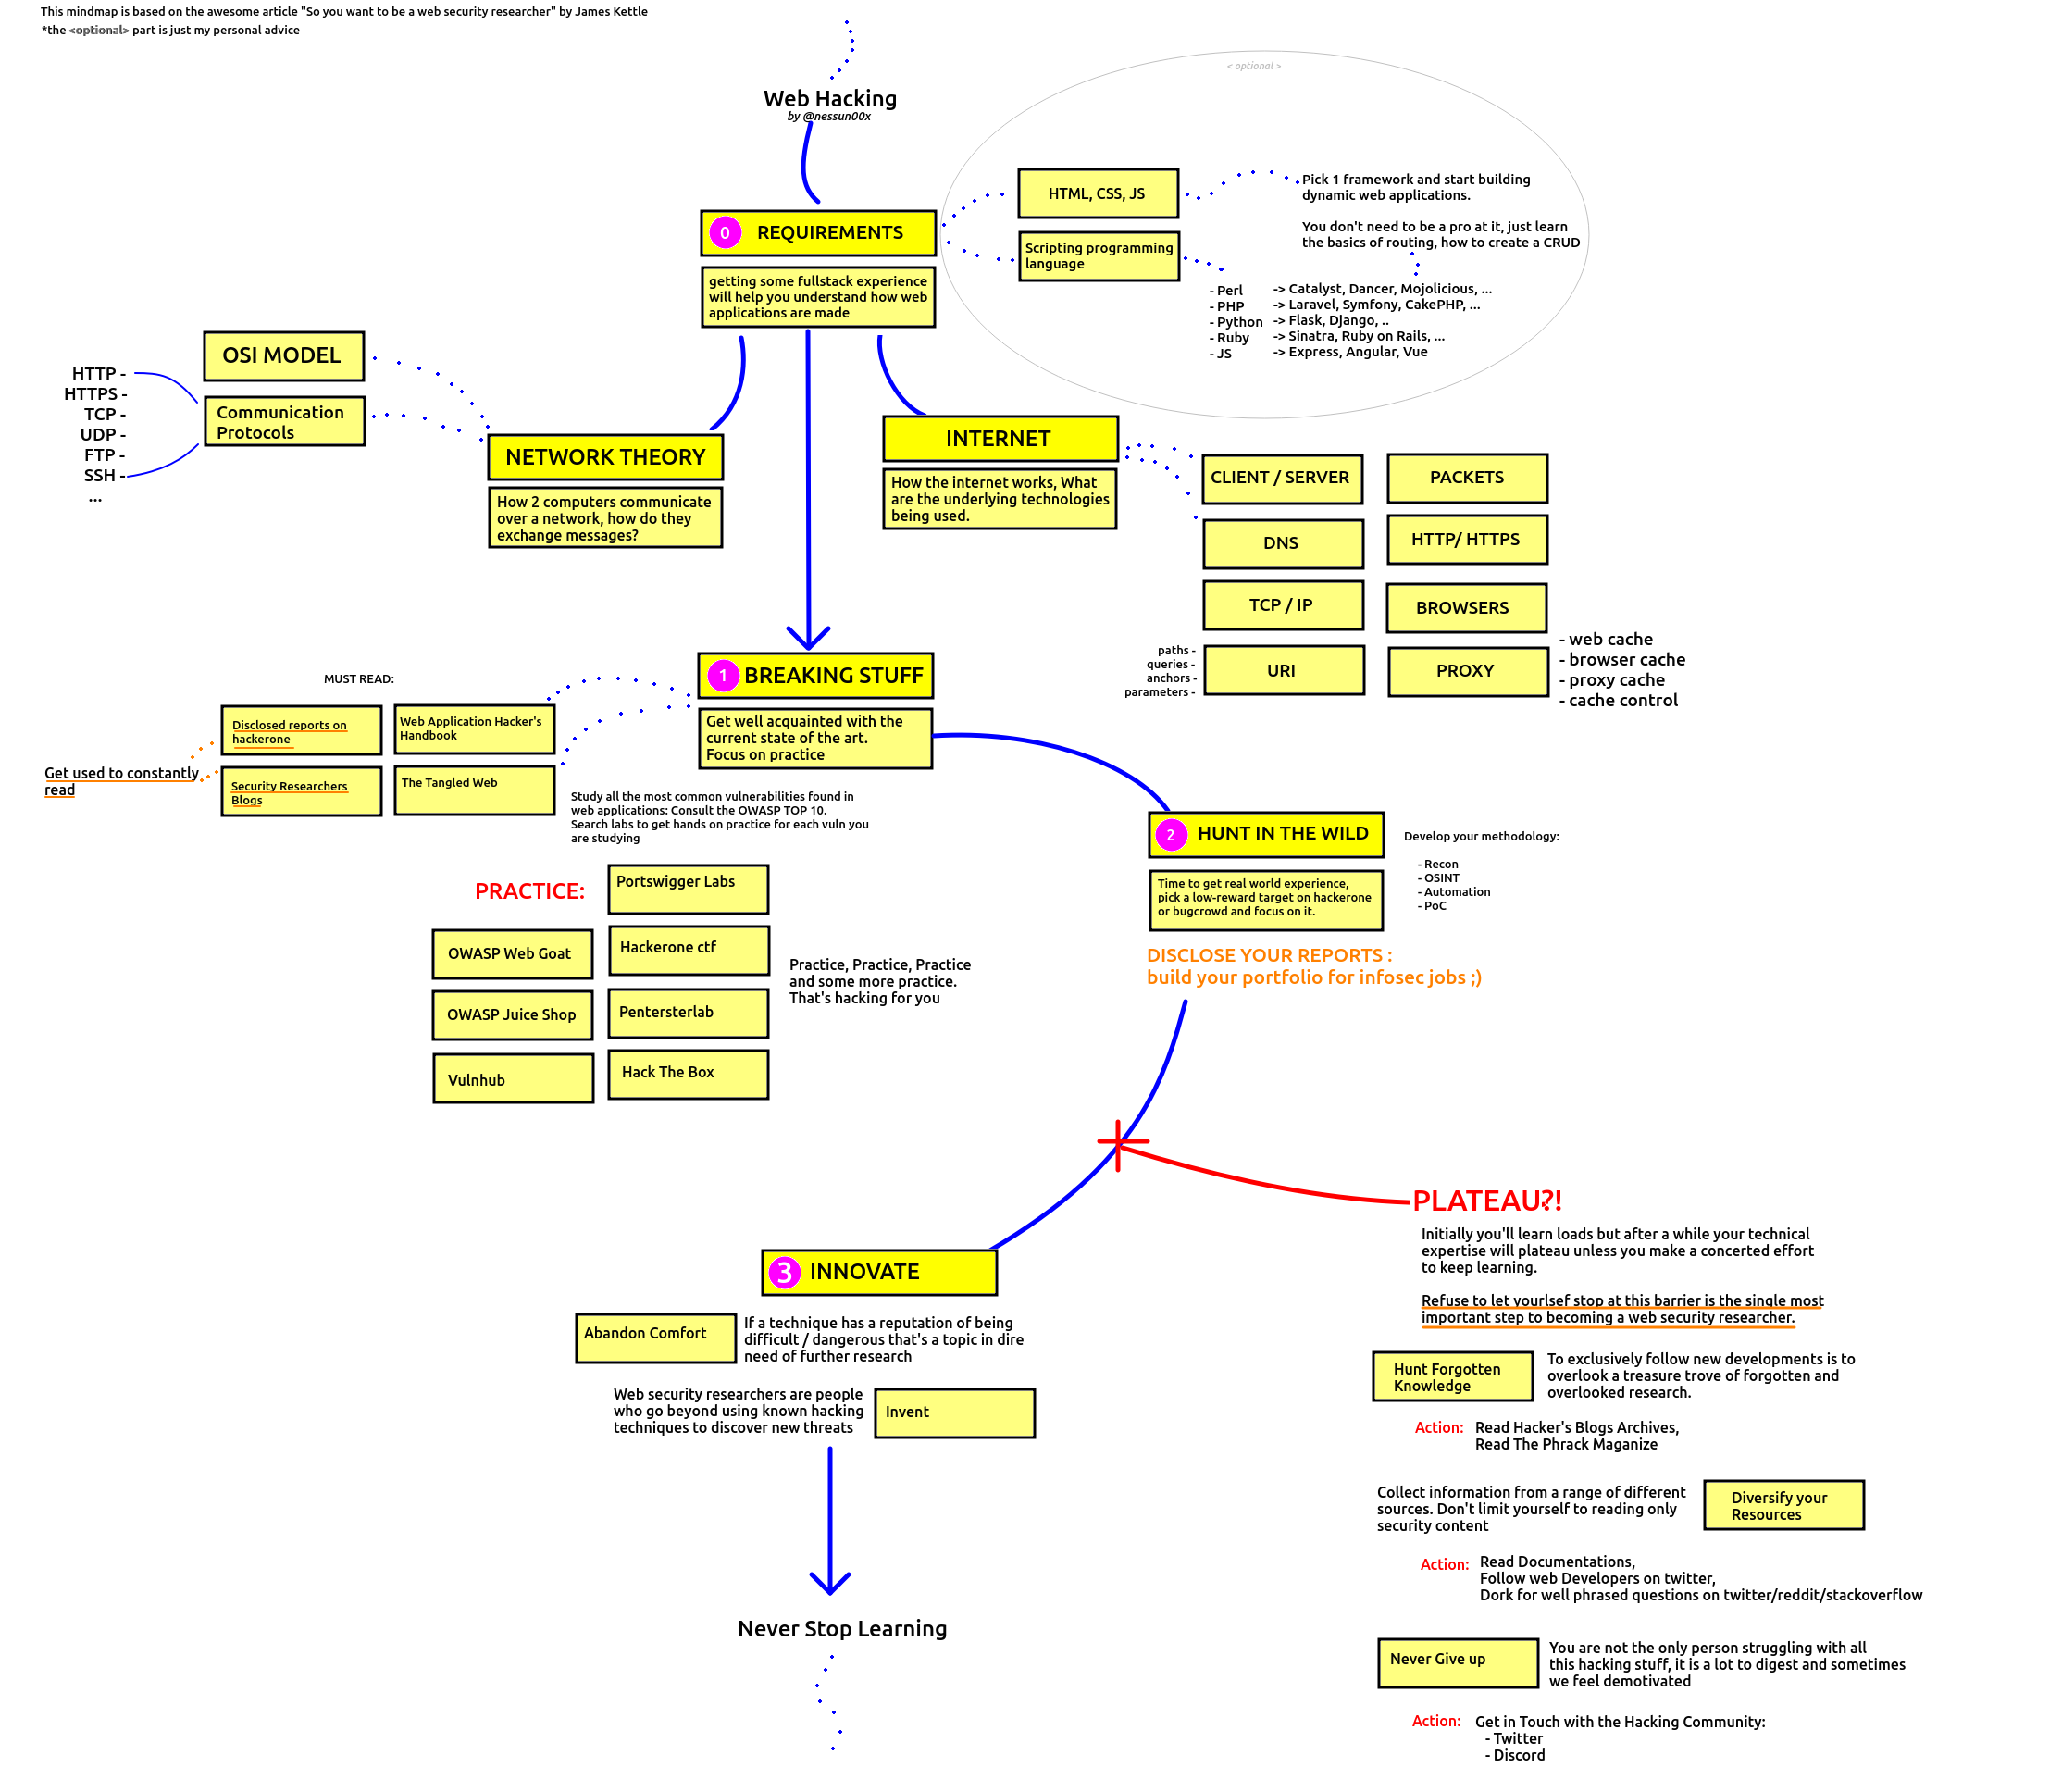
Un examen approfondi de certaines méthodologies de reconnaissance et de vulnérabilités d'applications web qui m'intéressent, où je fusionnerai toutes mes notes recueillies à partir de livres, de vidéos, d'articles et de mon expérience personnelle en bug bounty / hacking web et réseau
Mon manuel d'étude personnel sur le hacking web. Je partagerai des notes sur l'exploitation, les vulnérabilités, les technologies, la reconnaissance, les outils utiles, en me basant sur toutes les ressources que je trouve sur internet. Un jour, cela deviendra un blog.
Commencez par security-101 pour une introduction accessible et comprenez comment débuter en hacking