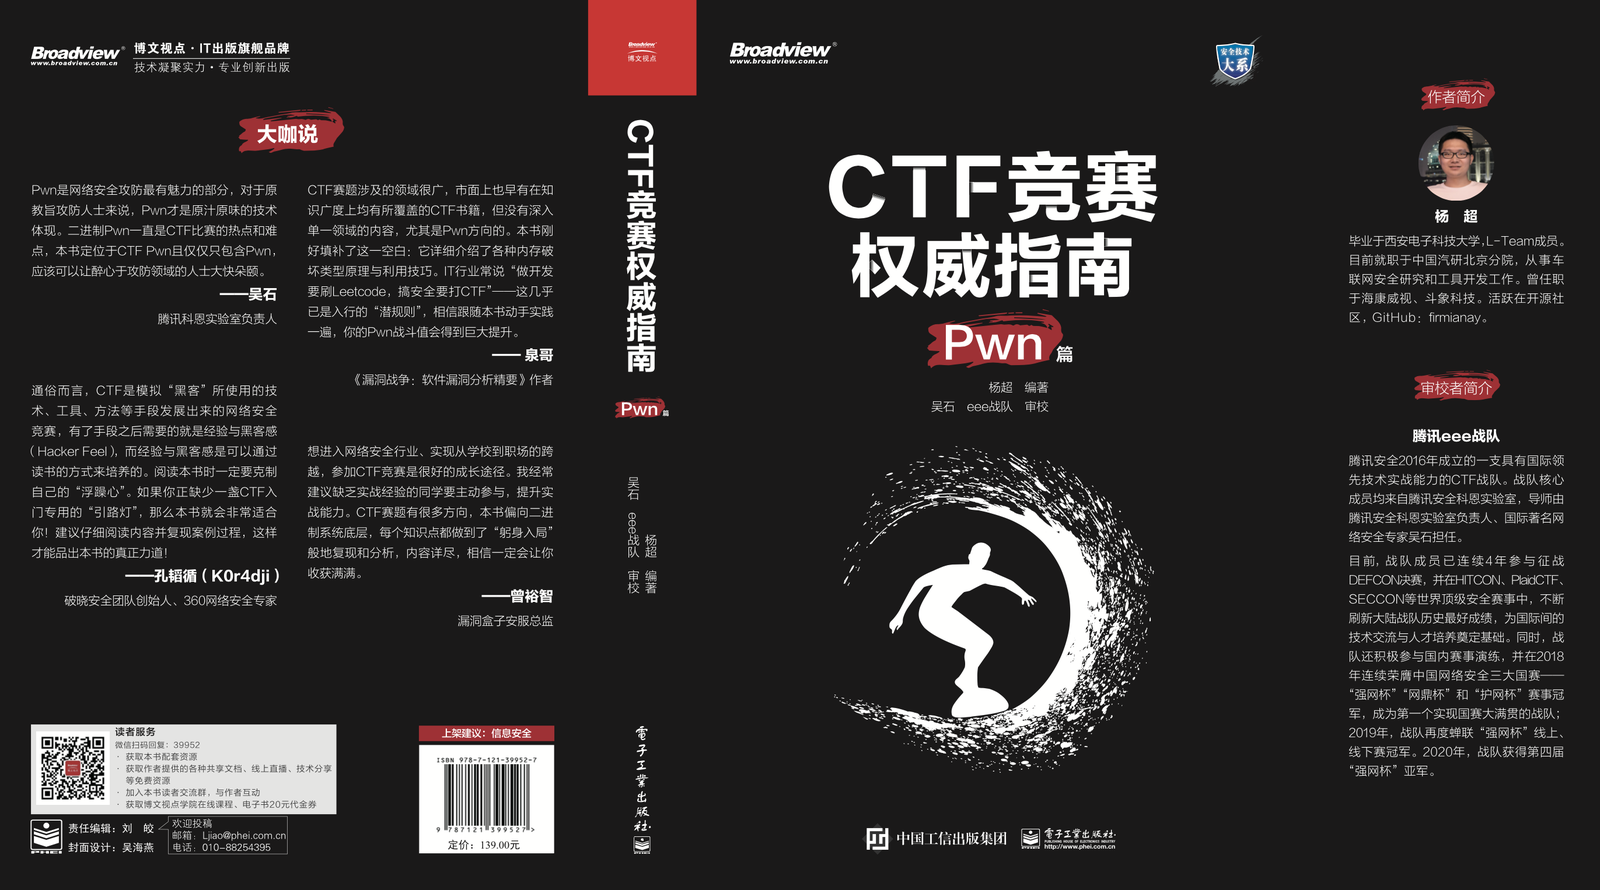
Guide CTF open source couvrant le Pwn, l'ingénierie inverse et la sécurité web, avec des chapitres structurés, des exemples pratiques et une configuration d'outils pour une pratique hands-on.
Ce livre « Guide de référence des compétitions CTF (édition Pwn) » (écrit par Yang Chao, révisé par Wu Shi de l'équipe eee) est disponible !!! Acheter sur JD Acheter sur Dangdang
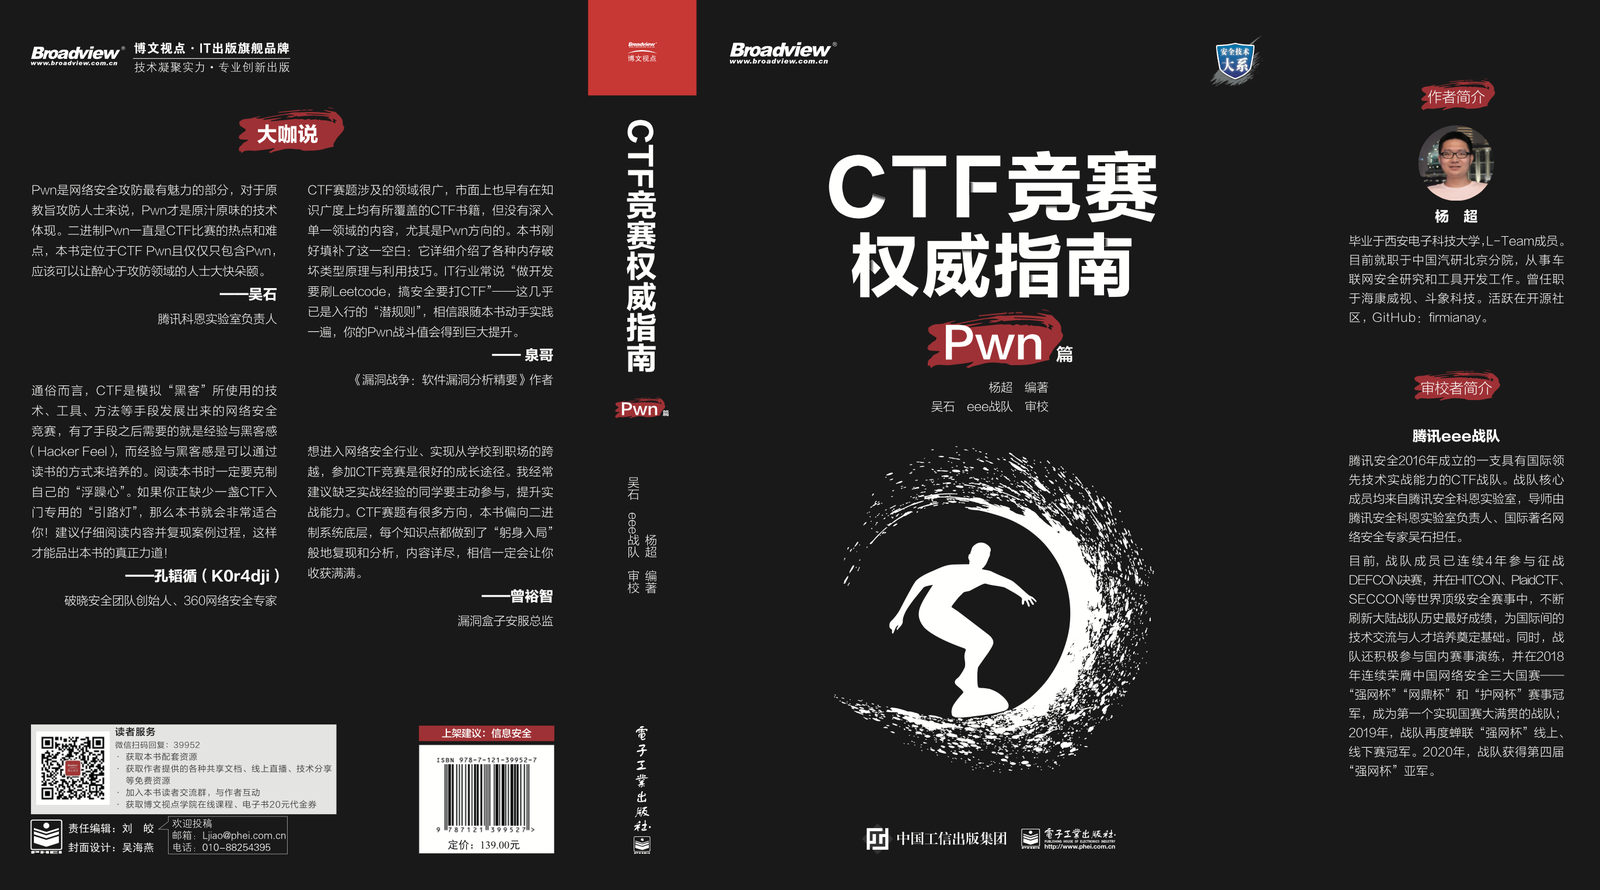
Ce livre s'adresse principalement aux débutants en CTF Pwn et se concentre sur la sécurité binaire sous Linux. L'ouvrage comprend 12 chapitres, en partant des bases du binaire, et analyse en détail, en s'appuyant sur le code source, les vulnérabilités de sécurité binaire courantes, les mécanismes d'atténuation ainsi que les méthodes d'exploitation, complétés par des explications sur les outils d'analyse et la mise en place de l'environnement, afin de permettre au lecteur d'apprendre de manière systématique et progressive. Le choix du contenu et des matériaux de ce livre est relativement continu et complet ; chaque point de connaissance est accompagné d'exemples classiques, et un effort considérable a été consacré à leur explication, dans le but de restituer au maximum le raisonnement d'analyse et le processus de résolution, pour permettre d'en tirer des conclusions générales.
Le pwn est la partie la plus fascinante de la sécurité offensive et défensive en cybersécurité ; pour les puristes de l'offensive-défensive, le pwn est la véritable expression technique. Le pwn binaire a toujours été un point chaud et une difficulté des compétitions CTF ; ce livre se positionne sur le contenu CTF pwn et ne contient que du pwn, ce qui devrait permettre aux passionnés du domaine de l'offensive-défensive de se régaler. —— Wu Shi, responsable du laboratoire Keen de Tencent
Les épreuves CTF couvrent un large éventail de domaines, et il existe depuis longtemps sur le marché des livres CTF couvrant une certaine étendue de connaissances, mais aucun ne traite en profondeur d'un domaine unique, en particulier la direction Pwn. Ce livre comble précisément cette lacune : il présente en détail les principes des différents types de corruption de mémoire et les techniques d'exploitation. L'industrie informatique dit souvent « pour faire du développement, il faut faire du Leetcode ; pour faire de la sécurité, il faut faire du CTF » — c'est presque une « règle implicite » pour entrer dans le métier ; je suis convaincu qu'en pratiquant une fois en suivant ce livre, votre niveau de combat en Pwn sera considérablement amélioré. —— Quan Ge, auteur de « La guerre des vulnérabilités : l'essentiel de l'analyse des vulnérabilités logicielles ». Parlons encore des livres CTF
Pour entrer dans l'industrie de la cybersécurité et réussir la transition de l'école au monde professionnel, le CTF est un excellent parcours de progression. Je conseille souvent aux étudiants manquant d'expérience pratique de participer activement aux compétitions CTF pour améliorer leurs capacités pratiques. Ce livre s'oriente vers les couches basses des systèmes binaires, et chaque point de connaissance permet de « se plonger dans le bain » pour reproduire et analyser le processus ; le contenu de ce livre est détaillé et vous apportera, j'en suis sûr, une riche moisson. —— Zeng Yuzhi, directeur du service de sécurité de Vulbox
L'angle accessible du CTF est celui d'une compétition de cybersécurité développée à partir des techniques, outils, méthodes et autres moyens utilisés par les « hackers » ; une fois les moyens acquis, il faut de l'expérience et du Hacker Feel, et l'expérience comme le Hacker Feel peuvent se cultiver par la lecture. Lors de la lecture de ce livre, il faut absolument réfréner son « esprit impatient » ; si vous manquez justement d'un « phare » dédié à l'initiation au CTF, ce livre vous conviendra parfaitement. Je vous recommande de lire attentivement le contenu et de reproduire les processus qui y sont décrits pour savourer la véritable saveur de ce livre. —— Kong Taoxun (K0r4dji), fondateur de l'équipe de sécurité PoXiao, expert en cybersécurité chez 360
À propos du livre | Table des matières | Chapitre d'exemple | Ressources associées (code source, errata, etc.)
Groupe QQ d'échange entre lecteurs : 808542982, 217863340
Pour le groupe WeChat, ajoutez-moi sur WeChat en précisant « rejoindre le groupe ». Bienvenue pour suivre le compte officiel :
La rédaction d'un livre prend du temps et de l'énergie et a mobilisé une grande partie des efforts de l'auteur ; luttons contre le piratage et préservons les éditions légales !
Rédaction en cours...
À propos du livre | Table des matières | Chapitre d'exemple | Ressources associées (code source, errata, etc.)
Rédaction en cours...
À propos du livre | Table des matières | Chapitre d'exemple | Ressources associées (code source, errata, etc.)
——« Plutôt que de croire aux rumeurs, mieux vaut continuer à apprendre. »
Adresse GitHub : https://github.com/firmianay/CTF-All-In-One
Adresse GitBook : https://firmianay.gitbook.io/ctf-all-in-one/
Veuillez consulter SUMMARY.md
Veuillez consulter CONTRIBUTING.md
Veuillez consulter CHANGELOG
CC-BY-SA-4.0