sharepoint-toolshell-micro-postmortem

Micro-postmortem reproductible d’incident pour Microsoft SharePoint sur site « ToolShell » (CVE-2025-53770) : aperçu ATT&CK, tableau des « journaux…

Micro-postmortem reproductible d’incident pour Microsoft SharePoint sur site « ToolShell » (CVE-2025-53770) : aperçu ATT&CK, tableau des « journaux…

Pare-feu open-source pour agents IA qui analyse le trafic HTTP, MCP, A2A et WebSocket à la recherche d'exfiltration, SSRF et d'injection de prompt,…

Le but de ce dépôt est de partager des requêtes KQL pour aider à identifier les mauvaises configurations de sécurité, rechercher des modèles…

Log4j 2 (CVE-2021-44228) scanner de vulnérabilité pour Windows OS

Contrôle d'accès pour les agents IA. Définissez ce que Claude Code, Codex, Gemini, Cursor et tout serveur MCP sont autorisés à faire, examinez les…

Mémoire d'IA agentique avec décroissance selon la courbe d'oubli d'Ebbinghaus. +16pp meilleur rappel que Mem0 sur LoCoMo.

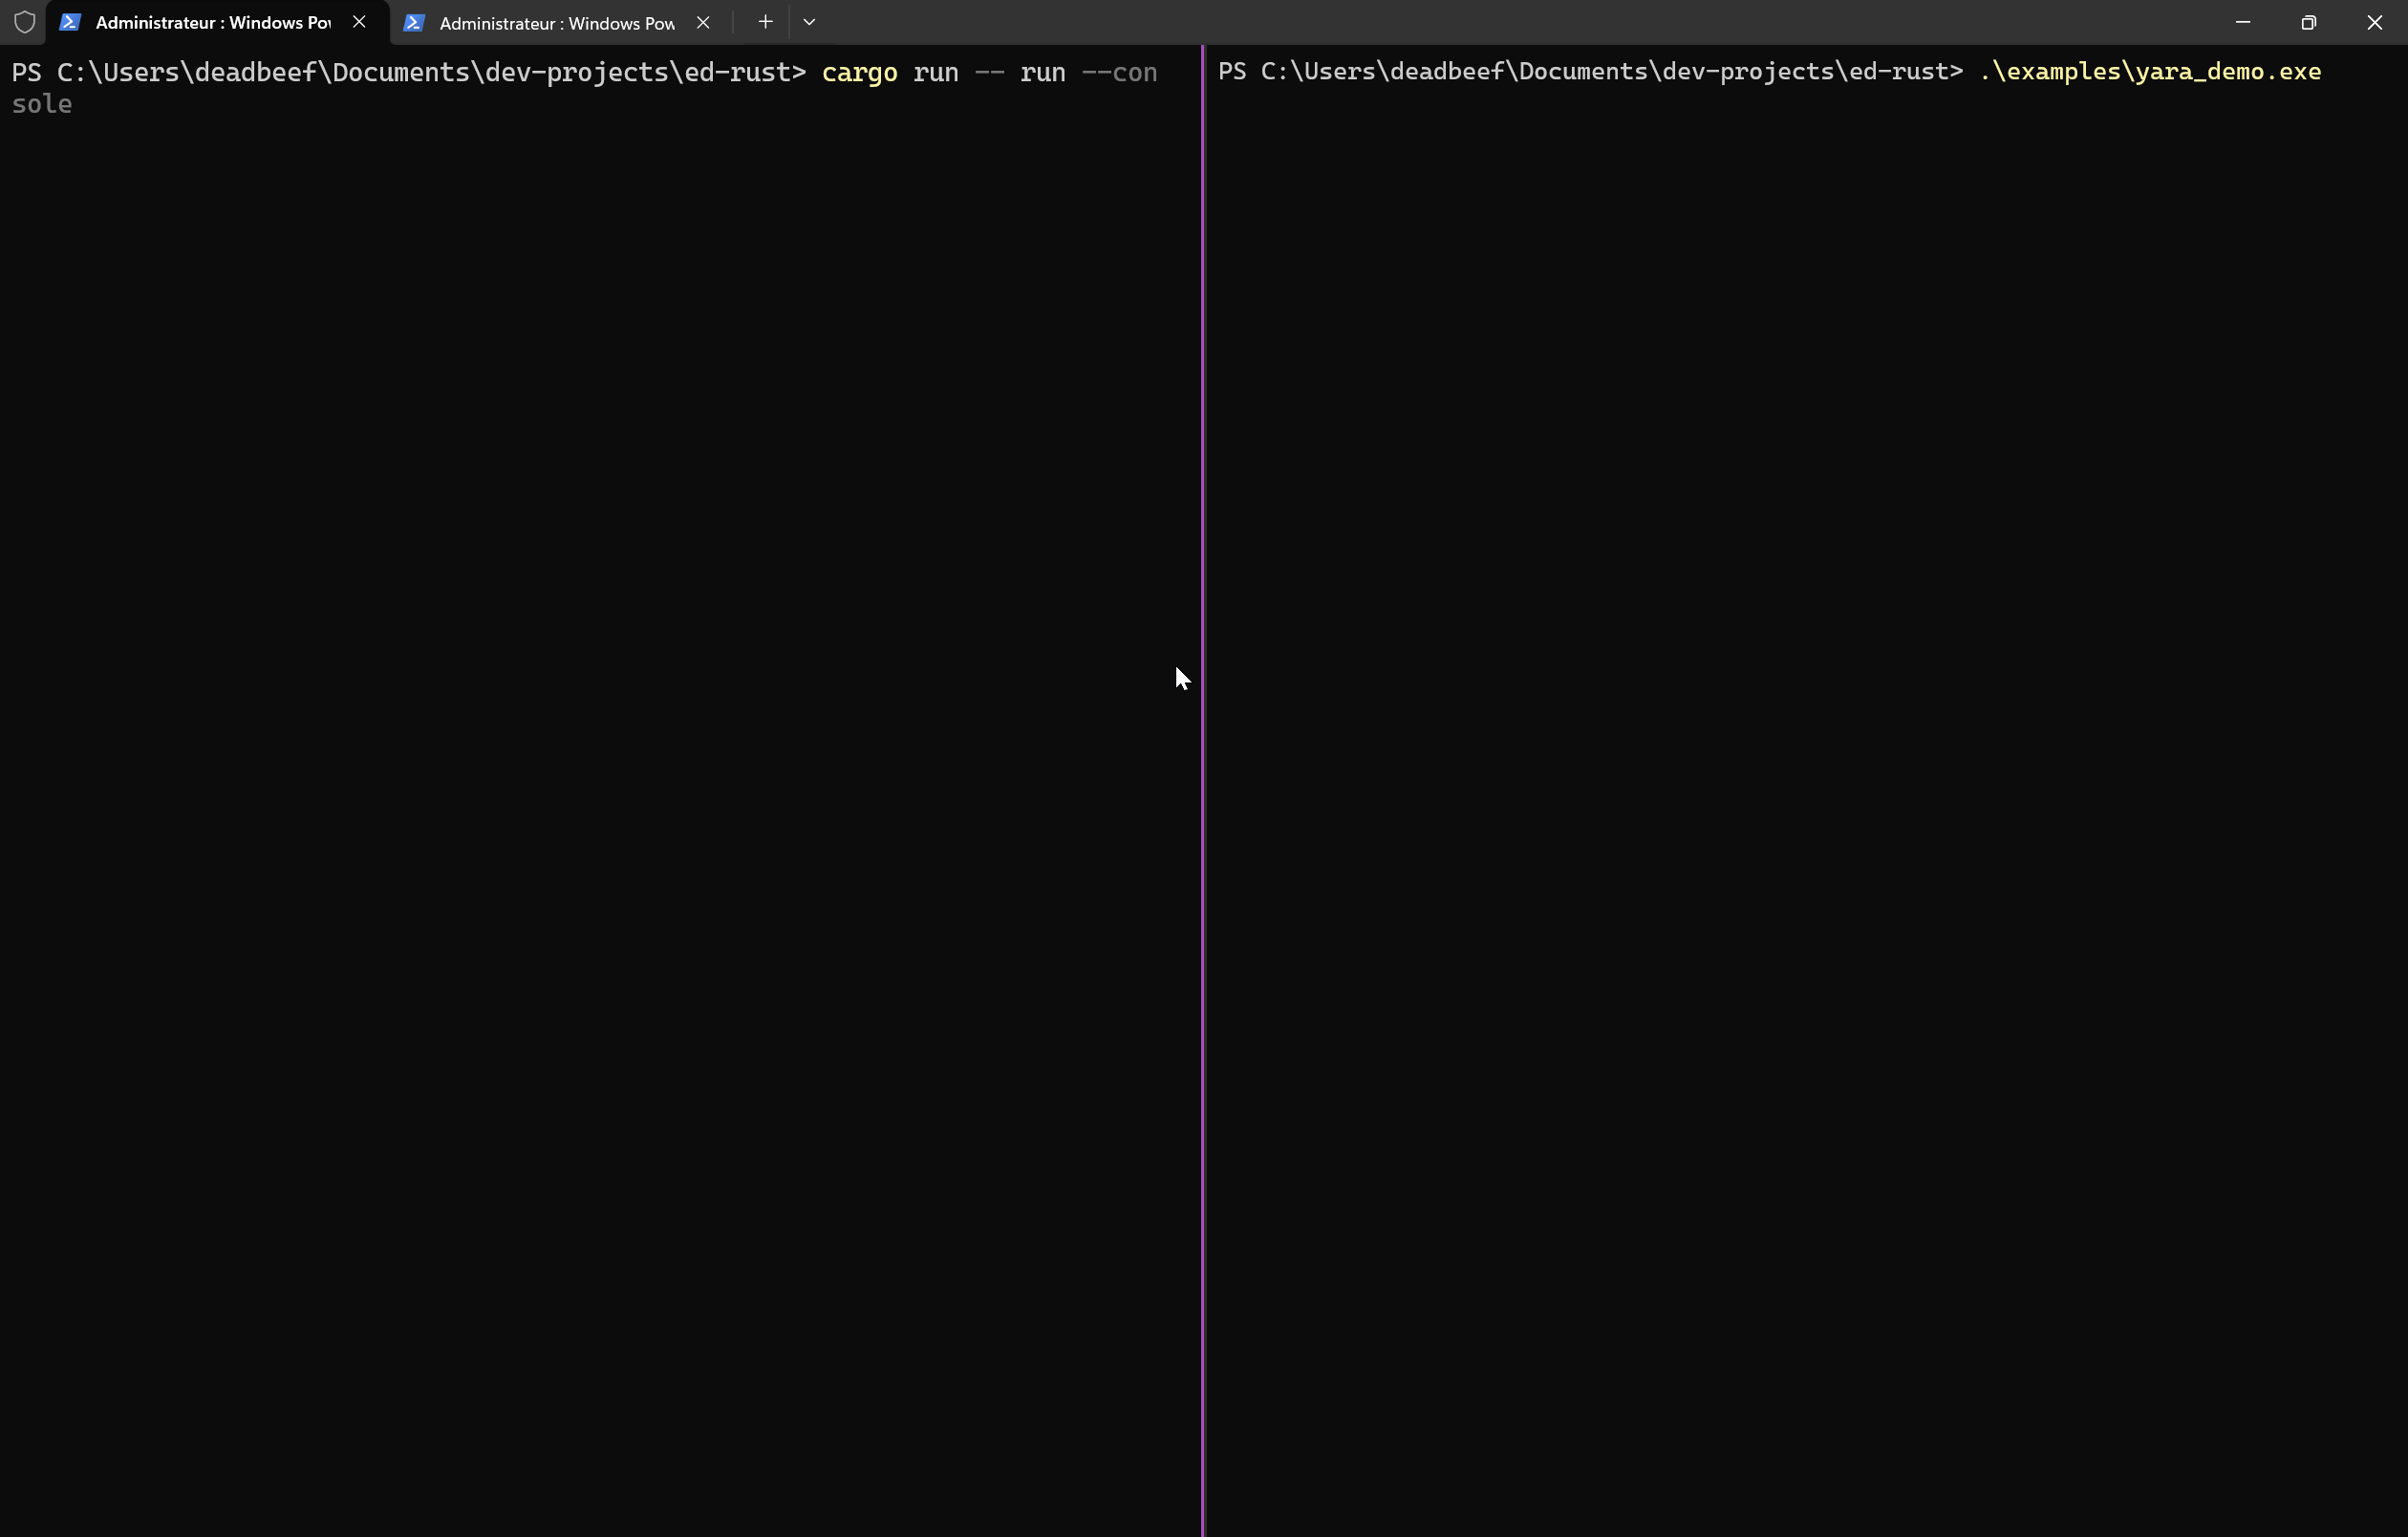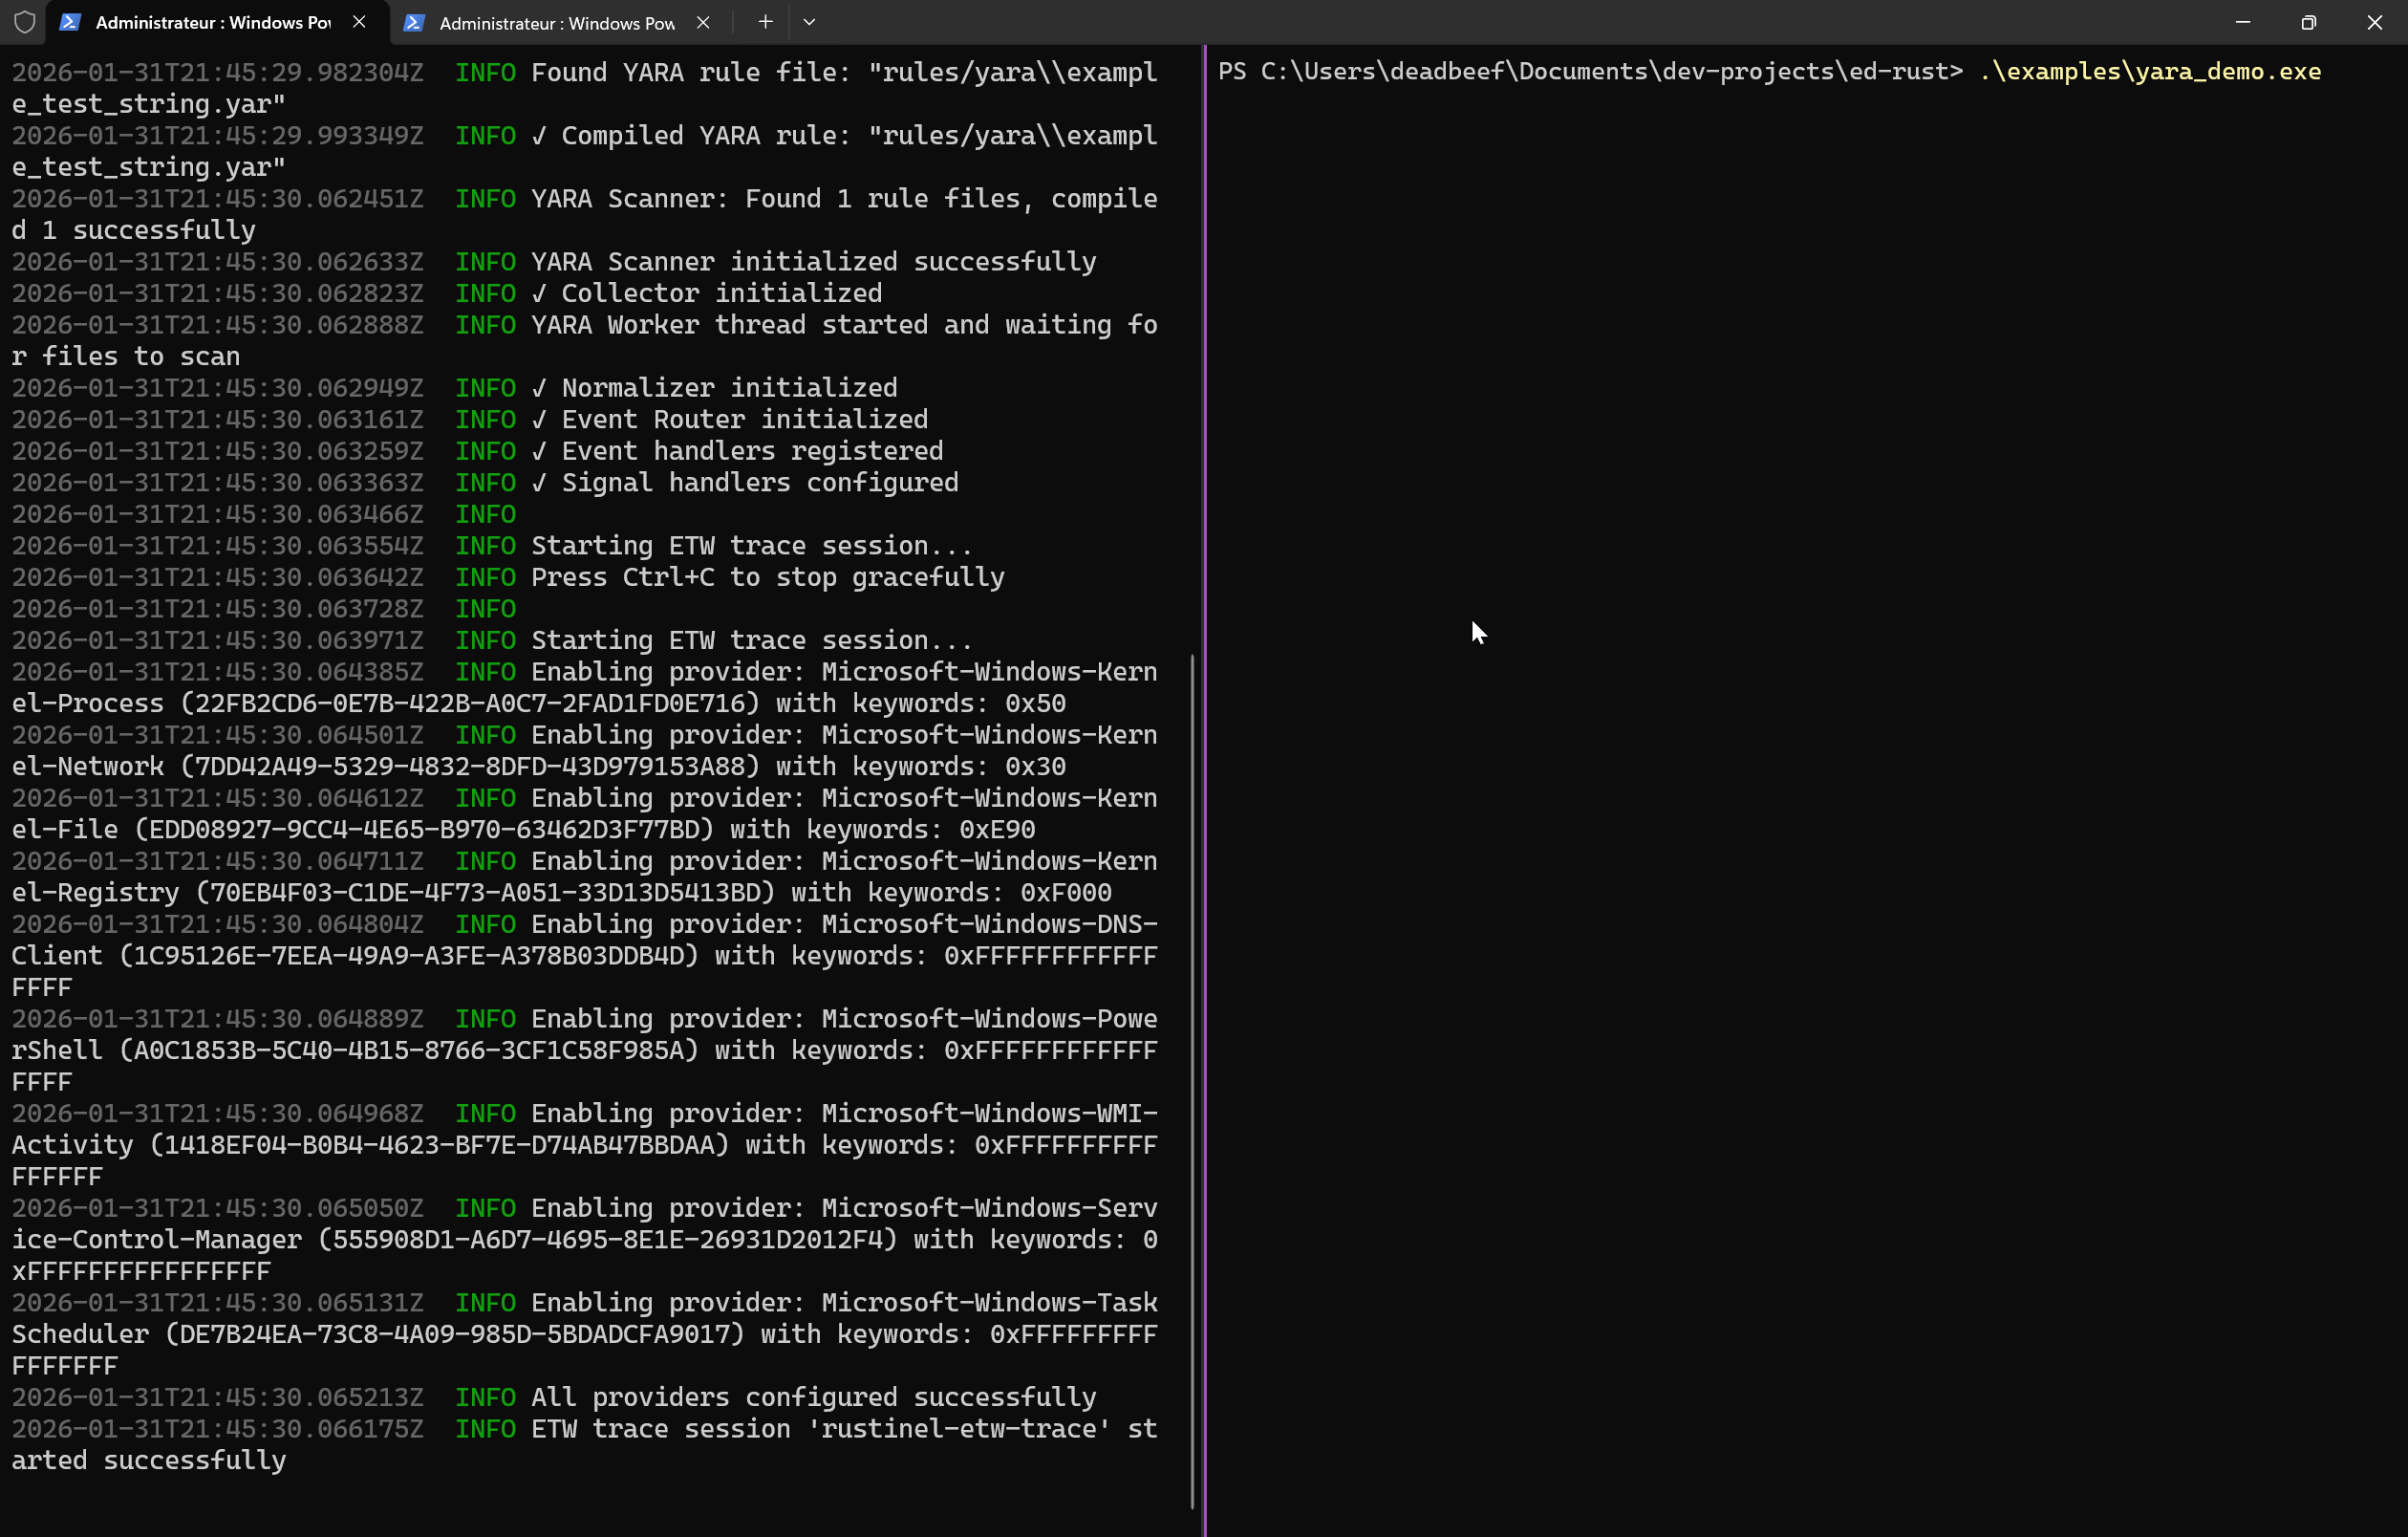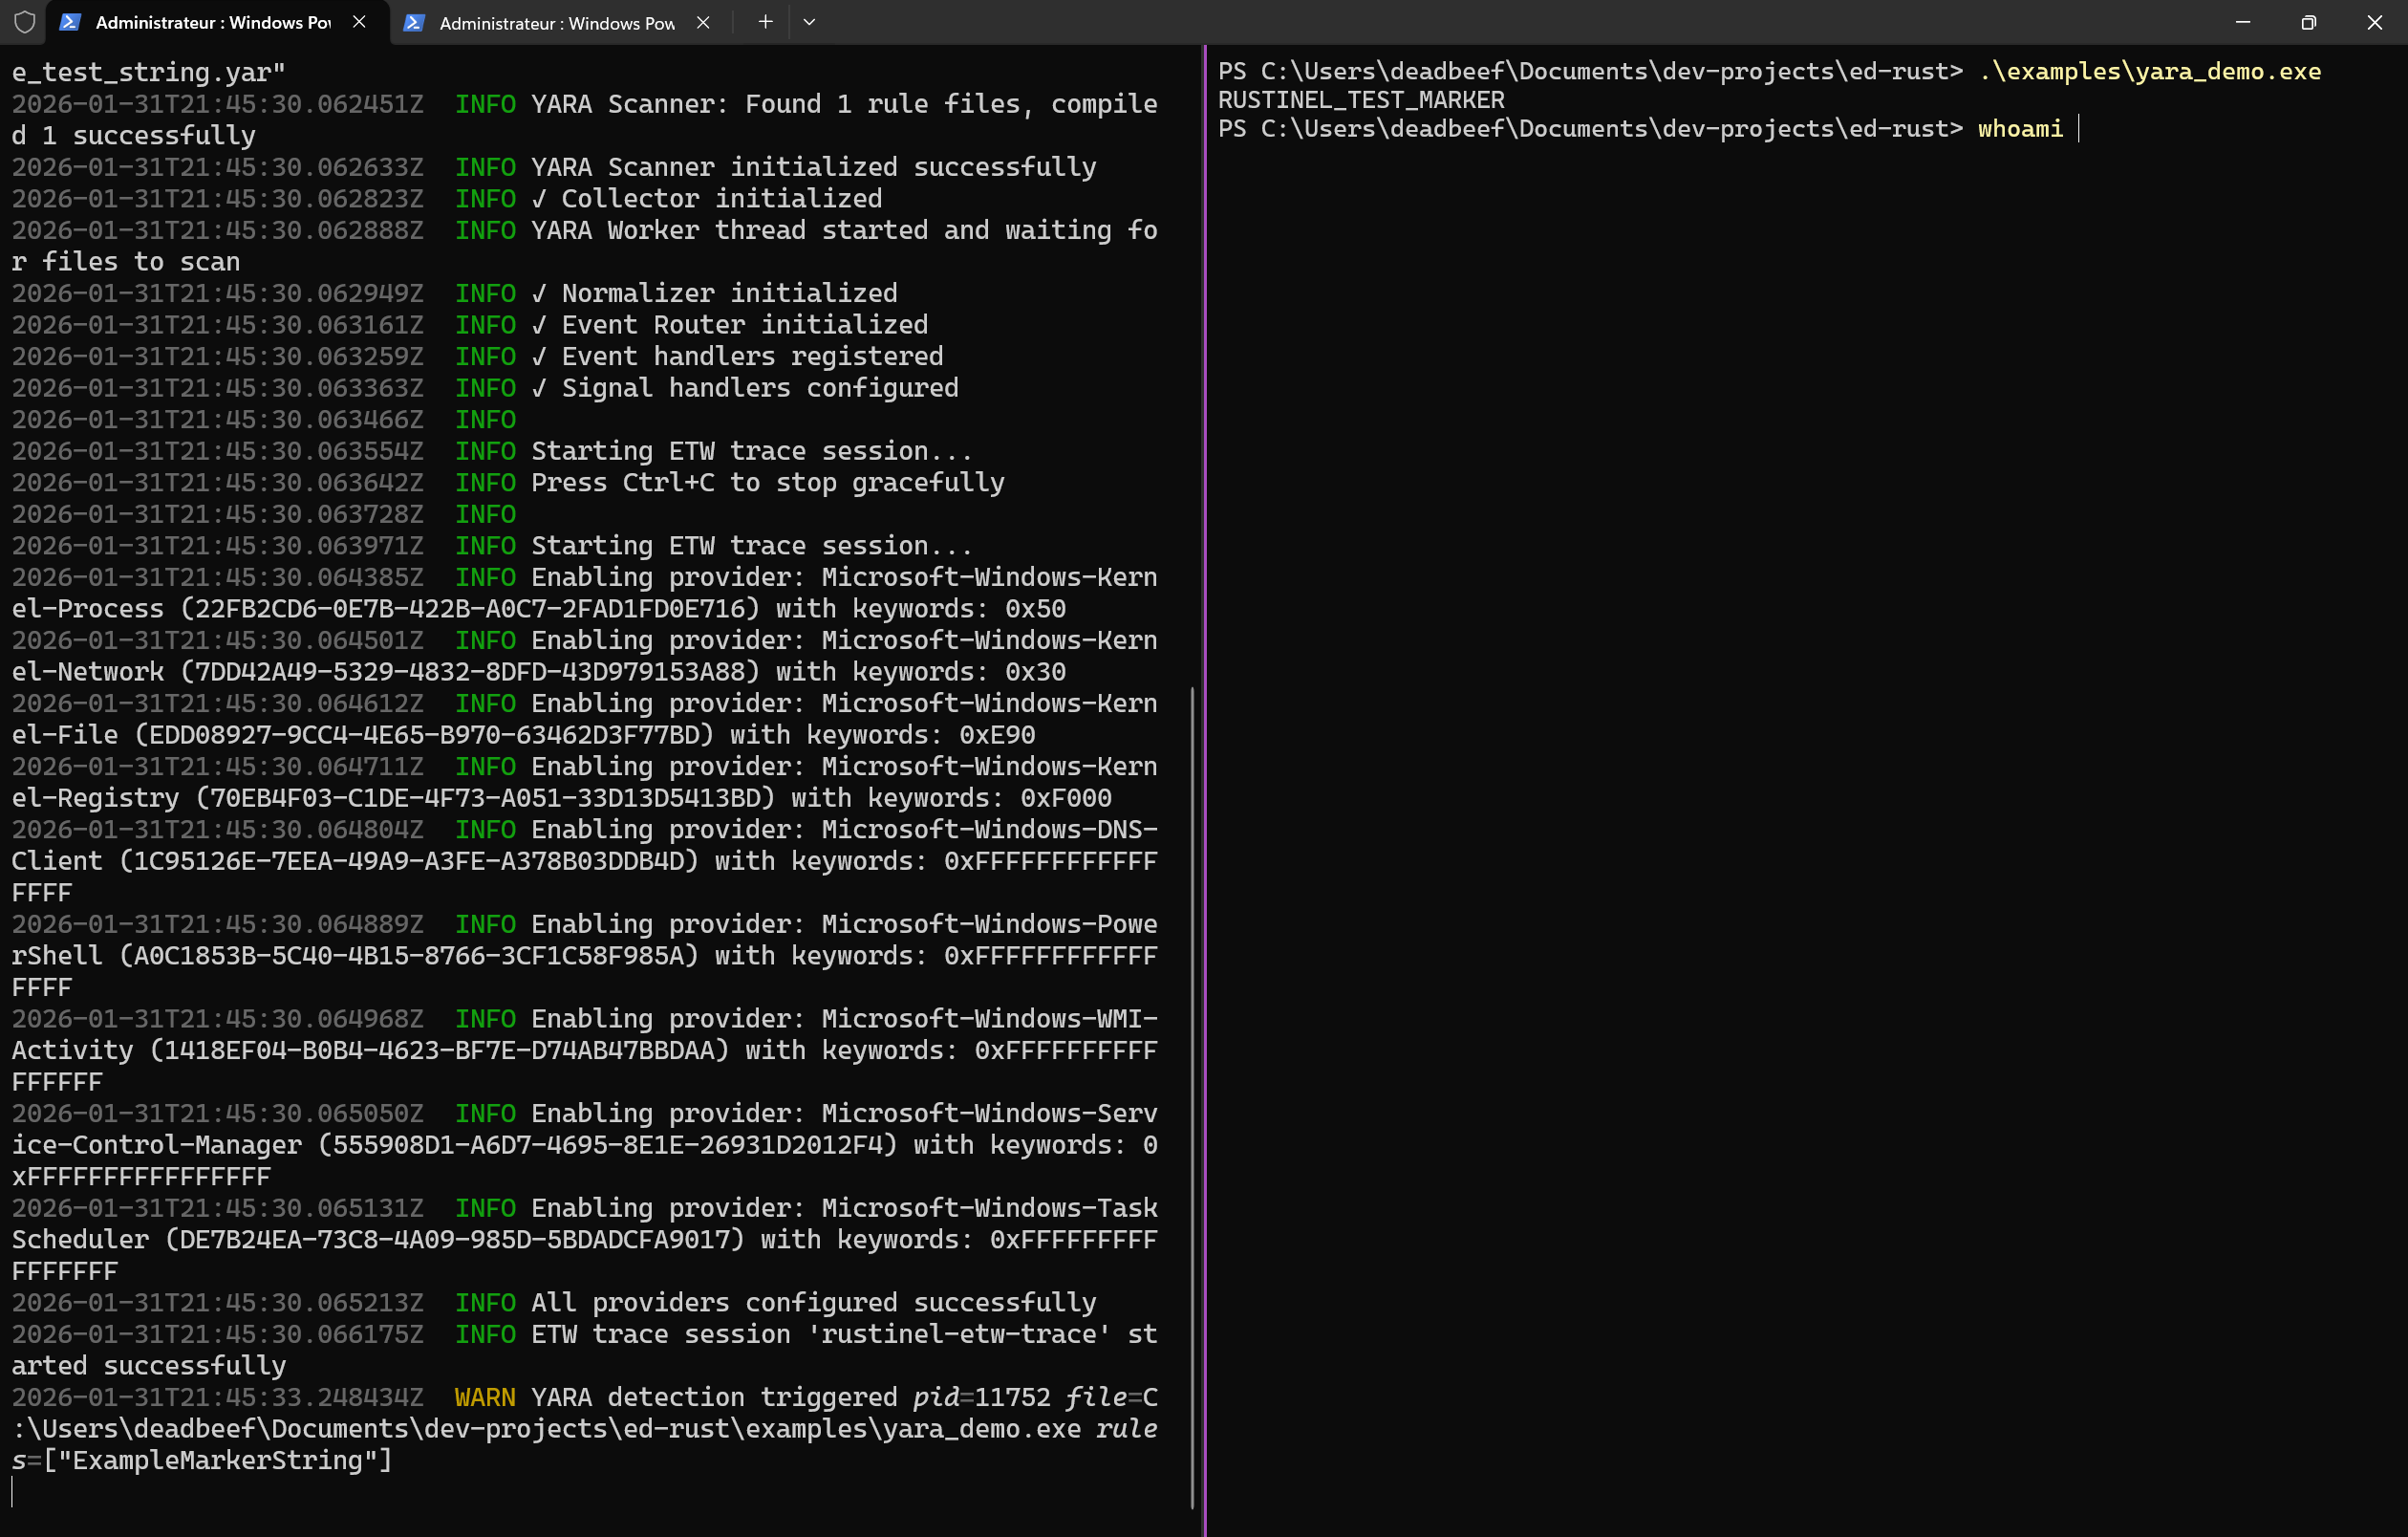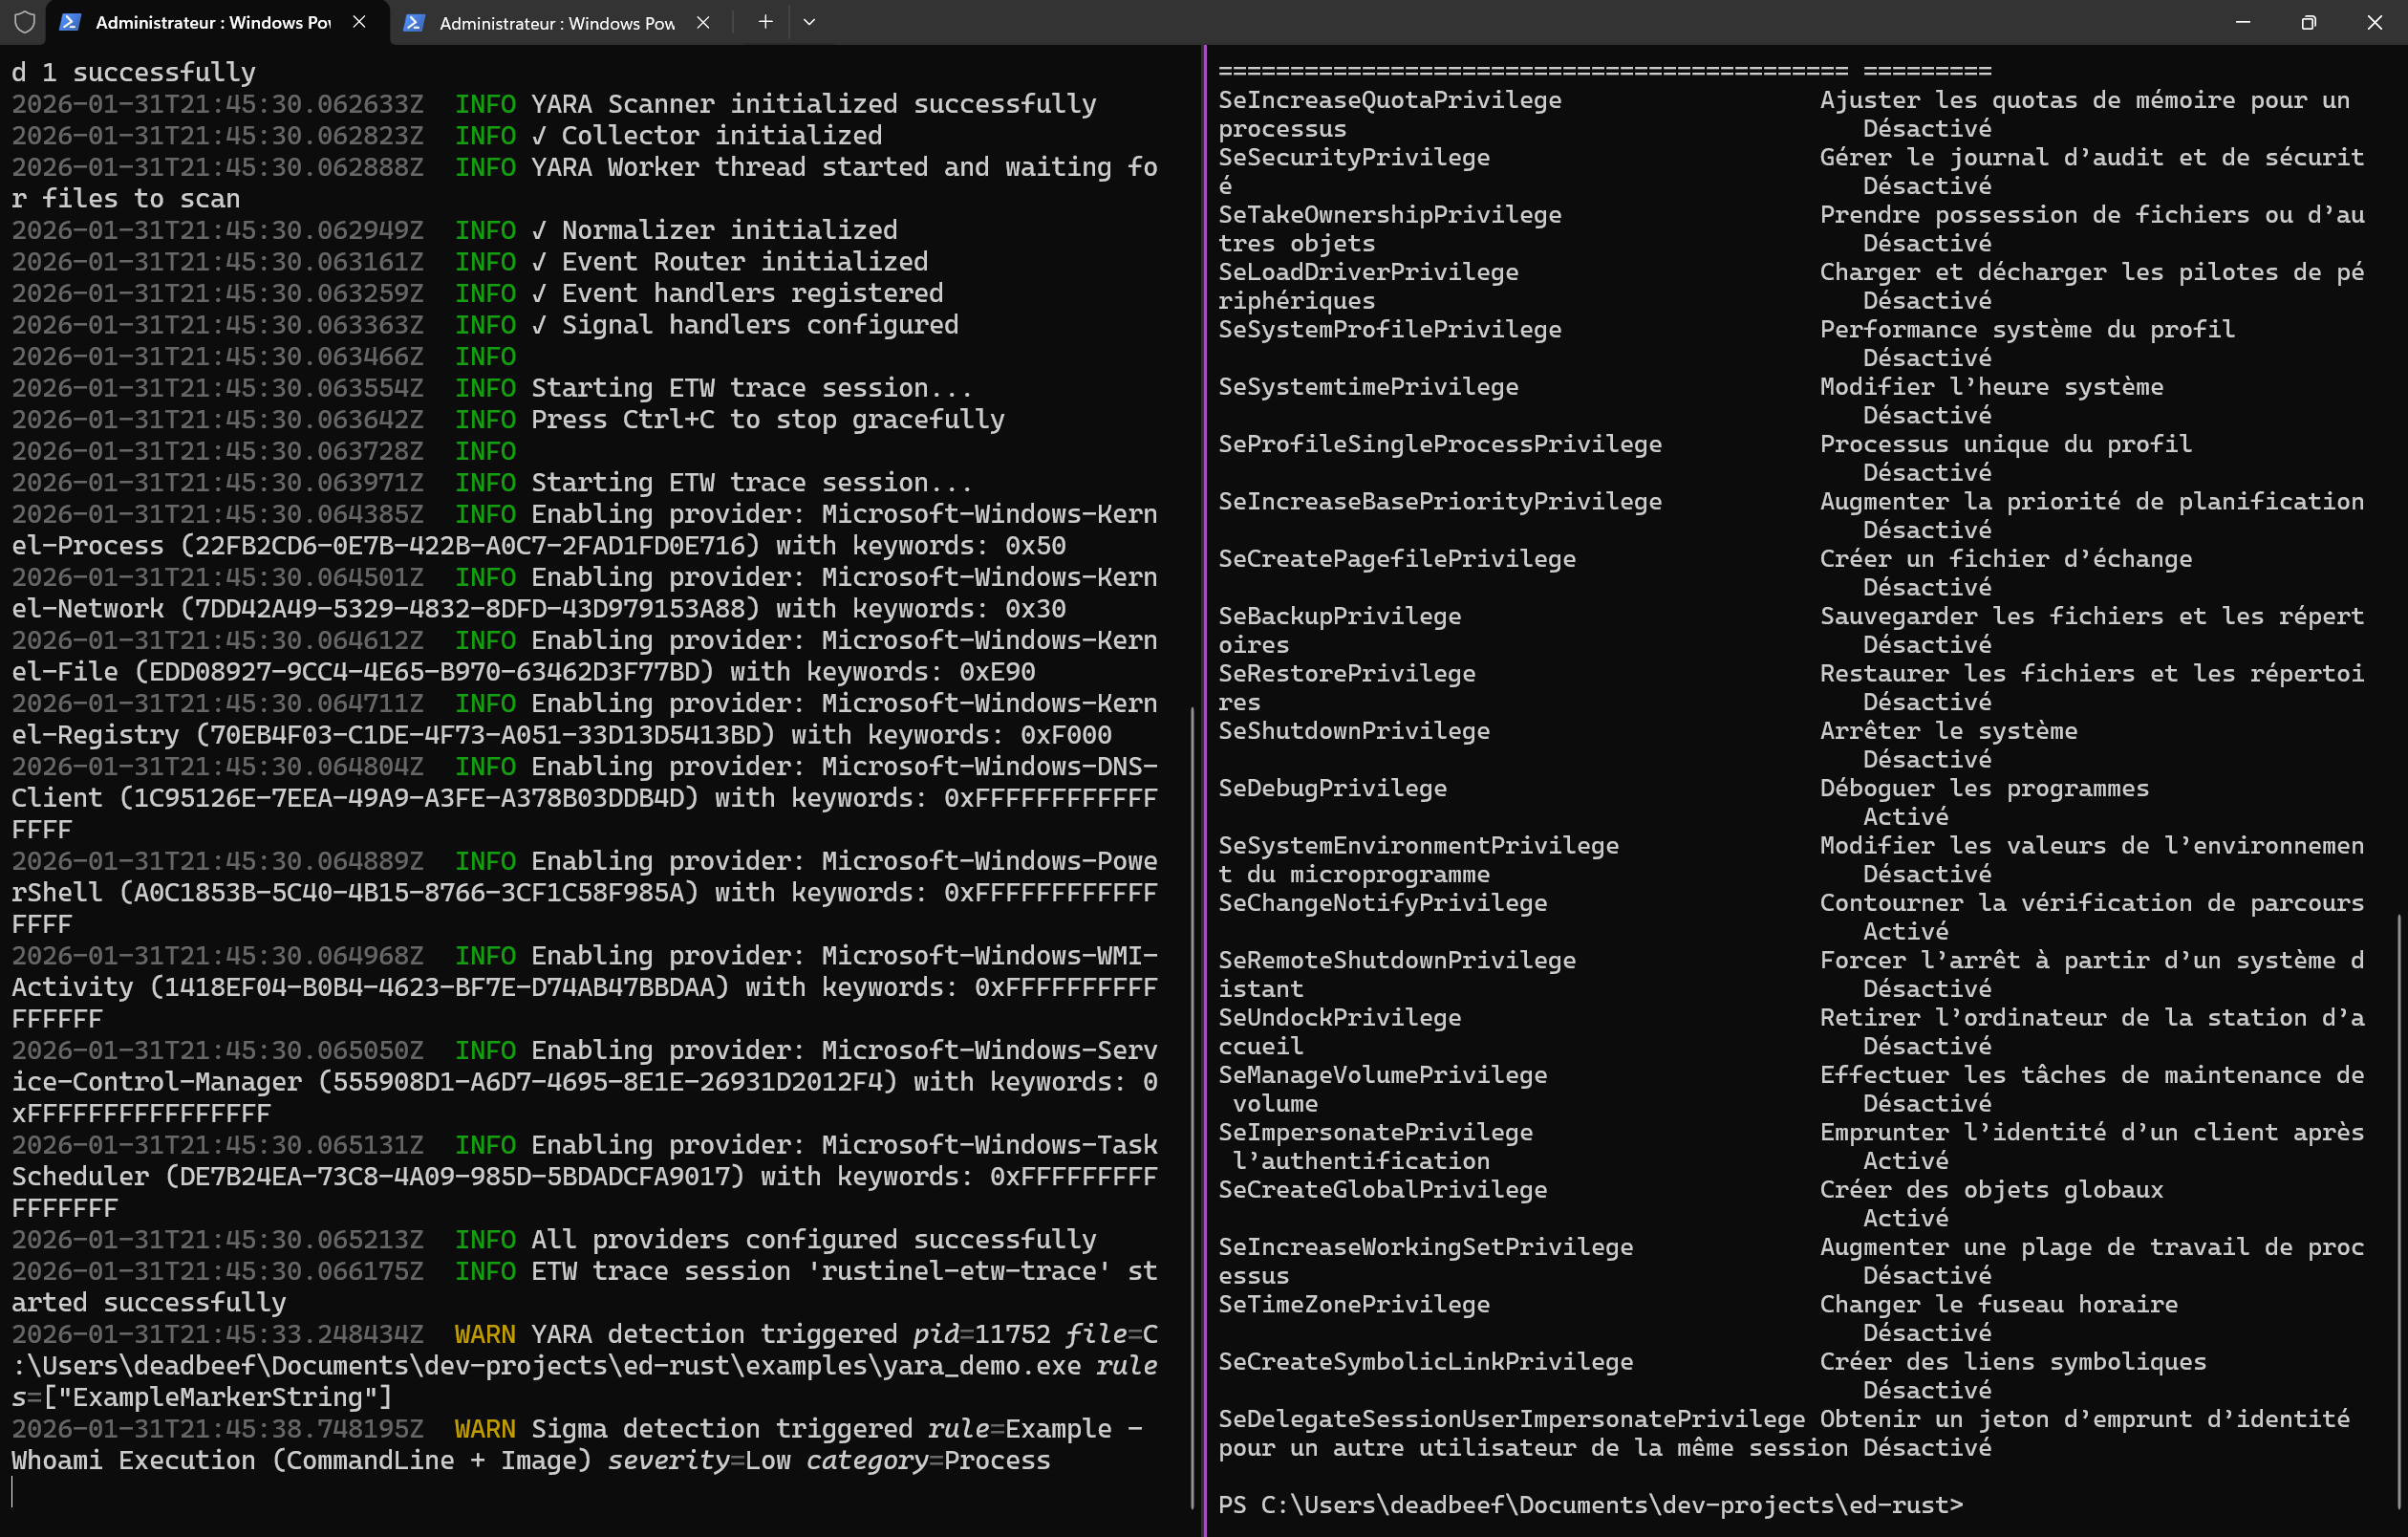
Endpoint detection for Windows, Linux, and macOS. Sigma, YARA, and IOC rules on native telemetry. Written in Rust. No cloud account required.

290+ vérifications automatisées dans 14 cadres de conformité, rapport HTML interactif, aucune donnée ne quitte votre machine.

Krawl est un serveur de déception web personnalisable, léger et natif du cloud, ainsi qu'un anti-crawler, qui crée de fausses applications web…

Système de commandes de chasse aux menaces pour IDE agentiques

Gouvernance de sécurité pour l'IA agentique

InfraGuard est un proxy de redirection et gestionnaire Command & Control qui protège votre infrastructure Red Team contre l'attribution des menaces.

Moniteur automatisé de sécurité des chaînes d'approvisionnement qui interroge les registres PyPI et npm, compare les nouvelles versions avec leurs…

Visualiseur de trafic réseau axé sur les graphes pour la capture en direct et la relecture de PCAP avec comparaison de points de contrôle, traçage de…

SécurixOS is a NixOS-based secure operating system tailored for small to medium-sized teams. It provides a minimal, hardened environment with strong…

Transformez les incidents, alertes et équipes Rootly en un graphe de connaissances interrogeable. Visualisez les dépendances de services, les lacunes…

Étude de cas LetsDefend SOC336 sur CVE-2025-21298

Kit automatisé de détection, évaluation et correction pour SharePoint CVE-2025-53770 (CVSS 9.8). Comprend des scripts PowerShell pour vérifier l'état…