 galvnyz/m365-assess
290+ vérifications automatisées dans 14 cadres de conformité, rapport HTML interactif, aucune donnée ne quitte votre machine.

Évaluation de sécurité Microsoft 365 en lecture seule pour les consultants et administrateurs IT



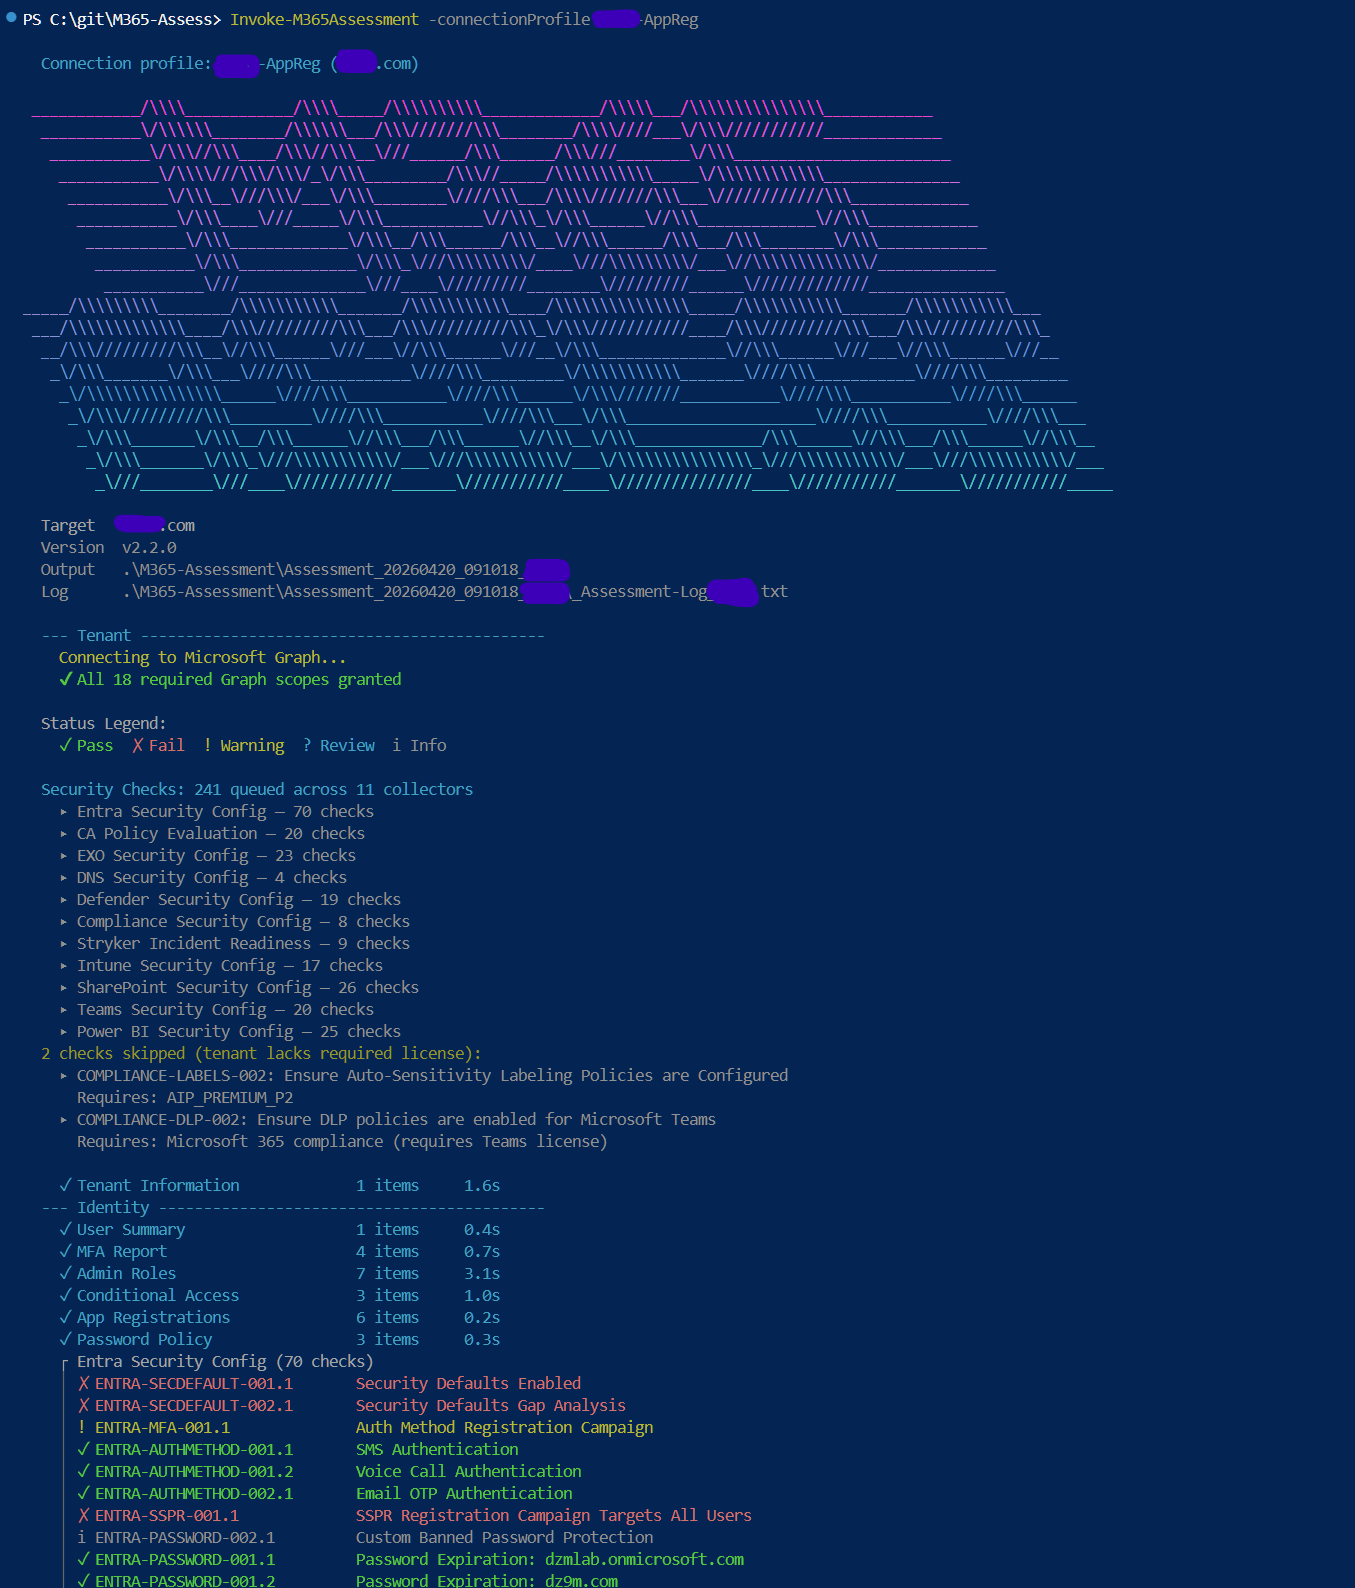
M365 Assess exécute une seule commande en lecture seule sur un tenant Microsoft 365 et produit des données CSV, un rapport HTML de marque autonome, ainsi qu'une matrice de conformité XLSX couvrant l'identité, la messagerie, la sécurité, les appareils, la collaboration et les référentiels de conformité.
292 contrôles de sécurité automatisés mappés sur 15 référentiels de conformité — décomptes générés à partir de controls/registry.json ; couverture par référentiel dans docs/reference/COVERAGE.md.
Il est conçu pour les administrateurs de sécurité, les responsables de la conformité, les consultants IT / vCISO, les auditeurs et les pipelines CI — toute personne ayant besoin d'un instantané rapide et étayé par des preuves de la posture de sécurité, mappé sur CIS, NIST, SOC 2, HIPAA, ISO 27001, et plus encore.
Install-Module M365-Assess -Scope CurrentUser
Les dépendances Graph et EXO sont déclarées dans le manifeste et installées automatiquement. Pour l'installation depuis les sources, l'étape de déblocage du ZIP et l'ensemble des prérequis, consultez le guide de démarrage rapide.
Invoke-M365Assessment -TenantId 'contoso.onmicrosoft.com'
Les résultats sont enregistrés dans un dossier horodaté contenant des données CSV, un rapport HTML et une matrice de conformité XLSX. Lancez l'outil sans paramètre pour démarrer un assistant interactif qui vous guide à travers la sélection des sections, le tenant, l'authentification et le dossier de sortie.
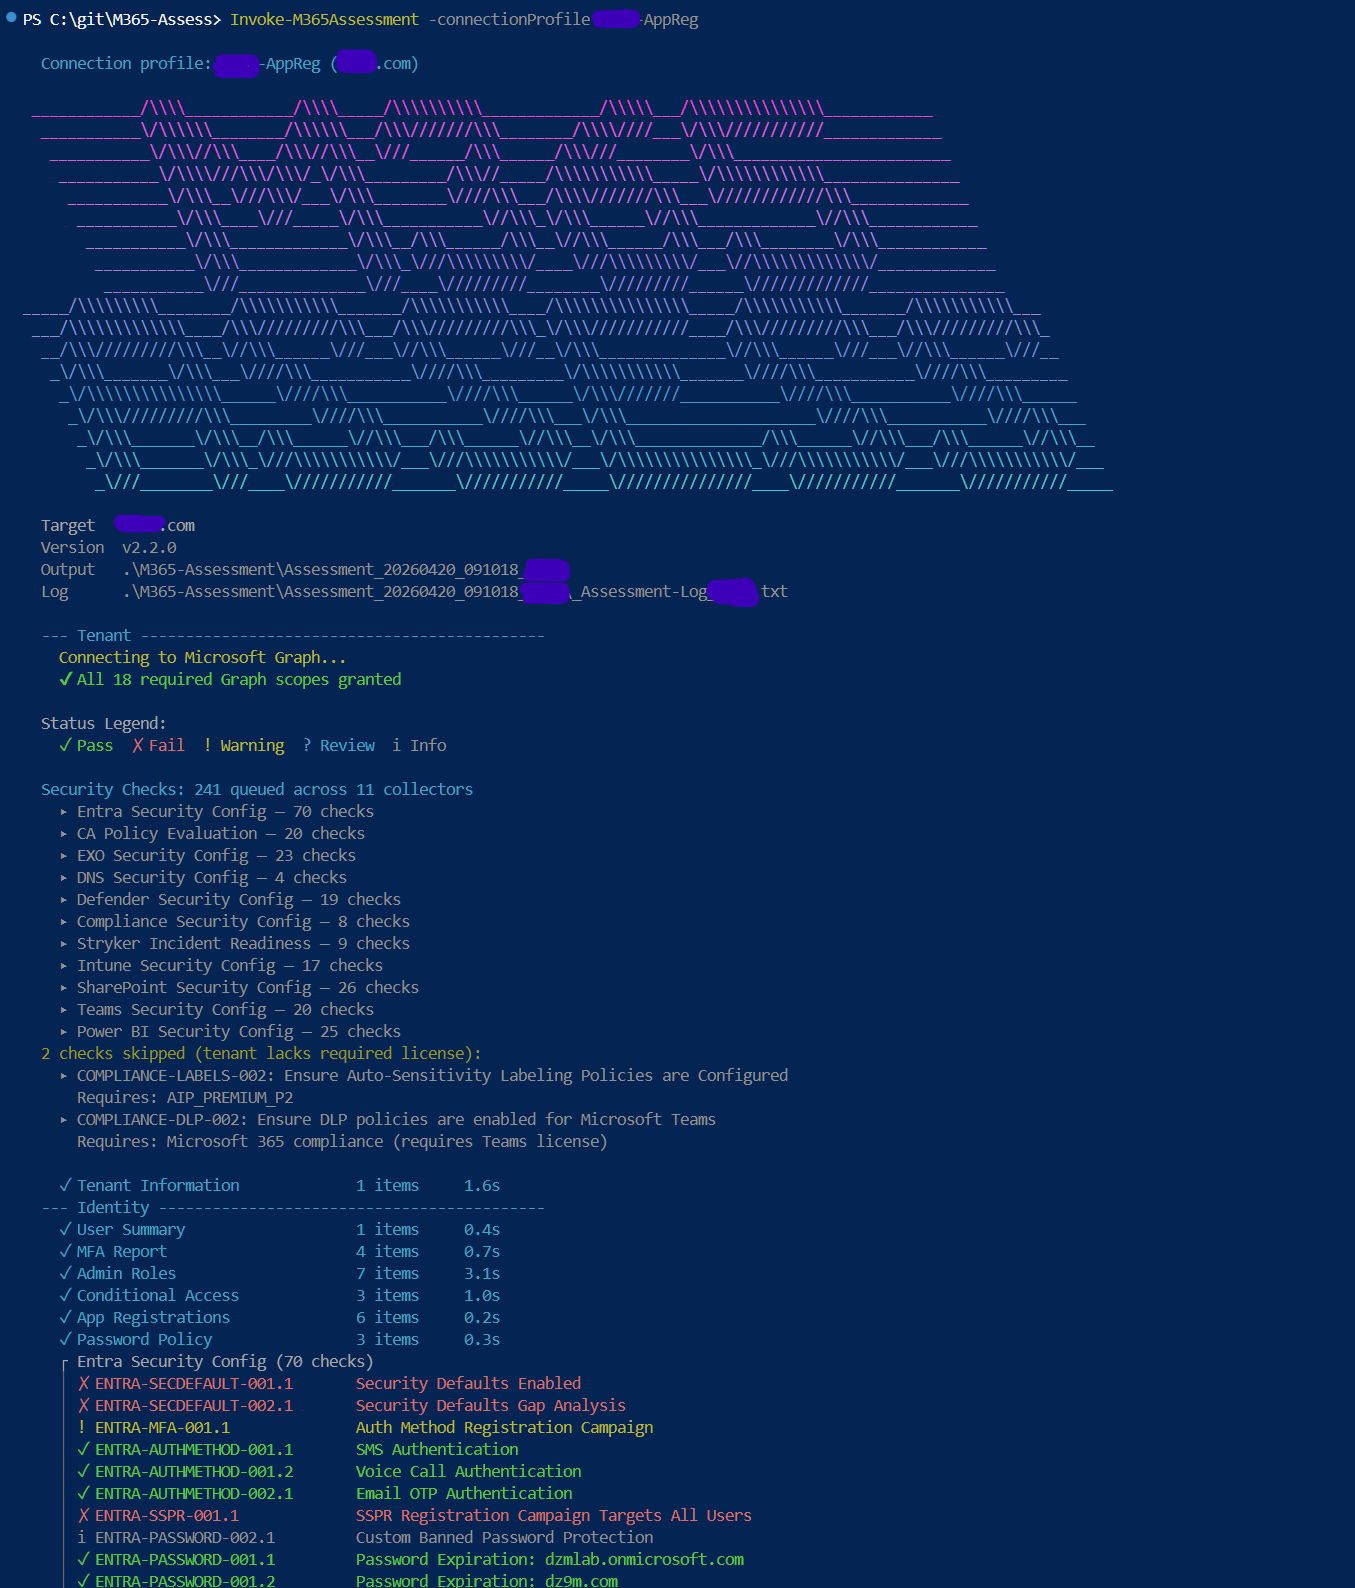
Pour la sélection des sections, la référence complète des paramètres, les profils de connexion, les environnements cloud et l'utilisation des collecteurs autonomes, consultez le guide d'exécution. Vous utilisez GCC High ? Consultez le guide de configuration GCC High.
Treize sections d'évaluation couvrent par défaut Tenant, Identity, Licensing, Email, Intune, Security, Collaboration, Hybrid et PowerBI, ainsi que les sections optionnelles Inventory, ActiveDirectory, SOC2 et ValueOpportunity. Le catalogue complet des collecteurs et le détail par section se trouvent dans le guide d'exécution.
# Run specific sections
Invoke-M365Assessment -Section Identity,Email -TenantId 'contoso.onmicrosoft.com'
Le rapport HTML autonome s'ouvre dans n'importe quel navigateur sans dépendances. Naviguez de la vue d'ensemble exécutive vers les domaines de sécurité individuels, explorez les constats en détail et examinez la posture de conformité sur 15 référentiels - le tout dans un seul fichier hors ligne.
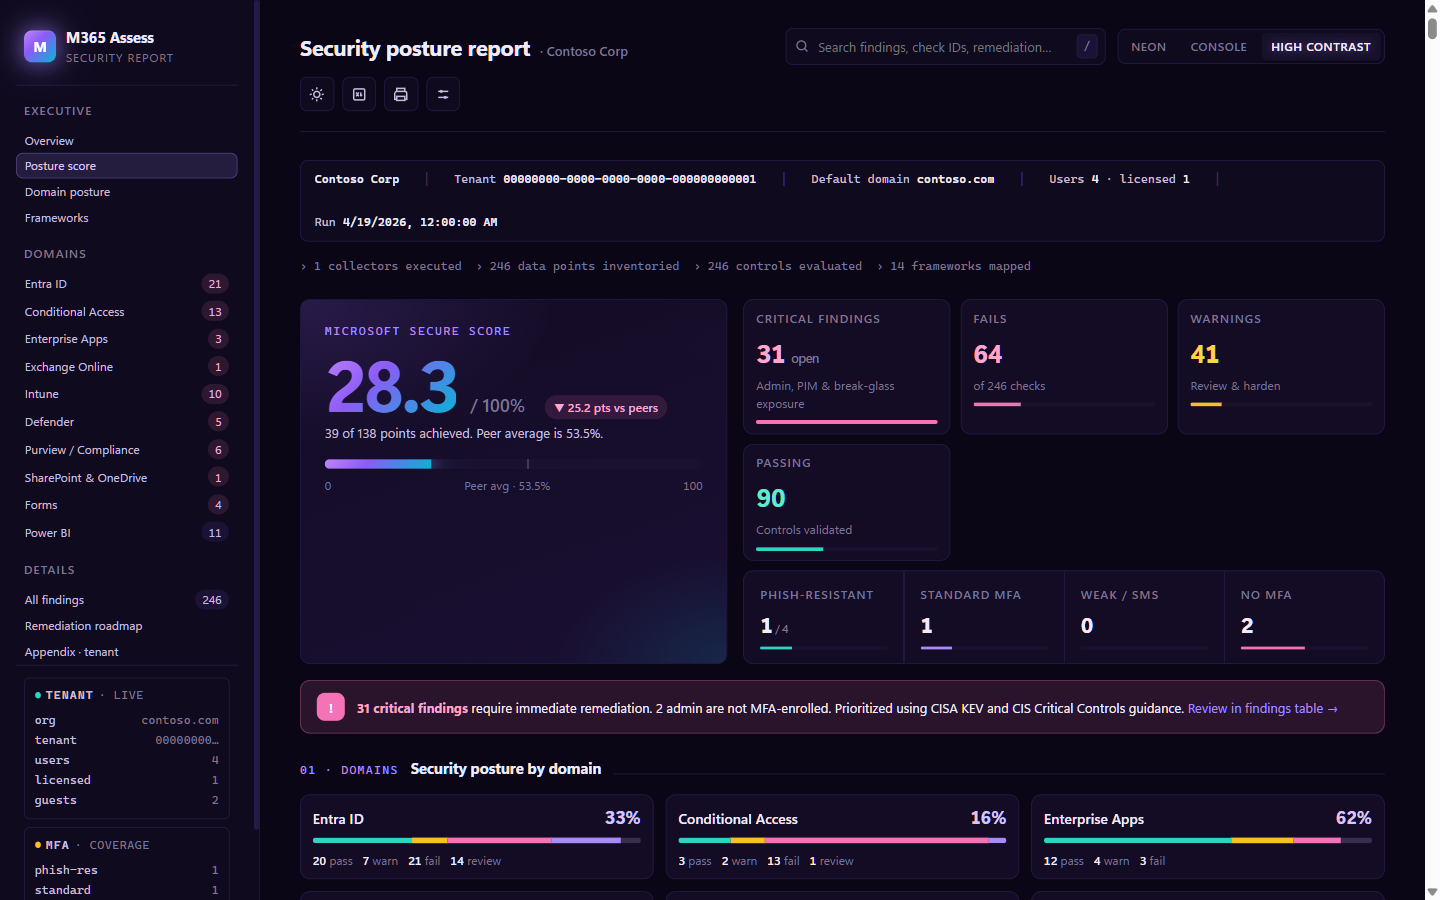
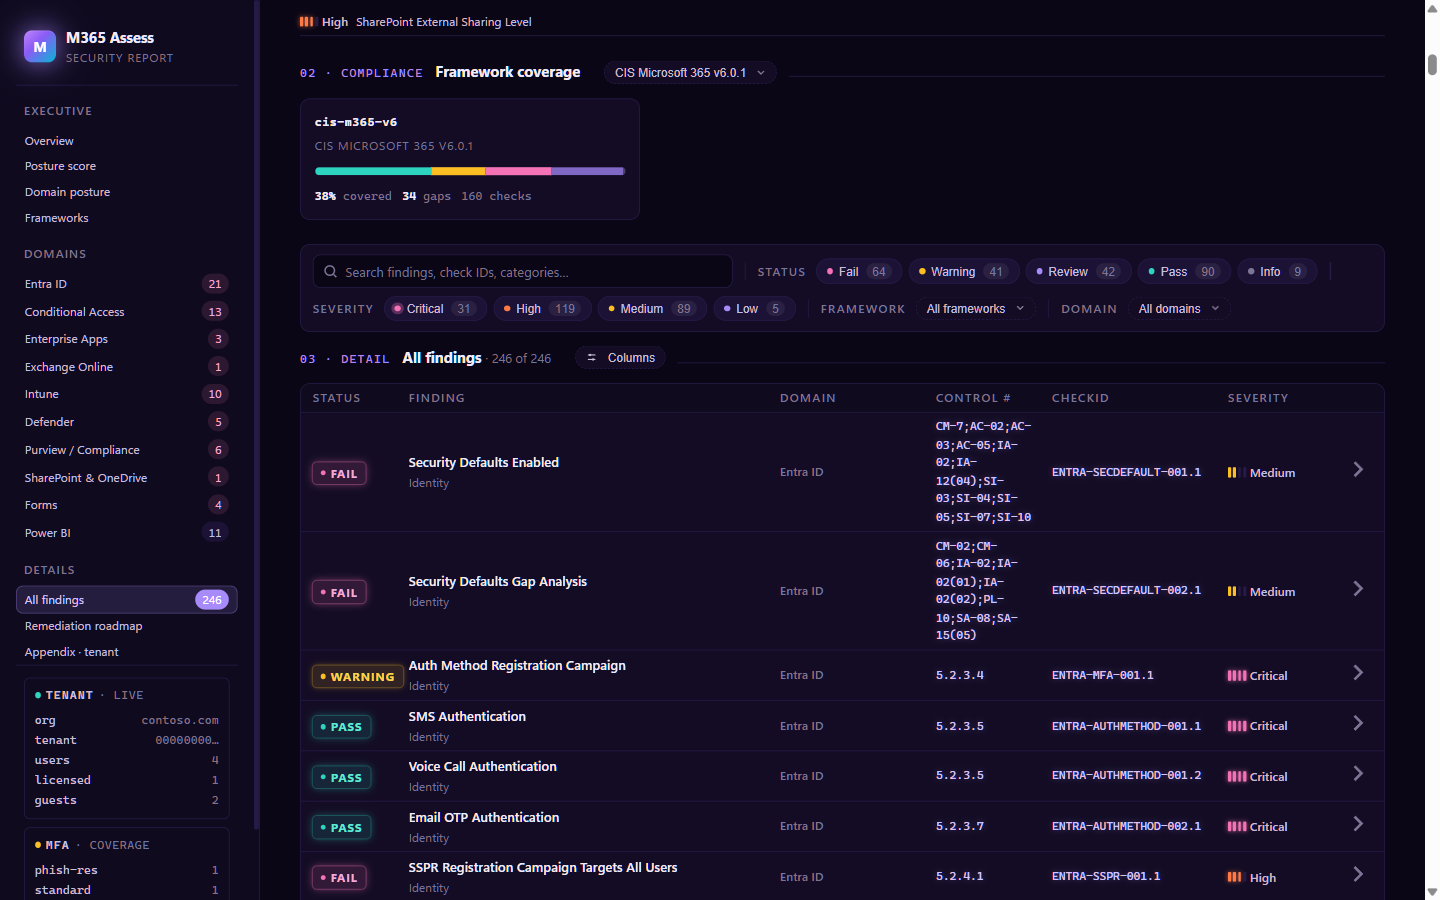
Consultez docs/sample-report/_Example-Report.html pour un exemple complet de rapport expurgé des données personnelles, et le Guide utilisateur du rapport pour la visite interactive.
Gestion des sorties sensibles : les fichiers d'évaluation contiennent des UPN, des métadonnées de boîtes aux lettres, des attributions de rôles d'administrateur et des corps de stratégies - traitez-les comme confidentiels. Voir
docs/reference/DATA-HANDLING.md.
Consultez le Changelog pour l'historique complet des versions et les notes de version.
