
pwnproxy
 ericmtzmtz/pwnproxy
An open, local-first security testing platform for pentesters, AI agents, CI/CD pipelines, and teams.
vulnerability-scannersweb-proxies-interceptionapi-security-testing+6
8
ericmtzmtz/pwnproxyAn open, local-first security testing platform for pentesters, AI agents, CI/CD pipelines, and teams.
 foxirain/linux-kernel-codex-harness
Harness de recherche de vulnérabilités du noyau Linux piloté par les preuves, utilisé dans l'investigation de la CVE-2026-31720.
 fuzzingbrain/fuzzingbrain-bench
A benchmark for LLM-driven bug discovery: 77 challenges across 43 open-source projects (C/C++/Java).
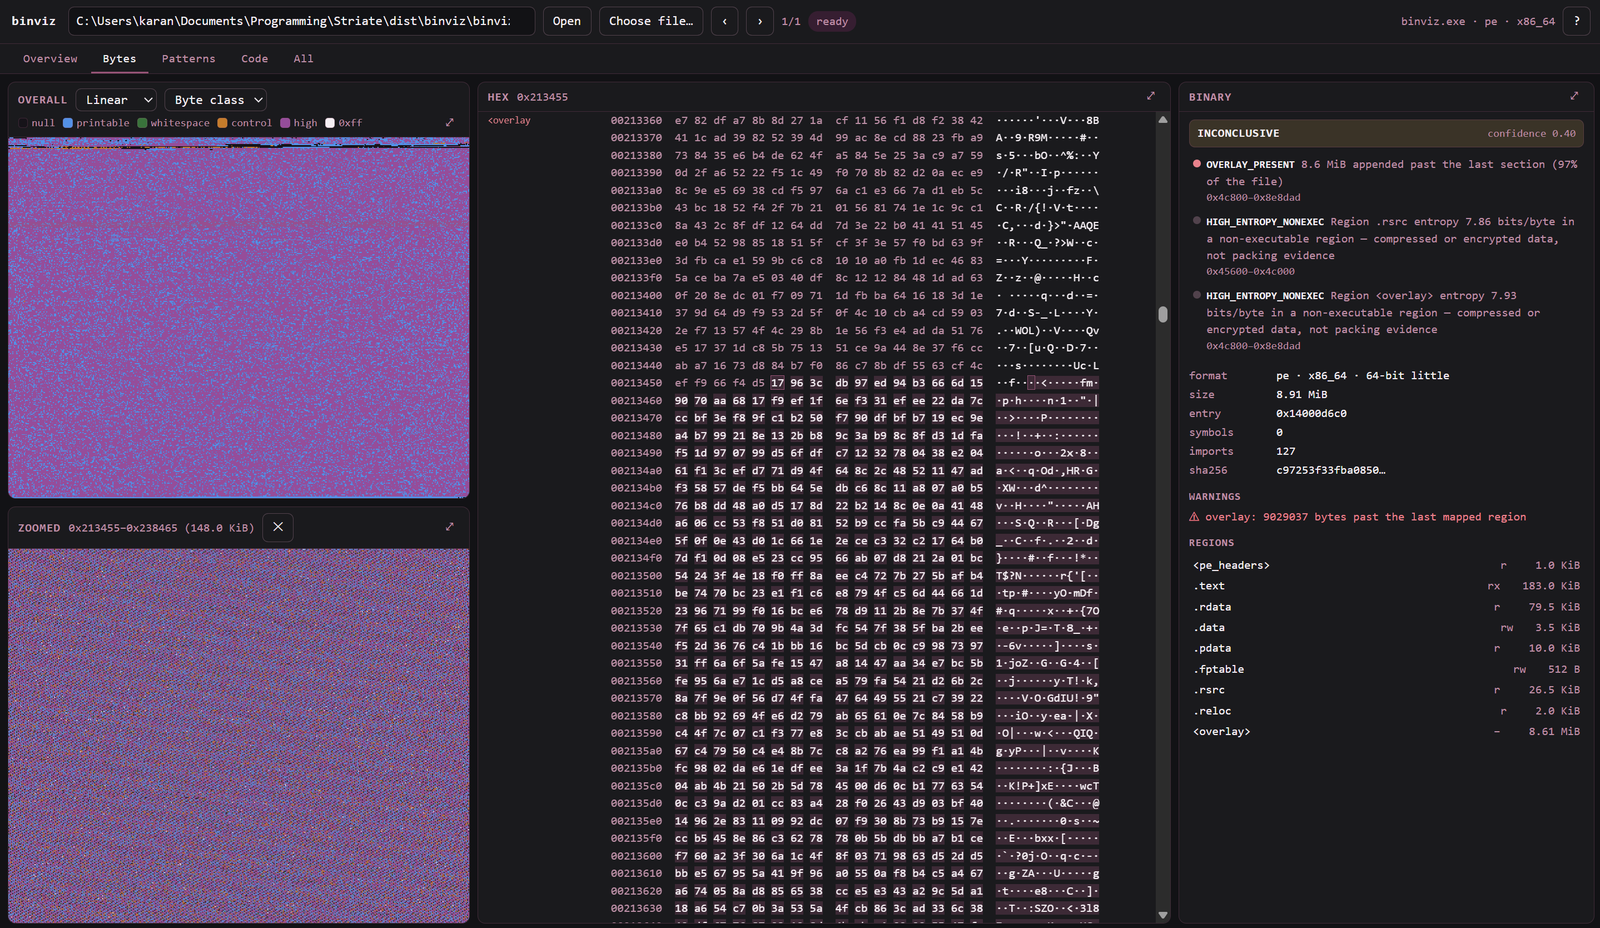 karankantaria/binviz
Analyseur et outil de triage binaire — entropie, classes d'octets et surfaces de Hilbert, diagrammes en points et graphes de flux de contrôle sur un…
 manishkanyal/log4j-scanner
Un scanner de vulnérabilité Log4j est utilisé pour identifier les CVE-2021-44228 et CVE_2021_45046.
 cobbbex/cisco-asa-vulnerability-research
Ingénierie inverse systématique du binaire lina de Cisco ASA pour découvrir et analyser les vulnérabilités de corruption mémoire, notamment…
 trailofbits/polytracker
Un outil d'instrumentation basé sur LLVM pour le suivi universel de taint, l'analyse de flux de données et le traçage.
 trailofbits/test-fuzz
Macros Rust et sous-commande Cargo pour automatiser le fuzzing avec afl.rs, y compris la génération de corpus et l'implémentation du harnais,…
 thisistfs/rogue-framework
Desktop workbench for AFL++ fuzzing, cross-architecture QEMU emulation, harness development, Ghidra headless analysis, custom mutators, and patch…
 0x0mar/smod
Framework de test d'intrusion MODBUS
 momalab/icsfuzz
Fuzzer instrumenté pour les applications de contrôle ICS basées sur PLC, ciblant l'environnement d'exécution Codesys sur les contrôleurs Wago afin de…
 angorafuzzer/angora
Fuzzer guidé par la couverture de code qui utilise le suivi de teinte et l'optimisation scalaire pour résoudre les contraintes de chemin sans…
 hslatman/awesome-industrial-control-system-security
Une liste organisée de ressources liées à la sécurité des systèmes de contrôle industriels (ICS).
 snort3/snort3
Système multi-thread de détection et de prévention d'intrusions réseau avec détection basée sur des règles, inspection consciente des protocoles et…
 google/honggfuzz
Fuzzer logiciel orienté sécurité. Prend en charge le fuzzing évolutionnaire et piloté par le retour d'information, basé sur la couverture de code (SW…
 rust-fuzz/cargo-fuzz
Sous-commande Cargo pour le fuzzing Rust guidé par la couverture avec libFuzzer : créer et exécuter des fuzz targets, minimiser les échecs et les…
 google/boringssl
Fork d'OpenSSL implémentant TLS, les primitives cryptographiques et la gestion des certificats X.509 pour une utilisation dans Chrome et Android,…
 giskard-ai/giskard-oss
🐢 Bibliothèque open source d'évaluation et de test pour agents LLM