0sec-labs/0
L'OS de sécurité offensive IA multijoueur - ouvert, auto-améliorant, extensible. Trouvez, vérifiez et corrigez les vulnérabilités.

Des workflows de sécurité open source dans votre navigateur ou votre agent de codage.
Soutenu par Y Combinator · The Swiss Applied AI & Cybersecurity Research Lab
0.security ·
Documentation ·
FoxGuard
Installez sur macOS Apple Silicon ou Linux x64/ARM64 :
curl -fsSL https://raw.githubusercontent.com/0sec-labs/0/main/install.sh | bash
export PATH="$HOME/.0/bin:$PATH"
0 web
Centre de commande (navigateur) : 0 web · Terminal : 0
Configurez un fournisseur de modèle avant d'exécuter des workflows d'IA.
Le navigateur, la CLI et MCP partagent un même exécuteur de workflows avec conservation des résultats.
Les constats sont hiérarchisés selon l'impact métier : clients et données concernés, fraude, services critiques et perturbation. Chaque priorité inclut une justification ; le contexte manquant reste Non évalué. Le CVSS reste disponible comme sévérité technique.
| Travail | Modèles intégrés |
|---|---|
| Évaluer | Dépôts, dépendances, API, configuration web, tests d'intrusion ciblés, comportement des paquets, contrats intelligents, code natif |
| Vérifier | Constats avec preuves de rejeu |
| Corriger | Candidats avec tests de régression |
| Rechercher | Recherche de sécurité, investigation approfondie du code source |
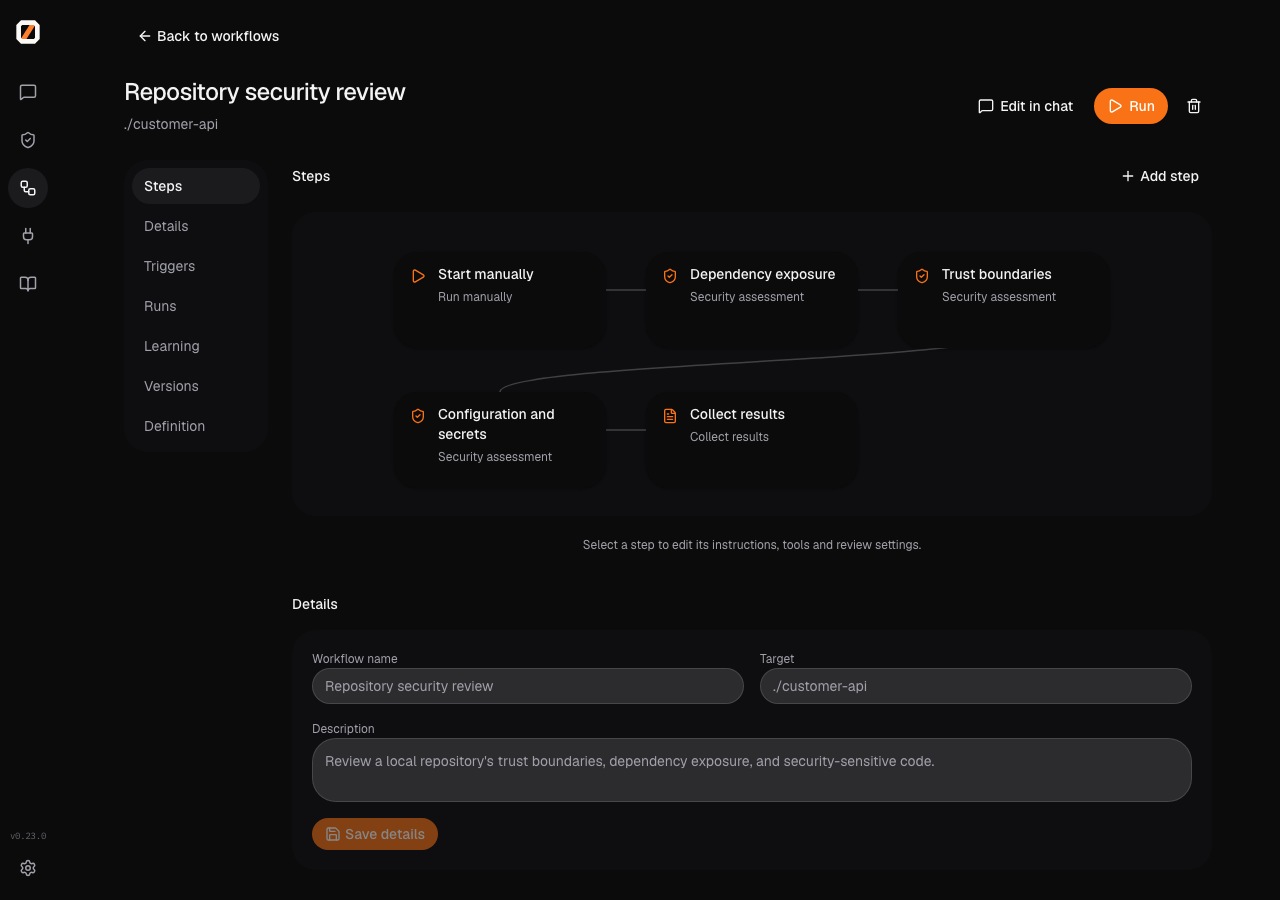
Démarrez à partir de 12 modèles, personnalisez les étapes et exécutez manuellement ou avec des déclencheurs et des planifications dans le navigateur. Modèle : point de départ · Workflow : étapes réutilisables · Exécution : une exécution.
Apprentissage conserve l'activité locale des exécutions, des notes fondées sur les sources et un historique
d'amélioration évalué. Les workflows enregistrés conservent des révisions immuables et prennent en charge la restauration.
Utilisez 0 learning status ou ouvrez Apprentissage dans le navigateur.
Documentation sur l'apprentissage.
0 workflow list --templates
0 workflow run --template security-research \
  --target /absolute/path/to/repo --workspace /absolute/path/to/repo \
  --format json > run.json
0 runs list
Guide du workflow : entrées, limites et résultats.
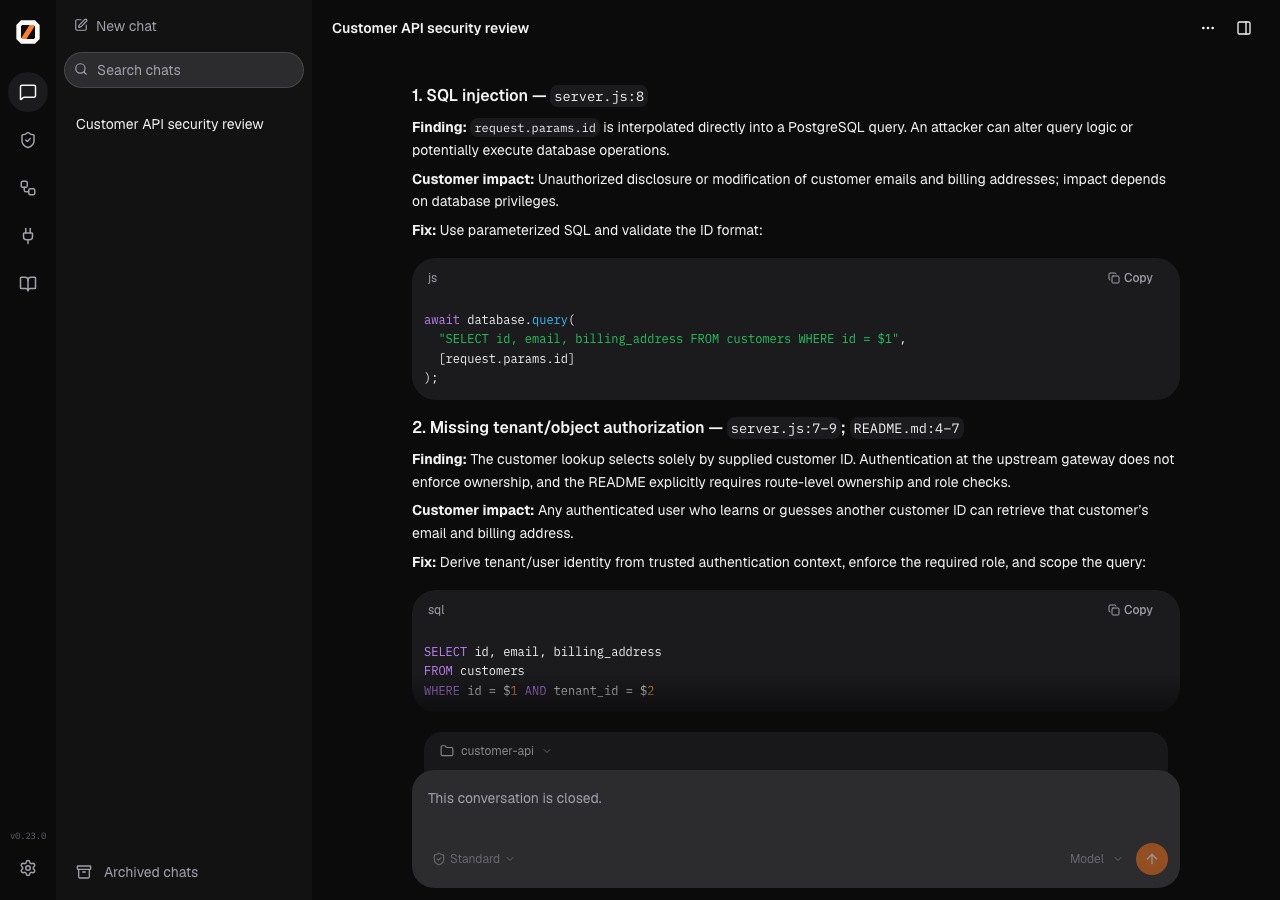
Une revue de code source de l'API de démonstration incluse, avec les emplacements du code et les corrections suggérées.
Démarrez un workflow à partir d'un modèle et modifiez ses étapes.
Utilisez les commandes CLI ci-dessus, ou MCP pour découvrir des modèles, créer des workflows et gérer les exécutions :
0 mcp-server --workflows --workspace /absolute/path/to/repo
Le MCP local nécessite un profil d'exécution explicitement sélectionné, hébergé localement.
Pour un moteur distant enregistré, utilisez 0 mcp-server --workflows --backend production.
Le fournisseur de modèle de 0 est distinct de la session de l'agent qui se connecte.
La fonction Connecter un agent externe du chat du navigateur copie une invite de configuration. Les clients de workflow CLI et MCP se rattachent automatiquement à un moteur web local en cours d'exécution pour le même espace de travail et la même base de données de contrôle. Pour se rattacher explicitement aux sessions et aux exécutions déjà ouvertes dans un moteur :
0 mcp-server --workflows --engine-url http://127.0.0.1:3000 \
  --engine-token-env ENGINE_TOKEN --session SESSION_ID
0 sessions list --engine-url http://127.0.0.1:3000 --engine-token-env ENGINE_TOKEN
Définissez ENGINE_TOKEN sur les identifiants bearer configurés du moteur. Les clients attachés
partagent la session et le cycle de vie d'exécution du navigateur ; la déconnexion laisse le moteur
en cours d'exécution. Omettez --session pour créer une session sous les autorisations d'admission du moteur.
Consultez Configuration MCP et outils individuels ou moteurs locaux et distants.
Connectez GitHub, Elastic, Semgrep, Snyk, Linear, Jira, Cloudflare, Slack et Teams via les plugins et MCP.
Autres guides : installation · GitHub Actions · développement de plugins · dépannage.
Installez les dépendances, exécutez npm run dev, puis ouvrez l'adresse du navigateur affichée.
Consultez CONTRIBUTING.md.
Aperçu de recherche. Évaluez des systèmes autorisés et examinez les résultats et les correctifs.
Exécutez 0 ou 0 web pour ouvrir la console du navigateur sans compte.
L'interface utilisateur interactive du terminal est retirée ; les commandes CLI headless, d'automatisation, MCP et binaires restent disponibles.
Utilisez 0 chat --prompt "votre demande" pour une automatisation ponctuelle ; définissez --mode standard pour des vérifications explicites du périmètre.
Le plugin de périmètre optionnel applique les limites des cibles.
Signalez les vulnérabilités via SECURITY.md. Sous licence MIT OU Apache-2.0.
Divulgations publiques et correctifs amont. Merci à OpenTUI, Bun, React, Models.dev, LiteLLM, et à nos contributeurs.